Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pingtunnel — Pingtunnel es una herramienta que envía tráfico TCP/UDP a través de ICMP | Kitploit

Herramientas/GitHubGitHub/esrrhs/pingtunnel
Evasión de IDS/IPSSeguridad de RedesPruebas de PenetraciónRed Teaming
GitHubesrrhs/pingtunnel

pingtunnel

Pingtunnel es una herramienta que envía tráfico TCP/UDP a través de ICMP

Ver Repositorio
3.7k599152hace 19h 8mRevisado por Kitploit
Compartir

Pingtunnel

codecov

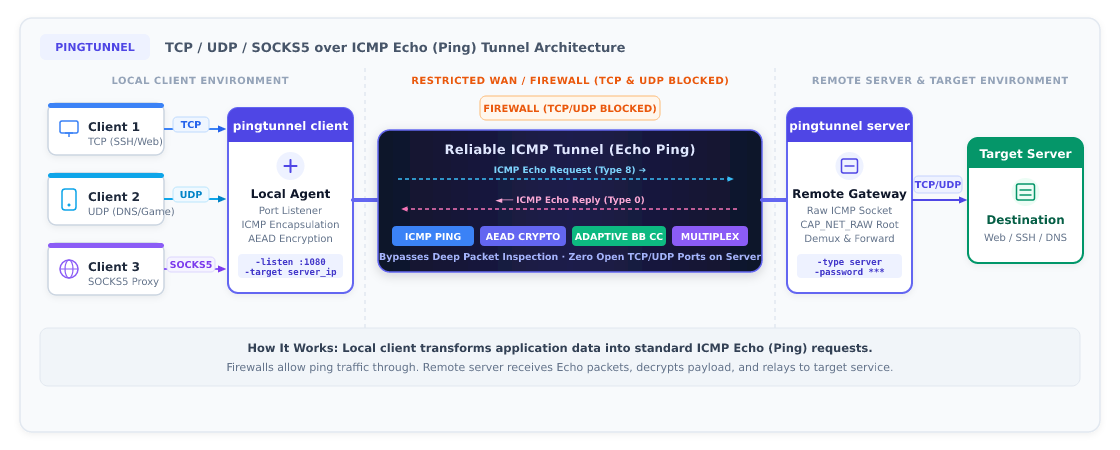
Pingtunnel es una herramienta de red que encapsula tráfico TCP/UDP/SOCKS5 sobre paquetes ICMP Echo (Ping) para eludir firewalls de red estrictos o tráfico TCP/UDP limitado.

⚠️ Nota: Esta herramienta está destinada estrictamente a fines de estudio e investigación. No la utilices para ningún propósito ilegal.
image


🌟 Características

  • Arquitectura de seguridad unificada v3: la antigua clave numérica y los interruptores de cifrado independientes han desaparecido. Una única contraseña compartida (-password) impulsa la autenticación mutua y el cifrado AEAD de extremo a extremo (por defecto chacha20-poly1305, opcional aes256/aes128).
  • Múltiples modos:
    • Proxy SOCKS5: inicia un proxy SOCKS5 local con un solo comando, con autenticación opcional de nombre de usuario/contraseña;
    • Redirección de puertos TCP: accede a un puerto TCP remoto específico (p. ej. SSH, web, RDP);
    • Redirección de puertos UDP: redirige tráfico UDP de juegos, DNS 53, etc.;
    • Redirección secundaria del lado del servidor (-forward): el servidor puede retransmitir el tráfico entrante a través de un proxy SOCKS5/HTTP ascendente.
  • Configuración flexible (se recomienda el modo de archivo de configuración):
    • Ejecuta directamente con un archivo de configuración: pingtunnel config.json o pingtunnel -c config.json;
    • config.json en el directorio actual se carga automáticamente por defecto;
    • Los indicadores de línea de comandos siempre sobrescriben los valores correspondientes del archivo de configuración.
  • Resistente en redes deficientes: un algoritmo de control de congestión adaptativo al ancho de banda integrado (bb) suprime el bufferbloat y los bloqueos inducidos por pérdida de paquetes.

🚀 Inicio rápido

Opción 1: Modo de archivo de configuración (Recomendado)

El repositorio incluye archivos de ejemplo. Solo completa la IP de tu servidor y una contraseña segura:

1. Configuración del servidor (config-server.json)

{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}

Inicie el servidor (requiere privilegios de root / administrador):

sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json

2. Configuración del cliente (modo proxy SOCKS5, config-client-socks5.json)

{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}

Inicie el cliente:

./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json

Luego configura tu navegador o el proxy del sistema a SOCKS5 127.0.0.1:1080.


Opción 2: Línea de comandos (CLI)

1. Iniciar el servidor

Ejecuta en una máquina con una IP pública:

sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE

(Opcional) Desactiva las respuestas de eco ICMP predeterminadas del kernel de Linux para evitar interferencias:

echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all

2. Iniciar el cliente

  • Modo proxy SOCKS5:
    ./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE
    
  • Redirección de puertos TCP (modo predeterminado, p. ej., asignar el puerto interno remoto 192.168.1.100:22 al puerto local 2222):
    ./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE
    
  • Reenvío UDP (p. ej., puerto local 5353 al DNS público 8.8.8.8:53):
    ./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
    

🐳 Docker

Ejecutar el servidor

docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE

Ejecutar con un archivo de configuración montado

docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json

📖 Guía detallada de uso y ajuste

Para opciones y topologías más avanzadas (proxy secundario del lado del servidor, reenvío de puertos, autenticación SOCKS5, control de flujo y ajuste de congestión), consulte: 👉 USAGE.md - Guía de uso y configuración de Pingtunnel


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →