
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PoC-CVE-2025-25200 — ReDoS explotando backtracking en regex, resultando en consumo excesivo de CPU y denegación de servicio (DoS) en aplicaciones Node.js. | Kitploit
Herramientas/GitHubGitHub/dwictor0/poc-cve-2025-25200
Análisis EstáticoAnálisis de VulnerabilidadesExplotaciónSeguridad Web
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS explotando backtracking en regex, resultando en consumo excesivo de CPU y denegación de servicio (DoS) en aplicaciones Node.js.

Ver Repositorio
28hace 7 mesesAún no revisado
Compartir

CVE-2025-25200

Contexto

  • Vulnerabilidad: CVE-2025-25200

  • Tipo: Regular Expression Denial of Service (ReDoS)

  • Componente: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • Descripción: Esta vulnerabilidad presenta complejidad de tiempo cuadrática O(n2) o, en escenarios más críticos, exponencial O(2n), es decir, el tiempo requerido para procesar la entrada crece en proporción con su tamaño (backtracking). El origen del problema está en el mecanismo del motor de expresiones regulares denominado backtracking. Cuando la entrada (token) no coincide, el motor simplemente retrocede a posiciones anteriores donde podría elegir un camino alternativo.
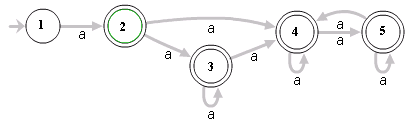
NFA

Impacto y Severidad

  • Tipo de impacto: Denial of Service (DoS)
  • Vector de ataque: Red
  • Score: 9.2 (High)

Mitigaciones Posibles

  • Validación de la longitud de la carga.
  • Utilizar una regla WAF, para higienizar o rechazar encabezados que contengan patrones que puedan activar ReDOS
  • Implementar límites de tiempo de solicitud para evitar que las solicitudes de larga duración bloqueen el bucle de eventos indefinidamente.

Divulgación Responsable

Esta vulnerabilidad fue tratada siguiendo prácticas de divulgación responsable.

PoC Test Node.js Koa CVE-2025-25200

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






