
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-29447_auto-script — Este repositorio describe cve-2021-29447 y un pequeño script para explotar automáticamente. | Kitploit
Herramientas/GitHubGitHub/davids52/cve-2021-29447_auto-script
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubdavids52/cve-2021-29447_auto-script

cve-2021-29447_auto-script

Este repositorio describe cve-2021-29447 y un pequeño script para explotar automáticamente.

Ver Repositorio
10hace 11 mesesAún no revisado
Compartir

CVE-2021-29447: Vulnerabilidad XXE en la Biblioteca de Medios de WordPress

Este repositorio detalla la vulnerabilidad CVE-2021-29447, un fallo de seguridad crítico en WordPress que permitía ataques de Entidad Externa XML (XXE) autenticados a través de la Biblioteca de Medios. También proporciona un script automático que demuestra la prueba de concepto (PoC).

📌 Resumen de la Vulnerabilidad

La vulnerabilidad existía en el procesamiento de metadatos dentro de archivos de audio subidos por WordPress. Específicamente:

  • Causa raíz: WordPress utiliza la librería getID3 para analizar metadatos de archivos multimedia como archivos WAV. Un archivo WAV puede contener un fragmento de datos XML llamado iXML. Los atacantes podían crear un archivo WAV malicioso con contenido XML que, al ser analizado por la librería vulnerable, desencadenaba un ataque XXE.

  • Versiones afectadas: WordPress versiones 5.6 a 5.7.

  • Requisito clave: La instalación de WordPress debe ejecutarse en PHP 8, ya que los cambios en la configuración predeterminada de Libxml2 en PHP 8 fueron esenciales para la explotación.

  • Impacto: La explotación exitosa podía llevar a la divulgación arbitraria de archivos (por ejemplo, leer wp-config.php para obtener credenciales de la base de datos) y a la Falsificación de Solicitudes del Lado del Servidor (SSRF).

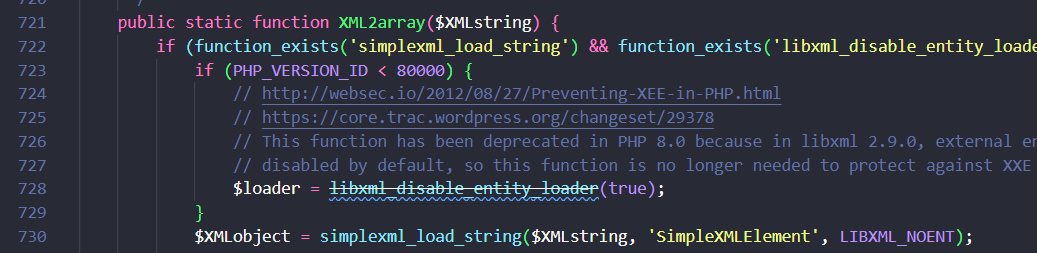
  • A continuación, el fragmento de código que intenta analizar datos XML en el subchunk iXML:
    image

✨ Características del Script

  • Automatiza todo el proceso: crea el archivo WAV malicioso y el DTD, maneja la subida de archivos al sitio WordPress objetivo y configura un listener para recibir los datos exfiltrados.

  • Configurable: permite especificar la ruta del archivo objetivo para la exfiltración.

🚀 Uso Básico

  • Antes de ejecutar el script, debes actualizar su sección de configuración con los detalles de tu objetivo (URL de WordPress, credenciales, archivo objetivo y la dirección IP de tu listener).
  • Luego ejecuta el script con ./payload.sh

⚠️ DESCARGO DE RESPONSABILIDAD CRÍTICO

  • La información, la prueba de concepto y el script en este repositorio se proporcionan estrictamente con fines educativos y de investigación. Solo debes probar esto contra sistemas que poseas o para los que tengas permiso explícito y por escrito. Las pruebas no autorizadas contra sistemas que no te pertenecen son ilegales y poco éticas.

Otras referencias

  • Te recomiendo esta referencia si deseas más detalles sobre cómo reproducir este CVE,
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






