

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WAMpage — WAMpage - Una cadena de exploits LPE de root para WebOS (CVE-2022-23731) | Kitploit

Herramientas/GitHubGitHub/davidbuchanan314/wampage
Seguridad de Sistemas EmbebidosEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónShellcodeSeguridad de HardwareDesarrollo de PayloadsExplotación de Binarios
GitHubdavidbuchanan314/wampage

WAMpage

WAMpage - Una cadena de exploits LPE de root para WebOS (CVE-2022-23731)

49729hace 4 añosRevisado por Kitploit
Compartir
Ver Repositorio
Sitio web

WAMpage

WAMpage - Una cadena de explotación LPE de root para WebOS (CVE-2022-23731)

Este exploit es principalmente de interés para otros investigadores: si solo quieres rootear tu TV, probablemente quieras RootMyTV, que ofrece un root persistente y fiable con un solo clic.

Actualmente solo es compatible con WebOS 4.x en SoCs de 32 bits. Este software se proporciona tal cual, úsalo bajo tu propio riesgo, etc., etc.

Análisis: https://www.da.vidbuchanan.co.uk/blog/webos-wampage.html
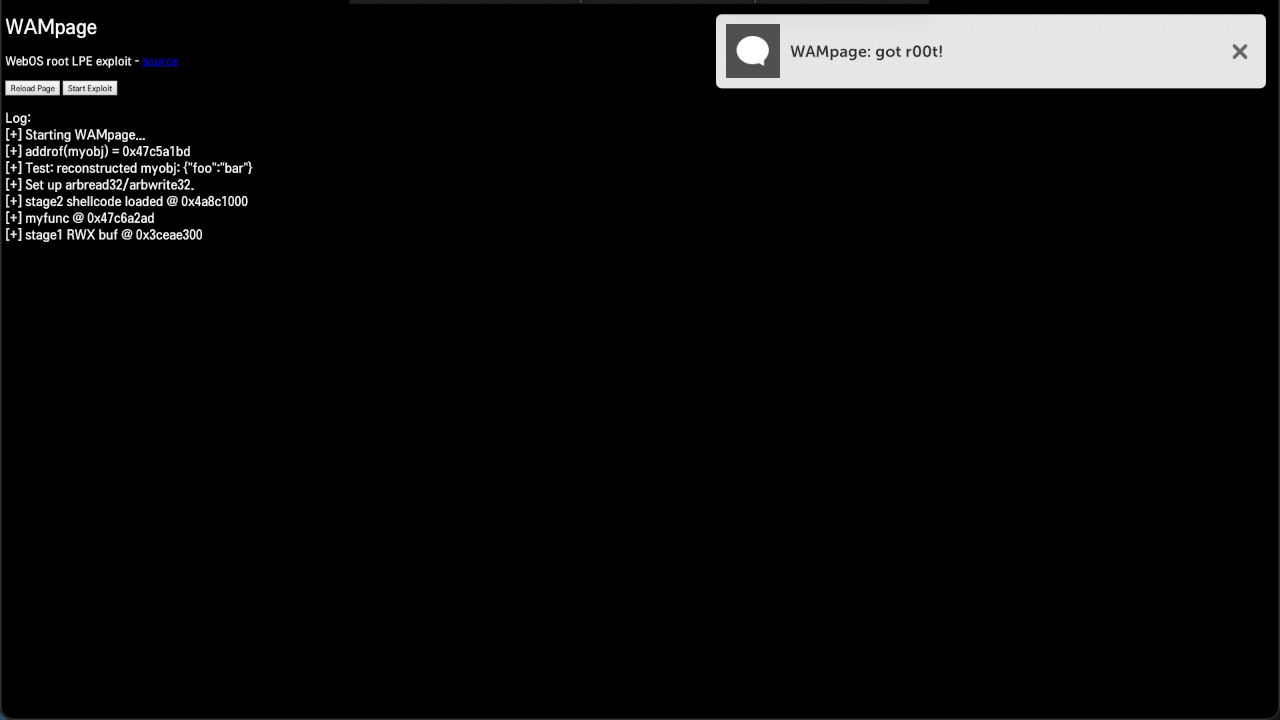
image

Compilación

Requisitos previos:

apt install qemu-user
npm install -g @webosose/ares-cli

Compilando:

make

Pruebas locales

make test compilará y ejecutará el exploit en d8, ejecutándose en qemu-arm. (Una versión precompilada de d8 y sus dependencias se incluye en el directorio bin/). Si el exploit funciona correctamente, probablemente obtendrás algo como esto:

[+] Starting WAMpage...
[+] addrof(myobj) = 0x5a68f5d1
[+] Test: reconstructed myobj: {"foo":"bar"}
[+] Set up arbread32/arbwrite32.
[+] stage2 shellcode loaded @ 0xff458000
[+] myfunc @ 0x5a693369
[+] stage1 RWX buf @ 0x5bb8f280
[+] Copied stage1 shellcode. Calling...
Traceback (most recent call last):
  File "<stdin>", line 25, in <module>
IOError: [Errno 13] Permission denied: '/dev/mem'

El error de permisos es de esperar, asumiendo que tu máquina no esté totalmente mal configurada.

Puedes probar el exploit devmemes.py ejecutándolo directamente en un TV, pero necesitarás root de antemano, o algún otro tipo de shell sin sandbox o sin jail.

Instalación en TV

Puedes usar ares-install, o copiar manualmente el IPK y ejecutar esto desde el shell del modo desarrollador:

luna-send-pub -i 'luna://com.webos.appInstallService/dev/install' '{"id":"tv.rootmy.wampage","ipkUrl":"/path/to/wampage.ipk","subscribe":true}'

Ejecución en TV

Inicia la aplicación y pulsa el botón "Start Exploit". Si todo va bien, debería abrirse un servidor telnet en el puerto 31337.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




