
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
katana — Secuestremos nuestra cadena de arranque - CVE-2021-30327 | Kitploit

Herramientas/GitHubGitHub/daniel224455/katana
Seguridad de Sistemas EmbebidosAnálisis de VulnerabilidadesExplotaciónShellcodeSeguridad de HardwareDesarrollo de PayloadsAnálisis de FirmwareExplotación de Binarios
GitHubdaniel224455/katana

katana

Secuestremos nuestra cadena de arranque - CVE-2021-30327

Ver Repositorio
17361hace 2 mesesRevisado por Kitploit
Compartir

Katana

Un exploit de BootROM para dispositivos Qualcomm lanzados entre 2016 y 2019.

Explicación breve del Exploit

Con el SoC MSM8998 (Nazgul), se agregó el comando 0x13 (SAHARA_RESET_STATE_MACHINE_ID). El comando llamaba a boot_sahara_entry, que se supone que reinicia Sahara. La falla es que cada llamada a él disminuye el puntero de pila en 0x60 y no hay protección de pila. Con suficientes llamadas, agotamos el espacio de pila disponible (0x3000), corrompemos la memoria más allá de la pila y hacemos que los búferes de pila se superpongan con algunas de las tablas globales de punteros de función. secboot_verify_cert_signature leerá el módulo y la firma en formato BIGINT en búferes de pila. Dado que crypto_ftbl->ModExp fue sobrescrito por los búferes, secmath_BIGINT_modexp saltará a nuestro shellcode desde el módulo.

Se puede encontrar más información en HEXACON2023 - Bug Tales : Life and Death in the Sahara

SoCs vulnerables conocidos

[!CAUTION] Incluso si el SoC es vulnerable, ¡no significa que puedas explotarlo! Si tu SoC está listado aquí, NO almacenes ningún secreto en un dispositivo con él. Cellebrite, MSAB y Oxygen Forensics pueden descifrar los datos del usuario en dispositivos con dichos SoCs, gracias a este CVE.
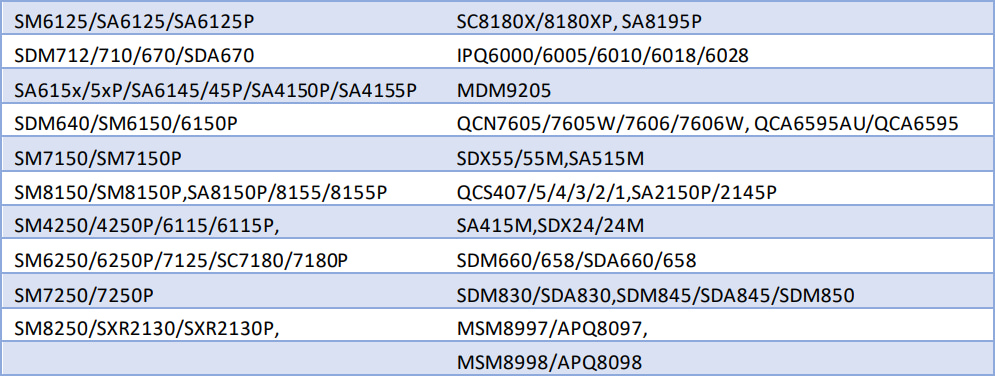
SoCs vulnerables

Uso

usage: katana.py [-h] -s SOC -e EXPLOIT [-f FIREHOSE]

A PoC for the CVE-2021-30327 vulnerability in Qualcomm Sahara

options:
  -h, --help            show this help message and exit
  -s, --soc SOC         SoC model
  -e, --exploit EXPLOIT
                        Exploit PBL (CVE-2021-30327) with a payload
  -f, --firehose FIREHOSE
                        DevPrg image in case the payload reinitializes Sahara

Créditos

  • CVE-2021-30327 This is the CVE which Katana exploits
  • Iskuri (Christopher Wade) Reported CVE-2021-30327 to Qualcomm
  • Seamus Burke & Aaron Willey - Primeras personas que explotaron este CVE, lo presentaron en HEXACON2023
  • R0rt1z2 Helped with sniffing this exploit
  • kethily-daniel Gave me a tool which was exploiting this exact Vulnerability
  • halal-beef Script base
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






