Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LetsDefend-CVE-2022-41082-Exploitation-Attempt — Informe detallado de incidente y análisis educativo del intento de explotación de CVE-2022-41082 (ProxyNotShell) en Microsoft Exchange Server, incluidos métodos de detección, IoCs y pasos de mitigación. | Kitploit
Herramientas/GitHubGitHub/cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Gestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesAnálisis de Registros
Compartir
GitHubcyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt

LetsDefend-CVE-2022-41082-Exploitation-Attempt

Informe detallado de incidente y análisis educativo del intento de explotación de CVE-2022-41082 (ProxyNotShell) en Microsoft Exchange Server, incluidos métodos de detección, IoCs y pasos de mitigación.

Ver Repositorio
39hace 1 añoAún no revisado

LetsDefend-CVE-2022-41082-Exploitation-Attempt

🛡️ Informe de Incidente: Intento de Explotación de CVE-2022-41082

📅 Fecha: 30 de septiembre de 2022

🕒 Hora: 07:19 AM

🚨 Severidad: Alta

🆔 ID de Incidente: 125


📊 Detalles

Atributo ClaveValor
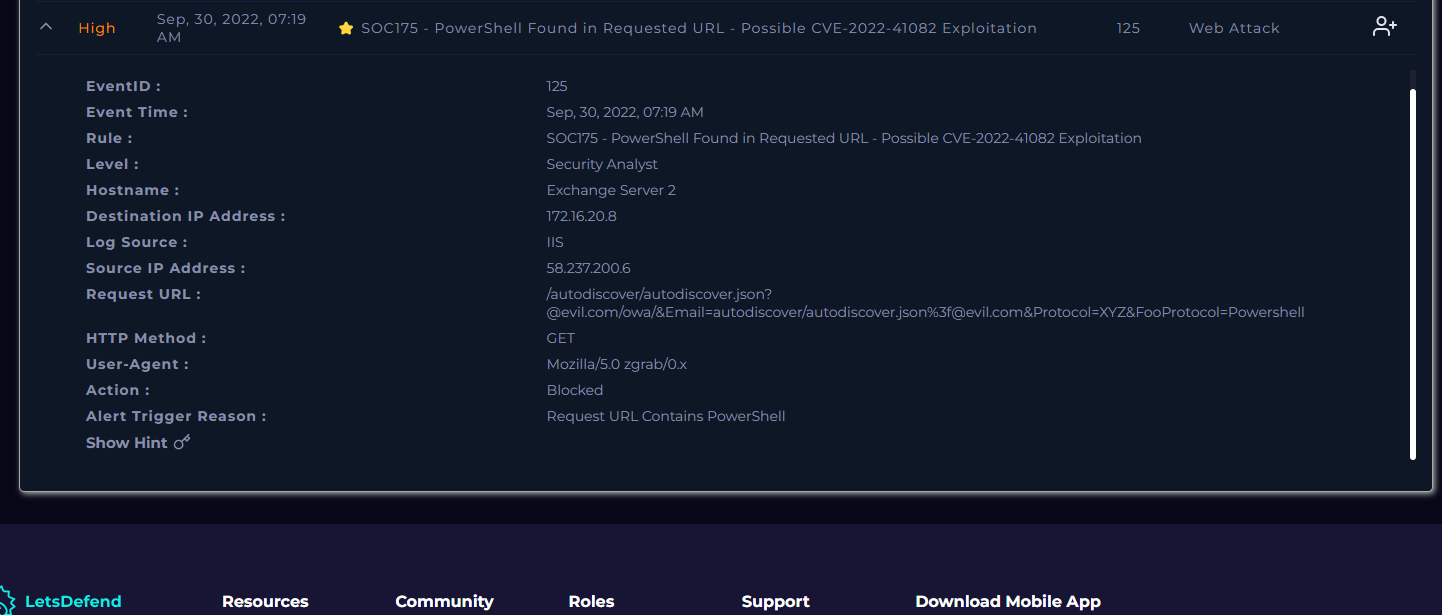
ID de Evento125
Hora del Evento30 de septiembre de 2022, 07:19 AM
ReglaSOC175 - PowerShell encontrado en la URL solicitada
NivelAnalista de Seguridad
Nombre de HostExchange Server 2
Dirección IP de Destino172.16.20.8
Fuente de RegistroIIS
Dirección IP de Origen58.237.200.6
URL de la Solicitud/autodiscover/[email protected]/owa/&Email=autodiscover/autodiscover.json%[email protected]&Protocol=XYZ&FooProtocol=Powershell
Método HTTPGET
User-AgentMozilla/5.0 zgrab/0.x
AcciónBloqueado
Motivo de Activación de AlertaLa URL de la solicitud contiene PowerShell

Cómo se ve en la herramienta SIEM (LetsDefend)

Alerta


¿Qué es CVE-2022-41082?? Vamos a conocer qué es la explotación de CVE-2022-41082, porque yo tampoco lo sé 😄 lol

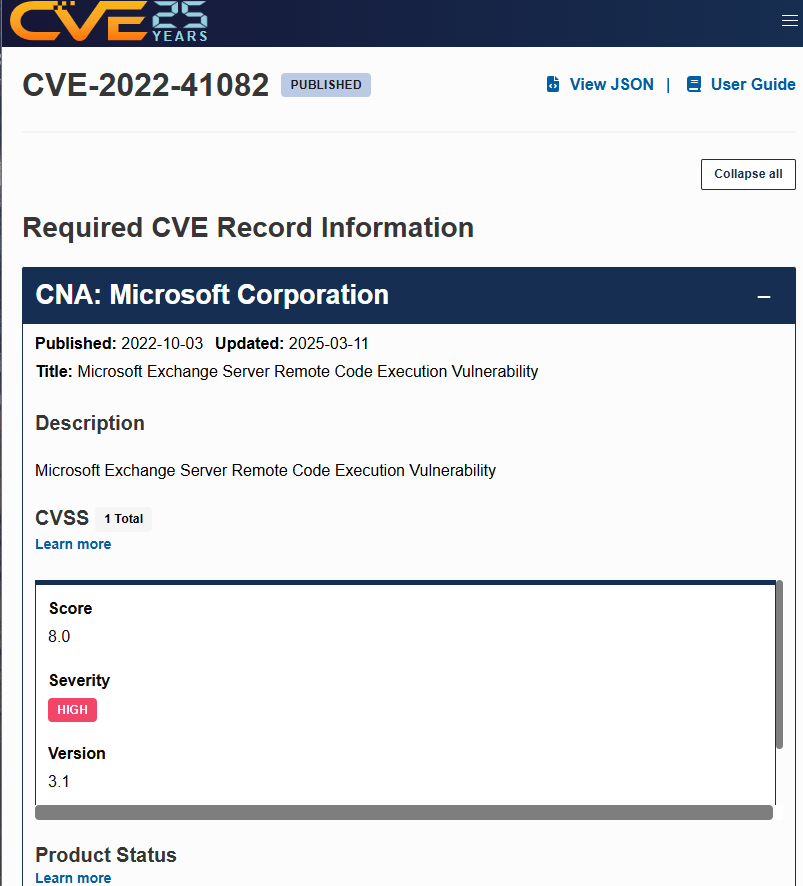
CVE-2022-41082 es una vulnerabilidad crítica de Ejecución Remota de Código (RCE) que afecta a Microsoft Exchange Server. Fue descubierta en septiembre de 2022 y a menudo se explota en conjunto con CVE-2022-41040, formando parte de la cadena de explotación ProxyNotShell.

  • Afecta a versiones como:
  • Microsoft Exchange Server 2013
  • Microsoft Exchange Server 2016
  • Microsoft Exchange Server 2019

⚠️ Detalles de la Vulnerabilidad

La vulnerabilidad CVE-2022-41082 se activa cuando un atacante puede acceder al endpoint de PowerShell en un Exchange Server expuesto.

Los atacantes pueden escalar privilegios y ejecutar comandos arbitrarios en el servidor mediante PowerShell remoting.
Esta vulnerabilidad se explota típicamente a través de una URL manipulada que evade las comprobaciones de autenticación cuando se combina con CVE-2022-41040 (una vulnerabilidad SSRF).


🔗 Cadena de Explotación (ProxyNotShell)

  1. CVE-2022-41040 (SSRF): Evade la autenticación.
  2. CVE-2022-41082 (RCE): Ejecuta comandos de forma remota a través de PowerShell.

💥 Impacto

  • Compromiso total del sistema.
  • Los atacantes pueden instalar malware, crear backdoors y moverse lateralmente dentro de la red.
  • A menudo se utiliza para implementar webshells o ransomware.

🔍 Mitigación

  • Aplicar los últimos parches de Microsoft.
  • Restringir el acceso al endpoint de PowerShell y segmentación de red.
  • Monitorear patrones de URL sospechosos y la actividad de PowerShell en el servidor.

Detección (Cómo detectamos esta explotación)

  1. Análisis de registros:
    • Revisar los registros de IIS en busca de patrones sospechosos como 'C:\inetpub\logs\LogFiles\W3SVC1'
    • Buscar solicitudes que contengan autodiscover.json o URLs con PowerShell.
  2. Indicadores de Compromiso (IoCs):
    • Procesos inusuales ejecutándose como el usuario del servidor Exchange.
    • Ejecuciones de comandos de PowerShell sospechosas.
    • Archivos de webshell ubicados en: 'C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\'
  3. Monitoreo de Memoria y Procesos:
    • Identificar procesos hijo inesperados de w3wp.exe (Proceso de Trabajo de IIS).
    • Buscar instancias de PowerShell activadas a través de IIS.

Información del Registro CVE

CVE


Resumen

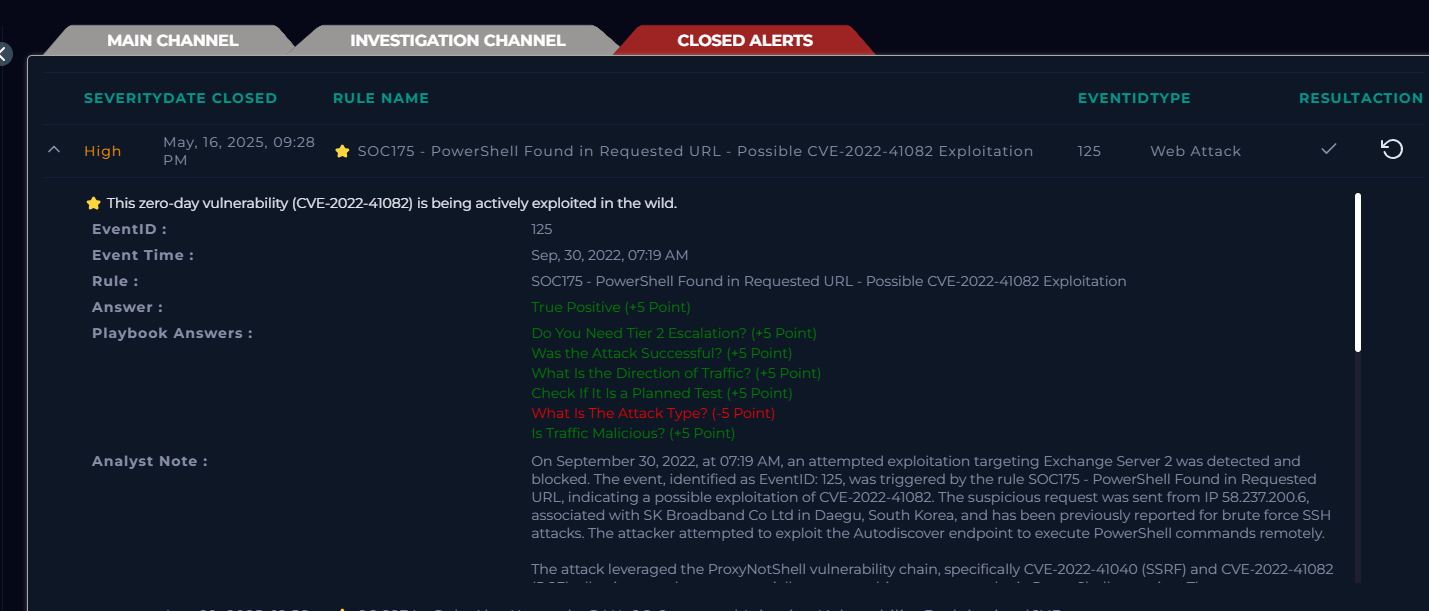
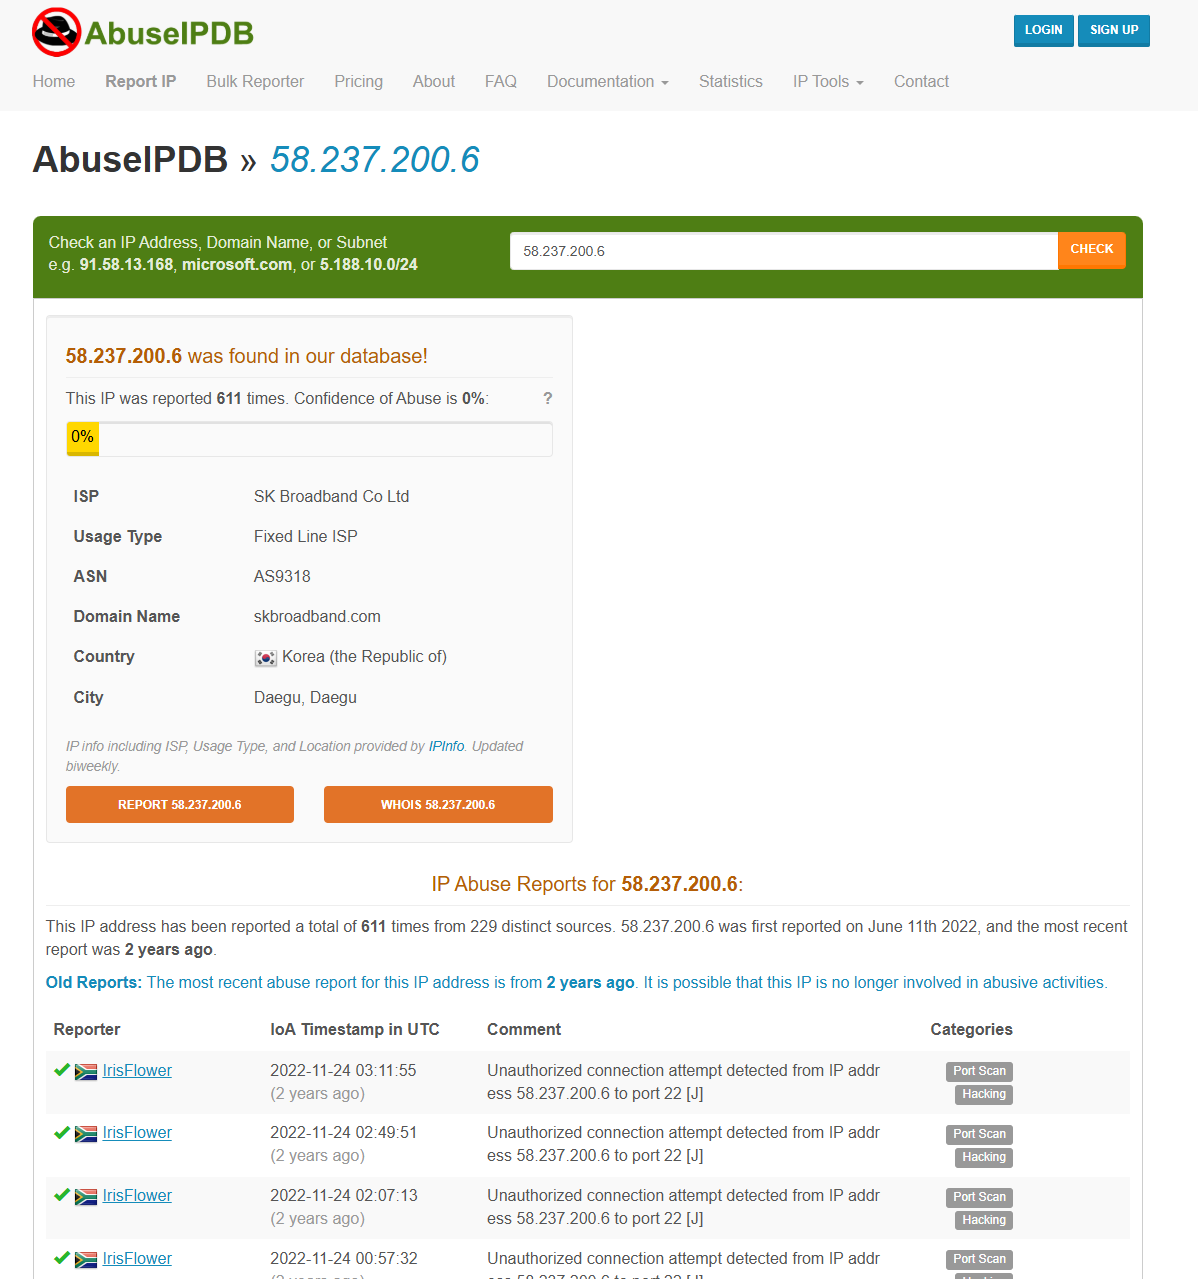
El 30 de septiembre de 2022, a las 07:19 AM, se detectó y bloqueó un intento de explotación dirigido a Exchange Server 2. El evento, identificado como EventID: 125, fue activado por la regla SOC175 - PowerShell encontrado en la URL solicitada, lo que indica una posible explotación de CVE-2022-41082. La solicitud sospechosa fue enviada desde la IP 58.237.200.6, asociada con SK Broadband Co Ltd en Daegu, Corea del Sur, y ha sido reportada anteriormente por ataques de fuerza bruta SSH. El atacante intentó explotar el endpoint Autodiscover para ejecutar comandos de PowerShell de forma remota.

El ataque aprovechó la cadena de vulnerabilidades ProxyNotShell, específicamente CVE-2022-41040 (SSRF) y CVE-2022-41082 (RCE), lo que permitiría a los atacantes ejecutar potencialmente comandos arbitrarios a través de PowerShell remoting. La solicitud fue identificada como maliciosa debido a la presencia de URI de PowerShell en la URL y al uso del user-agent zgrab, indicativo de intentos automatizados de escaneo o explotación. El ataque fue bloqueado con éxito, evitando una potencial ejecución remota de código y el compromiso del sistema.

Para mitigar esta amenaza, es esencial asegurarse de que todos los Exchange Servers estén parcheados y que se apliquen reglas de reescritura de URL para bloquear patrones maliciosos conocidos. Además, implementar un monitoreo de registros mejorado y bloqueo de IP para el actor de amenazas identificado ayudará a prevenir futuros intentos. Se recomienda restringir el acceso externo a los endpoints de Autodiscover y deshabilitar PowerShell remoto para cuentas no administrativas. La vigilancia y el monitoreo continuos son cruciales para identificar y mitigar amenazas similares en el futuro.
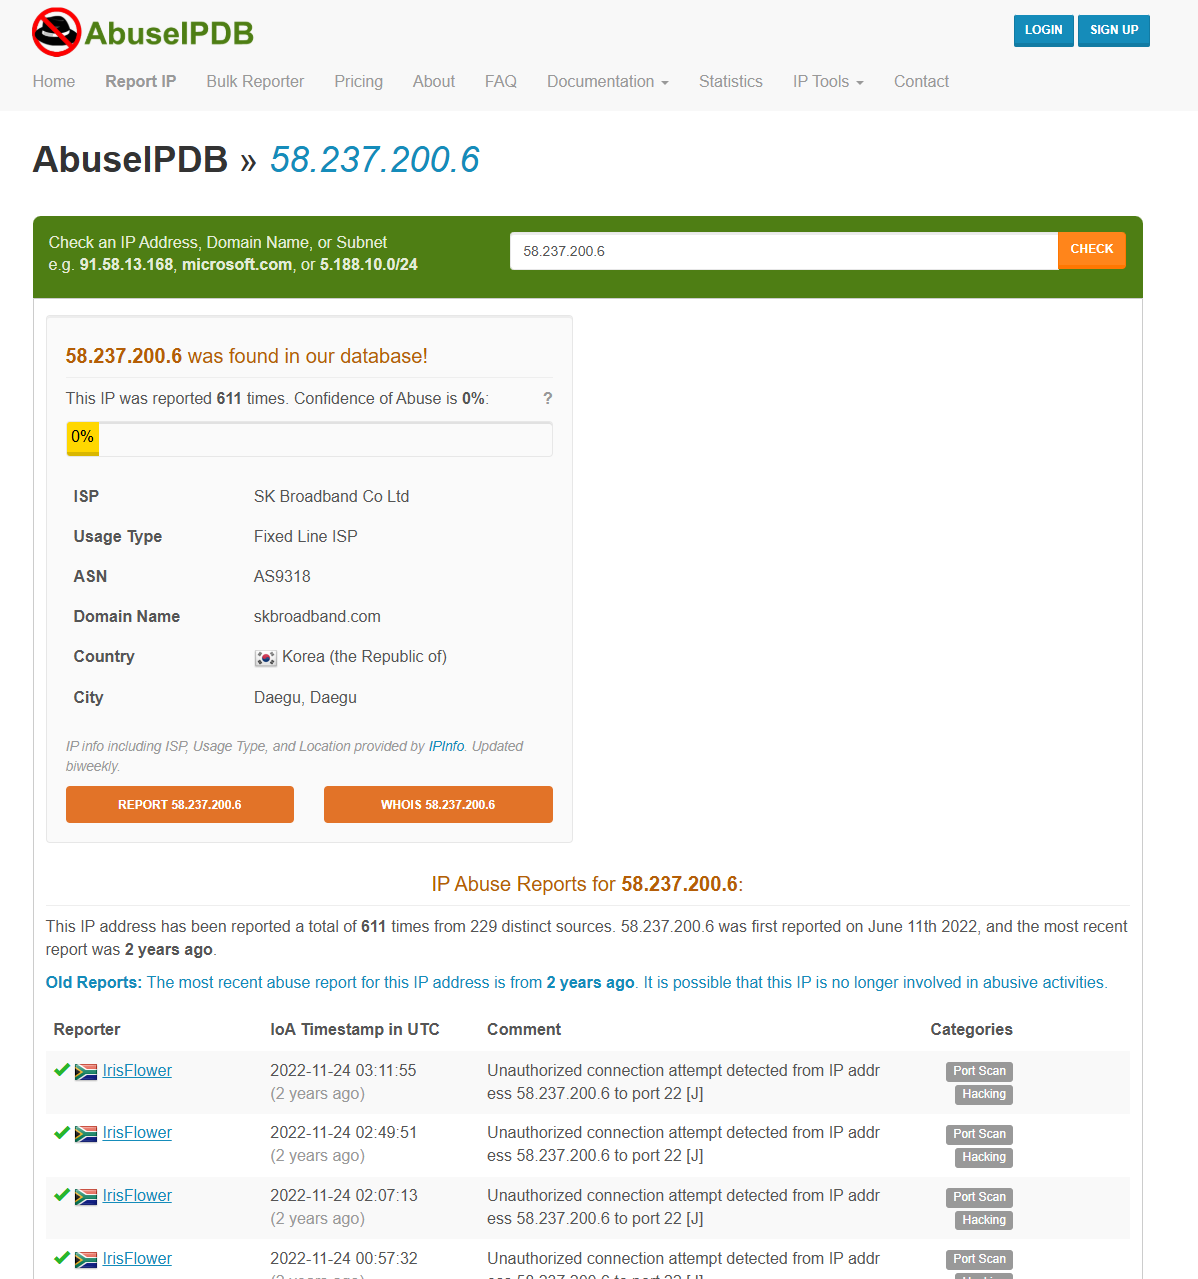
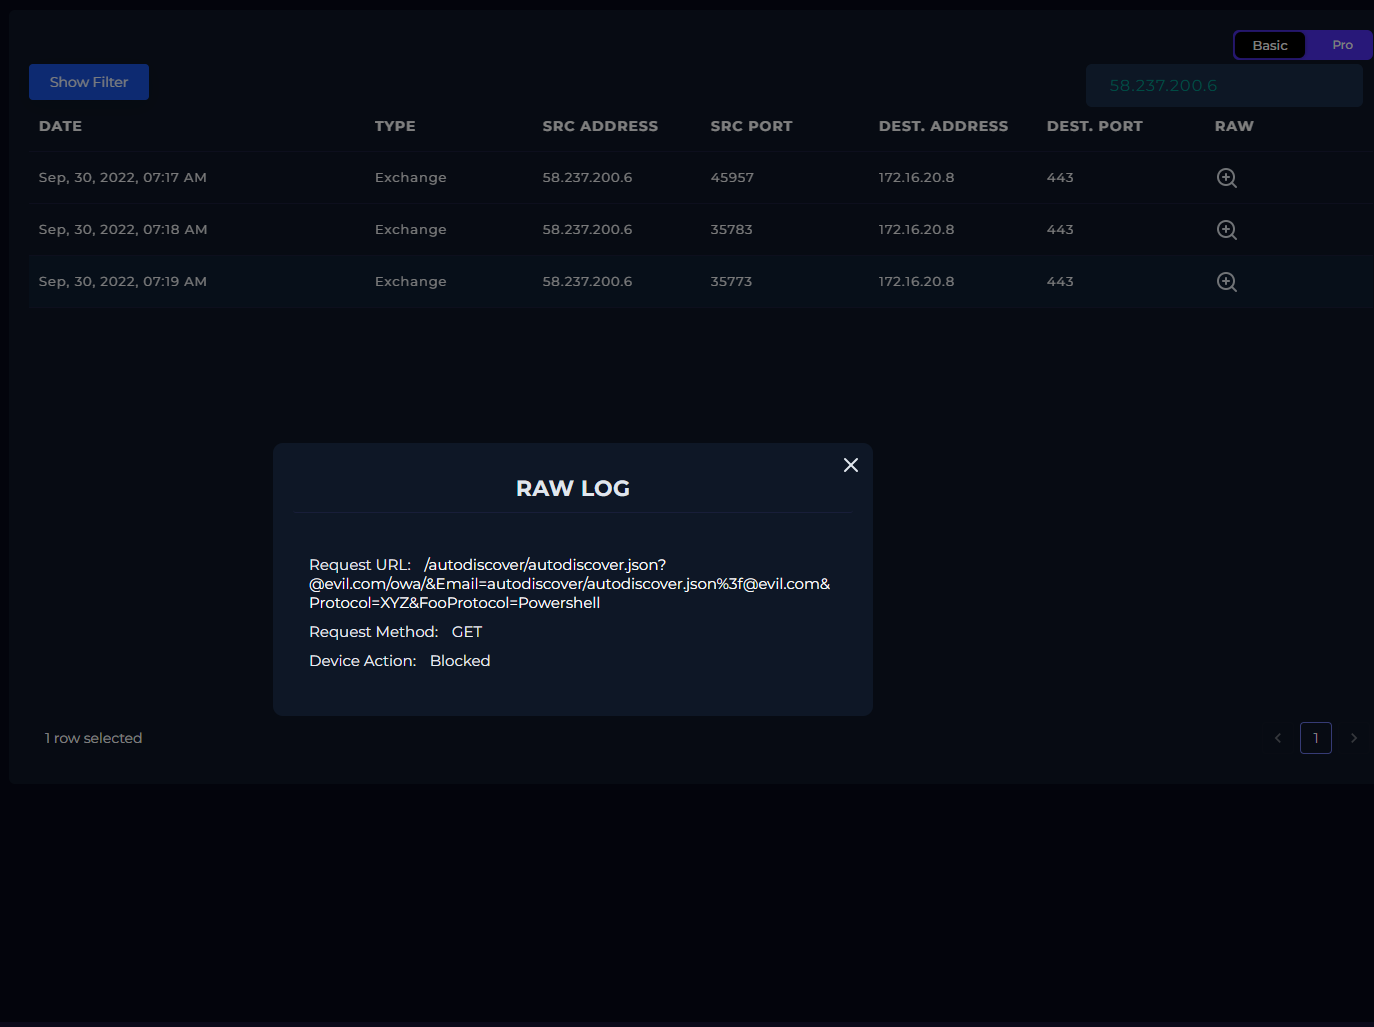
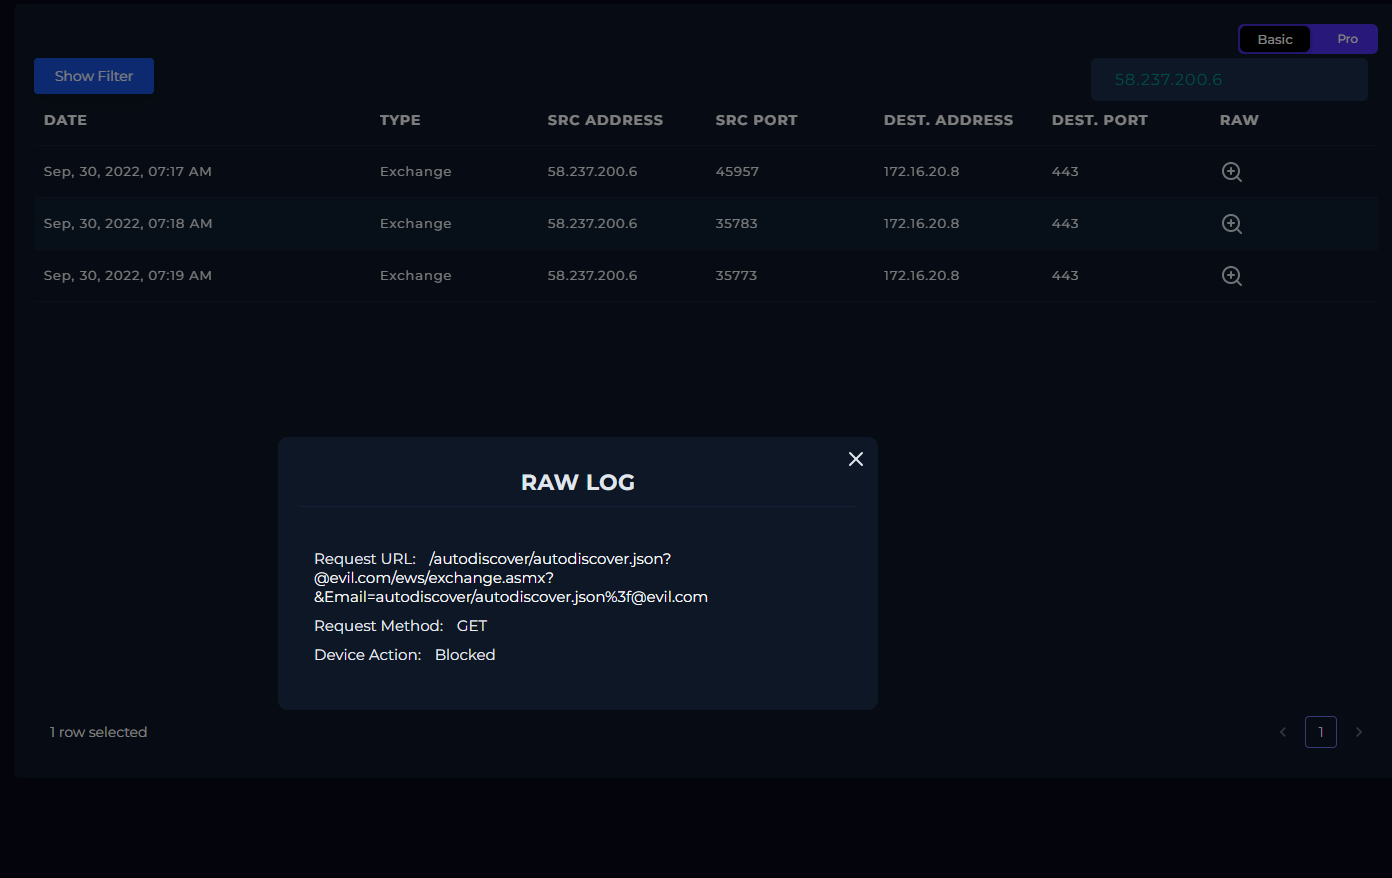
Capturas de pantalla

AbuseIP Endpoint Endpoint Resultado

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →