

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
joro — Un framework colaborativo de explotación web. | Kitploit

Herramientas/GitHubGitHub/bishopfox/joro
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsGeneración de PayloadsProxies Web e InterceptaciónExplotación de Aplicaciones WebFuzzingComando y ControlGeneración de Shellcode
GitHubbishopfox/joro

joro

Un framework colaborativo de explotación web.

30162hace 19 díasRevisado por Kitploit
Ver Repositorio
Compartir

Joro

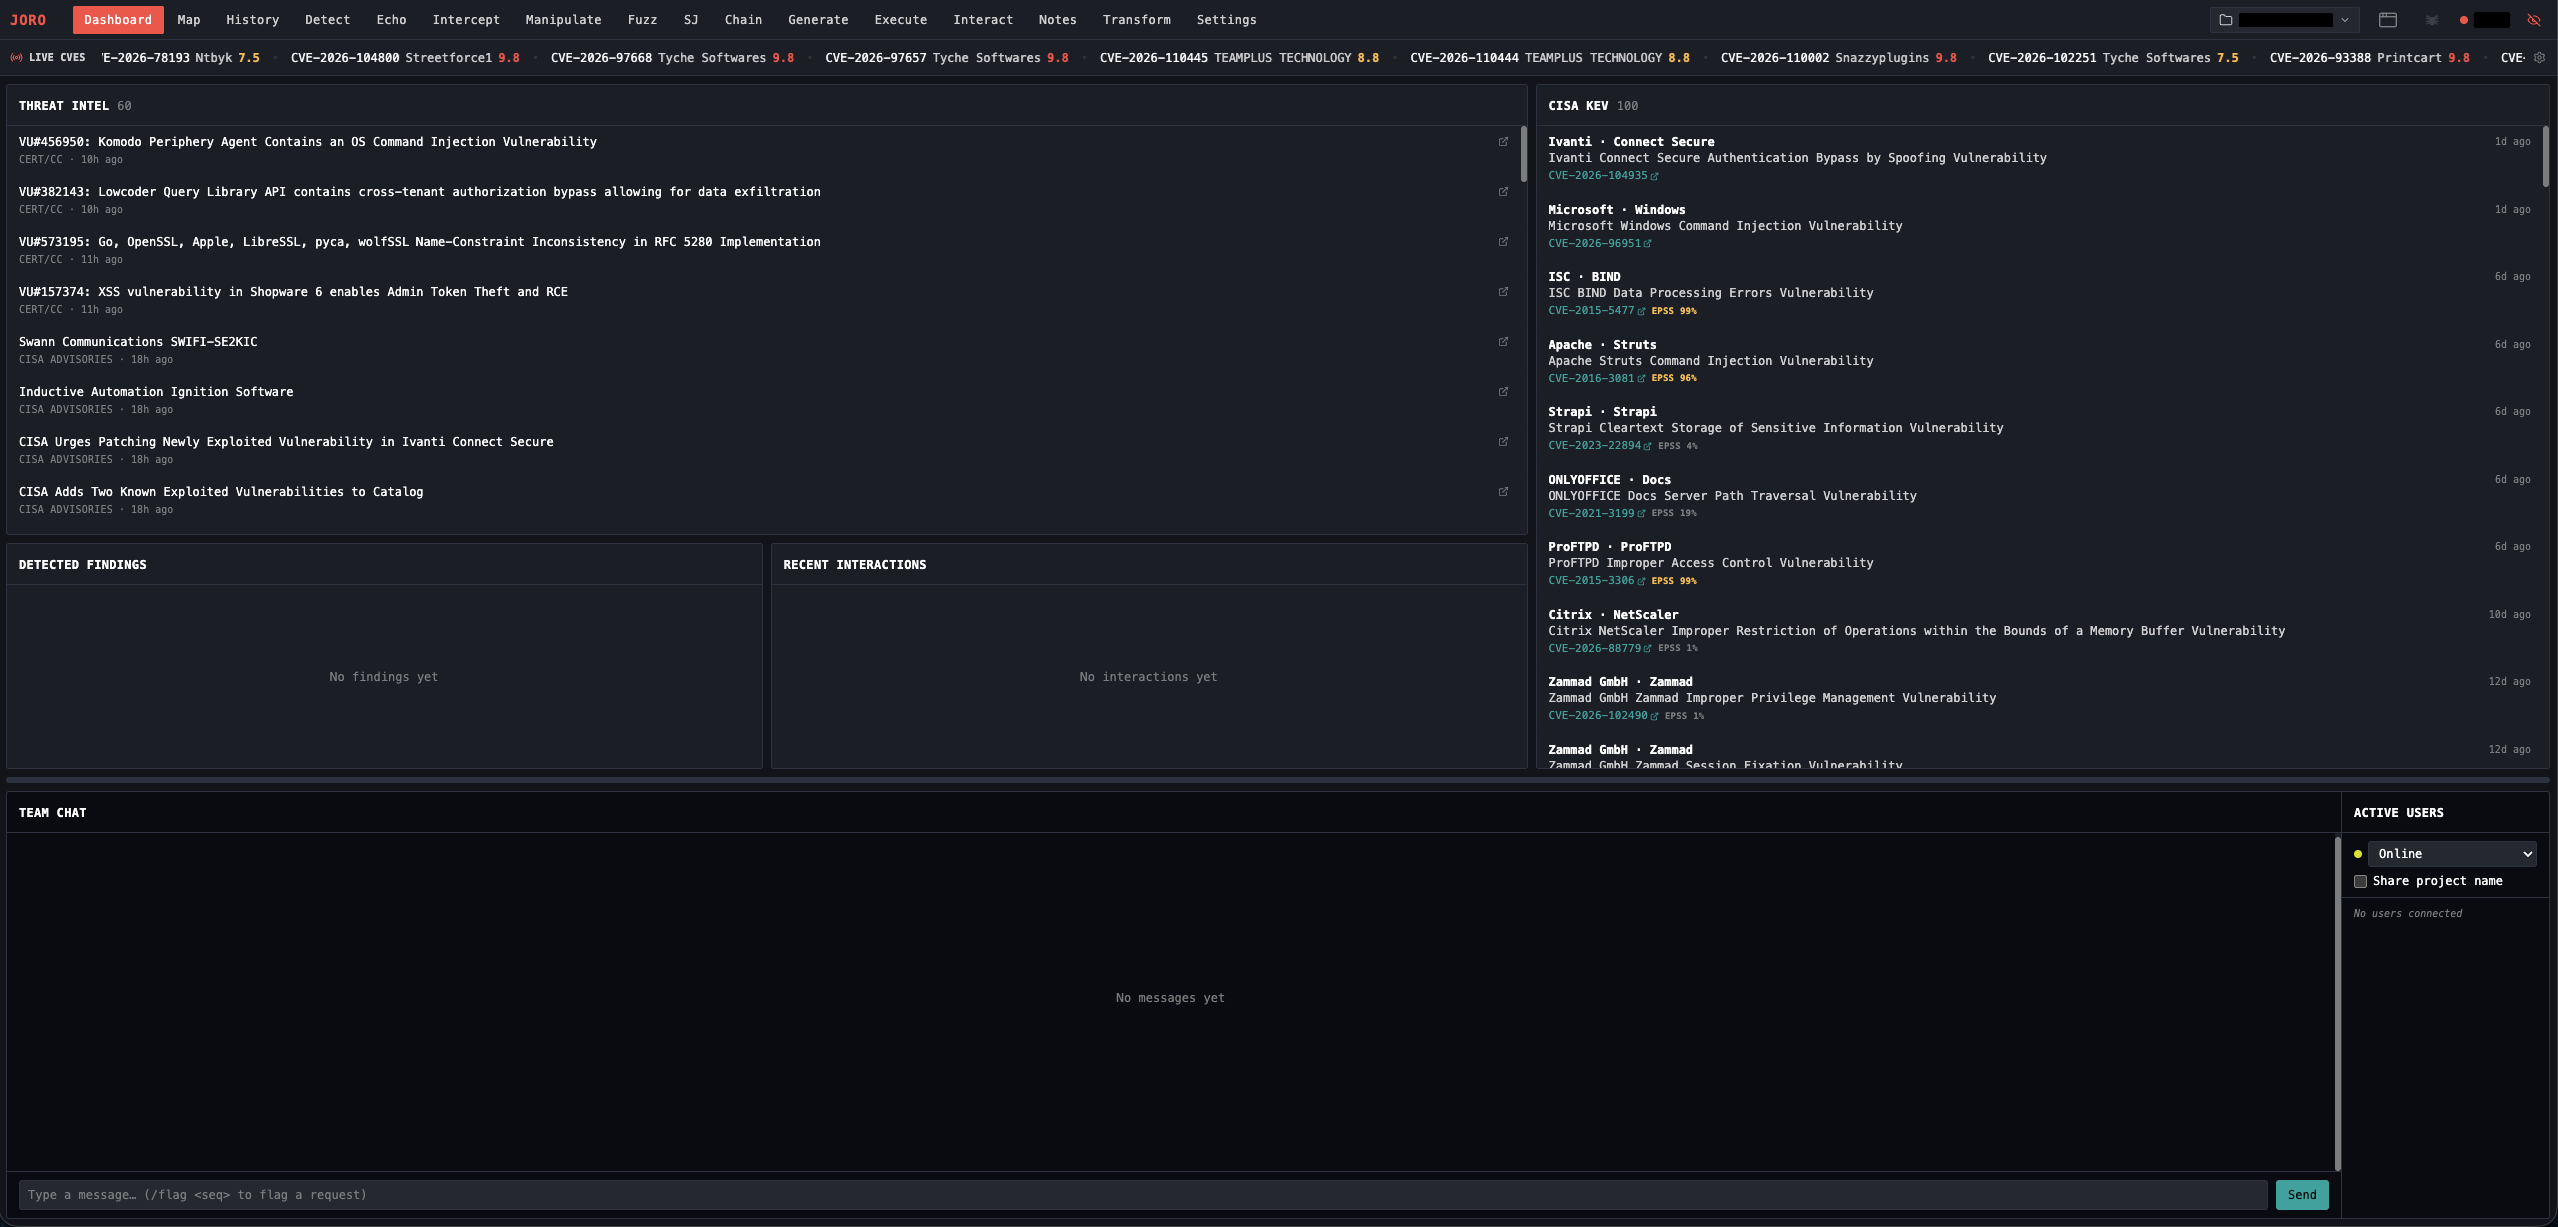
Un framework de explotación web para profesionales de seguridad ofensiva. Proxy de interceptación, detección ciega de vulnerabilidades, generación de web shells, integración con C2 y herramientas de colaboración en un único binario con una interfaz web integrada.
Advertencia: Esta herramienta está destinada únicamente a pruebas de penetración autorizadas e investigación de seguridad. Solo debe usar Joro contra sistemas que posea o para los que tenga permiso explícito por escrito para probar. El acceso no autorizado a sistemas informáticos es ilegal. Bishop Fox no asume ninguna responsabilidad y no es responsable de ningún uso indebido o daño causado por esta herramienta. Úsela de forma responsable.

Características

Joro cubre un compromiso de aplicación web de principio a fin: un proxy de interceptación para ver y editar solicitudes y respuestas, un mapa del sitio e historial con búsqueda, un fuzzer, escaneo pasivo que revela secretos y configuraciones incorrectas en el tráfico capturado, listeners out-of-band para vulnerabilidades ciegas, generación y ejecución de web shells, integración con Sliver y Mythic C2, y un servidor de equipo para ejecutar un compromiso junto a otros operadores. El trabajo se guarda en archivos de proyecto portables, y los plugins de Go permiten a los usuarios de Linux y macOS añadir cualquier funcionalidad que falte.

Instalación

Obtenga un binario de Releases, luego consulte la wiki para las instrucciones de instalación y una guía de inicio rápido.

Ayuda

Para más información:

  • Consulte la wiki
  • Revise los issues pendientes o cree el suyo propio.
  • Consulte CONTRIBUTING.md para obtener información sobre cómo contribuir.
  • Consulte CLAUDE.md para obtener documentación detallada para desarrolladores.
  • Consulte SECURITY.md para obtener información sobre cómo reportar problemas de seguridad.

Licencia - GPLv3

Joro está licenciado bajo GPLv3, algunos subcomponentes pueden tener licencias separadas. Consulte sus respectivos subdirectorios en este proyecto para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




