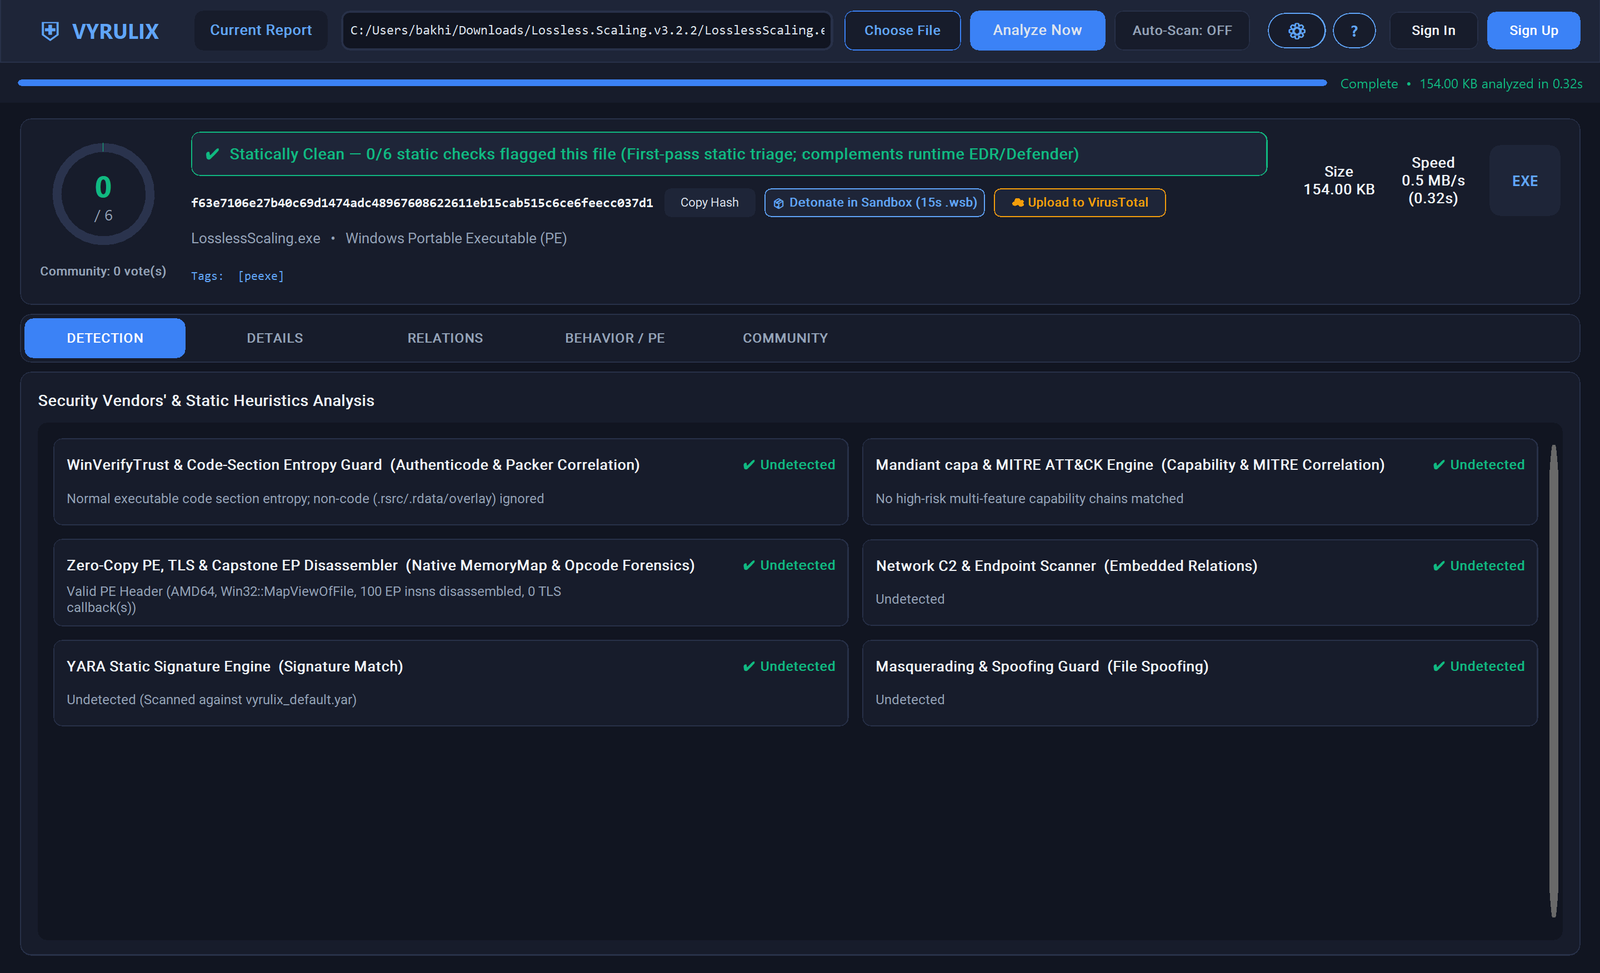

Banco de trabajo de código abierto, bare-metal, para el triaje de malware de escritorio y la inteligencia de amenazas estática en Windows (análisis de PE con MapViewOfFile, desensamblado con Capstone, mapeo MITRE con capa y detonación de 15 s en Windows Sandbox).
| Veredicto de detección y triaje | Inspección profunda de PE, desensamblado e inspección de comportamiento |
|---|---|
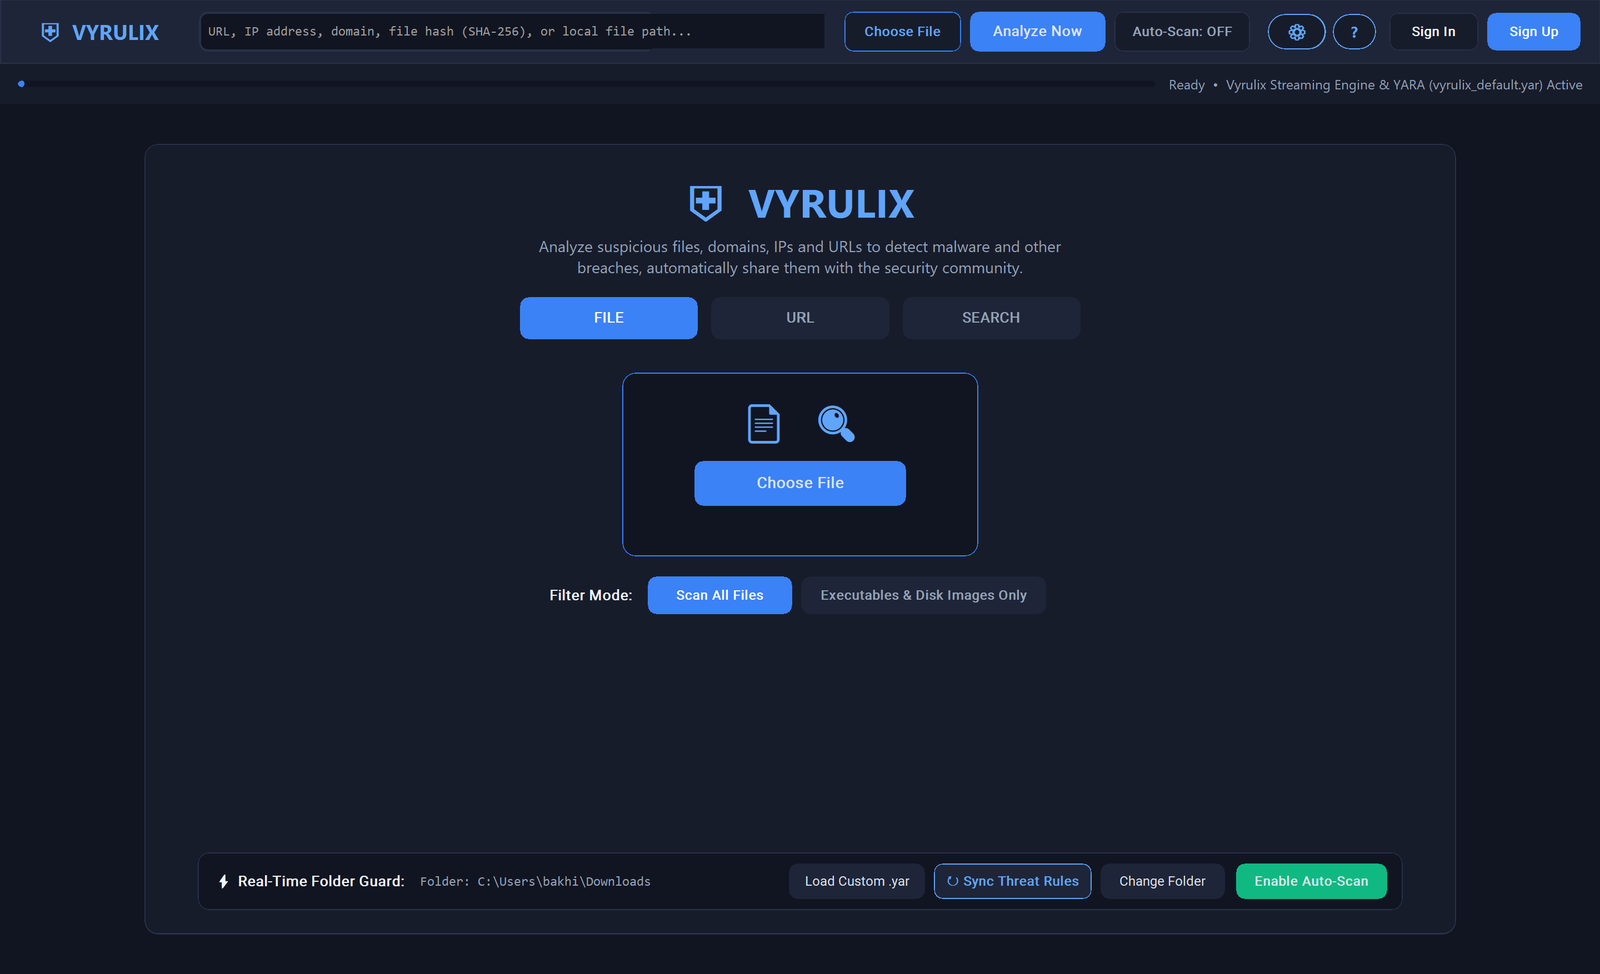 | 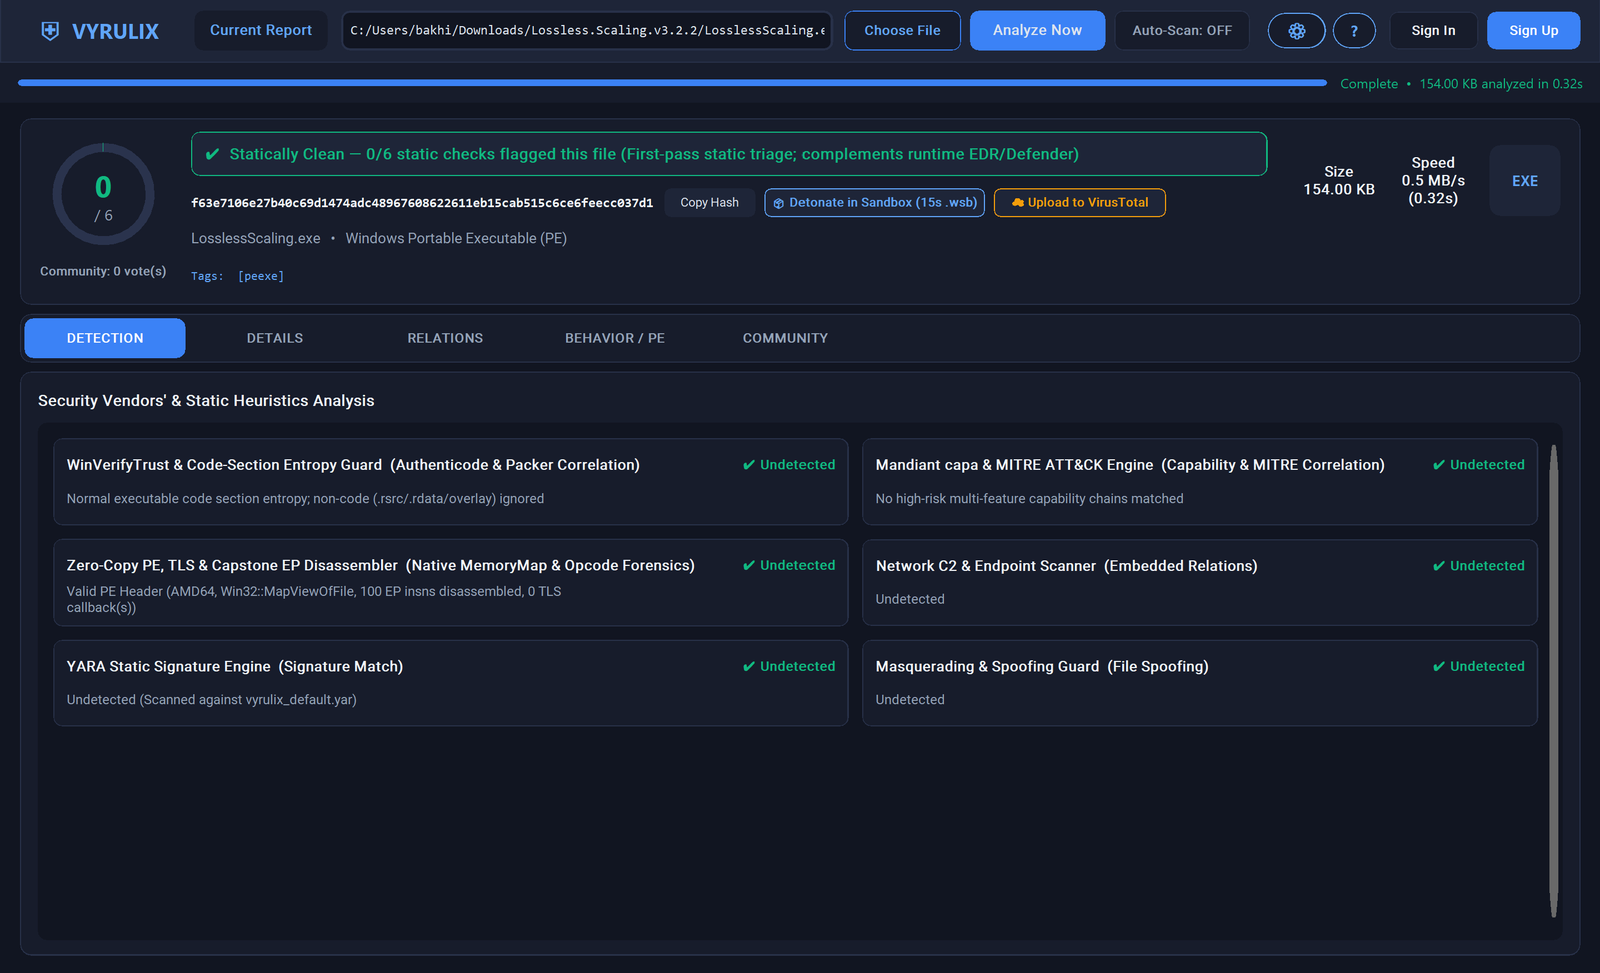 |
Vyrulix es un banco de trabajo de código abierto, bare-metal y de escritorio para el triaje de malware y la inteligencia de amenazas estática en Windows. Consolida flujos de trabajo fragmentados de ingeniería inversa, reuniendo la inspección de PE sin copia, el desensamblado del punto de entrada, el mapeo de comportamiento, el agrupamiento de variantes por tri-hash y el sandboxing desechable en un único panel unificado en modo oscuro.
Nota de alcance: Vyrulix es una estación de triaje forense e inspección bajo demanda diseñada para investigadores de malware, analistas de SOC y estudiantes. No es un agente de detección y respuesta en endpoints (EDR) Ring-0 en tiempo real. Mantenga siempre una protección activa de endpoints junto a esta herramienta.
MapViewOfFile): Inspecciona cabeceras PE32/PE32+ directamente en memoria virtual con soporte de rutas largas \\?\ de Win32 (>260 caracteres) y sin sobrecarga por copia en el heap. Evalúa la entropía de secciones, heurísticas de escasez de la Import Address Table (IAT), cargadores reflexivos de la Export Table (ReflectiveLoader) y TLS Callbacks previos al punto de entrada (T1055.005).WTD_REVOKE_WHOLECHAIN) mediante Win32 WinVerifyTrust (wintrust.dll), suprimiendo alertas benignas de empaquetadores genéricos en software de confianza verificado, mientras detecta binarios firmados y empaquetados no confiables o revocados.capa y MITRE ATT&CK®: Traduce cadenas de importación de API, hooks TLS y anomalías estructurales en técnicas accionables de MITRE ATT&CK e identificadores del Malware Behavior Catalog (MBC) (con integración opcional de la CLI independiente capa).Capstone): Desensambla las primeras 100 instrucciones en AddressOfEntryPoint para señalar stubs de empaquetadores (PUSHAD/PUSHFD), bucles de descifrado de desempaquetadores, recorridos de PEB/TEB (T1622) y código automodificable (SMC), respaldado por un decodificador de respaldo x86/x64 en Python puro integrado.ImpHash de Mandiant, ssdeep (CTPH) y hashing de localidad TLSH para agrupar variantes de malware recompiladas o reempaquetadas incluso cuando una consulta de SHA-256 en la nube no arroja resultados..wsb): Prepara los objetivos bajo un nombre de archivo estático saneado dentro de una micro-VM Hyper-V de solo lectura con un monitor PowerShell reforzado para interceptar salidas rápidas del proceso padre, balizas TCP/UDP y cargas secundarias depositadas (cmd.exe, powershell.exe, rundll32.exe, mshta.exe). (Requiere Windows 10/11 Pro, Enterprise o Education con Windows Sandbox / Hyper-V habilitado.)watchdog para el triaje automatizado de archivos recién descargados, junto con notas de analista locales primero e historial de veredictos almacenado en ~/.vyrulix/community.json (con sincronización opcional mediante VYRULIX_API_PROXY_URL).Para ingenieros inversos que realizan pruebas dentro de máquinas virtuales desechables, Vyrulix se distribuye como un ejecutable portátil sin dependencias de Python.
Vyrulix-v1.1-win64.zip y verifique su hash SHA-256 con las notas de la versión.Vyrulix.exe junto a su directorio _internal) y ejecute Vyrulix.exe.Para ejecutar Vyrulix desde el código fuente o compilar el binario independiente localmente, asegúrese de tener Python 3.9+ instalado en Windows.
git clone https://github.com/bakhishovism/Vyrulix.git
cd Vyrulix
pip install -r requirements.txt
python main.py
python build_vyrulix.py
El paquete portátil compilado se generará en dist/Vyrulix/Vyrulix.exe.
Vyrulix/
├── main.py              # CustomTkinter dark-mode UI, report panes, and async worker queue
├── scanner.py           # Zero-copy PE parser, Capstone disassembler, YARA, capa, & .wsb sandbox engine
├── community.py         # Local-first analyst accounts, verdict tallies, and PBKDF2 credential storage
├── build_vyrulix.py     # PyInstaller 6.x spec generator and portable bundle builder
├── requirements.txt     # Python dependencies
└── screenshots/         # UI preview images

