 andalik/log4j-filescan
Escáner recursivo de archivos desarrollado en Python 3 para localizar y escanear versiones vulnerables de Log4j2, incluyendo análisis interno de archivos JAR (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105 y CVE-2021-44832)

████████████████▀███████████████████████████████████████████████████████████████████ █▄─▄███─▄▄─█─▄▄▄▄█░█░████▄─▄█▀▀▀▀▀██▄─▄▄─█▄─▄█▄─▄███▄─▄▄─█─▄▄▄▄█─▄▄▄─██▀▄─██▄─▀█▄─▄█ ██─██▀█─██─█─██▄─█▄▄░██─▄█─██████████─▄████─███─██▀██─▄█▀█▄▄▄▄─█─███▀██─▀─███─█▄▀─██ ▀▄▄▄▄▄▀▄▄▄▄▀▄▄▄▄▄▀▀▄▄▄▀▄▄▄▀▀▀▀▀▀▀▀▀▀▄▄▄▀▀▀▄▄▄▀▄▄▄▄▄▀▄▄▄▄▄▀▄▄▄▄▄▀▄▄▄▄▄▀▄▄▀▄▄▀▄▄▄▀▀▄▄▀ por Renato Andalik (@andalik)
Simple y directo al grano... No requiere práctica, ni mucho menos habilidad!
Log4j-FileScan es un script desarrollado en Python 3 para realizar un escaneo completo de un sistema de archivos buscando versiones vulnerables del framework Log4j2 según lo descrito en CVE-2021-44228, CVE-2021-45046, CVE-2021-45105 y CVE-2021-44832.
El escaneo se realiza recursivamente tanto en disco como dentro de archivos Java Archive (JARs).
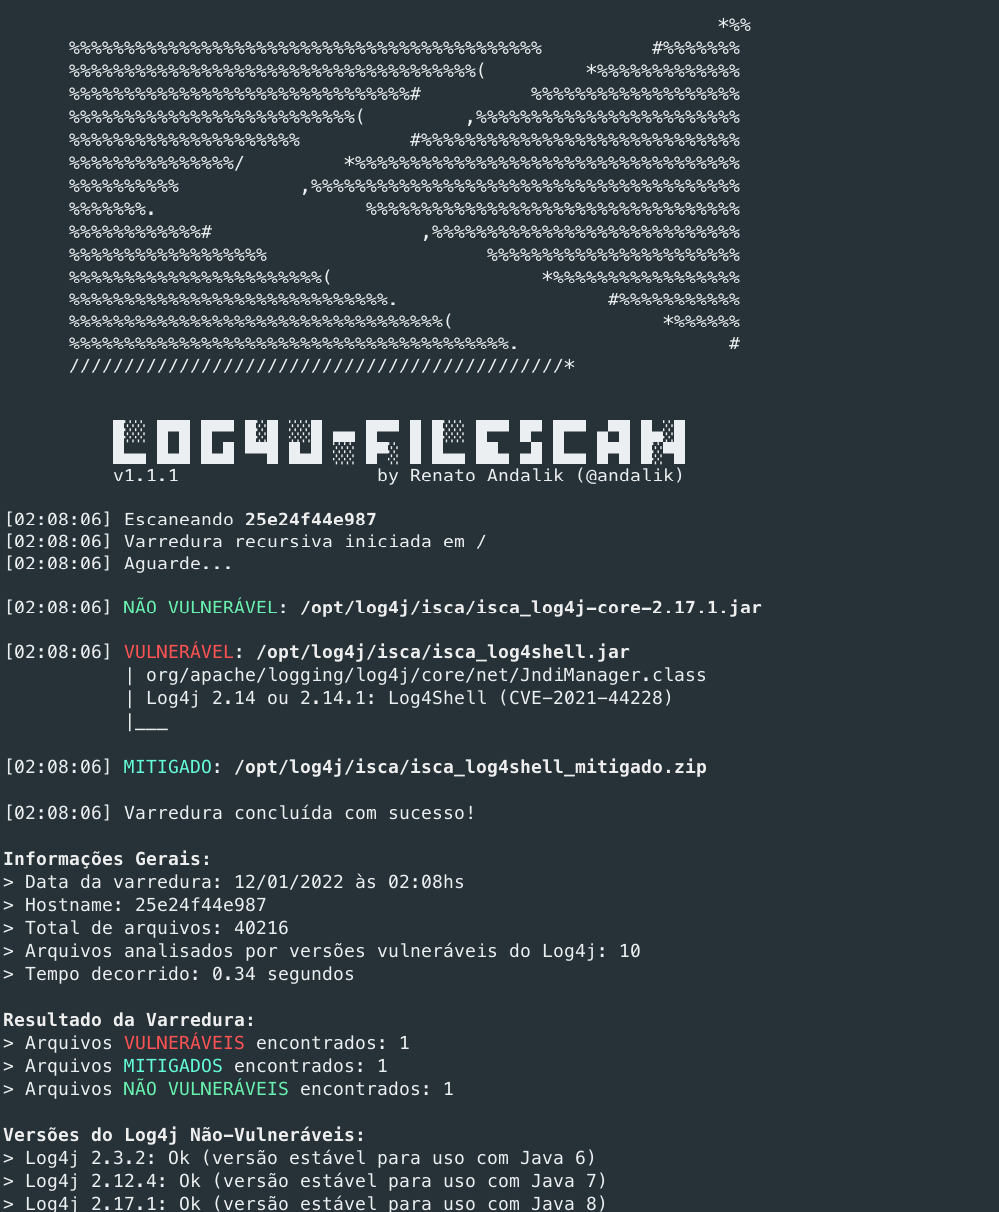
Para optimizar la velocidad del escaneo, la búsqueda ocurre SOLAMENTE en los archivos relacionados al problema:
Java ARchive (incluso en archivos comprimidos con zip):
*.jar, *.war, *.ear y *.zipSi se localiza un archivo con una de las extensiones mencionadas anteriormente, se realiza el escaneo de los archivos internos (todo en memoria).
El script se puede descargar y usar de 2 formas distintas:
Para facilitar aún más, compilamos todo y ponemos a disposición un binario ejecutable.
Basta descargar la versión para su Sistema Operativo, abrir el prompt de comandos y ejecutar:
Windows: log4j-filescan.exe
IMPORTANTE: Debido al modelo de empaquetado proporcionado por PyInstaller (todo en un único ejecutable), algunos antivirus pueden generar una alerta falso-positivo. Por lo tanto, basta incluir el ejecutable en la lista de excepciones de su antivirus.
Linux: log4j-filescan
En Linux, mediante consola, también puede usar wget para obtener el binario:
wget https://github.com/andalik/log4j-filescan/releases/download/v1.1.1/log4j-filescan -O log4j-filescan
chmod +x log4j-filescan
sudo ./log4j-filescan
Para distribuciones Linux con Python 3.6+ instalado, utilice uno de los métodos siguientes:
wget https://github.com/andalik/log4j-filescan/raw/main/log4j-filescan.py
export LC_ALL=$(locale -a | grep UTF-8)
sudo python3 log4j-filescan.py
Descargar Python 3.6 o superior en https://www.python.org/downloads/
Add Python 3.x to PATH.Abrir el prompt de comandos y ejecutar pip para instalar pyinstaller:
pip install pyinstaller
pip install colorama
Descargar la última versión del script log4j-filescan.py y ejecutar PyInstaller:
pyinstaller --onefile --hidden-import colorama log4j-filescan.py
El ejecutable Windows se creará en el directorio dist: dist\log4j-filescan.exe
Ejemplo para Debian 11:
sudo apt update
sudo apt install python3-pip git
pip3 install --user pyinstaller

git clone https://github.com/andalik/log4j-filescan
cd log4j-filescan
~/.local/bin/pyinstaller --onefile log4j-filescan.spec

./dist/log4j-finder --help
$ python3 log4j-filescan.py
o
$ python3 log4j-filescan.py /ruta/deseada (en Linux)
$ python3 log4j-filescan.py d:\ (en Windows)
$ python3 log4j-filescan.py /ruta/archivo.jar
$ python3 log4j-filescan.py /ruta/dir1 /ruta/dir2 /ruta/archivo.jar
$ python3 log4j-filescan.py / --exclude "/ruta/*.war"
$ python3 log4j-filescan.py -v /ruta/deseada
$ python3 log4j-filescan.py -vv /ruta/deseada
c:\.Abra el Powershell (preferiblemente con “Run as Administrator”) y escriba:
python3 log4j-filescan.py c:\ d:\ e:\
La herramienta realizará el escaneo en C:, luego en D:\ y por último E:. Si alguna unidad no existe, la herramienta simplemente ignorará la unidad indicada sin mostrar error. Todo quedará registrado en la pantalla (qué archivos vulnerables se encontraron en cada unidad).
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
