
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
JEFAZO-CVE-2025-55182-Checker — Escáner pasivo de seguridad para CVE-2025-55182 que identifica indicadores públicos asociados a Next.js y React Server Components. Realiza validaciones seguras, analiza cabeceras y rutas, y proporciona una evaluación de exposición basada en evidencias sin explotación. | Kitploit
Herramientas/GitHubGitHub/alejandro609x/jefazo-cve-2025-55182-checker
ReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebAprendizaje y Educación
GitHubalejandro609x/jefazo-cve-2025-55182-checker

JEFAZO-CVE-2025-55182-Checker

Compartir

Escáner pasivo de seguridad para CVE-2025-55182 que identifica indicadores públicos asociados a Next.js y React Server Components. Realiza validaciones seguras, analiza cabeceras y rutas, y proporciona una evaluación de exposición basada en evidencias sin explotación.

Ver Repositorio
132hace 5 mesesAún no revisado

JEFAZO-CVE-2025-55182-Checker

Despliegue

Despliegue

Descripción

JEFAZO-CVE-2025-55182-Checker es una herramienta de análisis pasivo diseñada para identificar indicadores relacionados con CVE-2025-55182 en aplicaciones desarrolladas con Next.js y React Server Components (RSC).

La herramienta realiza comprobaciones seguras y no intrusivas, sin intentar explotar la vulnerabilidad ni ejecutar código en el sistema objetivo.


Características

  • Análisis pasivo de exposición.
  • Detección de indicadores de Next.js.
  • Detección de React Server Components (RSC).
  • Análisis de cabeceras HTTP.
  • Validación de rutas comunes del framework.
  • Sistema de puntuación por evidencias.
  • Salida coloreada en terminal.
  • No realiza explotación ni modificaciones.

¿Para qué sirve?

Esta herramienta ayuda a administradores, desarrolladores y analistas de seguridad a identificar posibles indicadores de exposición relacionados con CVE-2025-55182.

Permite obtener una primera evaluación rápida antes de realizar auditorías más profundas o revisiones manuales de configuración y versiones.


¿Cómo funciona?

El escáner realiza las siguientes comprobaciones:

  1. Obtiene las cabeceras HTTP del sitio objetivo.

  2. Busca indicadores como:

    • RSC
    • Next-Router-State-Tree
    • Next-Router-Prefetch
    • Next-Router-Segment-Prefetch
    • X-Powered-By: Next.js
  3. Analiza el contenido HTML en busca de artefactos públicos de Next.js.

  4. Comprueba rutas habituales utilizadas por el framework.

  5. Calcula una puntuación basada en los indicadores encontrados.

  6. Genera una evaluación de confianza (Baja, Media o Alta).


Instalación

Clonar el repositorio:

git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker

Instalar dependencias:

pip install -r requirements.txt

O manualmente:

pip install requests colorama urllib3

Uso

Ejecutar el programa:

python3 can_cve_2025_55182.py

Introducir la URL cuando sea solicitada:

Introduce la URL objetivo: https://ejemplo.com

Interpretación de resultados

Sin indicios claros

No se encontraron suficientes evidencias para asociar el objetivo con indicadores relevantes de Next.js o React Server Components.

Indicios moderados

Se detectaron algunos indicadores que sugieren la presencia de tecnologías potencialmente relacionadas.

Posiblemente expuesto

Se detectaron múltiples indicadores compatibles con Next.js y React Server Components.

Importante: Este resultado no confirma la existencia de una vulnerabilidad explotable. Se recomienda verificar versiones, configuraciones y aplicar los parches correspondientes.


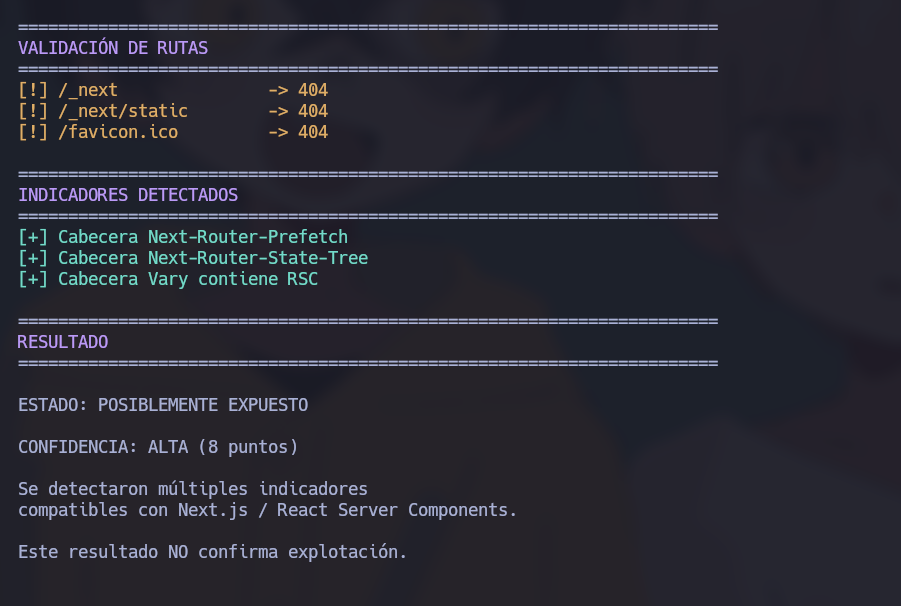
Ejemplo de salida

======================================================
RESULTADO
======================================================

ESTADO: POSIBLEMENTE EXPUESTO

CONFIDENCIA: ALTA (10 puntos)

Se detectaron múltiples indicadores compatibles
con Next.js y React Server Components.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →