
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xby7eme/windows-lpe-auditor
Autenticación y AutorizaciónHerramientas DefensivasEscalada de PrivilegiosAnálisis de VulnerabilidadesAuditoría de ConfiguraciónPruebas de PenetraciónUtilidades y FrameworksMala Configuración
Compartir
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

Un pequeño auditor de configuraciones incorrectas para la escalada de privilegios local (LPE) en Windows con una interfaz de terminal, creado con C++20 y FTXUI

Ver Repositorio
26265hace 26 díasRevisado por Kitploit

WinLpeAuditor

Un pequeño auditor de configuraciones incorrectas de escalada de privilegios local (LPE) en Windows con una interfaz de terminal, construido con C++20 y FTXUI.
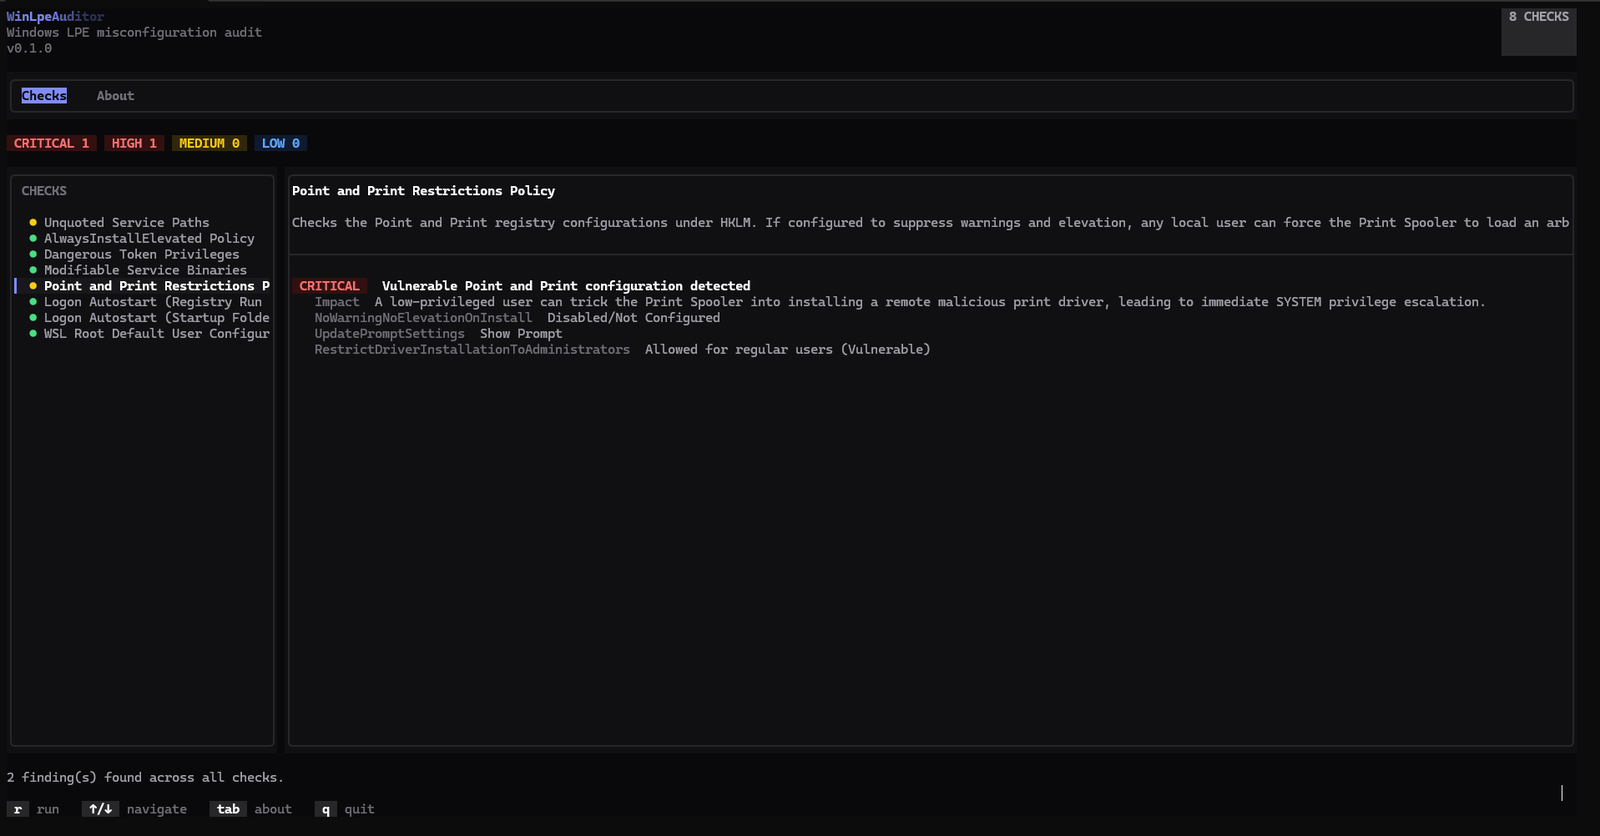
Captura de pantalla

Comprobaciones incluidas:

  • Rutas de servicio sin comillas - Servicios Win32 con una ruta de binario sin comillas que contiene espacios, explotable si un usuario puede escribir antes en esa ruta.
  • Directiva AlwaysInstallElevated - señala cuándo tanto HKCU como HKLM permiten a cualquier usuario instalar paquetes .msi con derechos de SYSTEM.
  • Privilegio de token: Señala privilegios de Windows altamente peligrosos (p. ej., SeImpersonatePrivilege, SeDebugPrivilege) asignados al token del proceso actual que abren vías directas a la escalada de privilegios local.
  • Binarios de servicio modificables: Escanea todos los servicios de Windows registrados y analiza las ACL de archivos para garantizar que los grupos de usuarios con pocos privilegios (como Everyone o Authenticated Users) no posean permisos de escritura sobre los ejecutables de los servicios.
  • Directiva Point and Print: Audita las directivas de impresoras en HKLM para garantizar que la instalación de controladores de impresoras remotas esté restringida a los administradores y que las advertencias de elevación no se hayan deshabilitado de forma peligrosa.
  • Inicio automático al iniciar sesión (claves Run del Registro): Comprueba las claves globales Run y RunOnce de HKLM en busca de permisos de escritura concedidos a grupos de usuarios estándar.
  • Inicio automático al iniciar sesión (carpeta de inicio): Audita los permisos de archivo del directorio de inicio de todo el sistema para evitar la colocación de accesos directos por usuarios sin privilegios.
  • Configuración del usuario root predeterminado de WSL: Inspecciona las entradas del registro específicas del usuario para el Subsistema de Windows para Linux (WSL) para detectar distribuciones que inician sesión automáticamente como el usuario root (UID 0).

Requisitos

  • Windows (utiliza las API del Registro de Win32 y del Administrador de control de servicios)
  • CMake 3.21+
  • Un compilador de C++20 (MSVC mediante Visual Studio / Build Tools)

Compilación

cmake -B build -S .
cmake --build build

FTXUI se obtiene automáticamente mediante FetchContent de CMake en la primera configuración.

Ejecución

.\build\WinLpeAuditor.exe

Atajos de teclado: r ejecutar auditoría · ↑/↓ navegar por las comprobaciones · q salir.

Añadir una nueva comprobación

Implementa la interfaz ICheck (include/Core/ICheck.h), añade el .cpp a CMakeLists.txt y regístralo en src/main.cpp:

engine.Register(std::make_unique<Checks::YourNewCheck>());

No es necesario cambiar ningún otro código.

Descargo de responsabilidad

Para uso exclusivo en entornos y sistemas que estés autorizado a evaluar.

TODO

  • Implementar más comprobaciones de privesc
  • Canalización de releases
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






