Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SOC-Analyst-Portfolio — Un portafolio curado que muestra mis investigaciones de SOC, proyectos de threat hunting, laboratorios de DFIR, ingeniería de detección, blogs técnicos e investigación en ciberseguridad. | Kitploit
Herramientas/GitHubGitHub/0x0allenace/soc-analyst-portfolio
Análisis de MalwareForensia DigitalInteligencia de AmenazasAprendizaje AutomáticoAprendizaje y EducaciónRespuesta a IncidentesRecursos CuradosSeguridad de Correo ElectrónicoDetección de Anomalías
Compartir
Análisis de Registros
Labs y Práctica
GitHub0x0allenace/soc-analyst-portfolio

SOC-Analyst-Portfolio

Un portafolio curado que muestra mis investigaciones de SOC, proyectos de threat hunting, laboratorios de DFIR, ingeniería de detección, blogs técnicos e investigación en ciberseguridad.

Ver Repositorio
257hace 13 díasAún no revisado

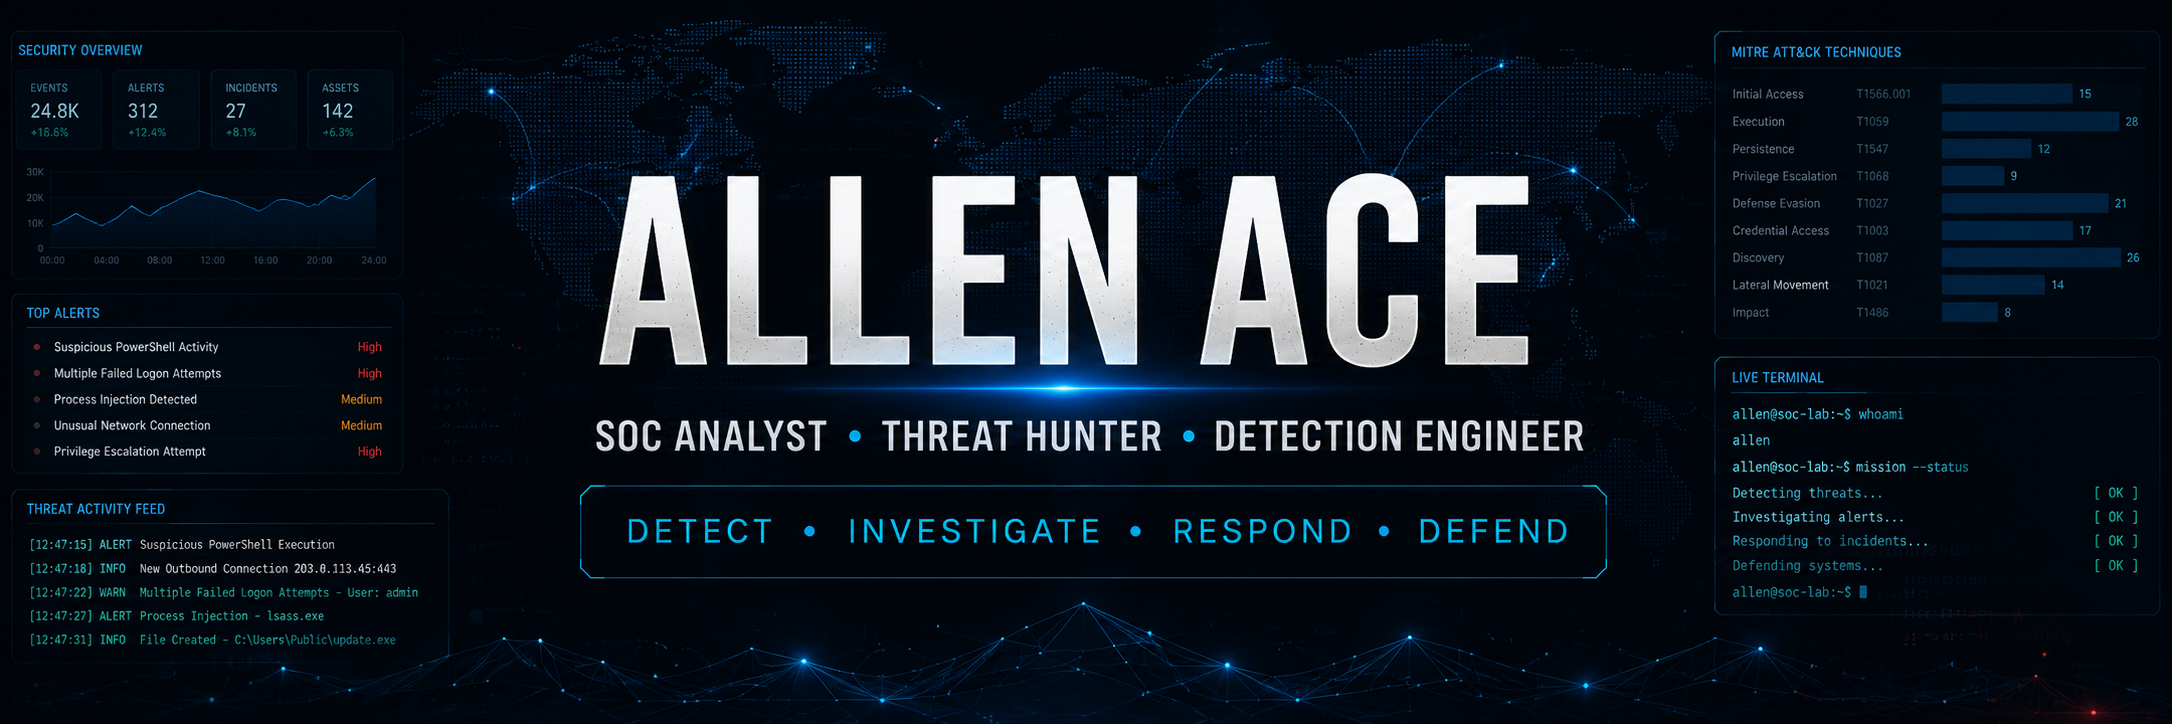
Allen Ace Banner


🛡️ Allen Ace

Analista SOC | Cazador de Amenazas | Ingeniero de Detección

Detectar • Investigar • Responder • Defender

Bienvenido

Este portafolio documenta mi trayectoria práctica en ciberseguridad a través de investigaciones aplicadas, entornos de laboratorio empresariales, ingeniería de detección, informática forense digital, análisis de malware, caza de amenazas y analítica de seguridad.

Cada proyecto demuestra la metodología de investigación, las herramientas de seguridad, la correlación de evidencias, el desarrollo de detecciones y el pensamiento defensivo que se esperan dentro de un Centro de Operaciones de Seguridad (SOC) moderno.

Splunk Elastic Python Windows

MITRE ATT&CK Threat Hunting DFIR Digital Forensics Purple Team PowerShell Snort pfSense

Tabla de Contenidos

  • Sobre Mí
  • Aspectos Destacados del Portafolio
  • Enfoque Actual
  • Proyectos Destacados
  • Habilidades Técnicas
  • Investigaciones de Seguridad
  • Análisis de Malware
  • Seguridad del Correo Electrónico
  • Ingeniería de Seguridad
  • Desarrollo de Herramientas de Seguridad
  • Ingeniería de Detección
  • Investigación y Publicaciones
  • Certificaciones
  • Comunidad
  • Trayectoria en Ciberseguridad
  • Artículos Técnicos
  • Recorridos en Video
  • Estadísticas del Portafolio
  • Contacto

Sobre Mí

Analista SOC con experiencia práctica en Caza de Amenazas, Informática Forense Digital y Respuesta a Incidentes (DFIR), Ingeniería de Detección, Análisis de Malware, Analítica de Seguridad y herramientas de seguridad basadas en Python.

Mi trabajo se centra en investigaciones basadas en evidencias, monitoreo de seguridad de estilo empresarial, análisis de endpoints, análisis de red, investigaciones de malware, informática forense de memoria y desarrollo de detecciones alineado con el marco MITRE ATT&CK.

Aspectos Destacados del Portafolio

  • Motor de Detección de Compromiso de Correo Electrónico Empresarial (BEC) de código abierto con Integraciones SIEM
  • Reglas de Detección Personalizadas para Snort IDS/IPS Desplegadas y Validadas en pfSense
  • Investigación Publicada: Anomaly Discovery in Security Event Data (IRE Journals, 2026)
  • Más de 10 Investigaciones de Seguridad de Estilo Empresarial
  • Simulación de Ataques Purple Team e Investigación Defensiva
  • Análisis de Malware Estático y Dinámico
  • Informática Forense de Memoria con Volatility 3 y MemProcFS
  • Informática Forense Digital y Respuesta a Incidentes (DFIR)
  • Caza de Amenazas con Splunk y Elastic
  • Ingeniería de Detección y Correlación SIEM
  • Análisis de Tráfico de Red y PCAP
  • Analítica de Seguridad y Aprendizaje Automático
  • Automatización de Seguridad con Python
  • Redacción Técnica y Educación Comunitaria

Enfoque Actual

  • Seguridad del correo electrónico y detección de BEC
  • Detección de intrusiones en la red (Snort IDS/IPS)
  • Ingeniería de detección
  • Búsqueda de amenazas
  • Operaciones de equipo púrpura
  • Análisis de malware
  • Forense digital y respuesta a incidentes
  • Forense de memoria
  • Automatización de seguridad con Python

Proyectos destacados

ProyectoÁrea de enfoqueRepositorio
Detección de integridad en conversaciones de correo electrónico (motor BEC)Ingeniería de detección / Seguridad del correo electrónicoVer
Despliegue de Snort IDS/IPS en pfSenseIngeniería de detección / Seguridad de redVer
Detección de anomalías de comportamiento (investigación publicada)Aprendizaje automático / InvestigaciónVer
Simulación de equipo púrpura 01Simulación de ataques / Ingeniería de detecciónVer
Investigación forense de memoriaForense de memoria / DFIRVer
Búsqueda de amenazas: reconocimientoBúsqueda de amenazas con SplunkVer
Laboratorio DFIR empresarialRespuesta a incidentesVer
Triaje forense con VelociraptorForense de endpointsVer
Análisis de archivos adjuntos sospechosos en correos electrónicosSeguridad del correo electrónicoVer
Análisis estático de malwareAnálisis de malwareVer
Análisis de comportamiento de malware en WindowsAnálisis dinámico de malwareVer
Detector de firmas de archivosHerramienta de seguridad en PythonVer

🔗 Conectar

  • 🔗 LinkedIn
  • 💻 GitHub

Habilidades técnicas

DominioTecnologías
SIEMSplunk, Elastic Security
Búsqueda de amenazasSPL, EQL, KQL/Investigación basada en búsquedas, MITRE ATT&CK
Ingeniería de detecciónSigma, SPL, EQL, Detección de comportamiento, Detección de secuencias, Firmas Snort
Seguridad del correo electrónicoDetección de BEC, Detección de dominios similares, Análisis de SPF / DKIM / DMARC
DFIRVelociraptor, KAPE, Autopsy, FTK Imager
Forense de memoriaVolatility 3, MemProcFS
Análisis de malwarePEStudio, Detect It Easy, FLOSS, Procmon, Process Explorer
Análisis de redWireshark, Análisis de PCAP, TCP/IP
Seguridad de redSnort (IDS/IPS), pfSense, Wireshark
Seguridad de endpointsSysmon, Registros de eventos de Windows, Elastic Defend
Equipo púrpuraSimulación de ataques, Validación defensiva, Validación de detecciones
ProgramaciónPython, PowerShell
Ingeniería de softwareFastAPI, PostgreSQL, Docker, Pytest, API REST
InfraestructuraActive Directory, pfSense, Windows, Proxmox
Análisis de evidenciasExtracción de IOC, Reconstrucción de líneas de tiempo, Análisis de procesos
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →