

prowler v5.47.0
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier entorno de nube. Conecta tus agentes ahora y construye sobre el Agentic Cloud Defender.
Prowler es la Plataforma Abierta de Seguridad en la Nube en la que confían miles de usuarios para automatizar la seguridad y el cumplimiento normativo en cualquier entorno de nube. Con miles de comprobaciones y marcos de cumplimiento listos para usar, Prowler ofrece monitoreo en tiempo real y personalizable, además de integraciones fluidas, lo que hace que la seguridad en la nube sea simple, escalable y rentable para organizaciones de cualquier tamaño.
El Defensor Agéntico de la Nube
¡Únete a nuestra comunidad de Prowler!




Descripción
Prowler es la Plataforma de Seguridad en la Nube de Código Abierto más ampliamente utilizada del mundo, que automatiza la seguridad y el cumplimiento en cualquier entorno de nube. Con miles de comprobaciones de seguridad listas para usar, guías de remediación y marcos de cumplimiento, Prowler está diseñado para "Proteger CUALQUIER Nube a la Velocidad de la IA". Prowler ofrece evaluaciones, paneles, informes e integraciones impulsados por IA, personalizables y fáciles de usar, lo que hace que la seguridad en la nube sea simple, escalable y rentable para organizaciones de cualquier tamaño.
Prowler incluye cientos de controles integrados para garantizar el cumplimiento de estándares y marcos, incluidos:
- Prowler ThreatScore: Puntuación de priorización de riesgos ponderada que le ayuda a centrarse primero en los hallazgos de seguridad más críticos
- Estándares de la industria: CIS, NIST 800, NIST CSF, CISA y MITRE ATT&CK
- Cumplimiento normativo y gobernanza: RBI, FedRAMP, PCI-DSS y NIS2
- Marcos para datos sensibles y privacidad: GDPR, HIPAA y FFIEC
- Marcos para gobernanza organizacional y control de calidad: SOC2, GXP e ISO 27001
- Marcos específicos de la nube: AWS Foundational Technical Review (FTR), AWS Well-Architected Framework y BSI C5
- Estándares de seguridad nacional: ENS (Esquema Nacional de Seguridad español) y KISA ISMS-P (coreano)
- Marcos de seguridad personalizados: Adaptados a sus necesidades
Prowler Cloud y Prowler Local Server
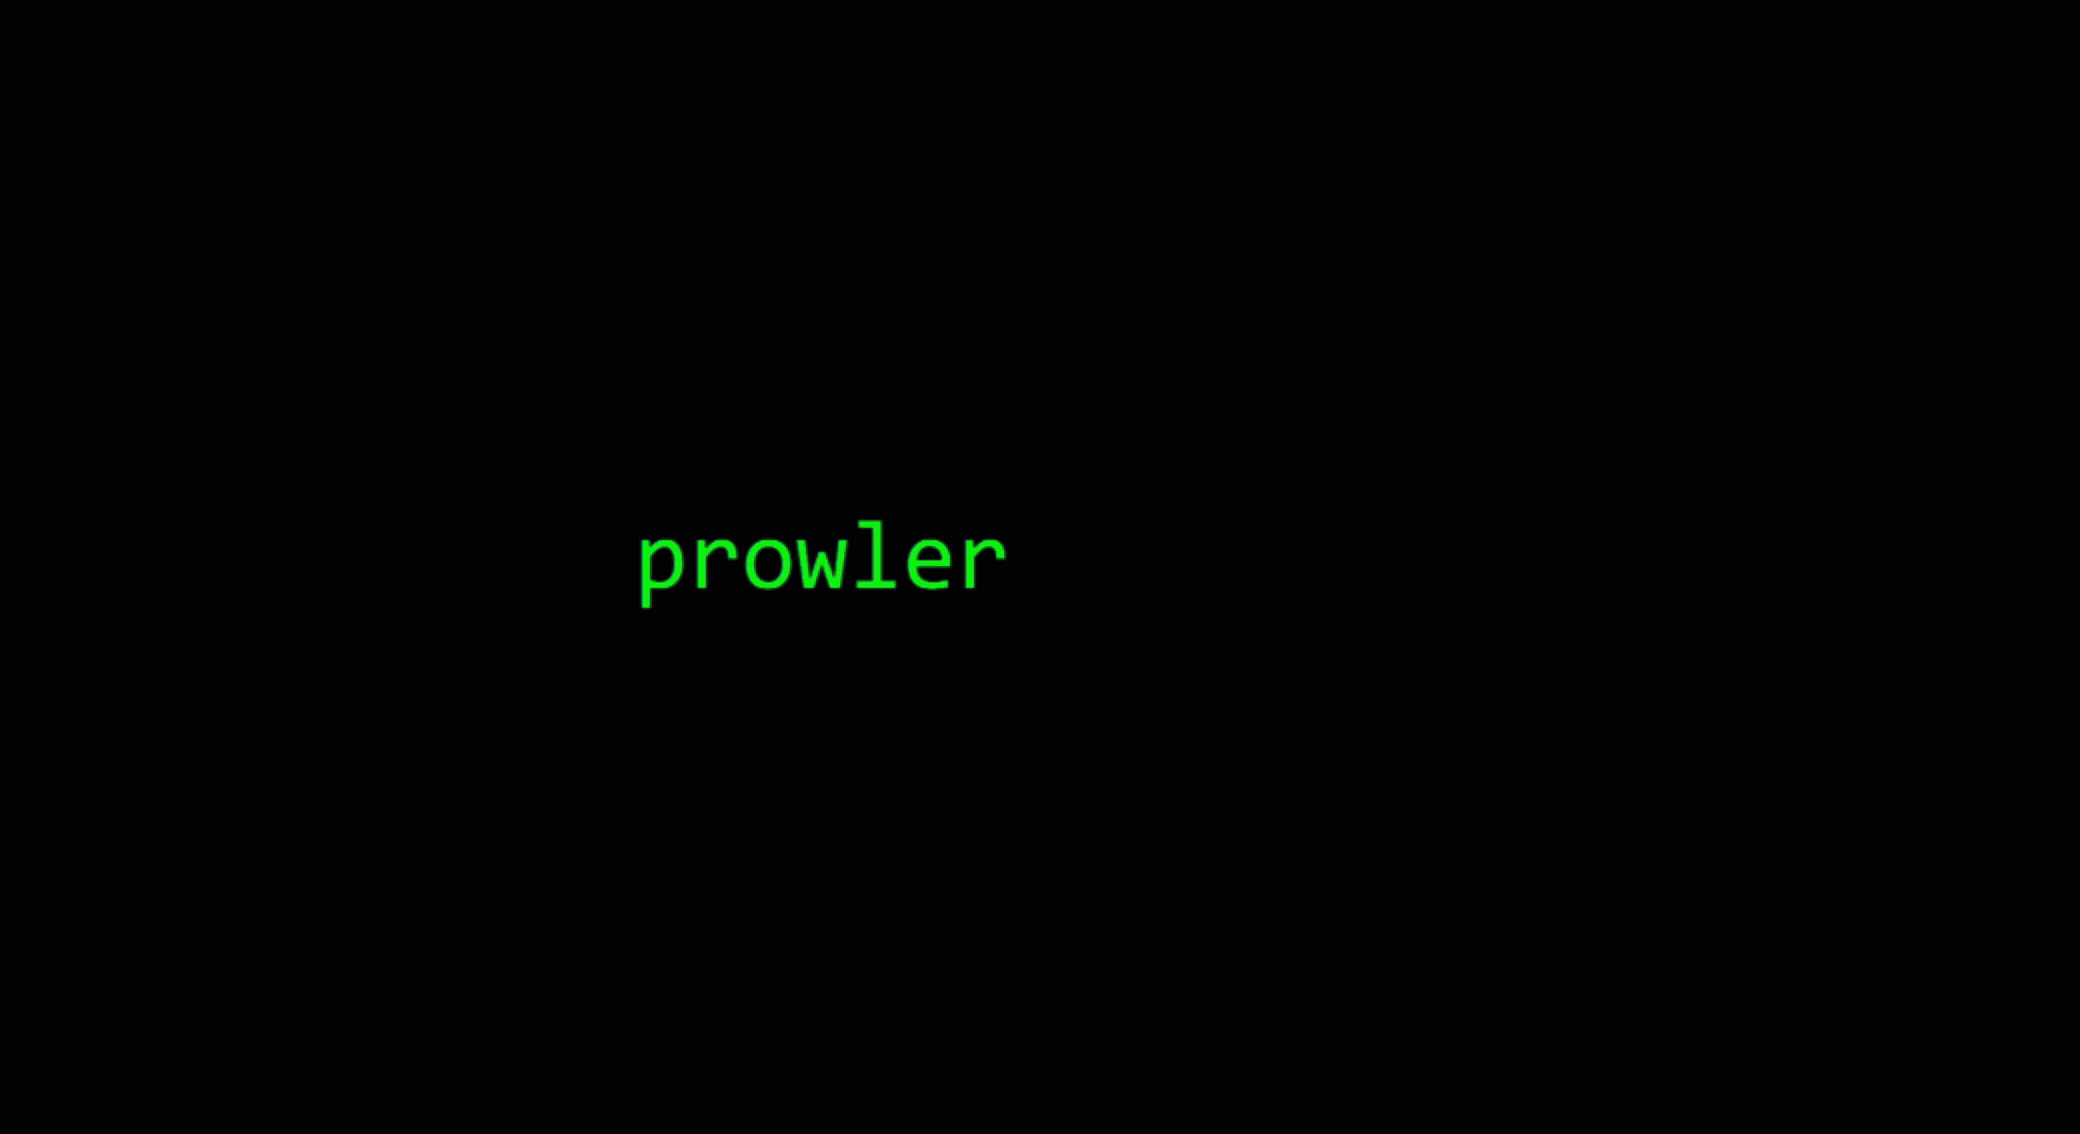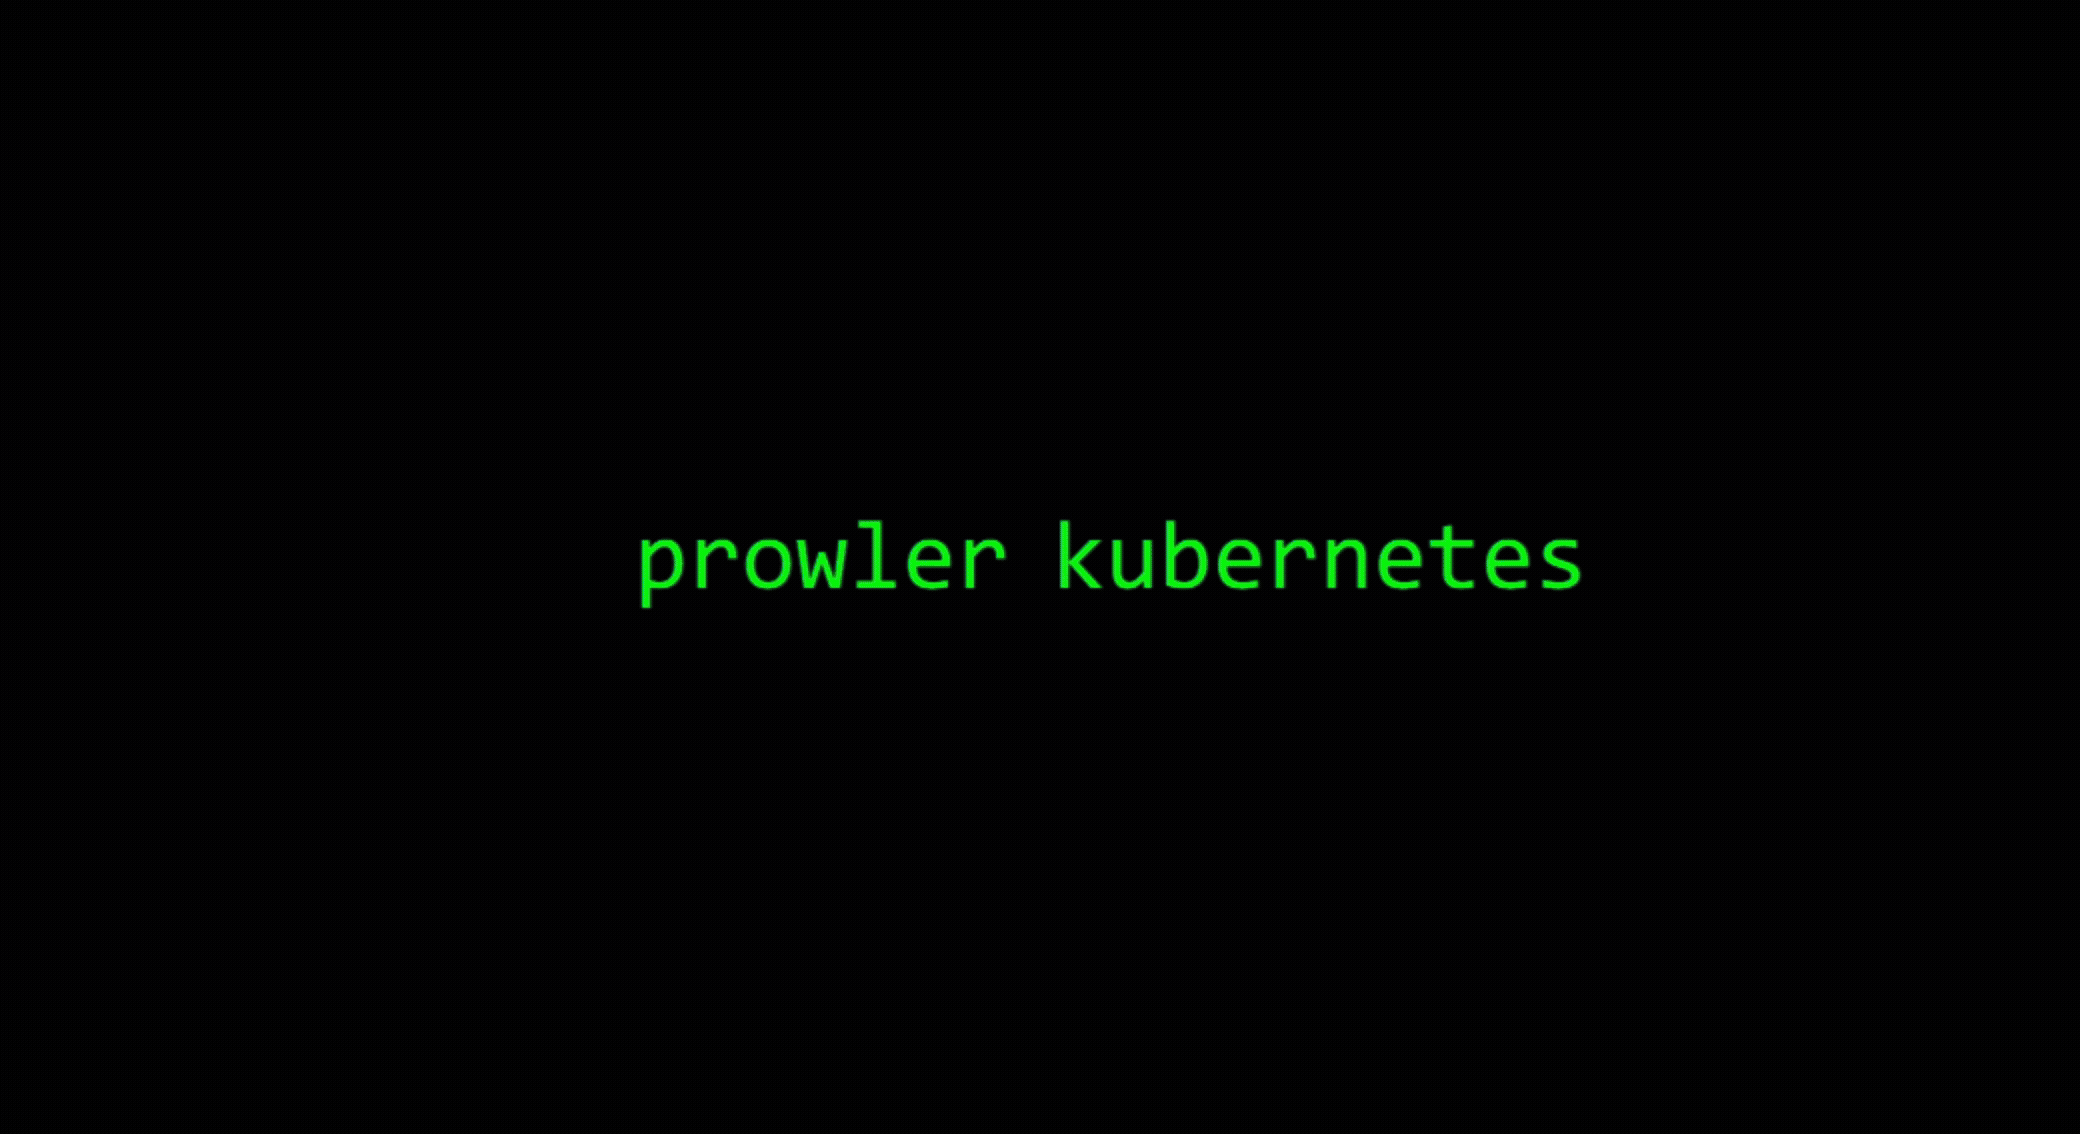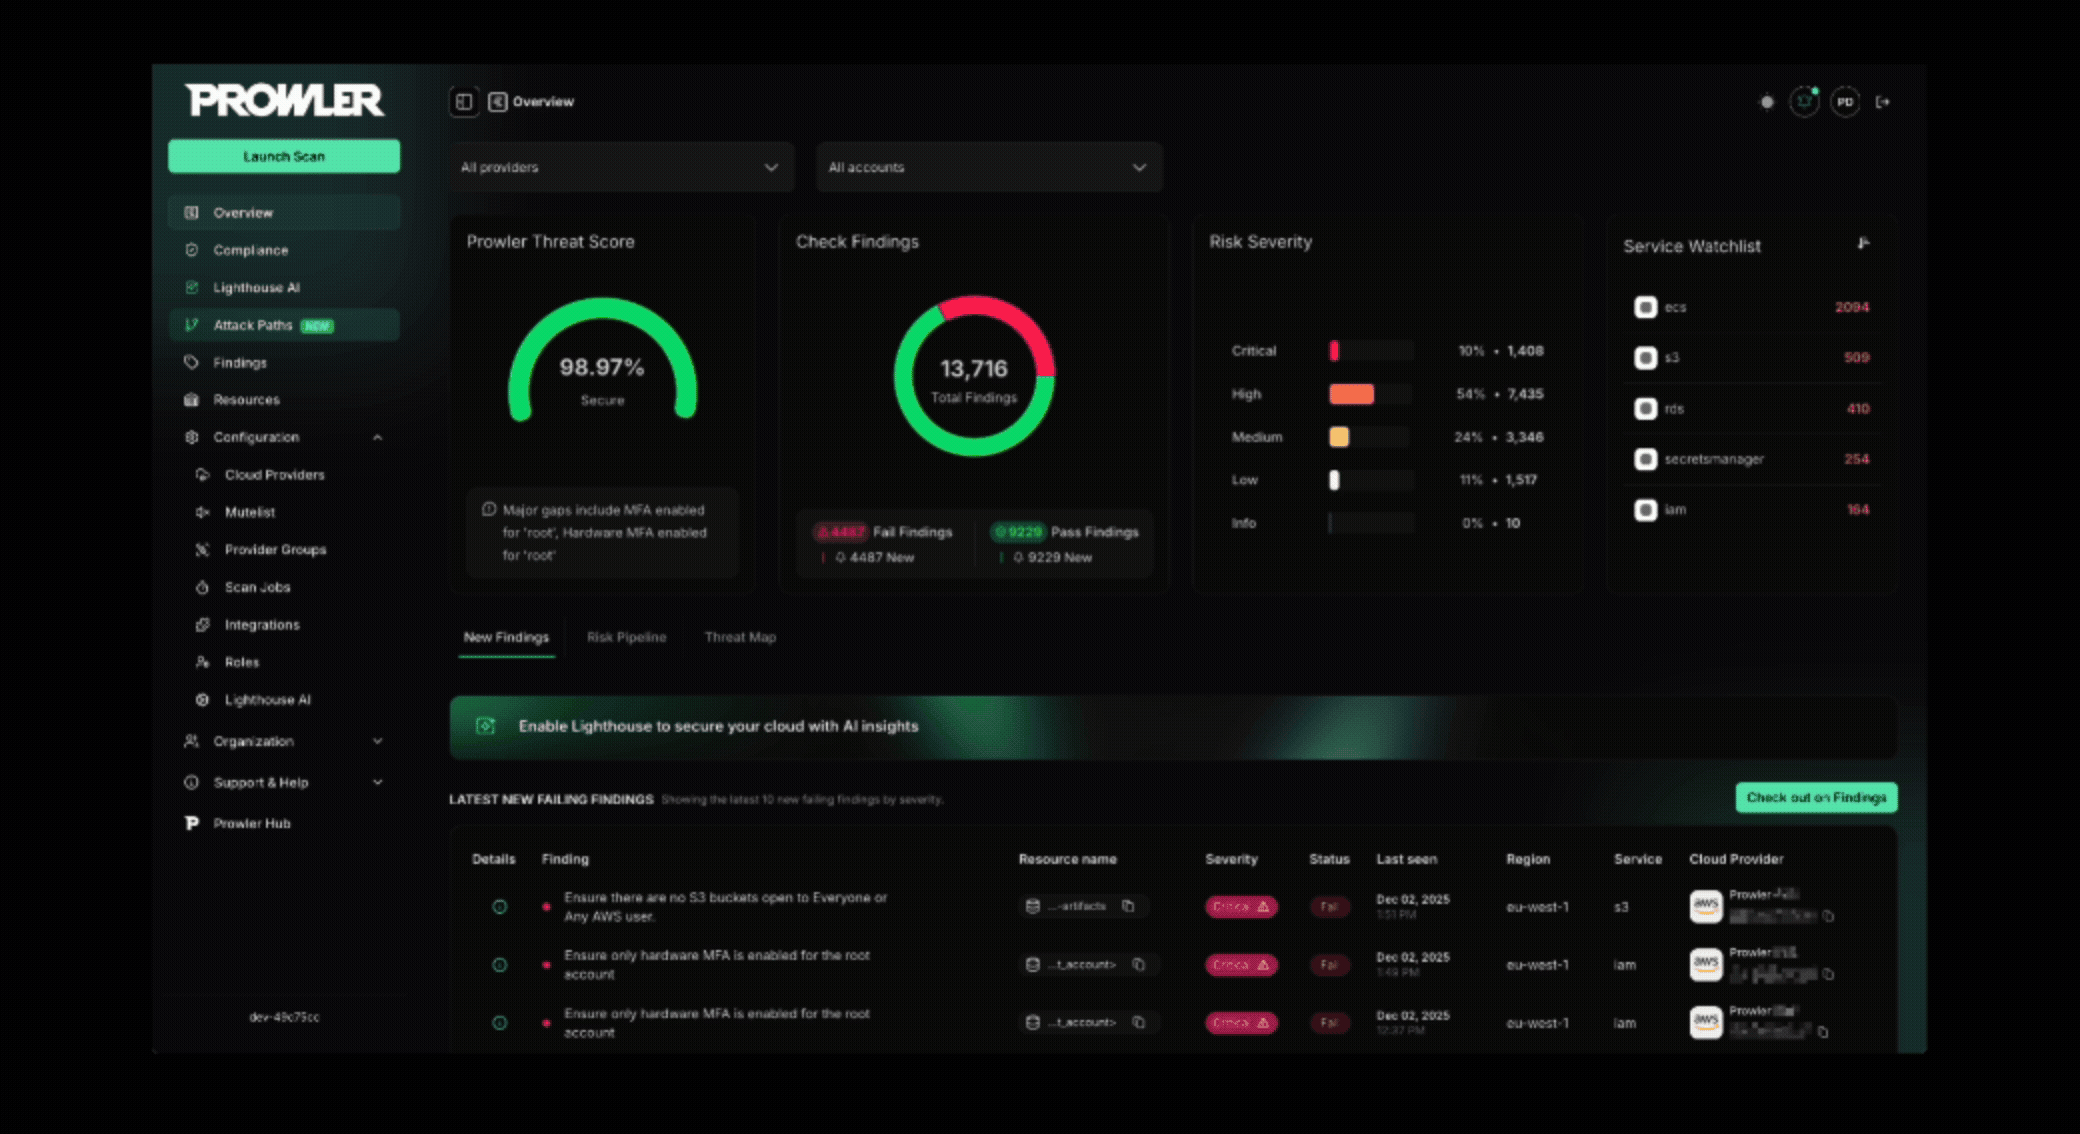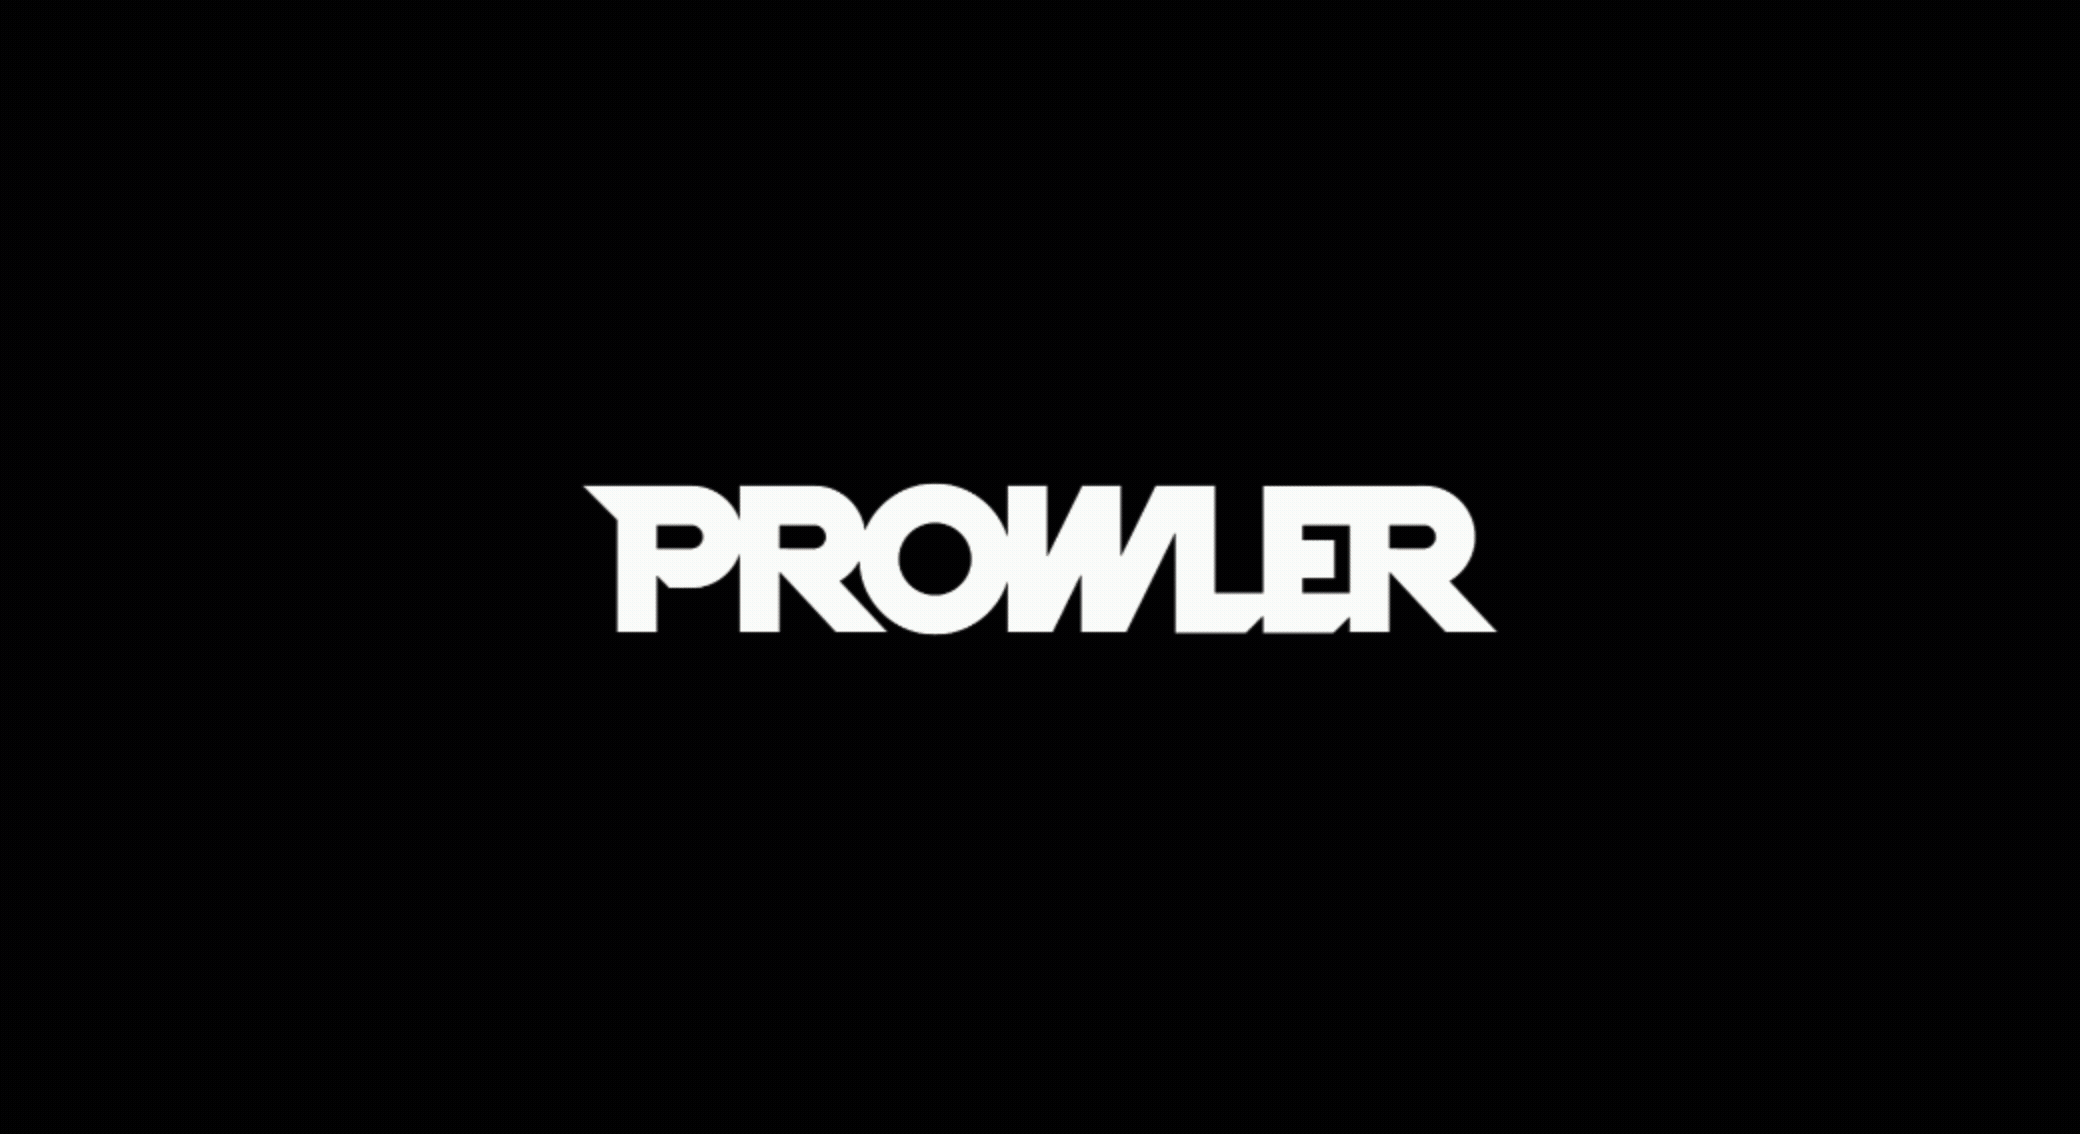
Prowler Cloud y Prowler Local Server, su versión de código abierto autoalojada, son aplicaciones web que simplifican la ejecución de Prowler en las cuentas de su proveedor de nube. Proporcionan una interfaz fácil de usar para visualizar los resultados y agilizar sus evaluaciones de seguridad.
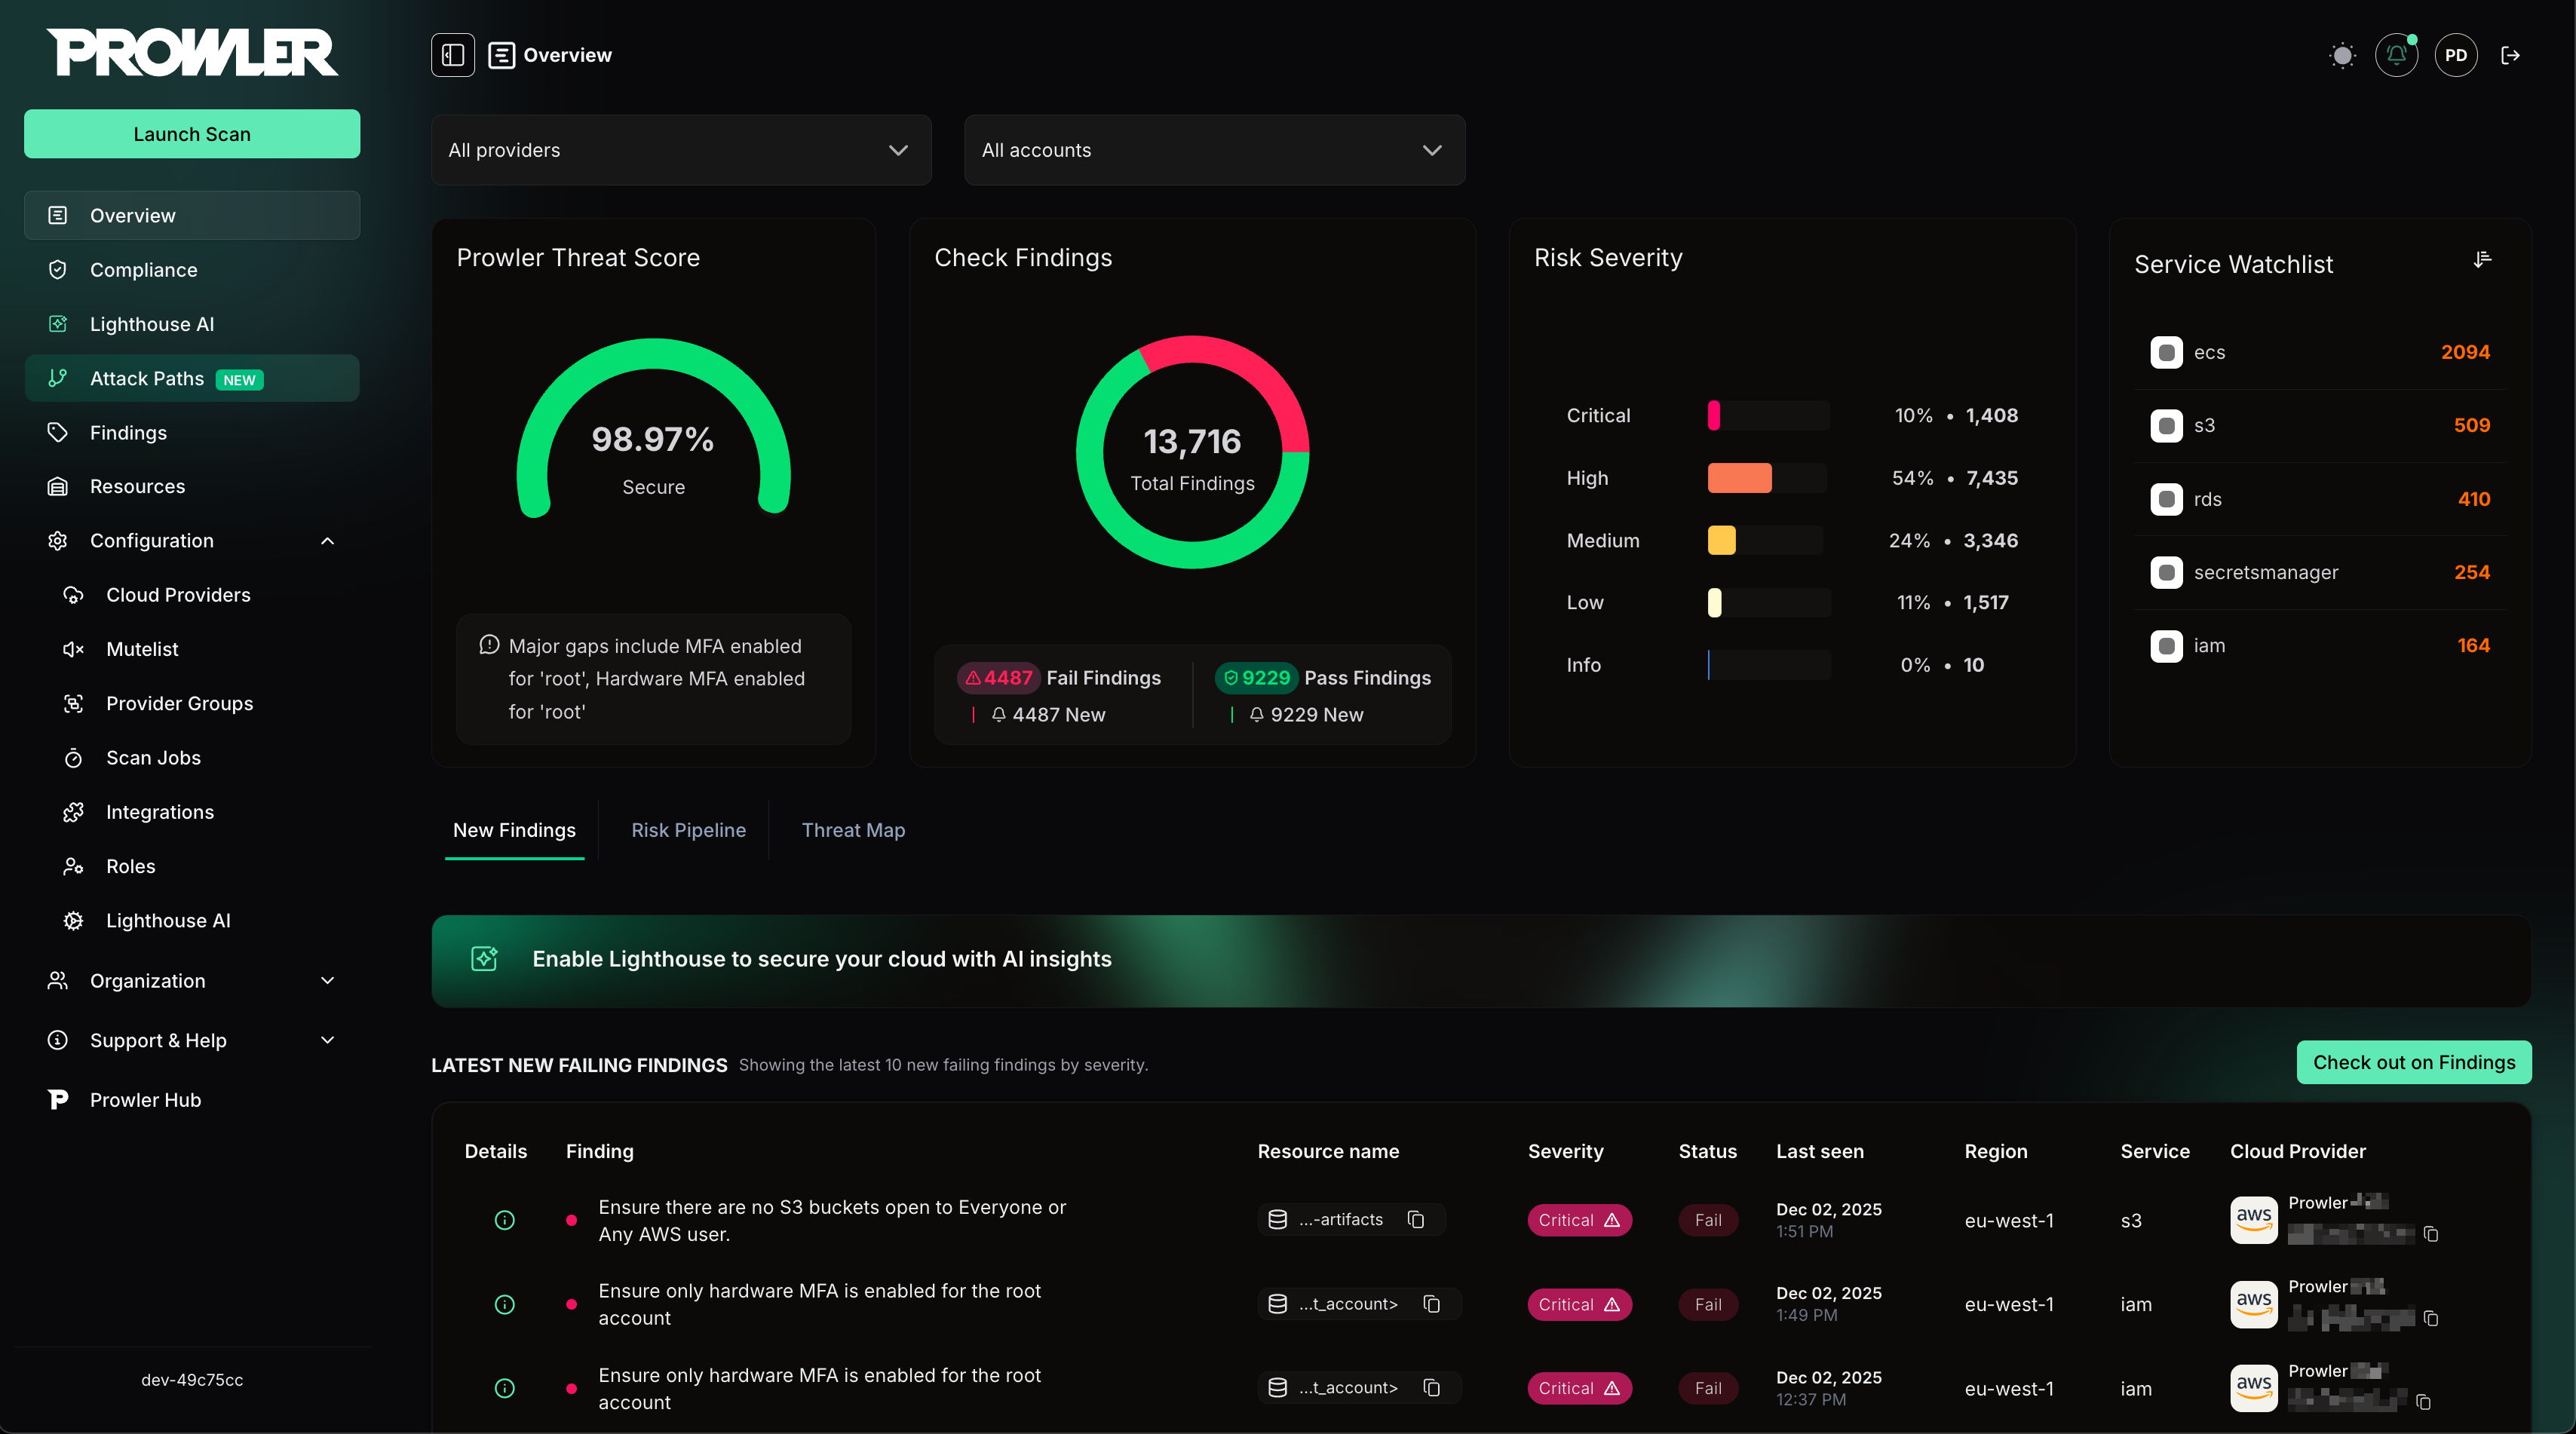
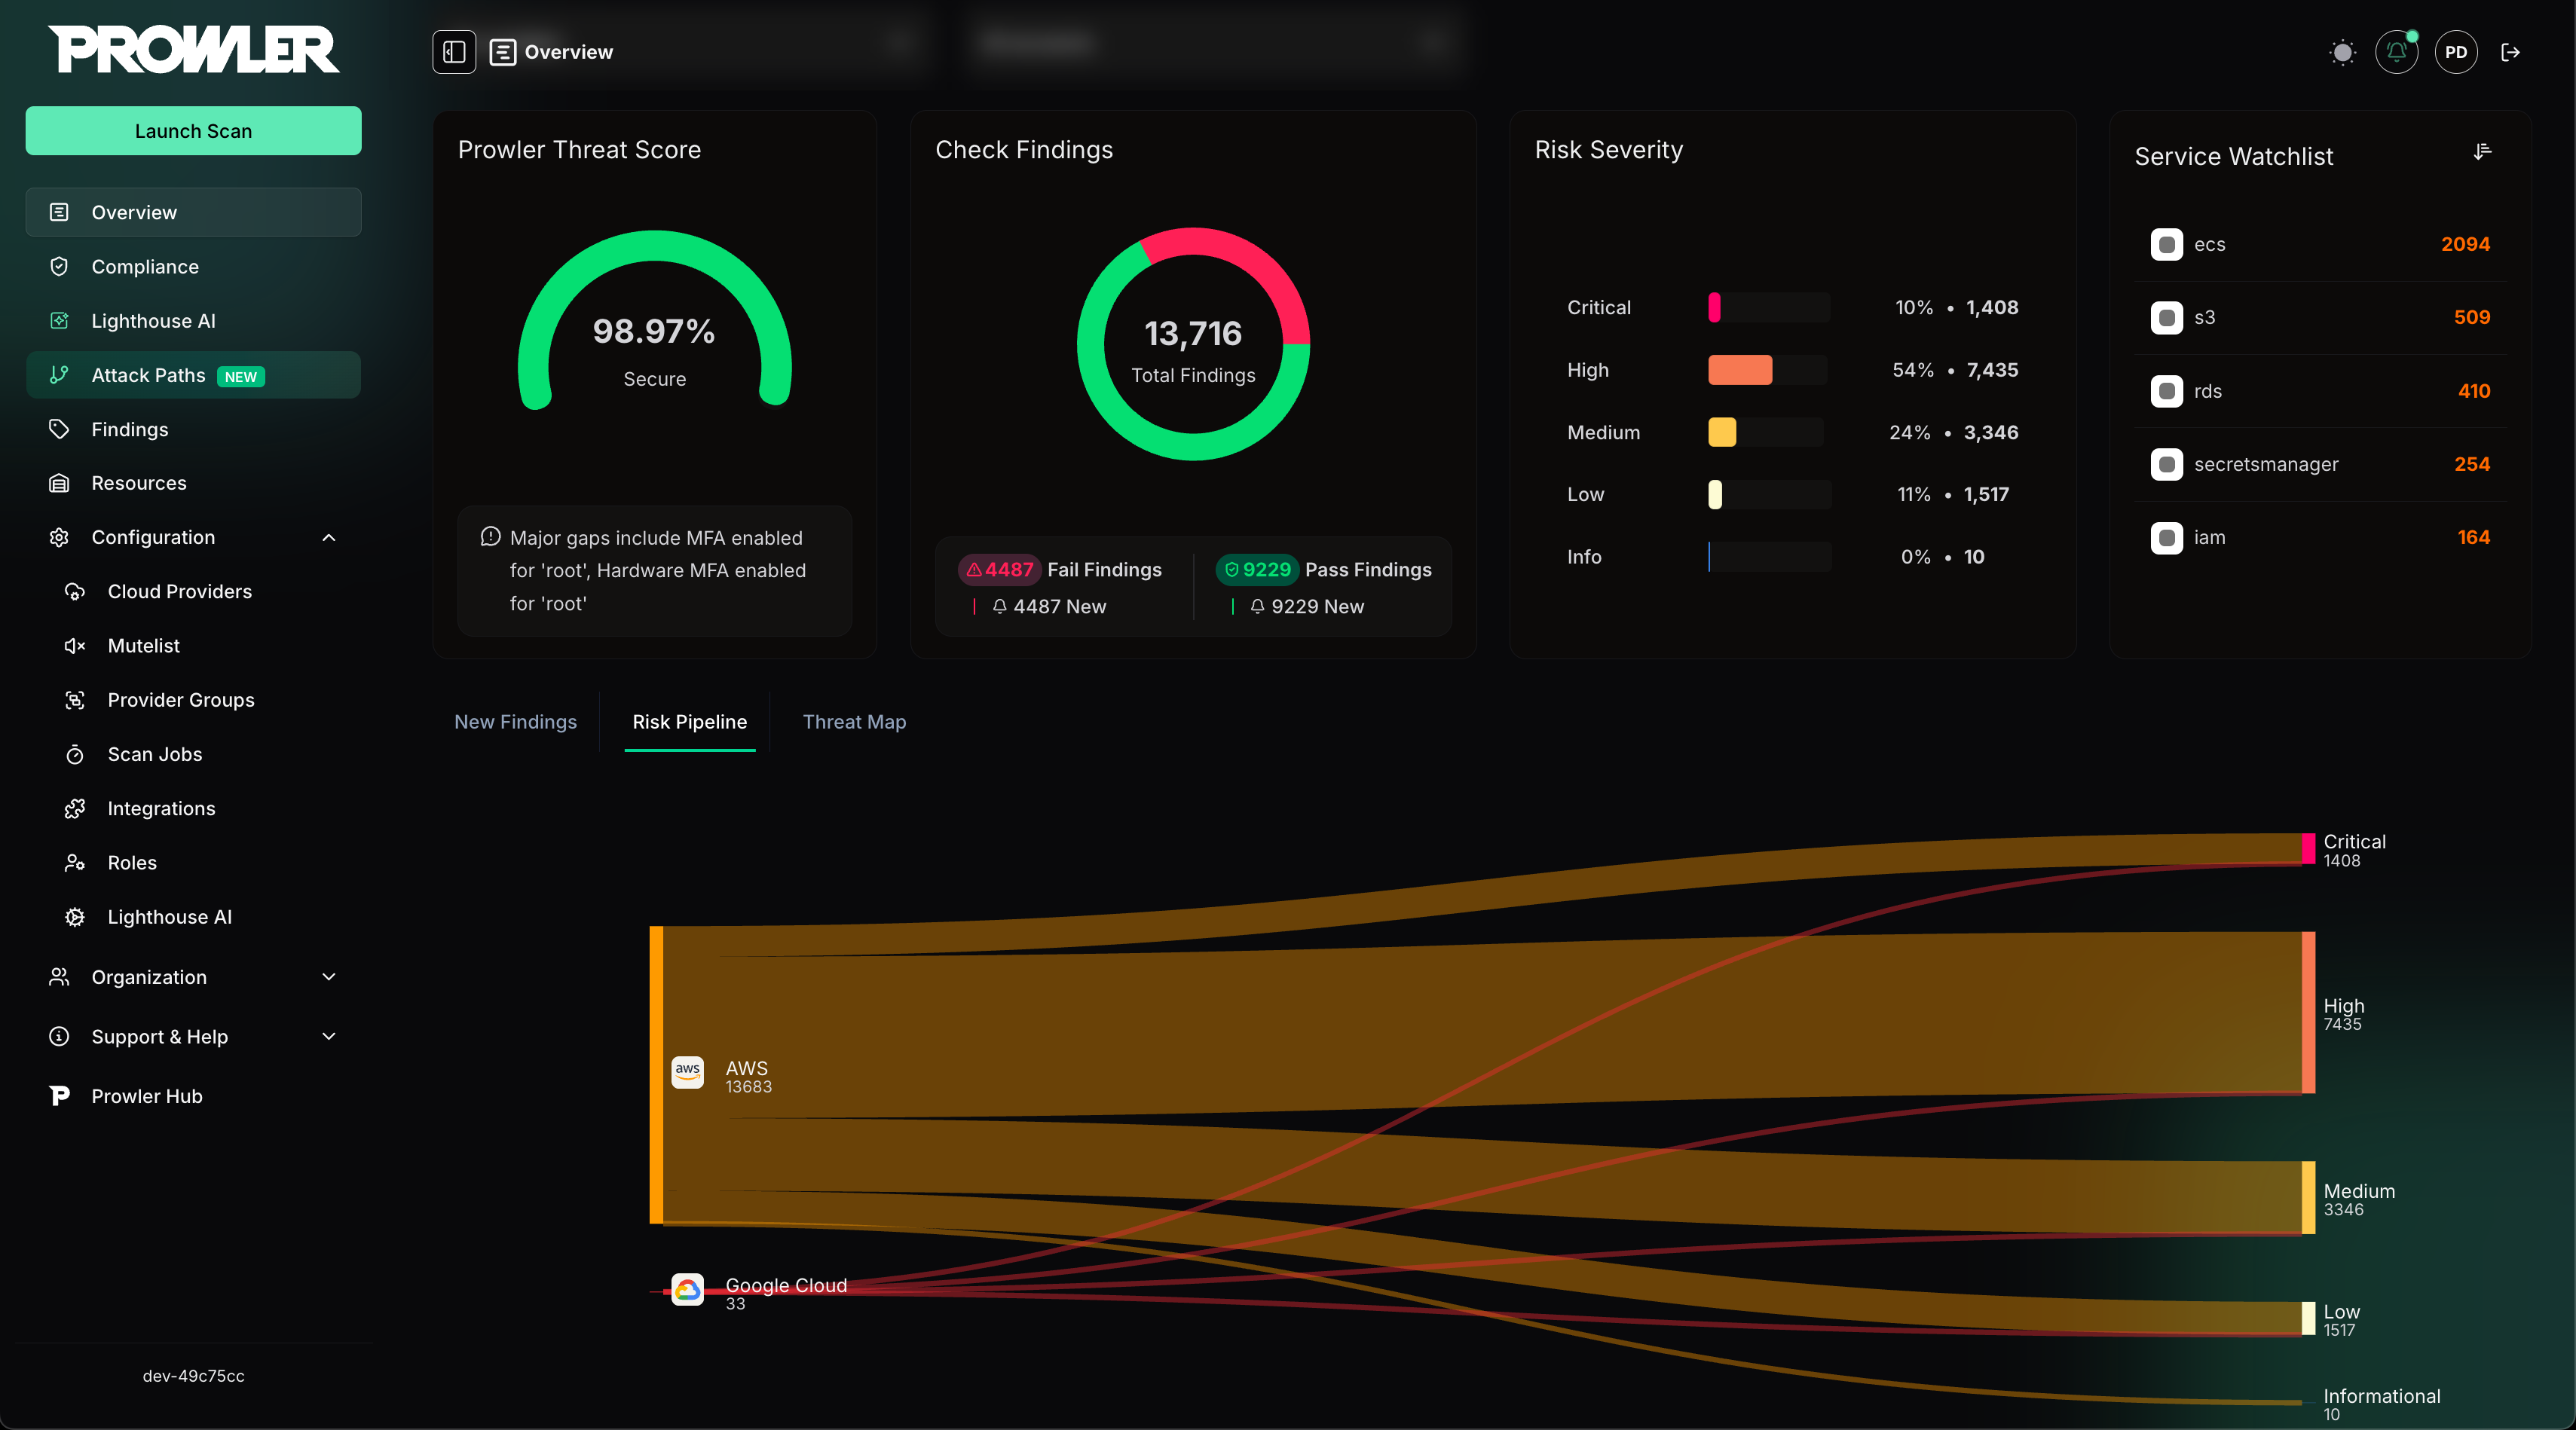
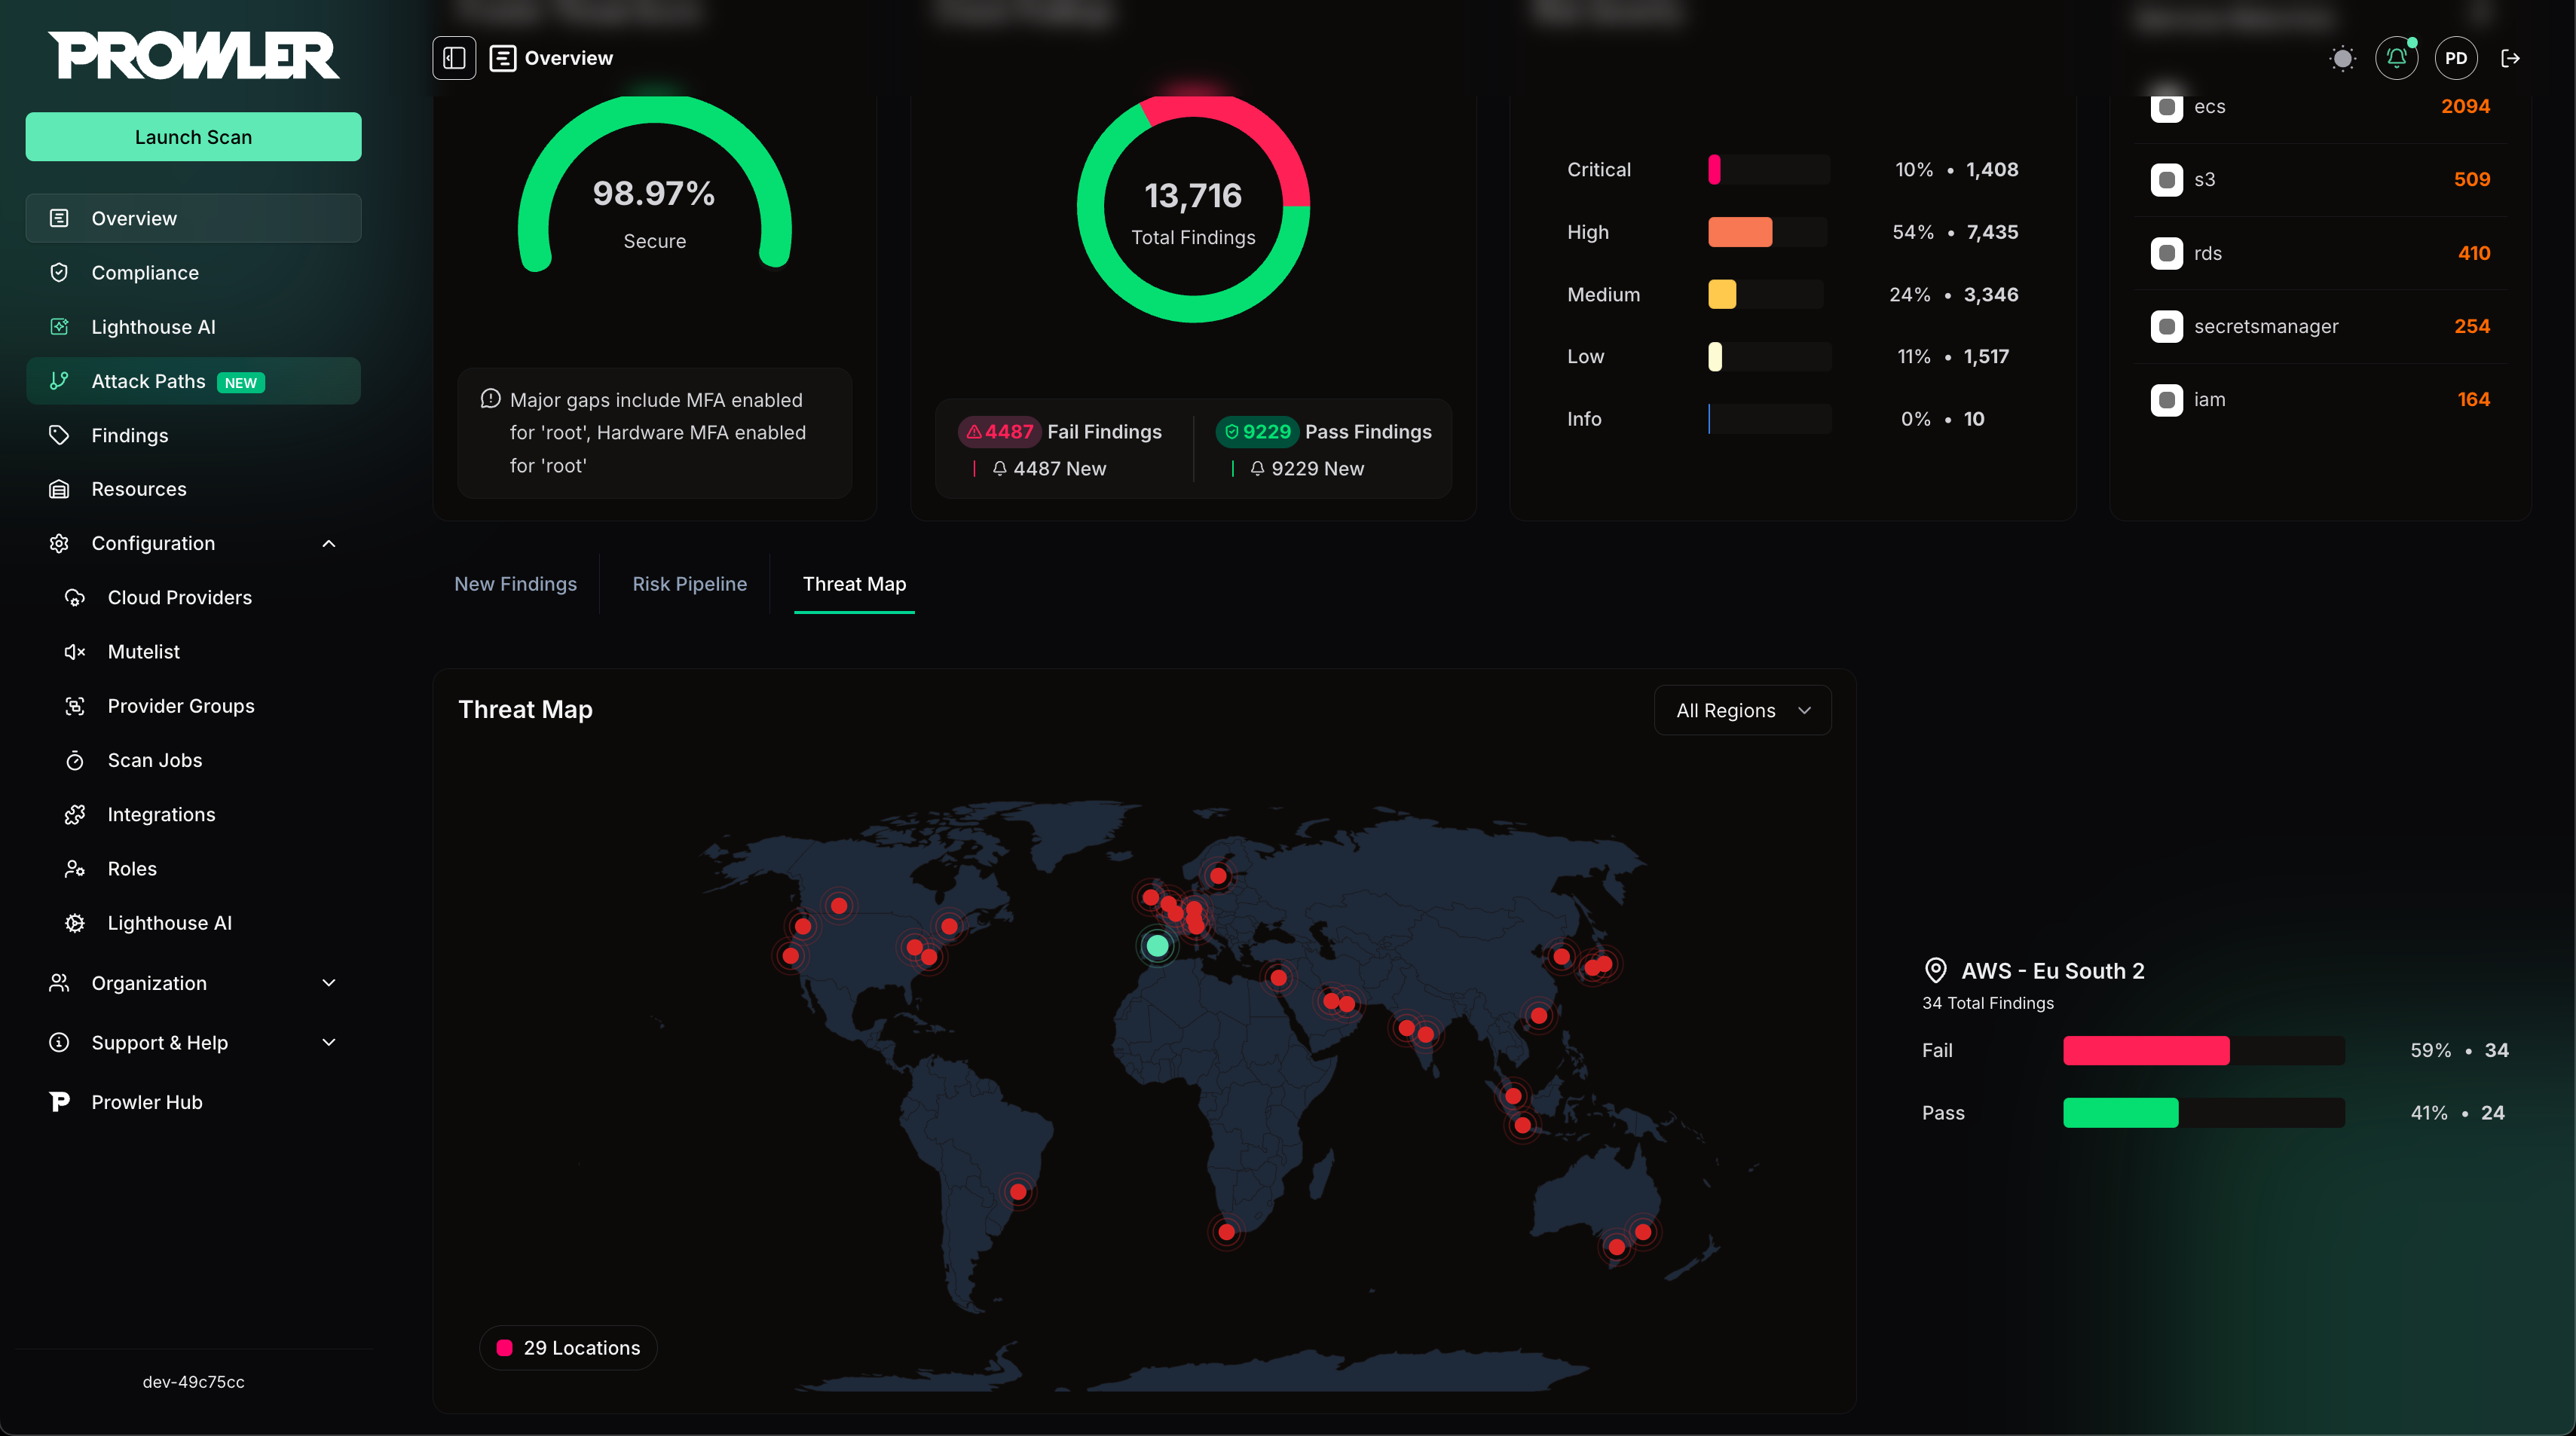
Para más detalles, consulte la documentación de Prowler Local Server
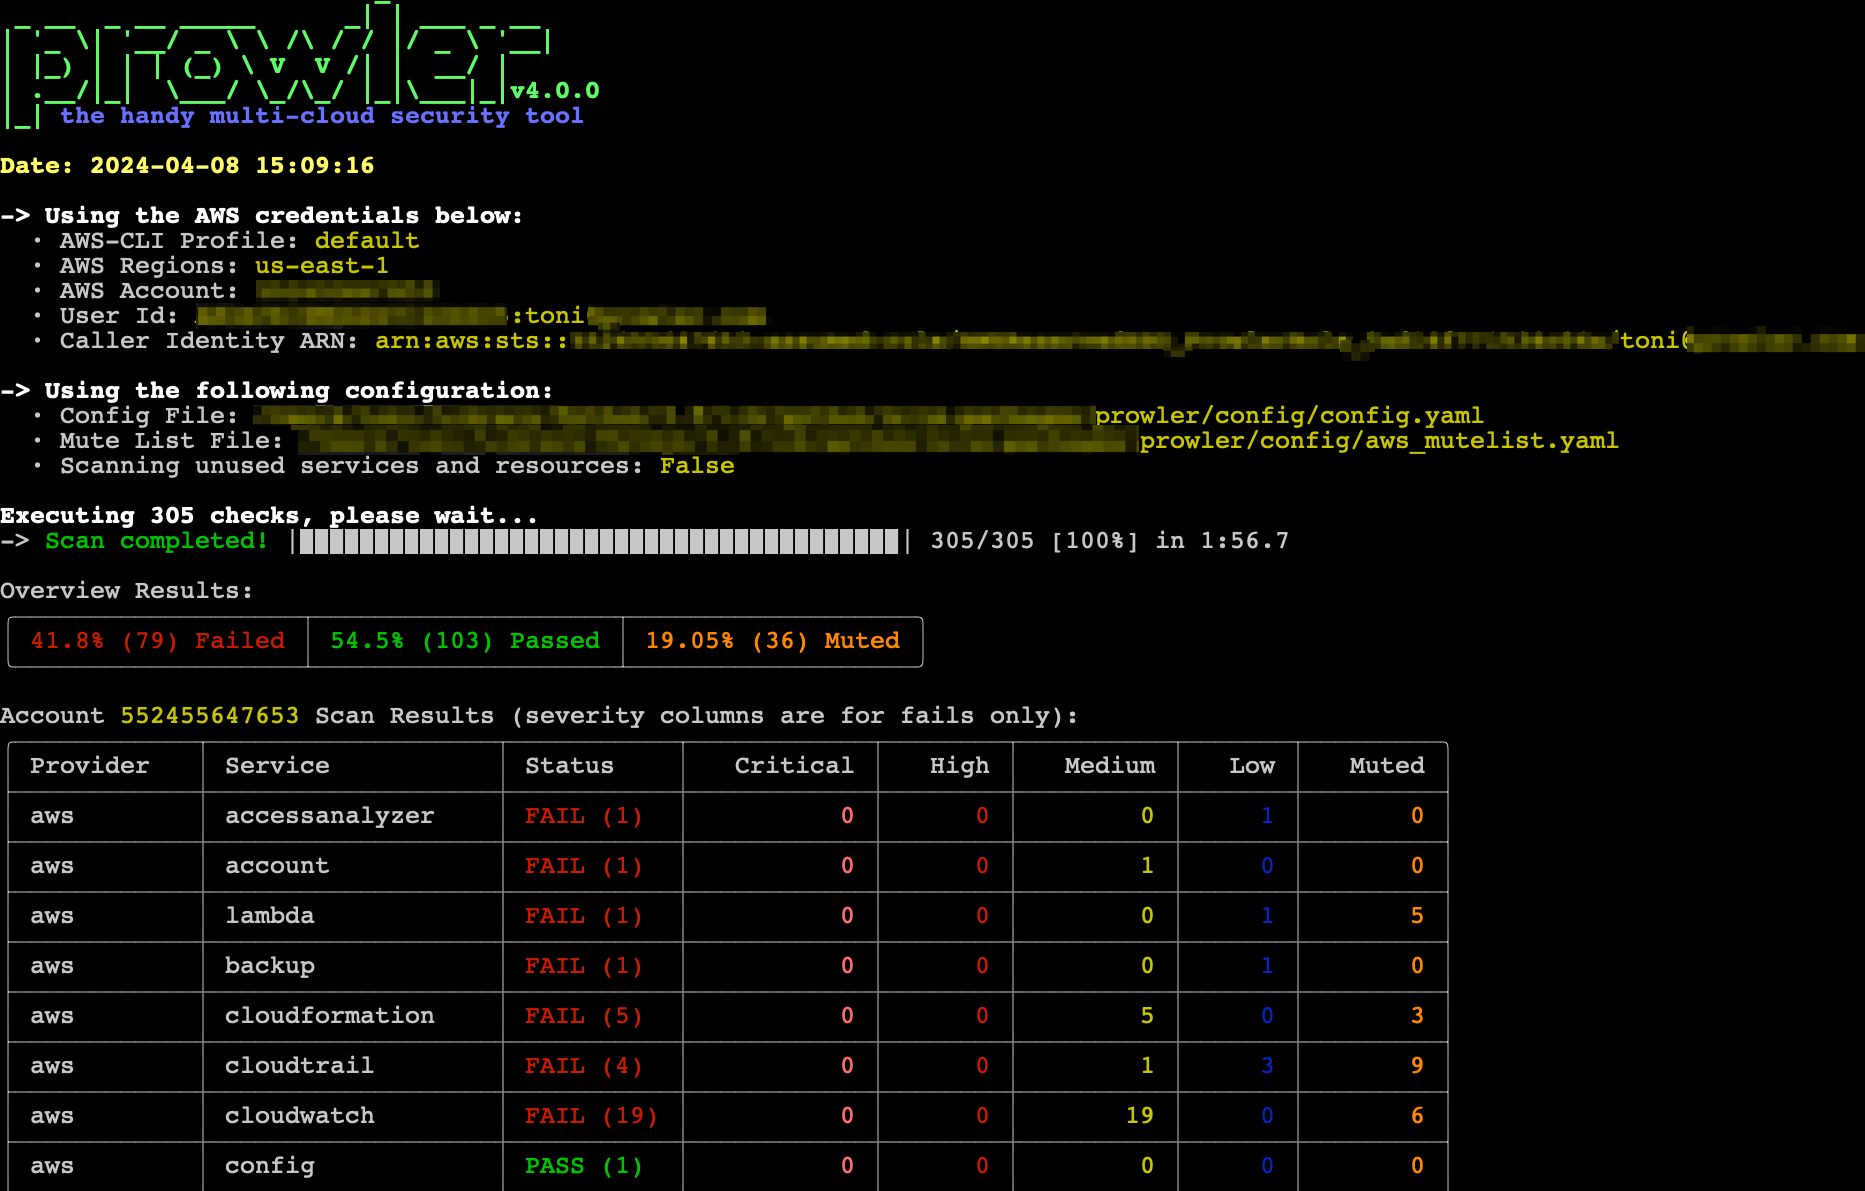
Prowler CLI
prowler <provider>
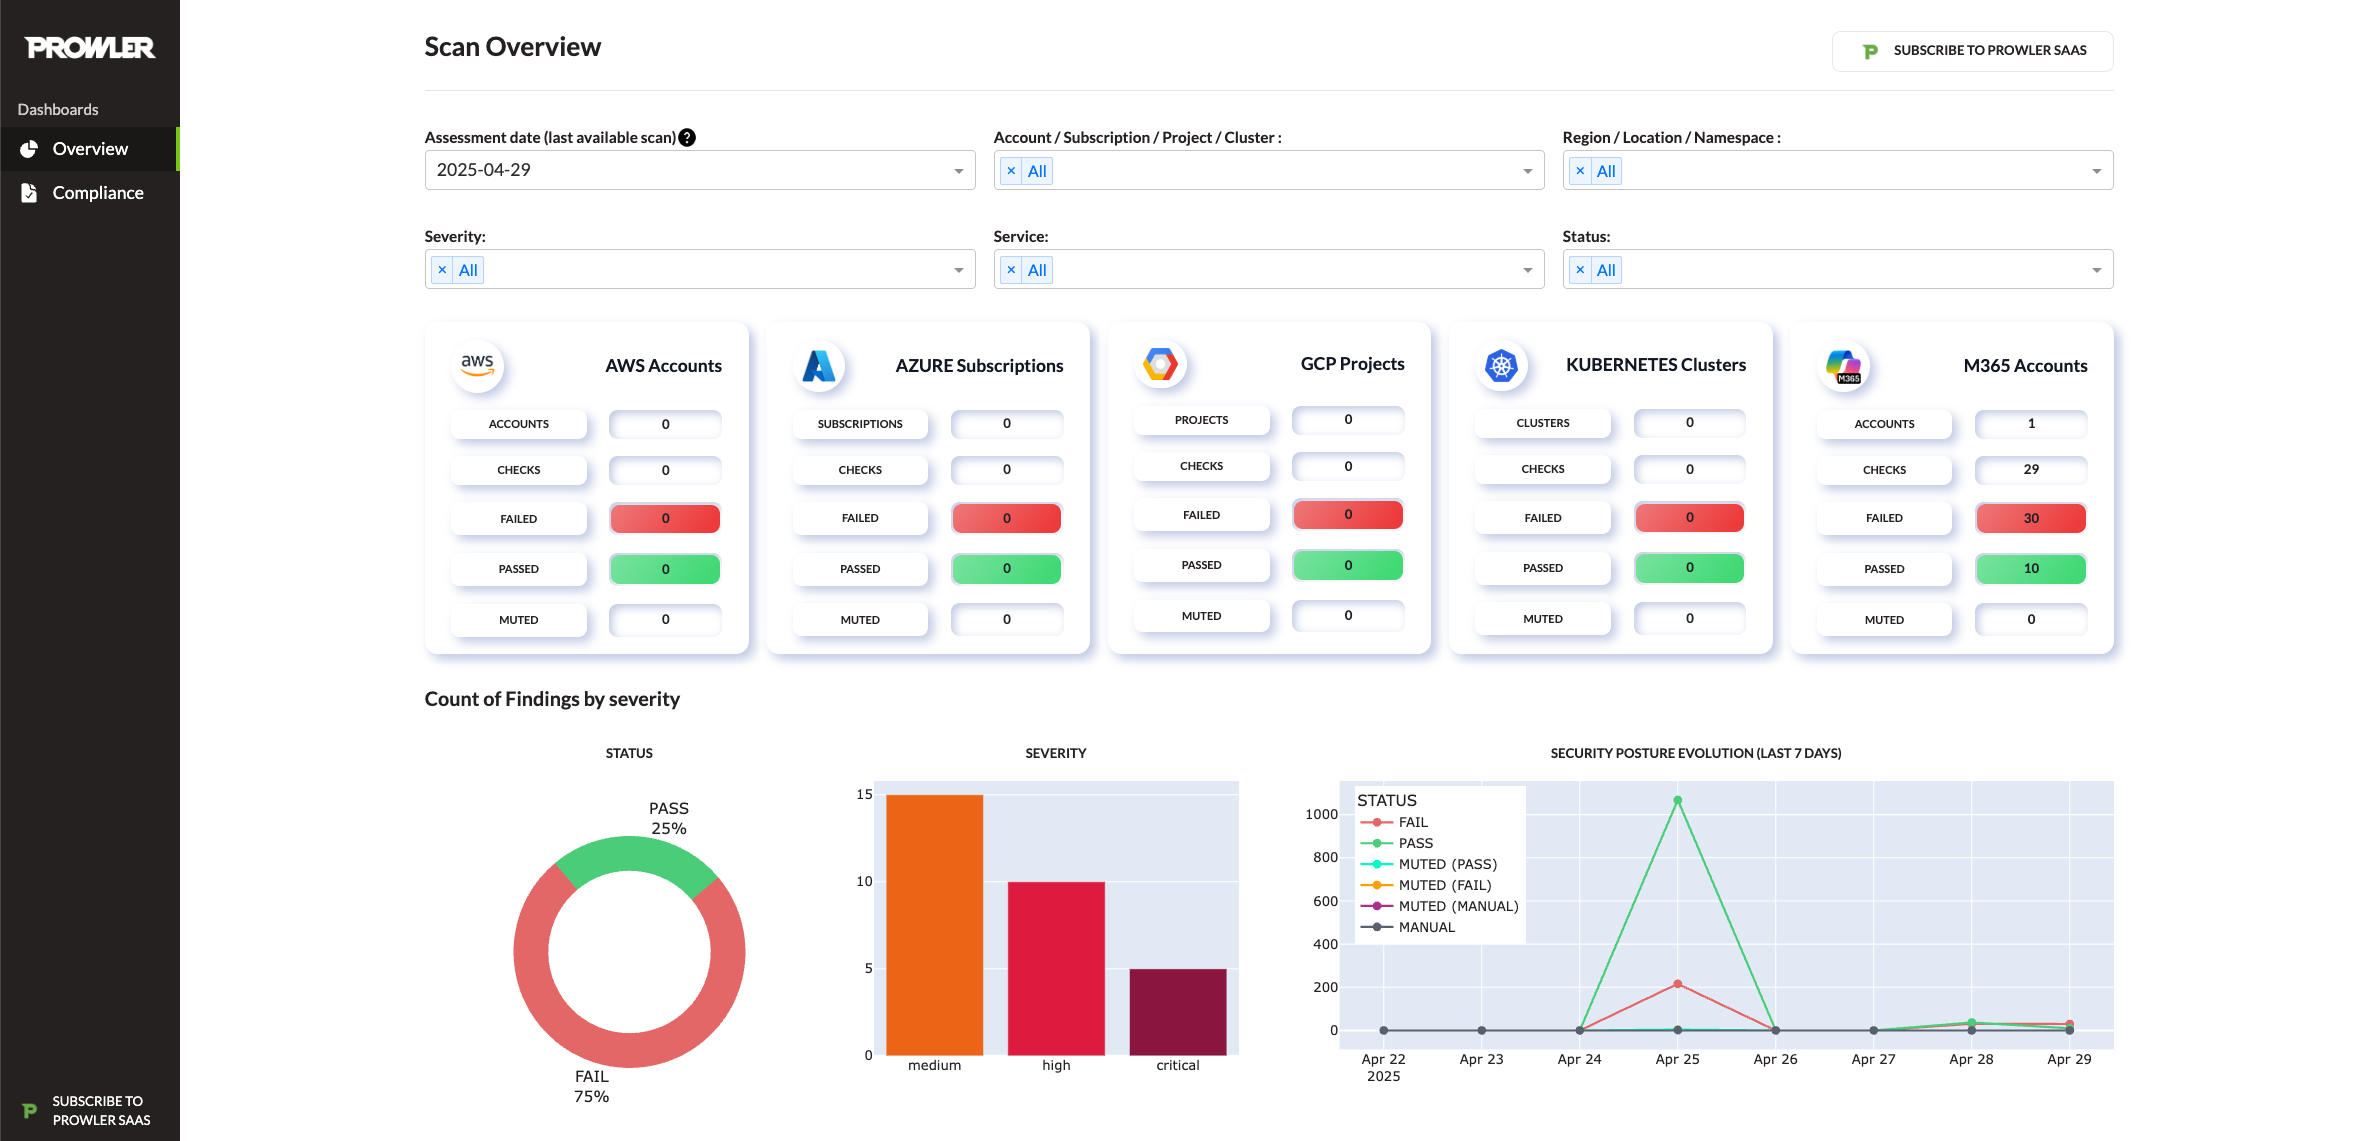
Panel local de Prowler
prowler dashboard
Rutas de ataque
Las rutas de ataque amplían automáticamente cada escaneo de AWS completado con un grafo que combina el inventario en la nube de Cartography con los hallazgos de Prowler. La función se ejecuta en el worker de la API después de cada escaneo.
Se admiten dos backends de grafo como destino de larga duración:
- Neo4j (predeterminado; los archivos de Docker Compose ya incluyen un servicio
neo4j). - Amazon Neptune (gestionado en la nube; opcional).
Seleccione el destino con ATTACK_PATHS_SINK_DATABASE (neo4j o neptune; predeterminado neo4j).
Nota: La ingesta de Cartography siempre utiliza una base de datos Neo4j temporal, independientemente del destino configurado. Las variables
NEO4J_*a continuación deben permanecer definidas incluso cuandoATTACK_PATHS_SINK_DATABASE=neptune.