 prowler-cloud/prowler
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier entorno de nube. Conecta tus agentes ahora y construye sobre el Agentic Cloud Defender.
<p align="center">
<img align="center" alt="Prowler logo" src="https://raw.githubusercontent.com/prowler-cloud/prowler/master/docs/img/prowler-logo-black.png#gh-light-mode-only" width="50%" height="50%">
<img align="center" alt="Prowler logo" src="https://raw.githubusercontent.com/prowler-cloud/prowler/master/docs/img/prowler-logo-white.png#gh-dark-mode-only" width="50%" height="50%">
</p>
<p align="center">
<b><i>Prowler</b> es la Plataforma Abierta de Seguridad en la Nube en la que confían miles de usuarios para automatizar la seguridad y el cumplimiento normativo en cualquier entorno de nube. Con miles de comprobaciones y marcos de cumplimiento listos para usar, Prowler ofrece monitoreo en tiempo real y personalizable, además de integraciones fluidas, lo que hace que la seguridad en la nube sea simple, escalable y rentable para organizaciones de cualquier tamaño.
</p>
<p align="center">
<b>El Defensor Agéntico de la Nube</i></b>
</p>
<p align="center">
<a href="https://cloud.prowler.com/sign-up">Prueba Prowler Cloud</a>
</p>
<p align="center">
<a href="https://goto.prowler.com/slack"><img width="30" height="30" alt="Prowler community on Slack" src="https://assets.kitploit.com/production/public/readmes/2538/6815b86accf315cdf23afa1d72f1d9f88f899835d8ecddcd84f8479de05471c1.png"></a>
<br>
<a href="https://goto.prowler.com/slack">¡Únete a nuestra comunidad de Prowler!</a>
</p>
<hr>
<p align="center">
<a href="https://goto.prowler.com/slack"><img alt="Slack Shield" src="https://img.shields.io/badge/slack-prowler-brightgreen.svg?logo=slack"></a>
<a href="https://pypi.org/project/prowler/"><img alt="Python Version" src="https://img.shields.io/pypi/v/prowler.svg"></a>
<a href="https://pypi.python.org/pypi/prowler/"><img alt="Python Version" src="https://img.shields.io/pypi/pyversions/prowler.svg"></a>
<a href="https://pypistats.org/packages/prowler"><img alt="PyPI Downloads" src="https://img.shields.io/pypi/dw/prowler.svg?label=downloads"></a>
<a href="https://hub.docker.com/r/toniblyx/prowler"><img alt="Docker Pulls" src="https://img.shields.io/docker/pulls/toniblyx/prowler"></a>
<a href="https://gallery.ecr.aws/prowler-cloud/prowler"><img width="120" height="19" alt="AWS ECR Gallery" src="https://assets.kitploit.com/production/public/readmes/2538/303a8488b665aa89d4361d05140d3c00466f7bf8caef7bd602e2ca23fa11ecaa.png"></a>
<a href="https://codecov.io/gh/prowler-cloud/prowler"><img alt="Codecov coverage" src="https://codecov.io/gh/prowler-cloud/prowler/graph/badge.svg?token=OflBGsdpDl"/></a>
<a href="https://insights.linuxfoundation.org/project/prowler-cloud-prowler"><img alt="Linux Foundation insights health score" src="https://insights.linuxfoundation.org/api/badge/health-score?project=prowler-cloud-prowler"/></a>
</p>
<p align="center">
<a href="https://github.com/prowler-cloud/prowler/releases"><img alt="Version" src="https://img.shields.io/github/v/release/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler/releases"><img alt="Version" src="https://img.shields.io/github/release-date/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler"><img alt="Contributors" src="https://img.shields.io/github/contributors-anon/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler/issues"><img alt="Issues" src="https://img.shields.io/github/issues/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler"><img alt="License" src="https://img.shields.io/github/license/prowler-cloud/prowler"></a>
<a href="https://twitter.com/ToniBlyx"><img alt="Twitter" src="https://img.shields.io/twitter/follow/toniblyx?style=social"></a>
<a href="https://twitter.com/prowlercloud"><img alt="Twitter" src="https://img.shields.io/twitter/follow/prowlercloud?style=social"></a>
</p>
<hr>
<p align="center">
<img align="center" alt="Prowler Cloud demo" src="https://assets.kitploit.com/production/public/readmes/2538/043a71fa35a004ac2df2e07065732f30229319ec9b6460dd27eb71b91335963a.gif" width="100%" height="100%">
</p>
# Descripción
**Prowler** es la _Plataforma de Seguridad en la Nube de Código Abierto_ más ampliamente utilizada del mundo, que automatiza la seguridad y el cumplimiento en **cualquier entorno de nube**. Con miles de comprobaciones de seguridad listas para usar, guías de remediación y marcos de cumplimiento, Prowler está diseñado para _"Proteger CUALQUIER Nube a la Velocidad de la IA"_. Prowler ofrece evaluaciones, paneles, informes e integraciones **impulsados por IA**, **personalizables** y **fáciles de usar**, lo que hace que la seguridad en la nube sea **simple**, **escalable** y **rentable** para organizaciones de cualquier tamaño.
Prowler incluye cientos de controles integrados para garantizar el cumplimiento de estándares y marcos, incluidos:
- **Prowler ThreatScore:** Puntuación de priorización de riesgos ponderada que le ayuda a centrarse primero en los hallazgos de seguridad más críticos
- **Estándares de la industria:** CIS, NIST 800, NIST CSF, CISA y MITRE ATT&CK
- **Cumplimiento normativo y gobernanza:** RBI, FedRAMP, PCI-DSS y NIS2
- **Marcos para datos sensibles y privacidad:** GDPR, HIPAA y FFIEC
- **Marcos para gobernanza organizacional y control de calidad:** SOC2, GXP e ISO 27001
- **Marcos específicos de la nube:** AWS Foundational Technical Review (FTR), AWS Well-Architected Framework y BSI C5
- **Estándares de seguridad nacional:** ENS (Esquema Nacional de Seguridad español) y KISA ISMS-P (coreano)
- **Marcos de seguridad personalizados:** Adaptados a sus necesidades
## Prowler Cloud y Prowler Local Server
[Prowler Cloud](https://cloud.prowler.com/sign-up) y Prowler Local Server, su versión de código abierto autoalojada, son aplicaciones web que simplifican la ejecución de Prowler en las cuentas de su proveedor de nube. Proporcionan una interfaz fácil de usar para visualizar los resultados y agilizar sus evaluaciones de seguridad.
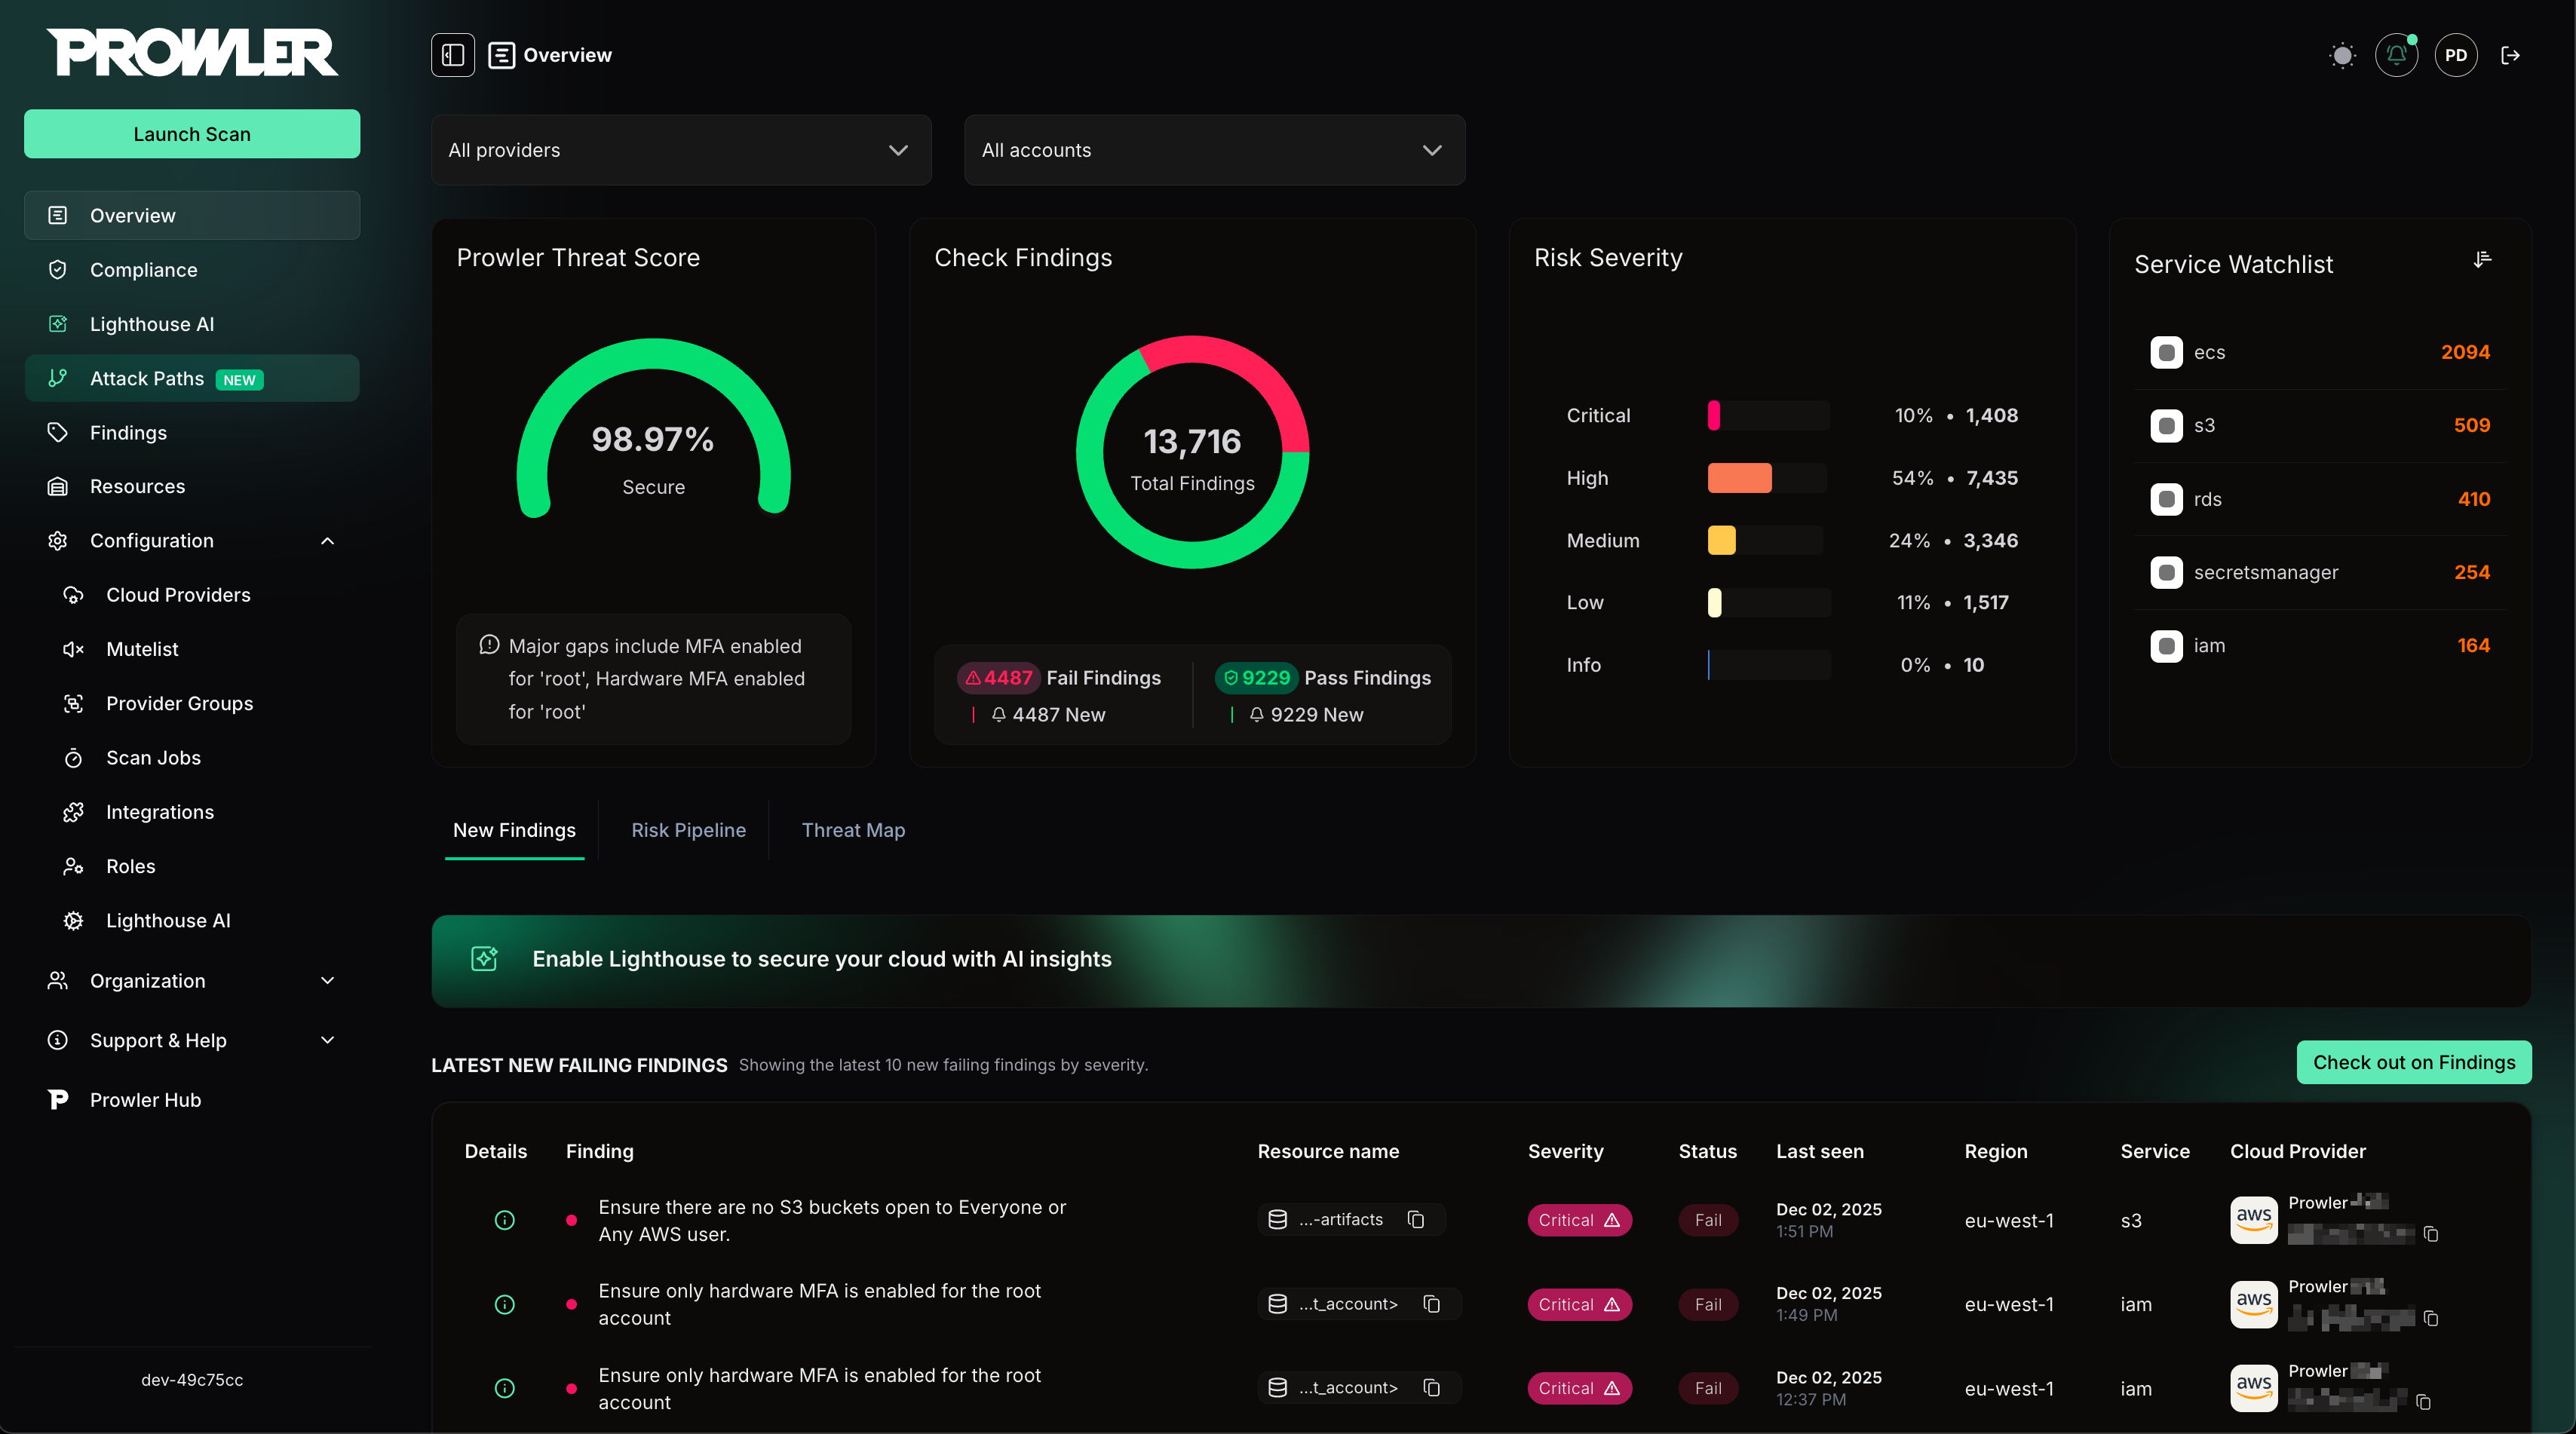
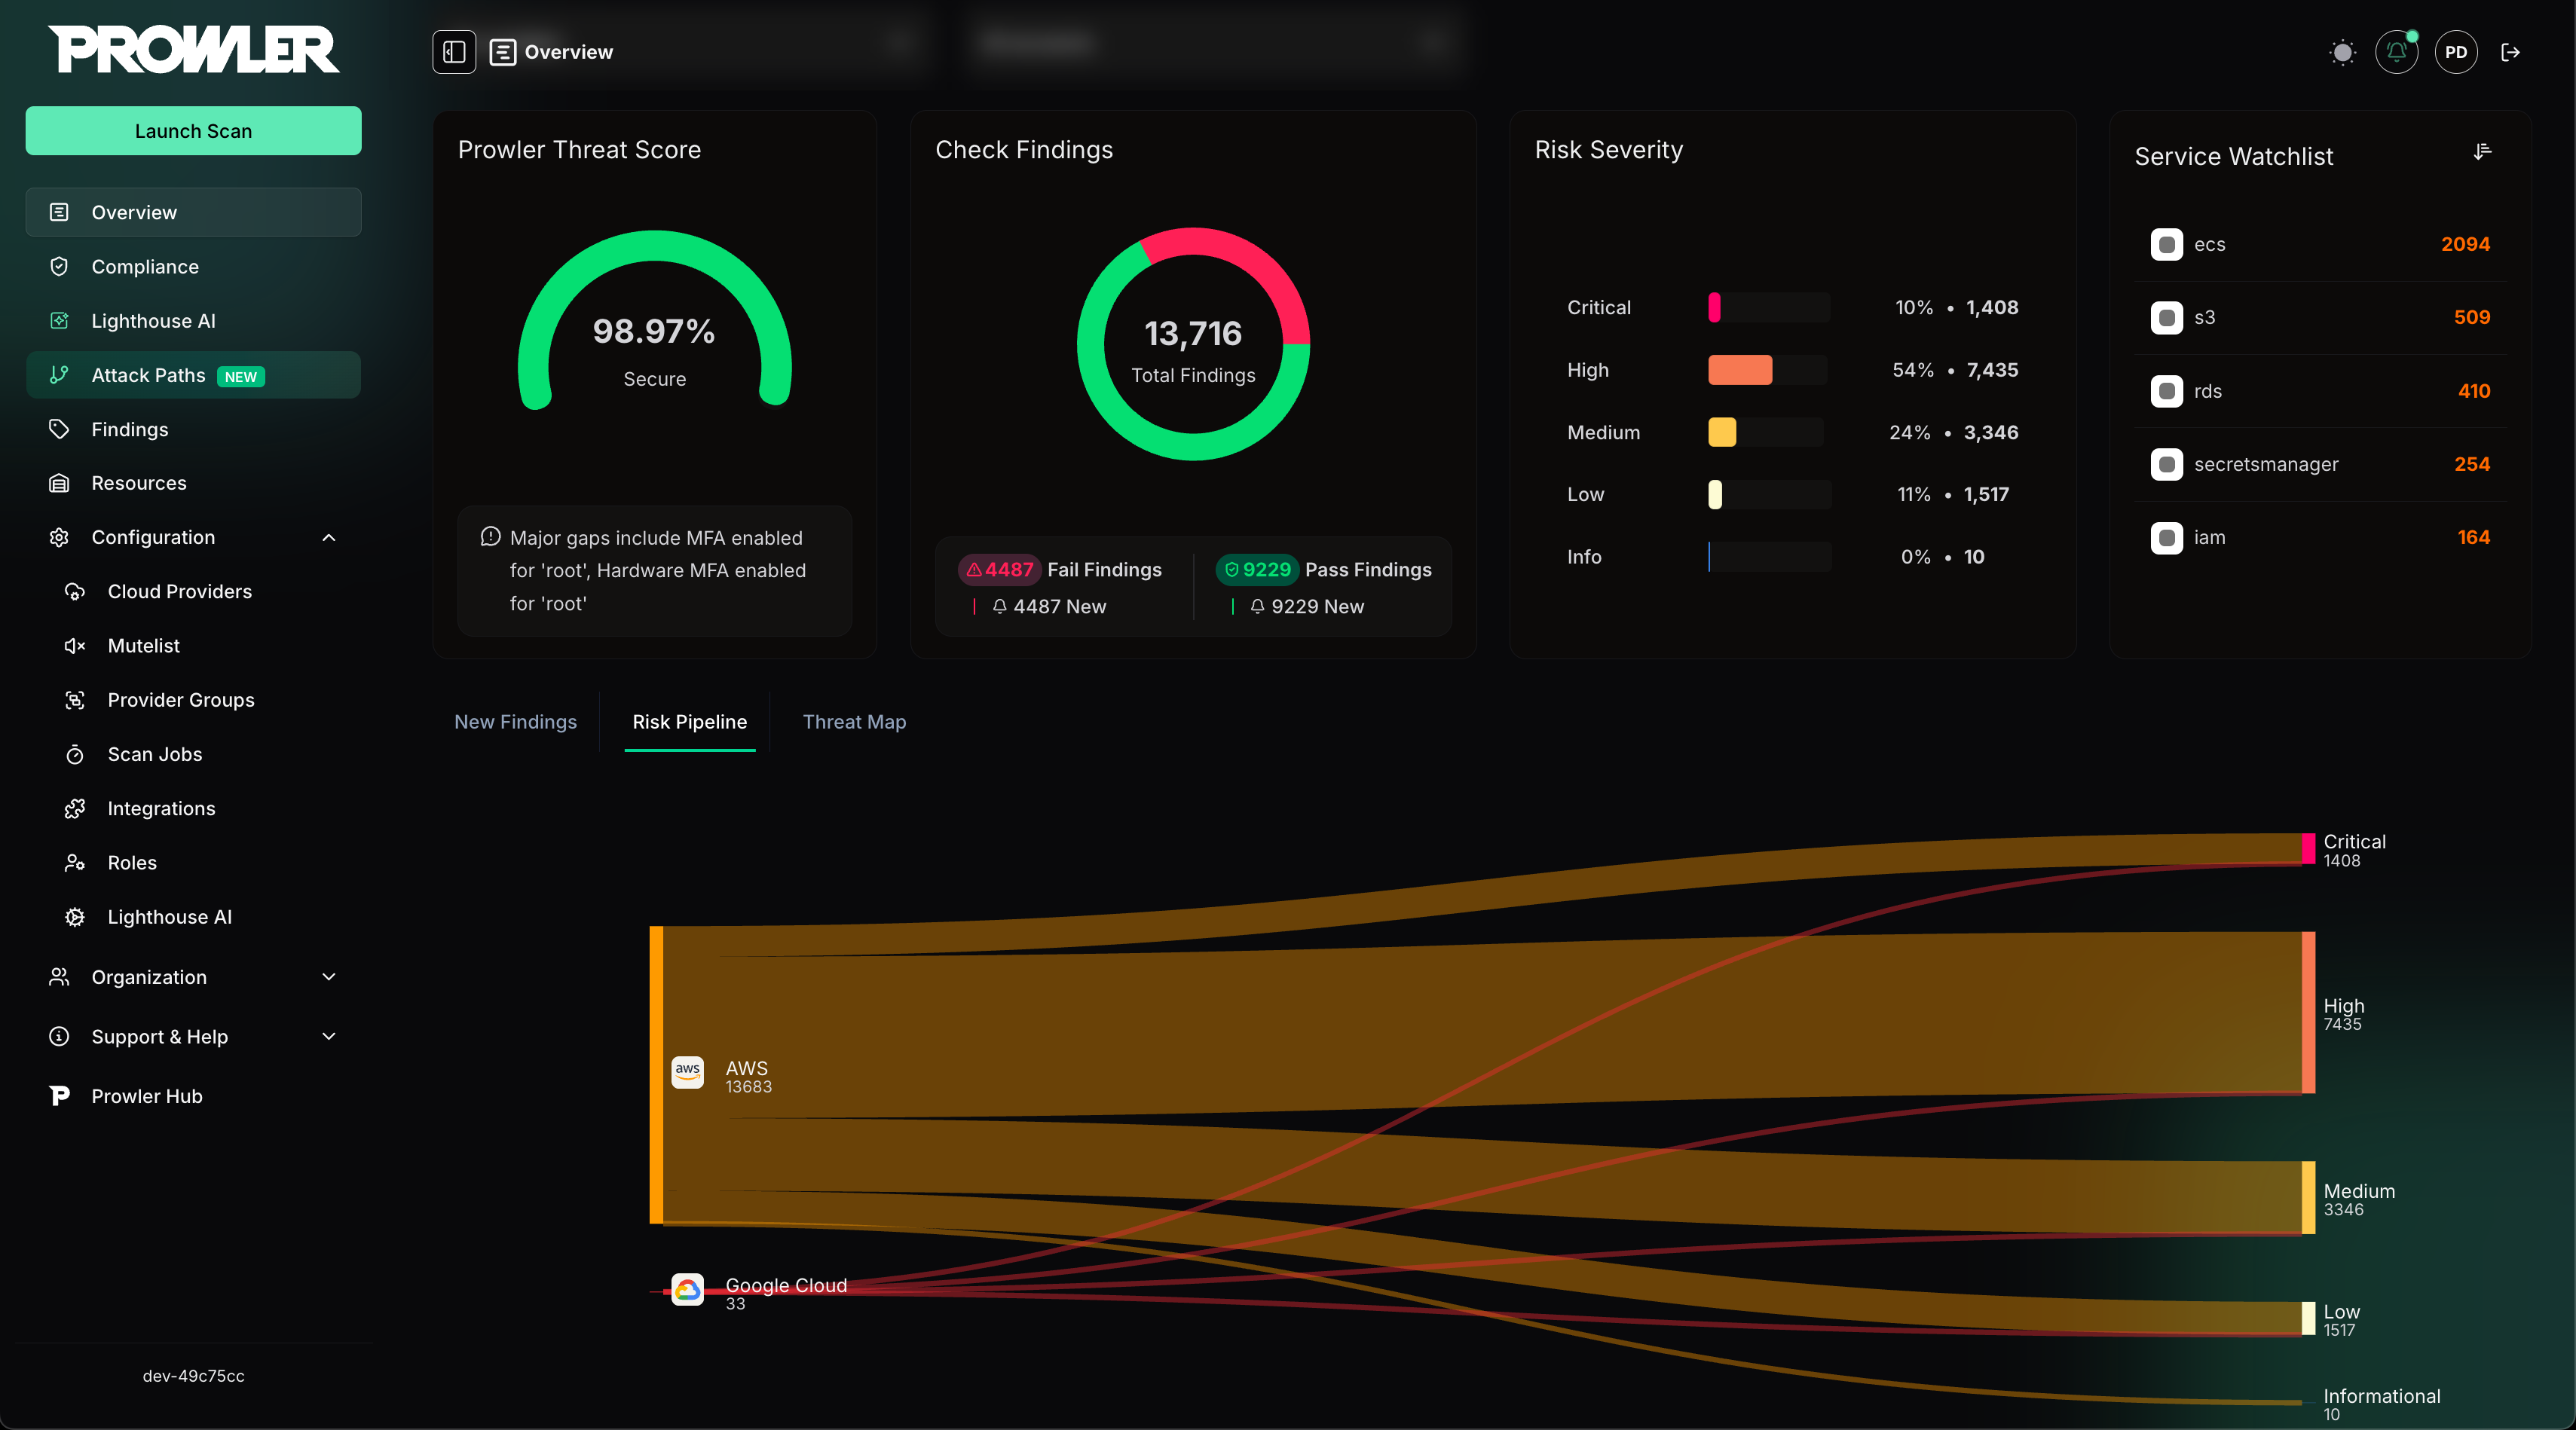
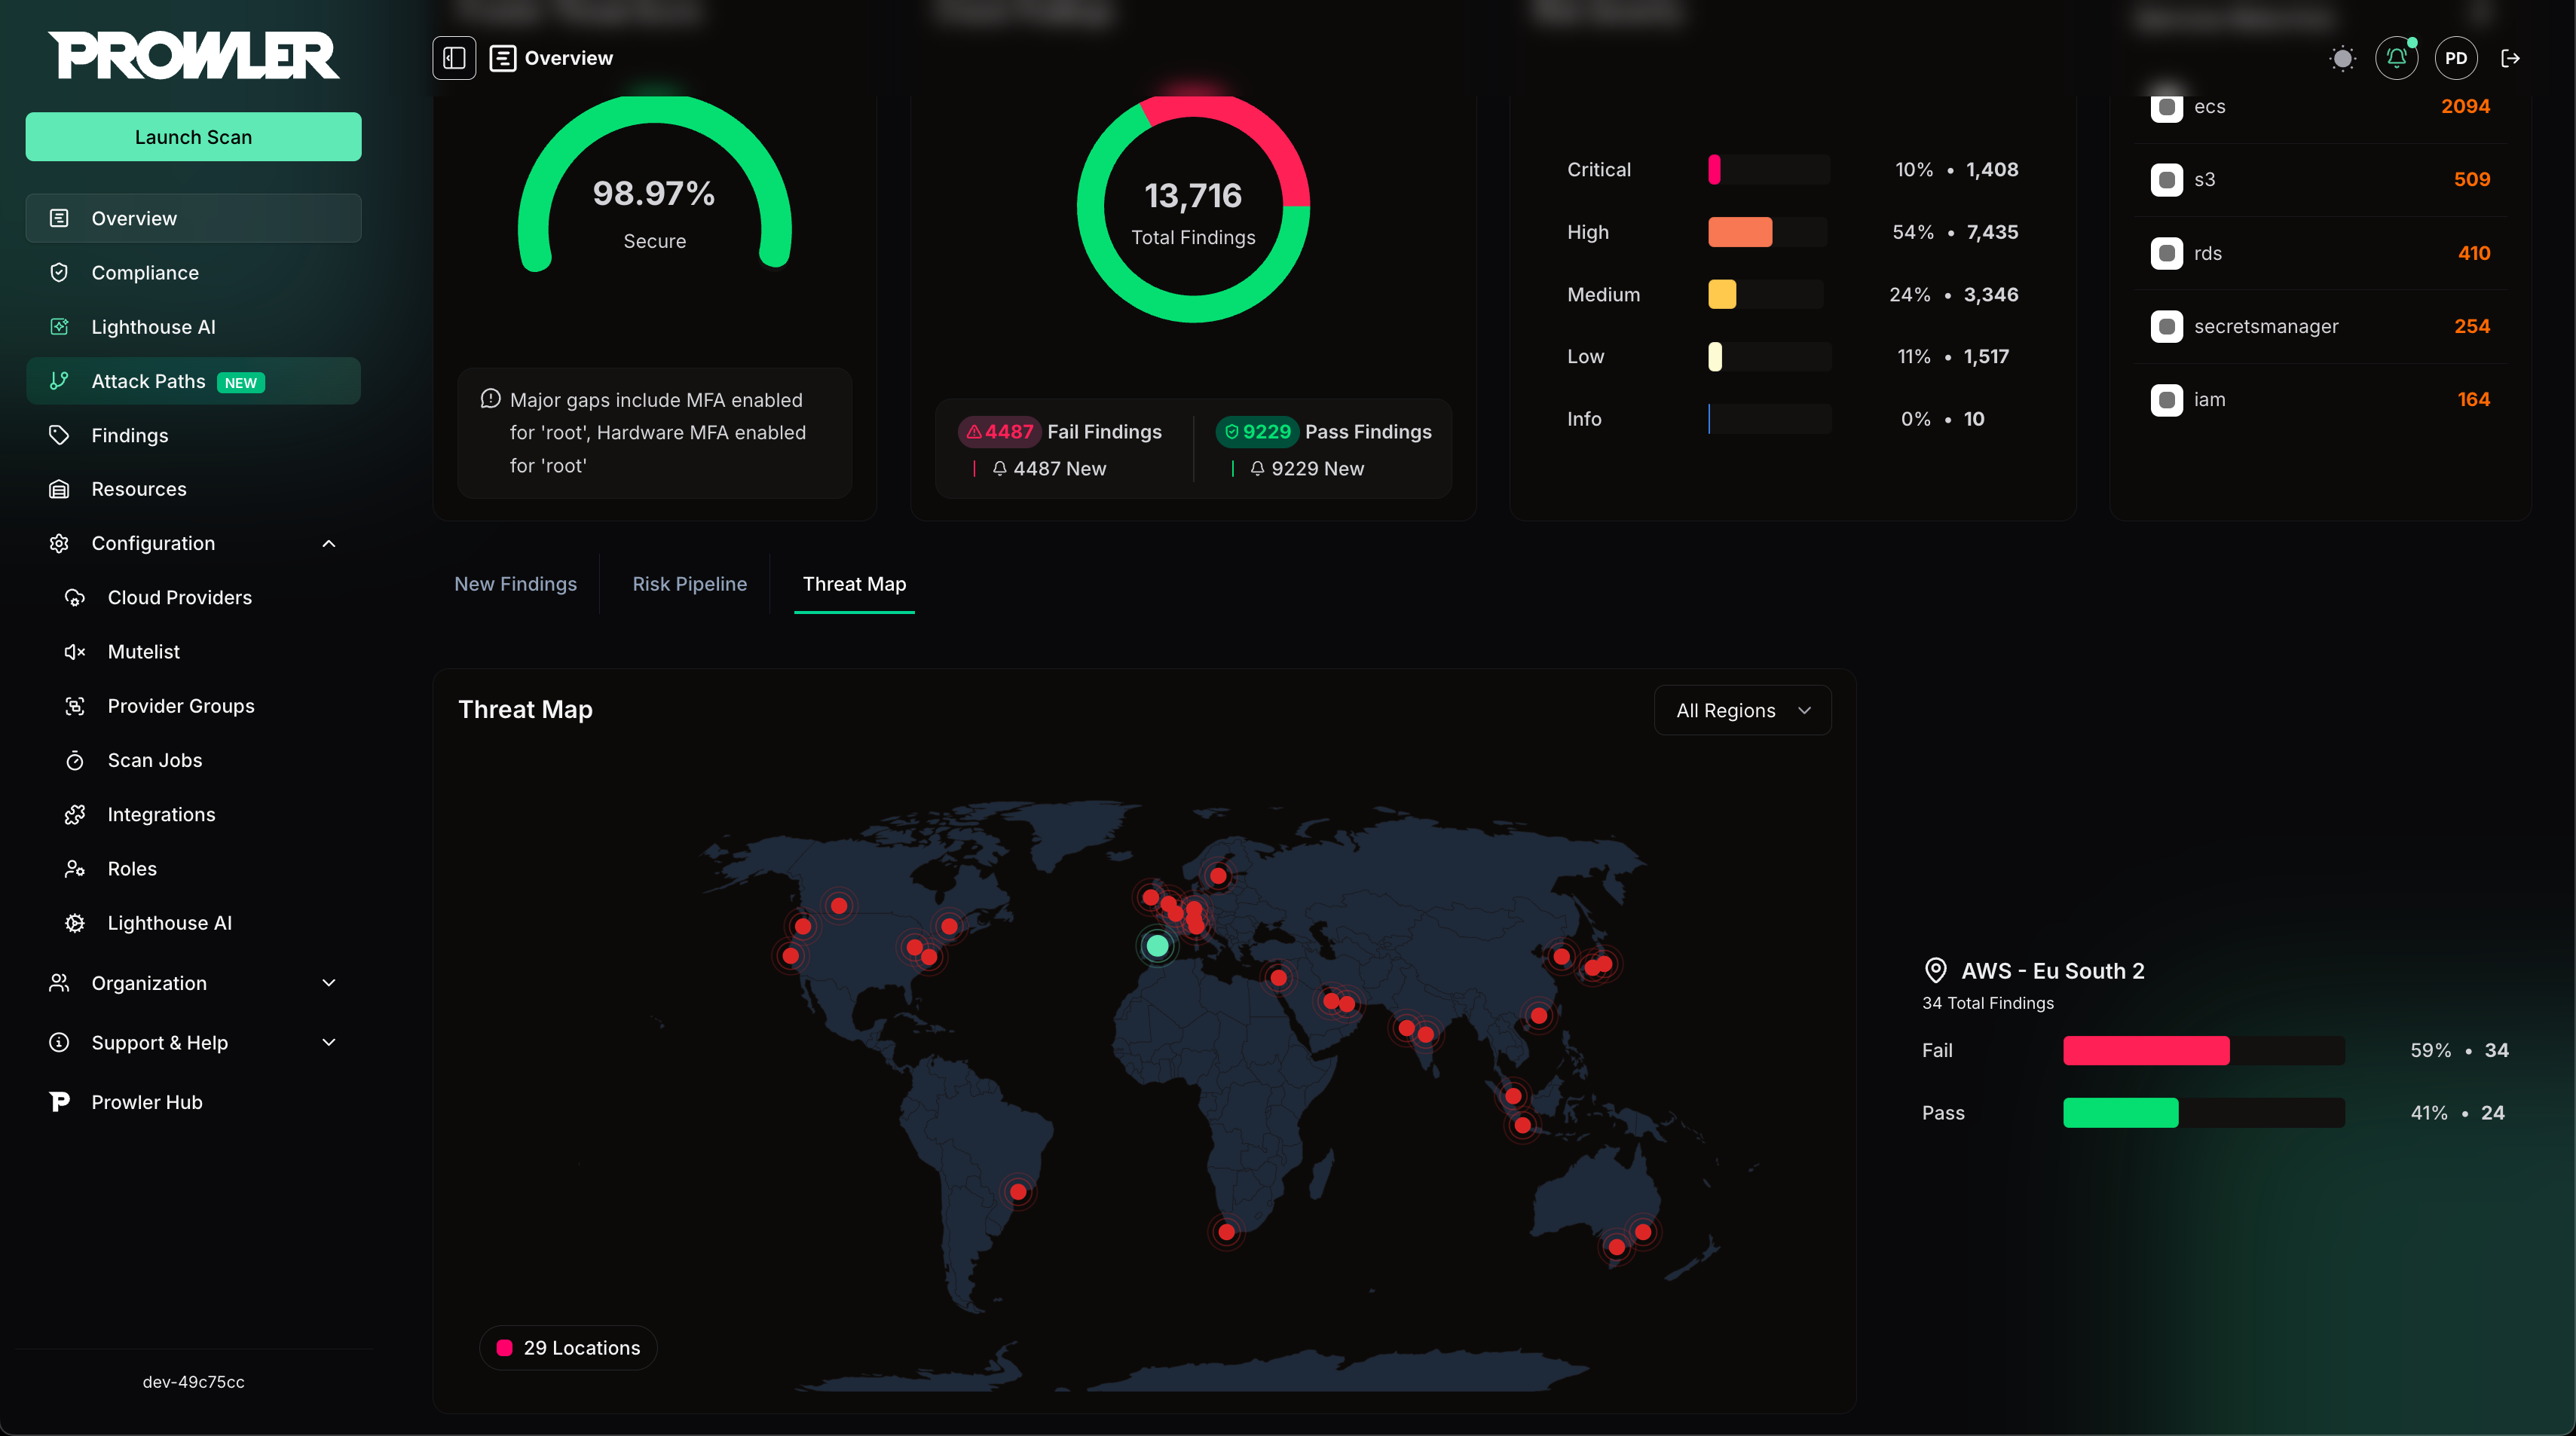
>Para más detalles, consulte la [documentación de Prowler Local Server](https://docs.prowler.com/getting-started/installation/prowler-app)
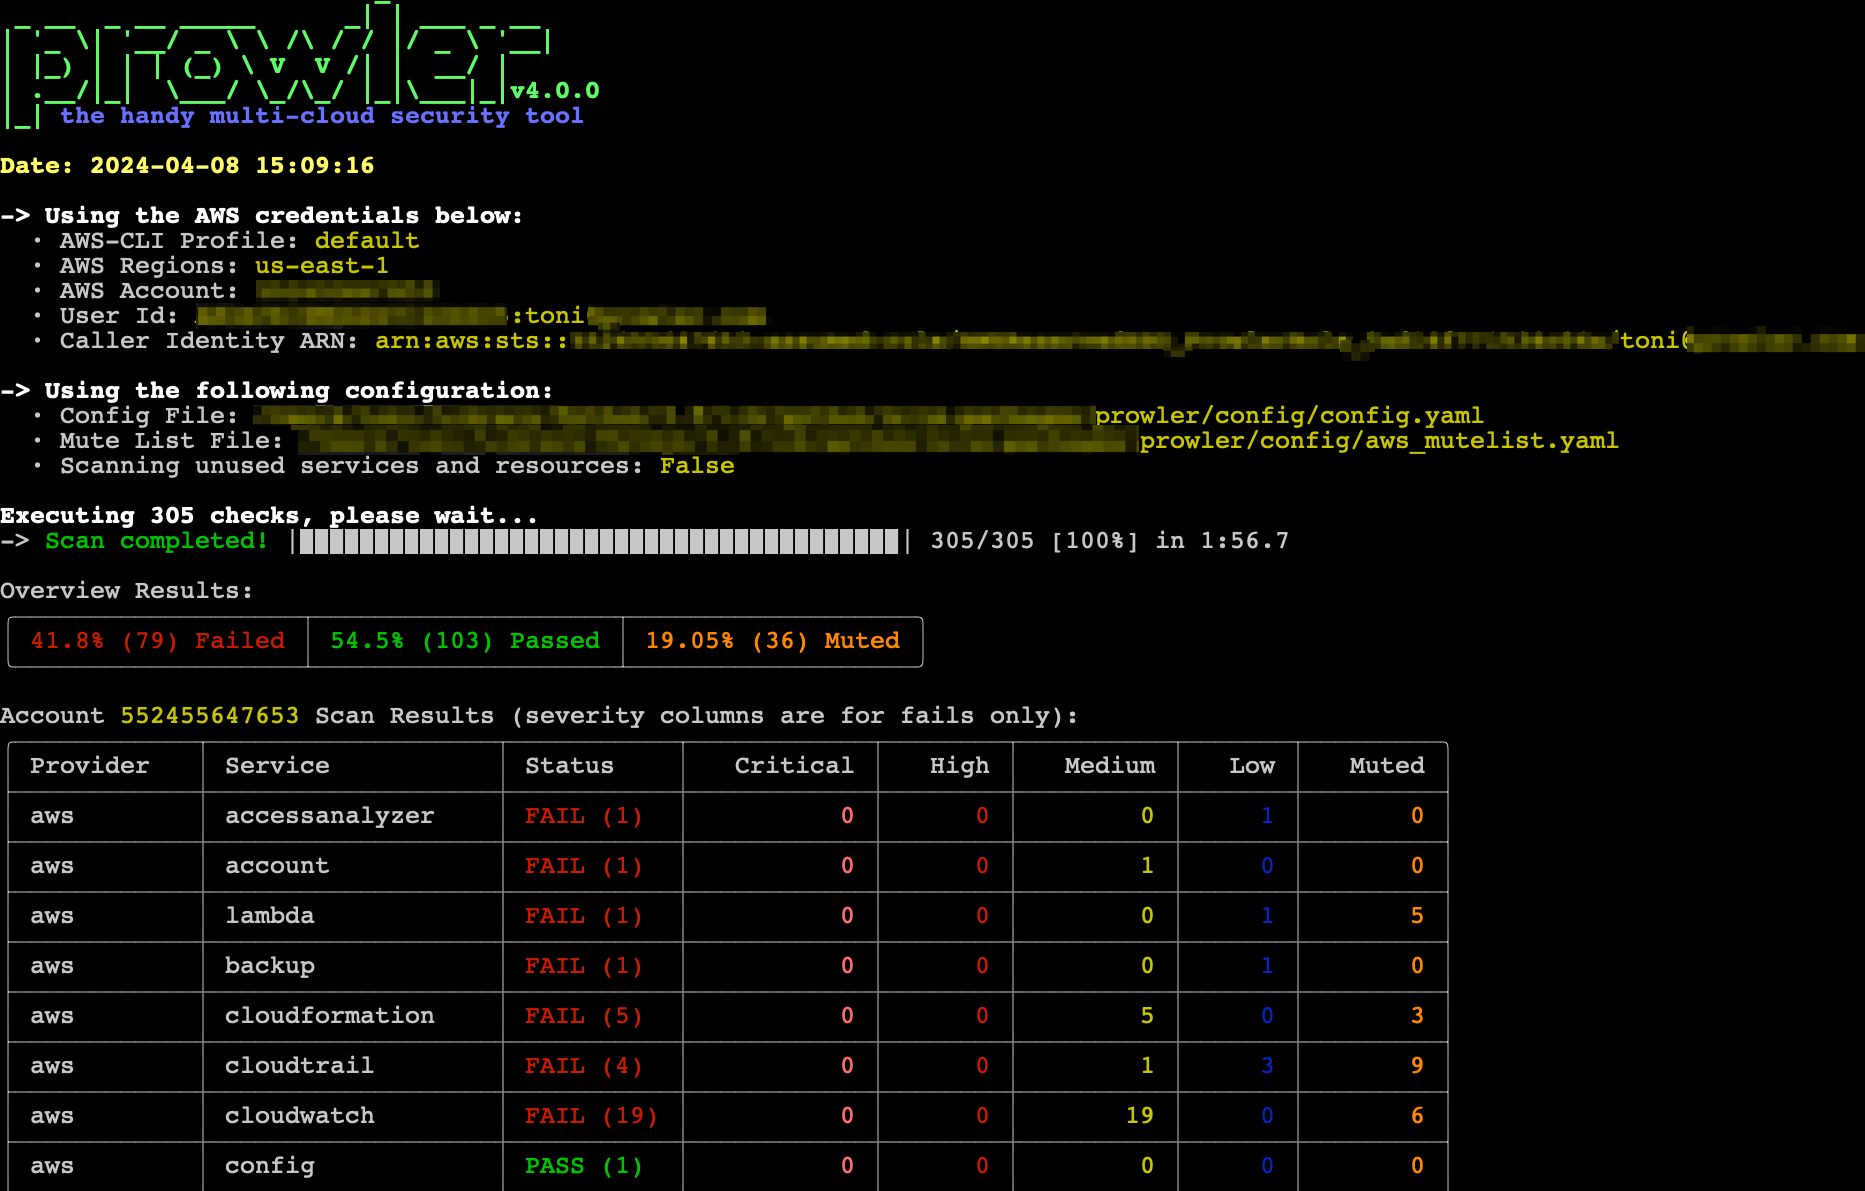
## Prowler CLI
```console
prowler <provider>
```
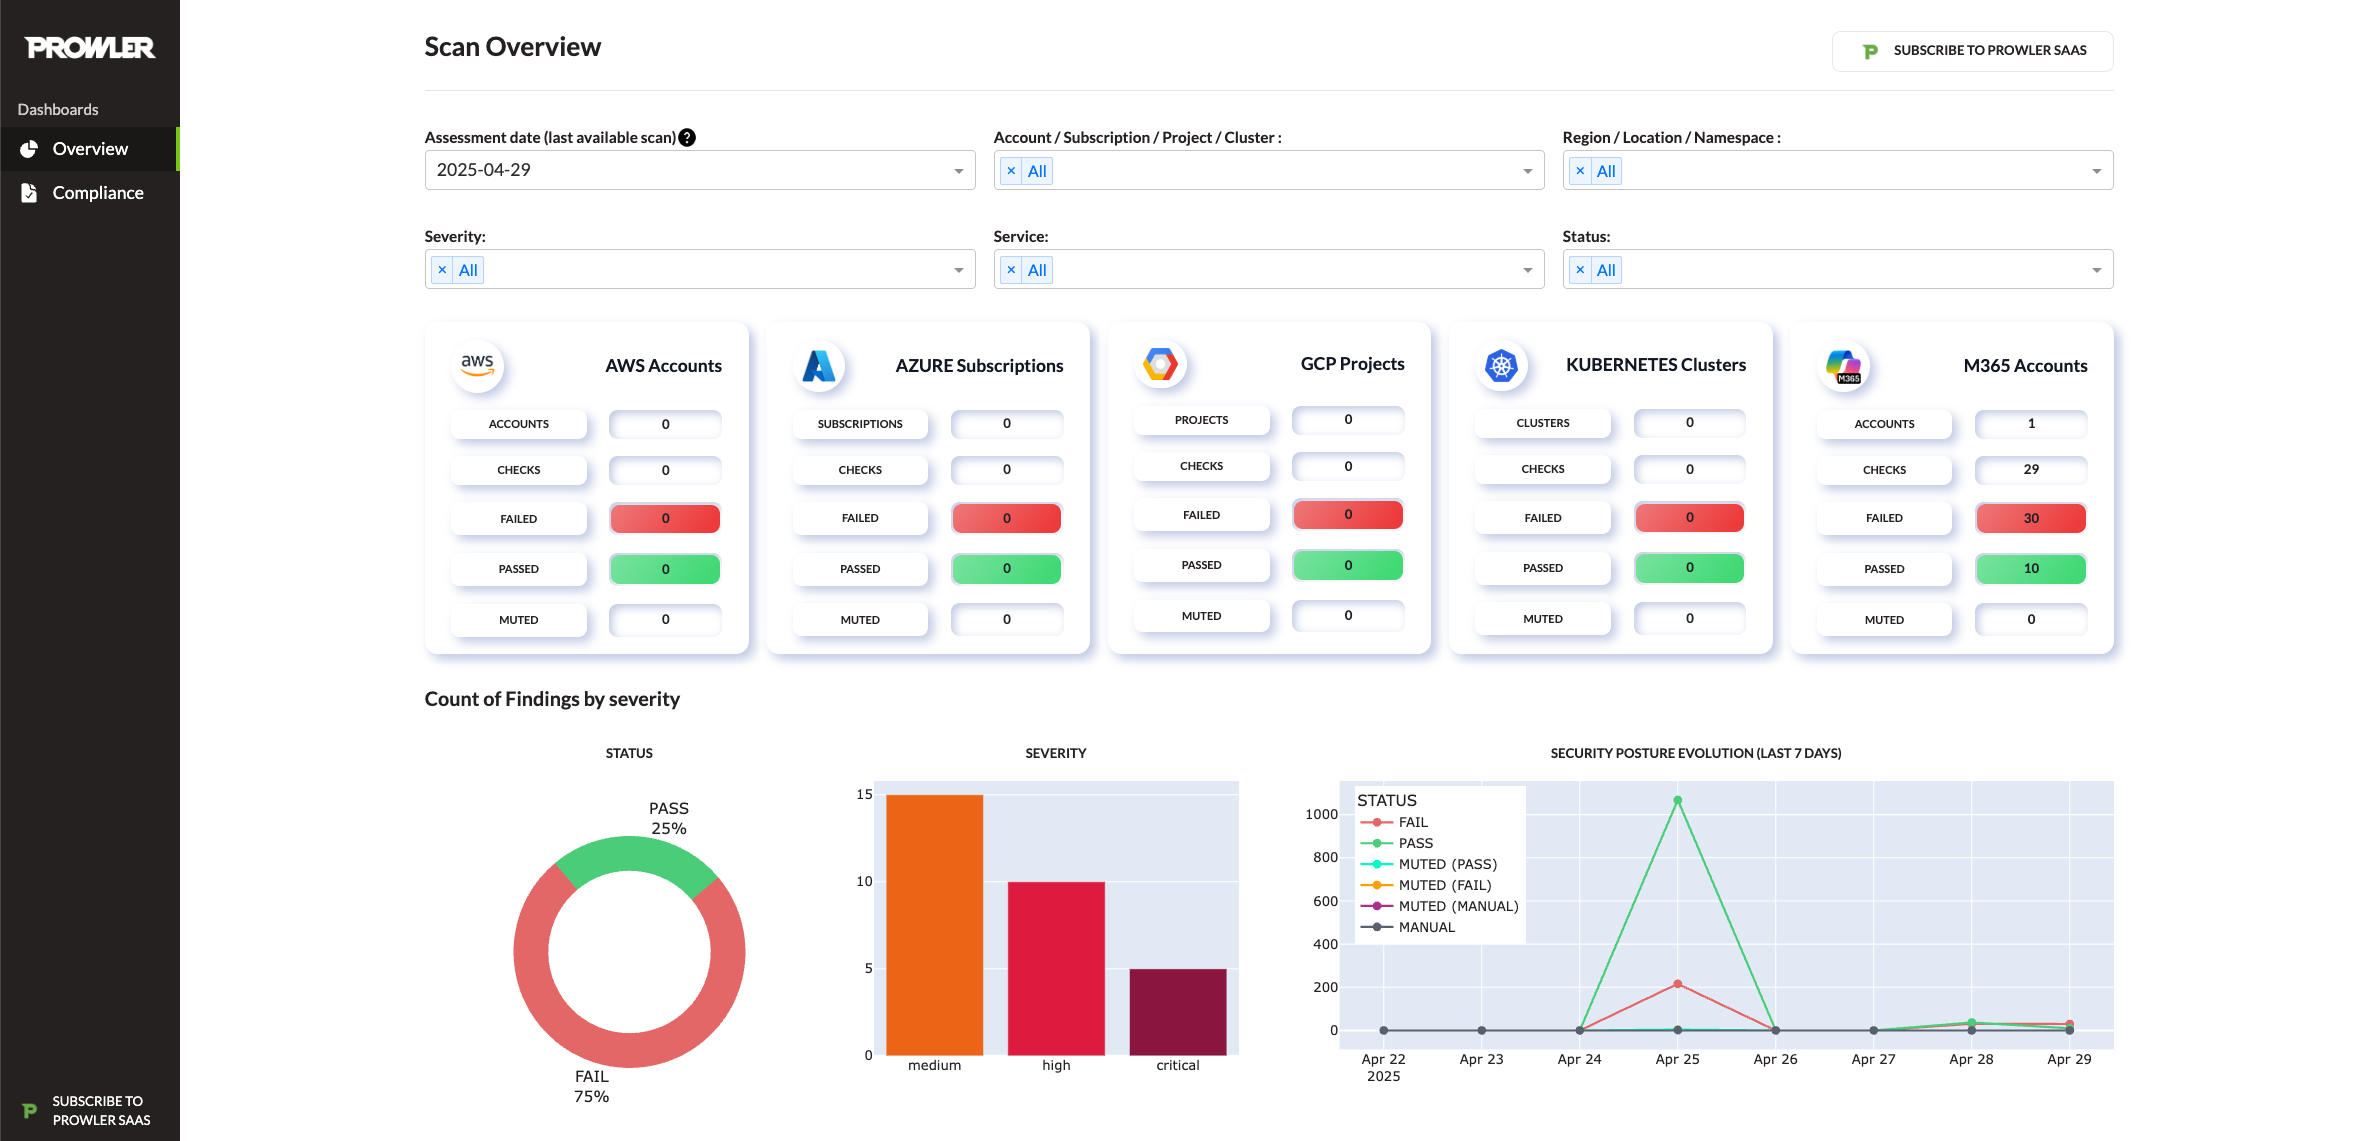
## Panel local de Prowler
```console
prowler dashboard
```
## Rutas de ataque
Las rutas de ataque amplían automáticamente cada escaneo de AWS completado con un grafo que combina el inventario en la nube de Cartography con los hallazgos de Prowler. La función se ejecuta en el worker de la API después de cada escaneo.
Se admiten dos backends de grafo como destino de larga duración:
- **Neo4j** (predeterminado; los archivos de Docker Compose ya incluyen un servicio `neo4j`).
- **Amazon Neptune** (gestionado en la nube; opcional).
Seleccione el destino con `ATTACK_PATHS_SINK_DATABASE` (`neo4j` o `neptune`; predeterminado `neo4j`).
> Nota: La ingesta de Cartography siempre utiliza una base de datos Neo4j temporal, independientemente del destino configurado. Las variables `NEO4J_*` a continuación deben permanecer definidas incluso cuando `ATTACK_PATHS_SINK_DATABASE=neptune`.
### Destino Neo4j
| Variable | Descripción | Predeterminado |
| --- | --- | --- |
| `NEO4J_HOST` | Nombre de host utilizado por los contenedores de la API. | `neo4j` |
| `NEO4J_PORT` | Puerto Bolt expuesto por Neo4j. | `7687` |
| `NEO4J_USER` / `NEO4J_PASSWORD` | Credenciales con permisos para crear bases de datos por inquilino. | `neo4j` / `neo4j_password` |
### Destino Neptune
| Variable | Descripción | Predeterminado |
| --- | --- | --- |
| `NEPTUNE_WRITER_ENDPOINT` | Host Bolt para la instancia de escritura de Neptune. Obligatorio cuando el destino es `neptune`. | _vacío_ |
| `NEPTUNE_READER_ENDPOINT` | Endpoint de lectura opcional para consultas de solo lectura. Si no se define, se usa el de escritura. | _vacío_ |
| `NEPTUNE_PORT` | Puerto Bolt expuesto por Neptune. | `8182` |
| `AWS_REGION` | Región en la que se encuentra el clúster de Neptune. Obligatorio cuando el destino es `neptune`. | _vacío_ |
Neptune se autentica con SigV4 mediante la cadena de credenciales estándar de boto3. El rol de IAM del worker (o `AWS_ACCESS_KEY_ID` / `AWS_SECRET_ACCESS_KEY`) proporciona las credenciales. No existe una variable de contraseña de Neptune.
Cada escaneo del proveedor AWS encolará automáticamente un trabajo de ingesta de rutas de ataque. Otros proveedores de nube se añadirán en futuras iteraciones.
# Prowler de un vistazo
> [!Tip]
> Para obtener la información más precisa y actualizada sobre comprobaciones, servicios, frameworks y categorías, visite [**Prowler Hub**](https://hub.prowler.com).
| Proveedor | Comprobaciones | Servicios | [Frameworks de cumplimiento](https://docs.prowler.com/user-guide/compliance/tutorials/compliance) | [Categorías](https://docs.prowler.com/user-guide/cli/tutorials/misc#categories) | Soporte | Interfaz |
|---|---|---|---|---|---|---|
| AWS | 639 | 86 | 47 | 19 | Oficial | UI, API, CLI |
| Azure | 191 | 22 | 21 | 16 | Oficial | UI, API, CLI |
| GCP | 109 | 20 | 19 | 12 | Oficial | UI, API, CLI |
| Kubernetes | 92 | 7 | 8 | 11 | Oficial | UI, API, CLI |
| GitHub | 24 | 3 | 2 | 5 | Oficial | UI, API, CLI |
| M365 | 143 | 10 | 6 | 10 | Oficial | UI, API, CLI |
| OCI | 52 | 14 | 5 | 10 | Oficial | UI, API, CLI |
| Alibaba Cloud | 63 | 9 | 6 | 9 | Oficial | UI, API, CLI |
| Cloudflare | 29 | 3 | 2 | 5 | Oficial | UI, API, CLI |
| IaC | [Consulte la documentación de `trivy`.](https://trivy.dev/latest/docs/coverage/iac/) | N/A | N/A | N/A | Oficial | UI, API, CLI |
| MongoDB Atlas | 10 | 3 | 1 | 8 | Oficial | UI, API, CLI |
| LLM | [Consulte la documentación de `promptfoo`.](https://www.promptfoo.dev/docs/red-team/plugins/) | N/A | N/A | N/A | Oficial | CLI |
| Image | N/A | N/A | N/A | N/A | Oficial | UI, API, CLI |
| Google Workspace | 65 | 11 | 3 | 6 | Oficial | UI, API, CLI |
| OpenStack | 34 | 5 | 1 | 9 | Oficial | UI, API, CLI |
| Vercel | 26 | 6 | 1 | 8 | Oficial | UI, API, CLI |
| Okta | 29 | 8 | 2 | 2 | Oficial | UI, API, CLI |
| Linode [Contáctenos](https://prowler.com/contact) | 10 | 3 | 1 | 4 | No oficial | CLI |
| Huawei Cloud [Contáctenos](https://prowler.com/contact) | 25 | 10 | 1 | 6 | No oficial | CLI |
| E2E Networks [Contáctenos](https://prowler.com/contact) | 27 | 6 | 0 | 2 | No oficial | CLI |
| Scaleway [Contáctenos](https://prowler.com/contact) | 1 | 1 | 1 | 1 | No oficial | CLI |
| StackIT [Contáctenos](https://prowler.com/contact) | 8 | 2 | 1 | 3 | No oficial | CLI |
| NHN | 6 | 2 | 2 | 0 | No oficial | CLI |
> [!Note]
> Las cifras de la tabla se actualizan periódicamente.
> [!Note]
> Utilice los siguientes comandos para listar las comprobaciones, servicios, marcos de cumplimiento y categorías disponibles de Prowler:
> - `prowler <provider> --list-checks`
> - `prowler <provider> --list-services`
> - `prowler <provider> --list-compliance`
> - `prowler <provider> --list-categories`
# 💻 Instalación
## Prowler Local Server
Prowler Local Server ofrece métodos de instalación flexibles adaptados a diversos entornos:
> Para obtener instrucciones detalladas sobre el uso de Prowler Local Server, consulte la [guía de uso](https://docs.prowler.com/user-guide/tutorials/prowler-app).
### Docker Compose
#### Requisitos
- `Docker Compose` instalado: https://docs.docker.com/compose/install/.
#### Comandos
_macOS/Linux:_
``` console
VERSION=$(curl -s https://api.github.com/repos/prowler-cloud/prowler/releases/latest | jq -r .tag_name)
curl -sLO "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/${VERSION}/docker-compose.yml"
# Environment variables can be customized in the .env file. Using default values in production environments is not recommended.
curl -sLO "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/${VERSION}/.env"
docker compose up -d
```
_Windows PowerShell:_
``` powershell
$VERSION = (Invoke-RestMethod -Uri "https://api.github.com/repos/prowler-cloud/prowler/releases/latest").tag_name
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/$VERSION/docker-compose.yml" -OutFile "docker-compose.yml"
# Environment variables can be customized in the .env file. Using default values in production environments is not recommended.
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/$VERSION/.env" -OutFile ".env"
docker compose up -d
```
> [!WARNING]
> 🔒 Para una configuración segura, la API genera automáticamente un par de claves único, `DJANGO_TOKEN_SIGNING_KEY` y `DJANGO_TOKEN_VERIFYING_KEY`, y lo almacena en `~/.config/prowler-api` (sin contenedor) o en el volumen Docker vinculado en `_data/api` (contenedor). Nunca confirmes ni reutilices claves estáticas/predeterminadas. Para rotar las claves, elimina los archivos de claves almacenados y reinicia la API.
Una vez configurado, accede a Prowler Local Server en http://localhost:3000. Regístrate con tu correo electrónico y contraseña para comenzar.
### Problemas comunes con la instalación mediante Docker Pull
> [!Note]
Si deseas utilizar la asunción de roles de AWS (por ejemplo, con la opción "Connect assuming IAM Role"), es posible que necesites montar tu directorio local `.aws` en el contenedor como un volumen (por ejemplo, `- "${HOME}/.aws:/home/prowler/.aws:ro"`). Existen varias formas de configurar credenciales para contenedores Docker. Consulta la sección [Solución de problemas](https://github.com/prowler-cloud/prowler/blob/master/docs/troubleshooting.mdx) para obtener más detalles y ejemplos.
Puedes encontrar más información en la sección [Solución de problemas](https://github.com/prowler-cloud/prowler/blob/master/docs/troubleshooting.mdx).
### Desde GitHub
#### Requisitos
- `git` instalado.
- `uv` instalado: [instalación de uv](https://docs.astral.sh/uv/getting-started/installation/).
- `pnpm` instalado: [instalación de pnpm](https://pnpm.io/installation).
- `Docker Compose` instalado: https://docs.docker.com/compose/install/.
#### Comandos para ejecutar la API
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
docker compose up postgres valkey -d
cd src/backend
python manage.py migrate --database admin
gunicorn -c config/guniconf.py config.wsgi:application
```
> Después de completar la configuración, acceda a la documentación de la API en http://localhost:8080/api/v1/docs.
#### Comandos para ejecutar el API Worker
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
cd src/backend
python -m celery -A config.celery worker -l info -E
```
#### Comandos para ejecutar el Programador de API
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
cd src/backend
python -m celery -A config.celery beat -l info --scheduler django_celery_beat.schedulers:DatabaseScheduler
```
#### Comandos para ejecutar la interfaz de usuario
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/ui
pnpm install
pnpm run build
pnpm start
```
> Una vez configurado, accede a Prowler Local Server en http://localhost:3000. Regístrate con tu correo electrónico y contraseña para comenzar.
#### Configuración de los hooks de pre-commit
Algunos hooks de pre-commit requieren herramientas instaladas en tu sistema:
1. **Instala [TruffleHog](https://github.com/trufflesecurity/trufflehog#install)** (escaneo de secretos) — consulta las [opciones de instalación oficiales](https://github.com/trufflesecurity/trufflehog#install).
2. **Instala [Hadolint](https://github.com/hadolint/hadolint#install)** (linting de Dockerfile) — consulta las [opciones de instalación oficiales](https://github.com/hadolint/hadolint#install).
## Prowler CLI
### Paquete Pip
Prowler CLI está disponible como proyecto en [PyPI](https://pypi.org/project/prowler-cloud/). En consecuencia, se puede instalar usando pip con Python >=3.10, <3.13:
```console
pip install prowler
prowler -v
```
>Para obtener más orientación, consulte [https://docs.prowler.com](https://docs.prowler.com/getting-started/installation/prowler-cli)
### Contenedores
#### Versiones disponibles de Prowler CLI
Las siguientes versiones de Prowler CLI están disponibles, según sus requisitos:
- `latest`: Se sincroniza con la rama `master`. Tenga en cuenta que esta versión no es estable.
- `v4-latest`: Se sincroniza con la rama `v4`. Tenga en cuenta que esta versión no es estable.
- `v3-latest`: Se sincroniza con la rama `v3`. Tenga en cuenta que esta versión no es estable.
- `<x.y.z>` (release): Versiones estables correspondientes a versiones específicas. Consulte la [lista completa de versiones de Prowler](https://github.com/prowler-cloud/prowler/releases).
- `stable`: Siempre apunta a la última versión.
- `v4-stable`: Siempre apunta a la última versión para v4.
- `v3-stable`: Siempre apunta a la última versión para v3.
Las imágenes de contenedor están disponibles aquí:
- Prowler CLI:
- [DockerHub](https://hub.docker.com/r/prowlercloud/prowler/tags)
- [AWS Public ECR](https://gallery.ecr.aws/prowler-cloud/prowler)
- Prowler Local Server:
- [DockerHub - Prowler UI](https://hub.docker.com/r/prowlercloud/prowler-ui/tags)
- [DockerHub - Prowler API](https://hub.docker.com/r/prowlercloud/prowler-api/tags)
### Desde GitHub
Se requiere Python >=3.10, <3.13 con [uv](https://docs.astral.sh/uv/):
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler
uv sync
source .venv/bin/activate
python prowler-cli.py -v
```
> [!IMPORTANT]
> Para clonar Prowler en Windows, configure Git para que admita rutas de archivo largas ejecutando el siguiente comando: `git config core.longpaths true`.
# 🛡️ GitHub Action
La **Prowler GitHub Action** oficial ejecuta escaneos de Prowler en tus flujos de trabajo de GitHub utilizando la imagen Docker oficial [`prowlercloud/prowler`](https://hub.docker.com/r/prowlercloud/prowler). Los escaneos se ejecutan en cualquier [proveedor compatible](https://docs.prowler.com/user-guide/providers/), con la opción [`--push-to-cloud`](https://docs.prowler.com/user-guide/tutorials/prowler-import-findings) para enviar los hallazgos a Prowler Cloud y la opción de carga de SARIF para que los hallazgos aparezcan en la pestaña **Security → Code scanning** del repositorio y como anotaciones en línea en las PR.
```yaml
name: Prowler IaC Scan
on:
pull_request:
permissions:
contents: read
security-events: write
actions: read
jobs:
prowler:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- uses: prowler-cloud/[email protected]
with:
provider: iac
output-formats: sarif json-ocsf
upload-sarif: true
flags: --severity critical high
```
Tutorial completo de configuración, autenticación por proveedor y ejemplos de SARIF: [Prowler GitHub Action tutorial](https://github.com/prowler-cloud/prowler/blob/master/docs/user-guide/tutorials/prowler-app-github-action.mdx). Listado en Marketplace: [Prowler Security Scan](https://github.com/marketplace/actions/prowler-security-scan).
# ✏️ Arquitectura de alto nivel
## Prowler Local Server
**Prowler Local Server** está compuesto por cuatro componentes clave:
- **Prowler UI**: Una interfaz web, construida con Next.js, que proporciona una experiencia fácil de usar para ejecutar escaneos de Prowler y visualizar los resultados.
- **Prowler API**: Un servicio backend, desarrollado con Django REST Framework, responsable de ejecutar los escaneos de Prowler y almacenar los resultados generados.
- **Prowler SDK**: Un SDK de Python diseñado para ampliar la funcionalidad de la CLI de Prowler con capacidades avanzadas.
- **Prowler MCP Server**: Un servidor de Model Context Protocol que proporciona herramientas de IA para Lighthouse, el asistente de seguridad impulsado por IA. Es una dependencia crítica para la funcionalidad de Lighthouse.
```mermaid
flowchart TB
user([User / Security Team])
cli([Prowler CLI])
subgraph APP["Prowler Local Server"]
ui["Prowler UI<br/>(Next.js)"]
api["Prowler API<br/>(Django REST Framework)"]
worker["API Worker<br/>(Celery)"]
beat["API Scheduler<br/>(Celery Beat)"]
mcp["Prowler MCP Server<br/>(Lighthouse AI tools)"]
end
sdk["Prowler SDK<br/>(Python)"]
subgraph DATA["Data Layer"]
pg[("PostgreSQL")]
valkey[("Valkey / Redis")]
neo4j[("Neo4j")]
end
providers["Providers"]
user --> ui
user --> cli
ui -->|REST| api
ui -->|MCP HTTP| mcp
mcp -->|REST| api
api --> pg
api --> valkey
beat -->|enqueue jobs| valkey
valkey -->|dispatch| worker
worker --> pg
worker -->|Attack Paths| neo4j
worker -->|invokes| sdk
cli --> sdk
sdk --> providers
```
<!-- Diagram source: docs/images/products/prowler-app-architecture.mmd — keep this inline block, the docs page getting-started/products/prowler-app.mdx, and the .mmd file in sync. -->
## Prowler CLI
### Ejecutar Prowler
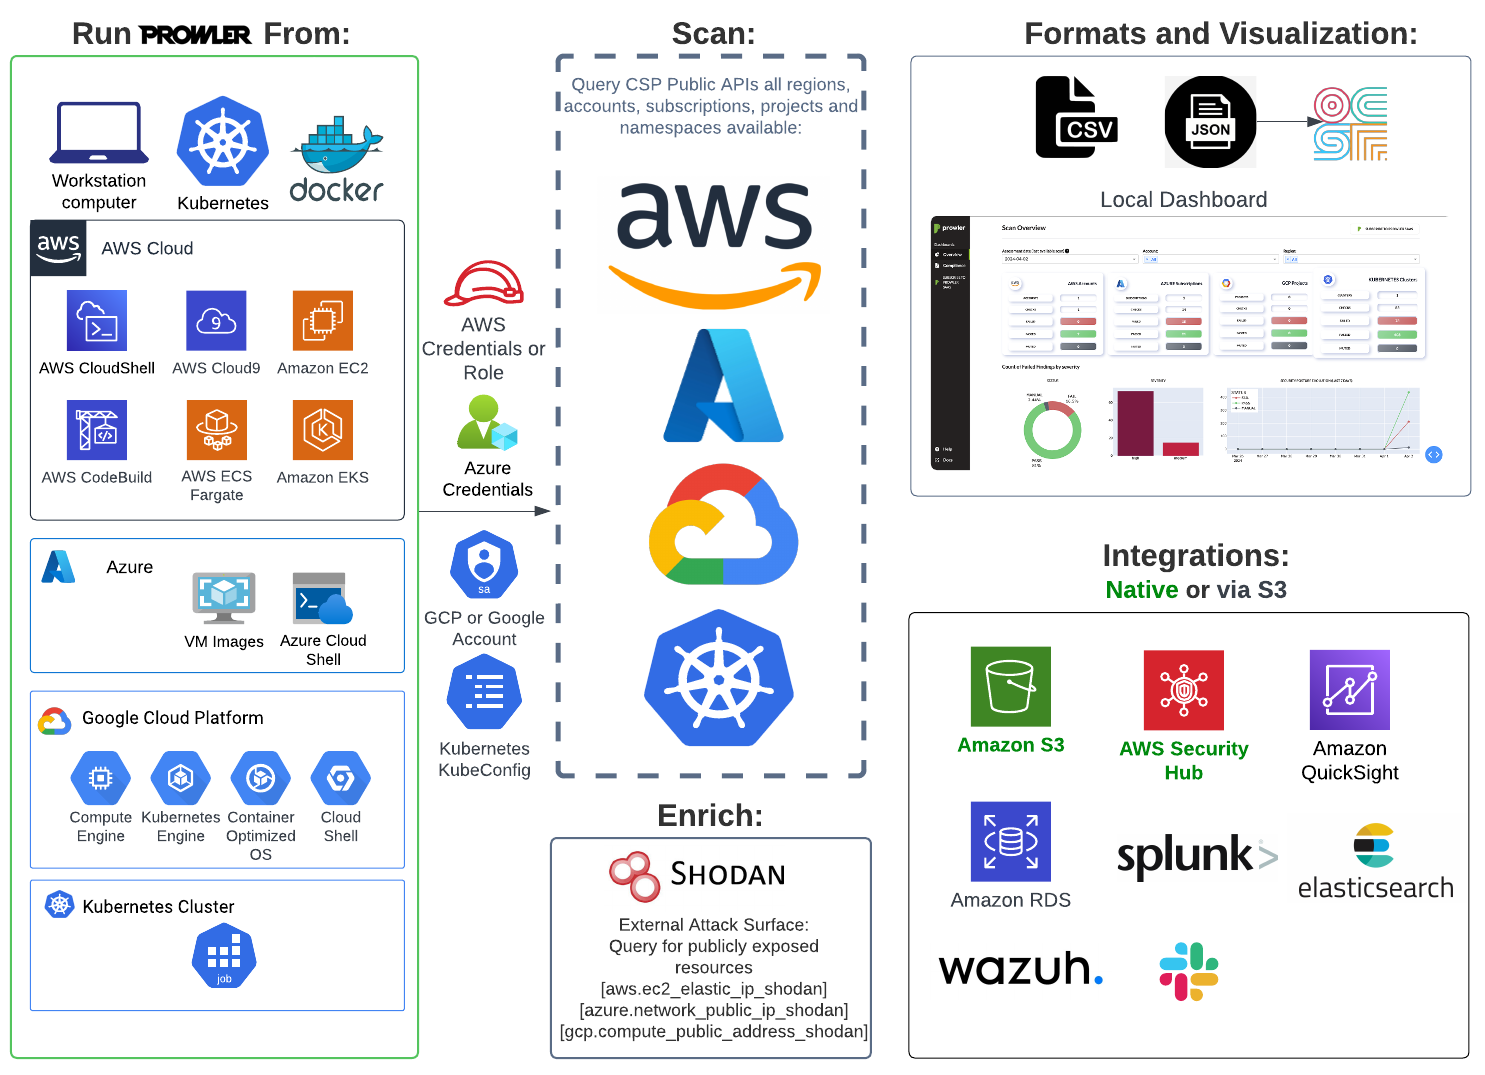
Prowler puede ejecutarse en diversos entornos, ofreciendo flexibilidad para satisfacer tus necesidades. Se puede ejecutar desde:
- Tu propia estación de trabajo
- Un Job de Kubernetes
- Google Compute Engine
- Azure Virtual Machines (VMs)
- Instancias de Amazon EC2
- AWS Fargate u otras plataformas de contenedores
- CloudShell
Y muchos más entornos.
# 🤖 AI Skills para el Desarrollo
Prowler incluye un conjunto completo de **AI Skills** que ayudan a los asistentes de codificación con IA a comprender los patrones y convenciones del código base de Prowler.
## ¿Qué son las AI Skills?
Las Skills son instrucciones estructuradas que proporcionan a los asistentes de IA el contexto que necesitan para escribir código que siga los estándares de Prowler. Incluyen:
- **Patrones de codificación** para cada componente (SDK, API, UI, MCP Server)
- **Convenciones de pruebas** (pytest, Playwright)
- **Directrices de arquitectura** (Clean Architecture, patrones RLS)
- **Reglas específicas de frameworks** (React 19, Next.js 15, Django DRF, Tailwind 4)
## Skills Disponibles
| Categoría | Skills |
|----------|--------|
| **Genéricas** | `typescript`, `react-19`, `nextjs-15`, `tailwind-4`, `playwright`, `pytest`, `django-drf`, `zod-4`, `zustand-5`, `ai-sdk-5` |
| **Prowler** | `prowler`, `prowler-api`, `prowler-ui`, `prowler-mcp`, `prowler-sdk-check`, `prowler-test-ui`, `prowler-test-api`, `prowler-test-sdk`, `prowler-compliance`, `prowler-provider`, `prowler-pr`, `prowler-docs` |
## Configuración
```bash
./skills/setup.sh
```
Esto configura habilidades para asistentes de codificación con IA que siguen el estándar [agentskills.io](https://agentskills.io):
| Herramienta | Configuración |
|------|---------------|
| **Claude Code** | `.claude/skills/` (symlink) |
| **OpenCode** | `.claude/skills/` (symlink) |
| **Codex (OpenAI)** | `.codex/skills/` (symlink) |
| **GitHub Copilot** | `.github/skills/` (symlink) |
| **Gemini CLI** | `.gemini/skills/` (symlink) |
> **Nota:** Reinicia tu asistente de codificación con IA después de ejecutar la configuración para cargar las habilidades.
> Gemini CLI requiere `experimental.skills` habilitado en la configuración.
# 📖 Documentación
Para instrucciones de instalación, detalles de uso, tutoriales y la Guía para desarrolladores, visita https://docs.prowler.com/
# 📃 Licencia
Prowler está licenciado bajo la Licencia Apache 2.0.
Una copia de la Licencia está disponible en <http://www.apache.org/licenses/LICENSE-2.0>

