
rev-dep v3.0.0
Kit de herramientas de análisis y optimización de dependencias para bases de código modernas de JavaScript y TypeScript. Aplica higiene al grafo de dependencias y elimina código no utilizado con una CLI muy rápida.
Rev-dep
Capacidades • Instalación • Documentación • Kit de Exploración • Referencia de CLI
Kit de análisis y optimización de dependencias para bases de código modernas de JavaScript y TypeScript.
Aplica higiene al grafo de dependencias y elimina código no utilizado con una CLI muy rápida.


Acerca de 📣
A medida que las bases de código escalan, mantener un mapa mental de las dependencias se vuelve imposible. Rev-dep es una herramienta de análisis estático de alta velocidad diseñada para aplicar integridad arquitectónica e higiene de dependencias en proyectos JS/TS a gran escala.
Piensa en Rev-dep como un linter de alta velocidad para tu grafo de dependencias.
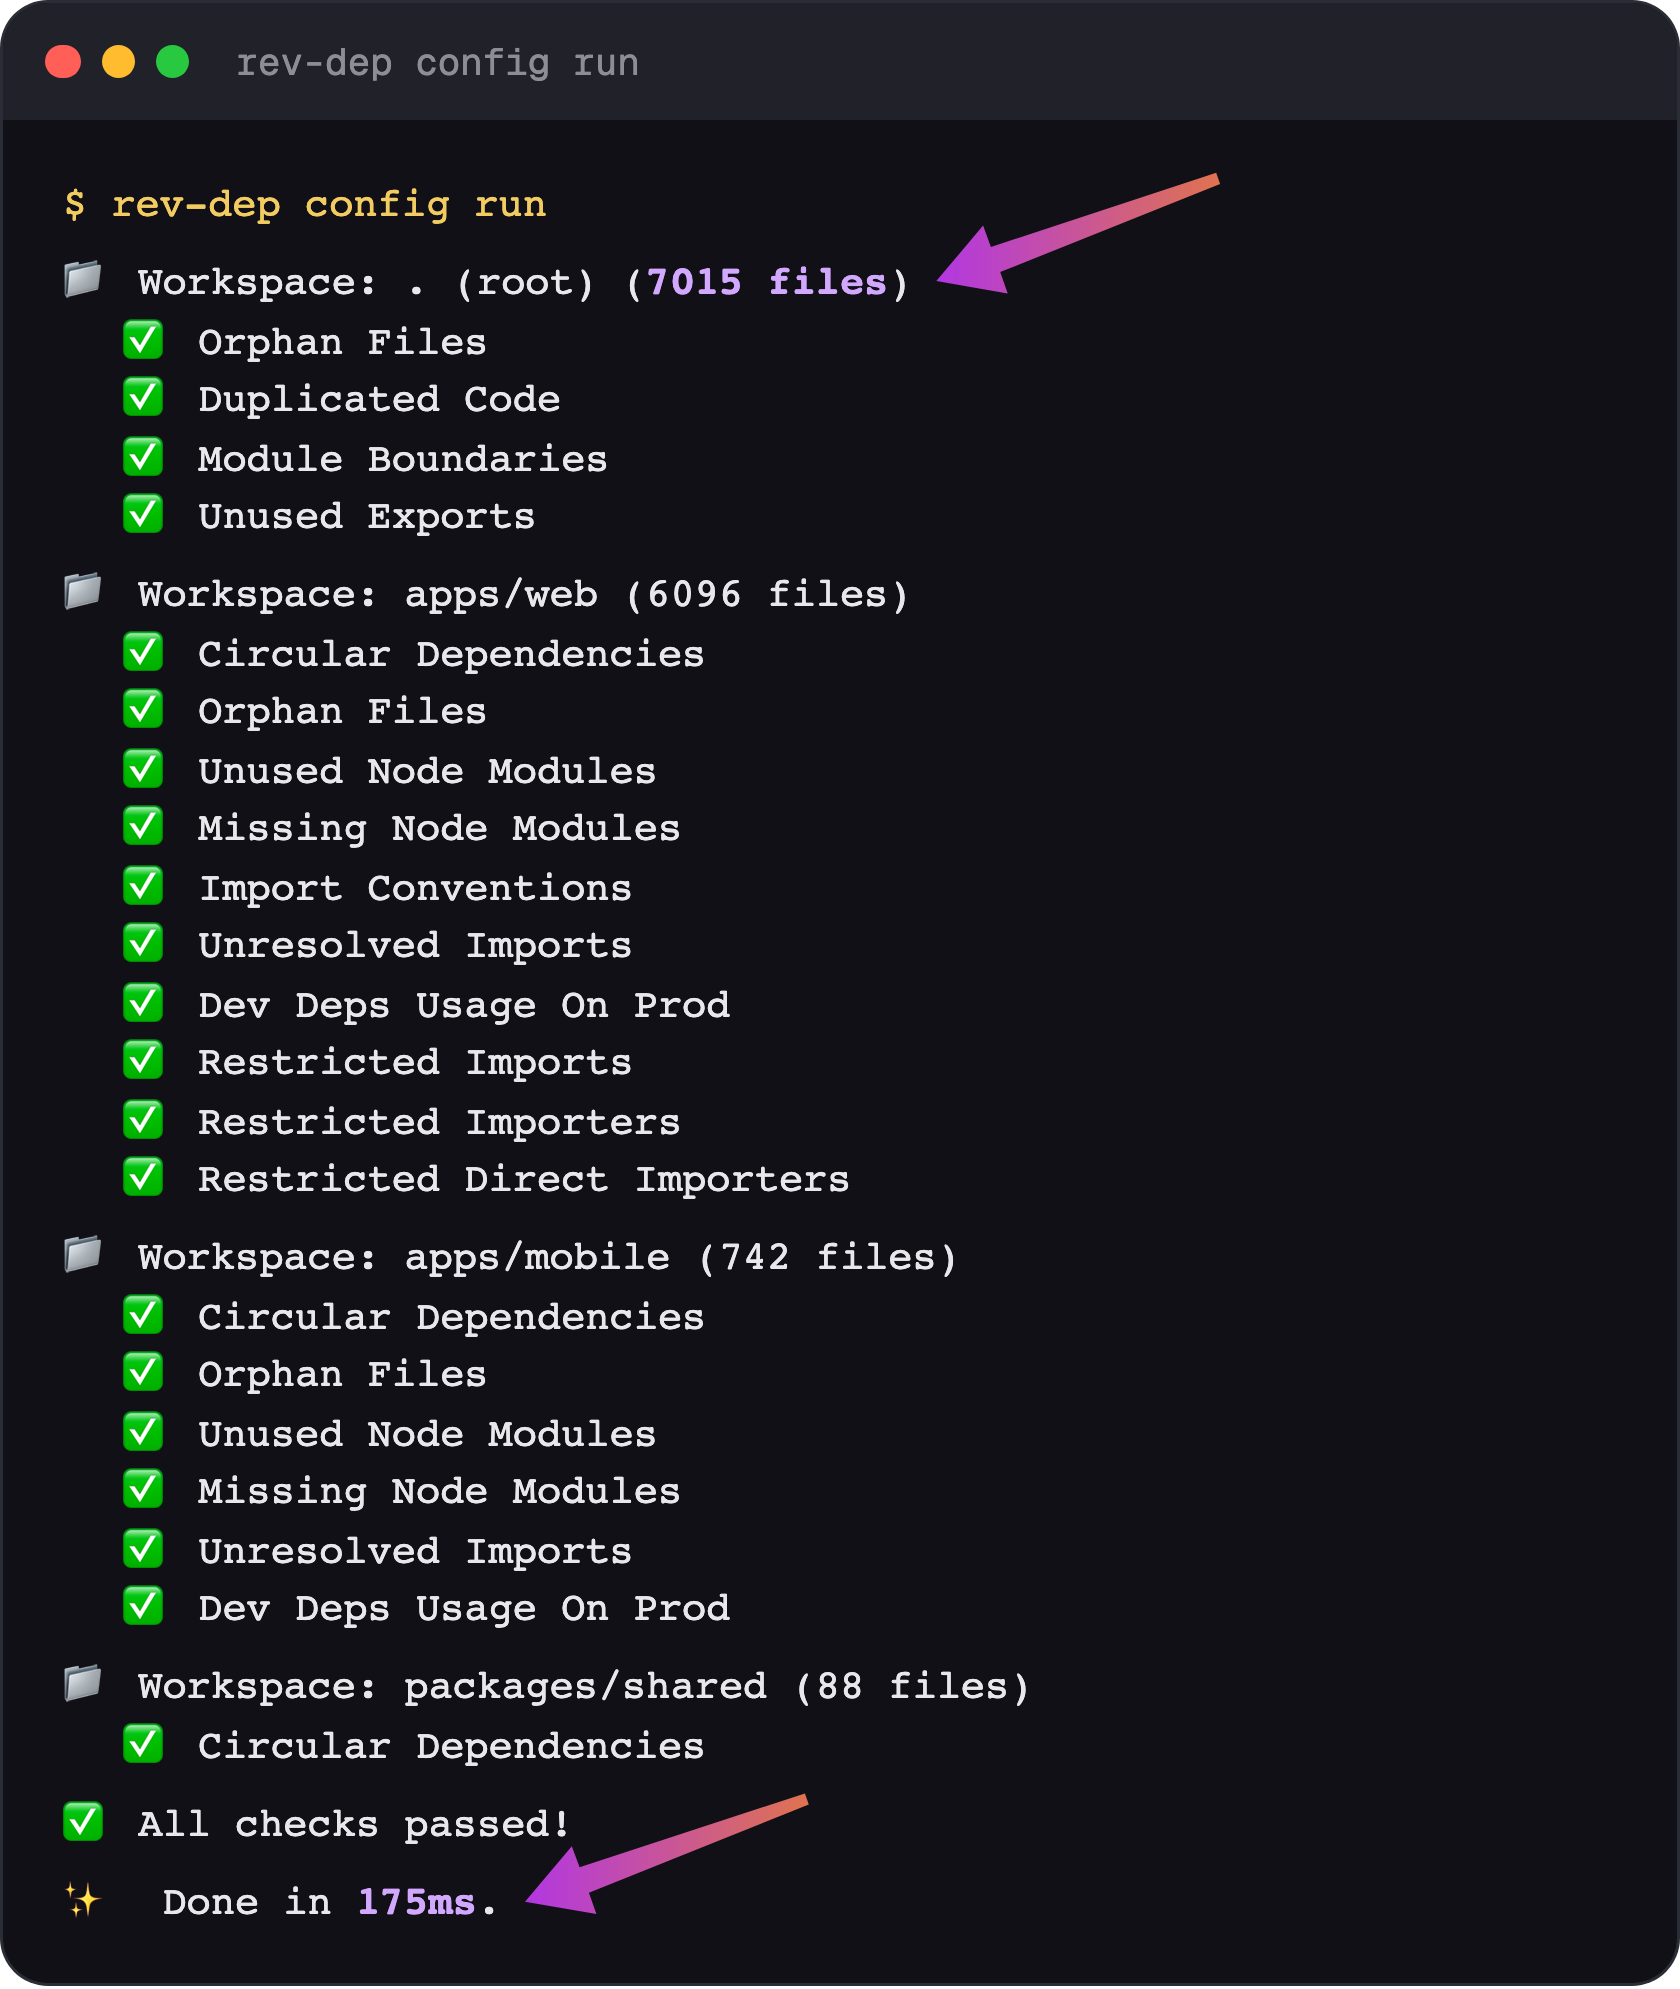
Consolida comprobaciones fragmentadas y secuenciales de múltiples herramientas lentas en un único motor de alto rendimiento. Rev-dep ejecuta un conjunto completo de comprobaciones de gobernanza —incluyendo circularidad, huérfanos, límites de módulos y más— en una sola pasada paralelizada. Implementado en Go para evitar los cuellos de botella de rendimiento del análisis basado en Node, puede auditar un proyecto de más de 500k LoC en aproximadamente 150ms. Ver la comparación de rendimiento
Gobernanza automatizada de bases de código
Rev-dep va más allá del escaneo pasivo hacia la aplicación activa, respondiendo (y haciendo fallar el CI por) las preguntas difíciles:
- Integridad arquitectónica: "¿Está mi 'Dominio A' importando ilegalmente desde el 'Dominio B'?".
- Código muerto y bloat: "¿Son estos archivos inalcanzables, o estos
node_modulesno se usan?". - Seguridad en refactorizaciones: "¿Qué puntos de entrada usan realmente esta utilidad, y hay cadenas circulares?".
- Higiene del workspace: "¿Son mis imports consistentes y están todas las dependencias declaradas?".
Rev-dep actúa como un guardián de alta velocidad para tu CI, asegurando que tu grafo de dependencias se mantenga ligero y tu arquitectura intacta mientras iteras.
¿Por qué Rev-dep? 🤔
🏗️ Soporte de monorepo de primera clase
Diseñado para workspaces modernos (pnpm, yarn, npm). Rev-dep resuelve de forma nativa los mapas de exports/imports de package.json, los alias de TypeScript y rastrea dependencias a través de los límites de paquetes.
🛡️ Gobernanza de bases de código basada en configuración
Ve más allá del escaneo pasivo. Usa el motor de configuración para aplicar Límites de Módulos y Convenciones de Importación. Ejecuta un conjunto completo de comprobaciones de higiene (circularidad, huérfanos, módulos no usados y más) en una única pasada paralelizada que sirve como guardián de alta velocidad para tu CI.
🔍 Kit de Exploración
Kit de CLI que ayuda a depurar problemas con dependencias entre archivos. Comprende la relación transitiva entre archivos y corrige problemas.
⚡ Diseñado para velocidad y eficiencia en CI
Implementado en Go para eliminar el coste de rendimiento del análisis basado en Node. Al procesar archivos en paralelo, Rev-dep ofrece una ejecución entre 17x y 90x más rápida que las alternativas, reduciendo significativamente los costes de CI y los tiempos de espera de los desarrolladores.
Rev-dep puede auditar un proyecto de más de 500k LoC en alrededor de 150ms. Ver la comparación de rendimiento
Capacidades 🚀
Gobernanza y mantenimiento (basado en configuración) 🛡️
Usa rev-dep config run para ejecutar múltiples comprobaciones en una sola pasada para todos los paquetes.
Comprobaciones disponibles:
moduleBoundaries- aplica límites arquitectónicos entre módulos.importConventions- aplica convenciones de estilo de importación (ofrece autofix).unusedExportsDetection- detecta exports que nunca se usan (ofrece autofix).orphanFilesDetection- detecta archivos muertos/huérfanos (ofrece autofix).unusedNodeModulesDetection- detecta dependencias declaradas pero no usadas.missingNodeModulesDetection- detecta imports que faltan en package json.unresolvedImportsDetection- detecta solicitudes de importación no resueltas.circularImportsDetection- detecta imports circulares.duplicatedCodeDetection- detecta código copiado y pegado (bloques repetidos y elementos JSX).devDepsUsageOnProdDetection- detecta dependencias de desarrollo usadas en código de producción.restrictedImportsDetection- bloquea la importación de archivos/módulos denegados desde puntos de entrada seleccionados.restrictedImportersDetection- lista blanca de qué puntos de entrada pueden alcanzar transitivamente un conjunto de archivos/módulos.restrictedDirectImportersDetection- restringe qué archivos pueden importar directamente un conjunto de archivos/módulos (no transitivo).
Análisis exploratorio (basado en CLI) 🔍
Usa comandos de CLI para exploración ad-hoc de dependencias:
entry-points- descubre los puntos de entrada del proyecto.files- lista los archivos del árbol de dependencias para un punto de entrada dado.resolve- rastrea rutas de dependencia entre archivos (quién importa este archivo).imported-by- lista los importadores directos de un archivo.circular- lista cadenas de dependencia circulares.duplicated-code- encuentra bloques de código copiados y pegados y elementos JSX.node-modules- inspecciona los node modulesused,unused,missingeinstalled.lines-of-code- cuenta las LOC efectivas.unresolved- lista imports que no pudieron resolverse, agrupados por archivo.list-cwd-files- lista todos los archivos de código fuente en el CWDdebug- inspecciona qué parsea, resuelve y descubre rev-dep internamente.
Instalación 📦
Documentación completa: rev-dep.com/docs/intro
Instala localmente para configurar scripts de comprobación del proyecto``` yarn add -D rev-dep
I don't have the source content to translate. You mentioned "INPUT:" but no actual Markdown text was included after it.

Please paste the chunk 3 content you'd like translated from English to Spanish, and I'll return only the translated Markdown with all structure, code, paths, URLs, and identifiers preserved exactly.```
npm install -D rev-dep
 |  |  |
|---|
honeyLambda
honeyLambda es una herramienta simple y sin servidor diseñada para crear y monitorear honeytokens de AWS. Los honeytokens son señuelos digitales que parecen datos o recursos legítimos, pero que en realidad no tienen ningún uso legítimo. Cualquier interacción con un honeytoken es una señal de actividad maliciosa o no autorizada.