

checkov v3.3.8
Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en Terraform, Kubernetes, CloudFormation e imágenes de contenedores durante el tiempo de compilación.






Checkov es una herramienta de análisis de código estático para infraestructura como código (IaC) y también una herramienta de análisis de composición de software (SCA) para imágenes y paquetes de código abierto.
Escanea infraestructura en la nube aprovisionada usando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates, o OpenTofu y detecta configuraciones incorrectas de seguridad y cumplimiento mediante escaneos basados en gráficos.
Realiza escaneos de análisis de composición de software (SCA) que consisten en escanear paquetes de código abierto e imágenes en busca de vulnerabilidades y exposiciones comunes (CVE).
Checkov también impulsa Prisma Cloud Application Security, la plataforma centrada en el desarrollador que codifica y simplifica la seguridad en la nube a lo largo del ciclo de vida del desarrollo. Prisma Cloud identifica, corrige y previene configuraciones incorrectas en recursos en la nube y archivos de infraestructura como código.
Tabla de contenidos
- Características
- Capturas de pantalla
- Primeros pasos
- Descargo de responsabilidad
- Soporte
- Migración - v2 a v3
Características
- Más de 1000 políticas integradas cubren las mejores prácticas de seguridad y cumplimiento para AWS, Azure y Google Cloud.
- Escanea archivos de plantillas Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM y OpenTofu.
- Escanea archivos de flujo de trabajo de Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions y GitLab CI.
- Admite políticas basadas en el contexto gracias al escaneo basado en gráficos en memoria.
- Admite formato Python para políticas de atributos y formato YAML tanto para políticas de atributos como compuestas.
- Detecta credenciales de AWS en Userdata de EC2, variables de entorno de Lambda y proveedores de Terraform.
- Identifica secretos mediante expresiones regulares, palabras clave y detección basada en entropía.
- Evalúa configuraciones del proveedor de Terraform para regular la creación, gestión y actualización de IaaS, PaaS o SaaS gestionados a través de Terraform.
- Las políticas admiten la evaluación de variables a su valor predeterminado opcional.
- Admite supresión en línea de riesgos aceptados o falsos positivos para reducir fracasos recurrentes en el escaneo. También admite omisión global mediante el uso de la CLI.
- Salida actualmente disponible como CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF y markdown de GitHub, con enlace a guías de remediación.
Capturas de pantalla
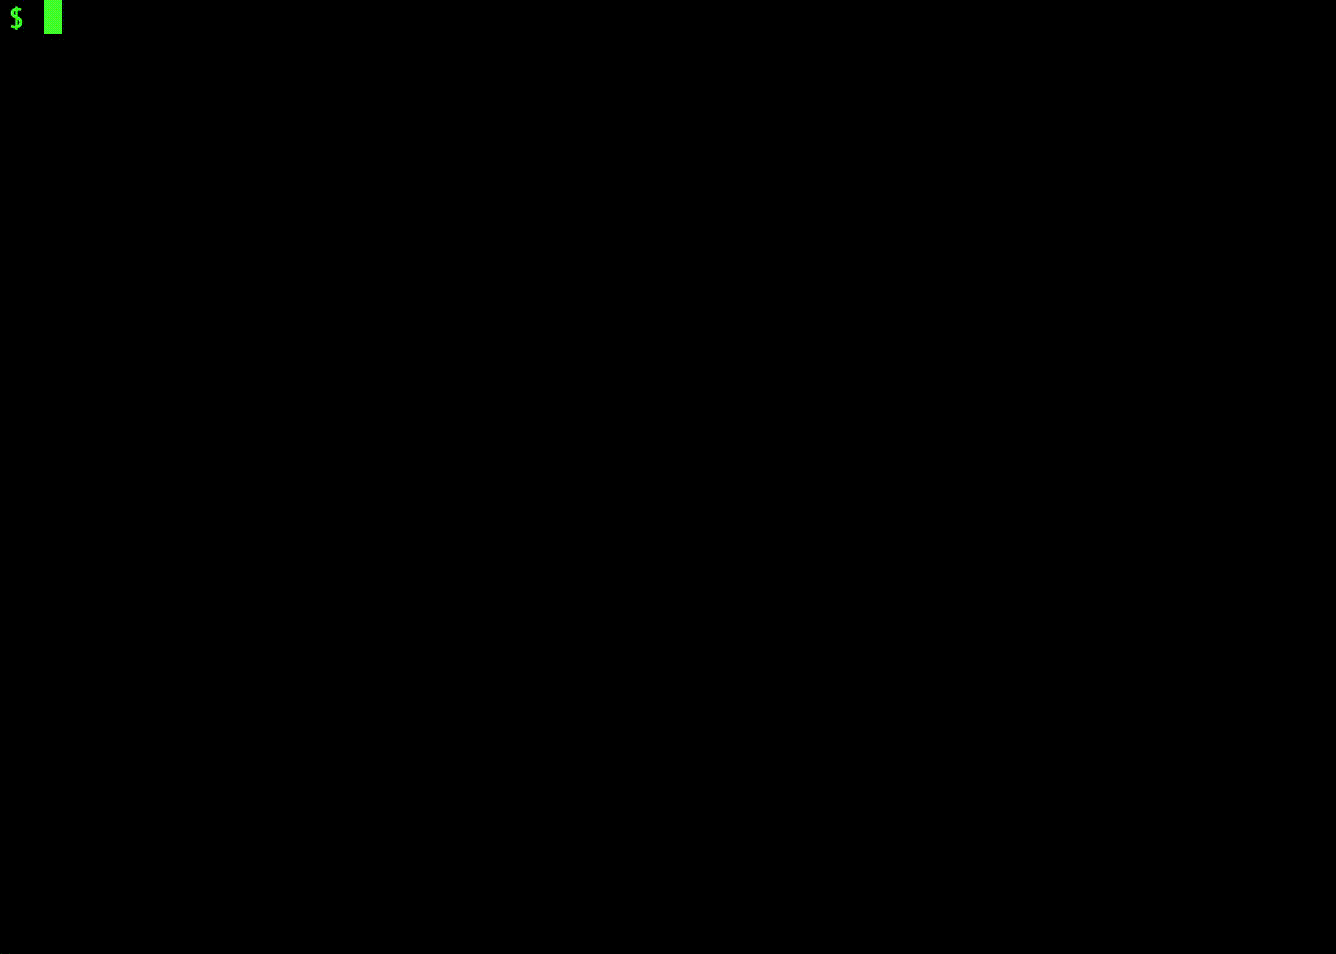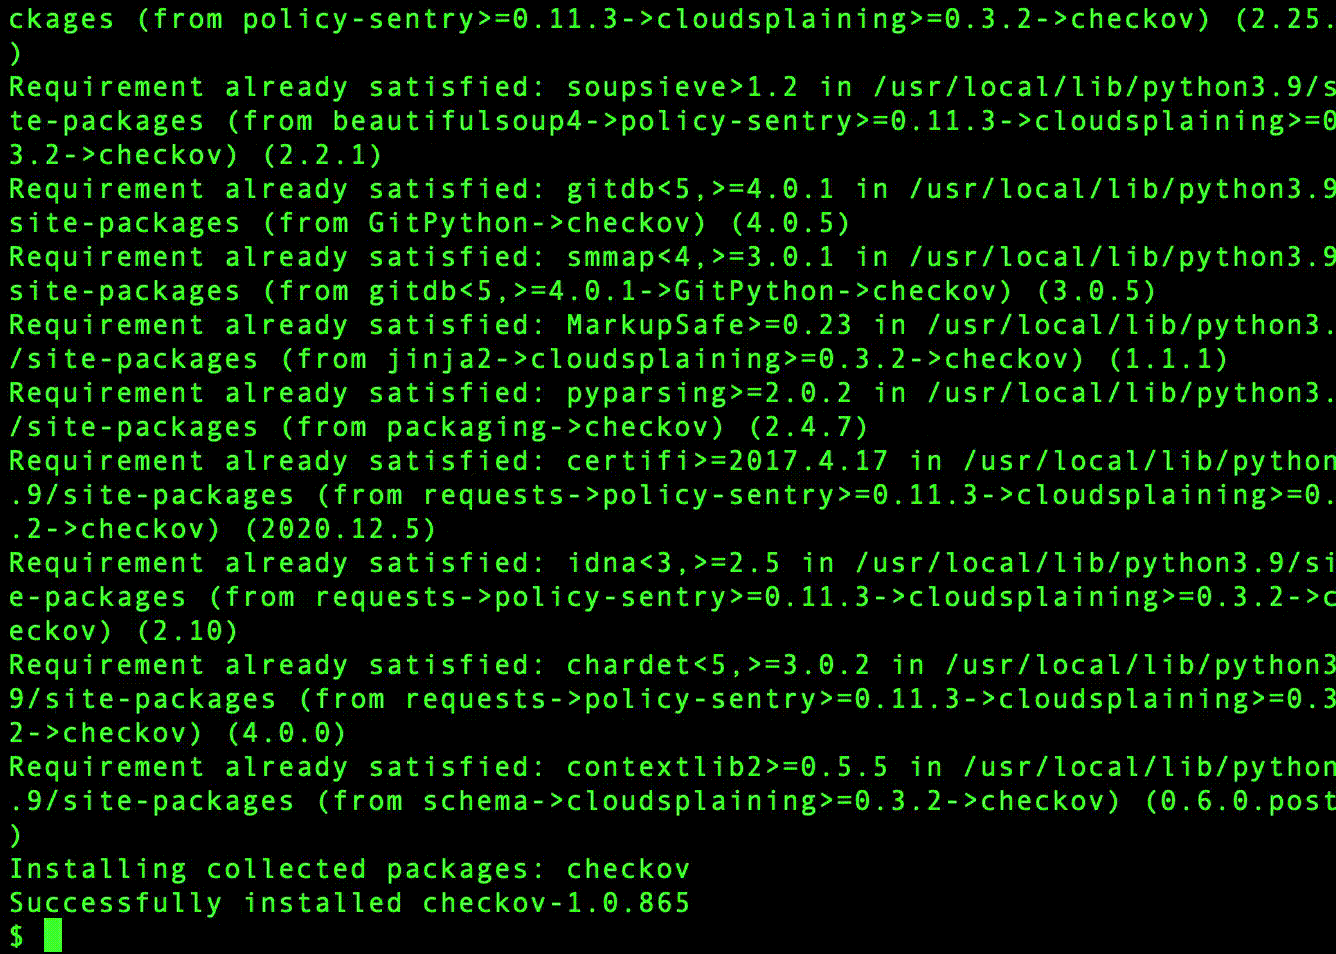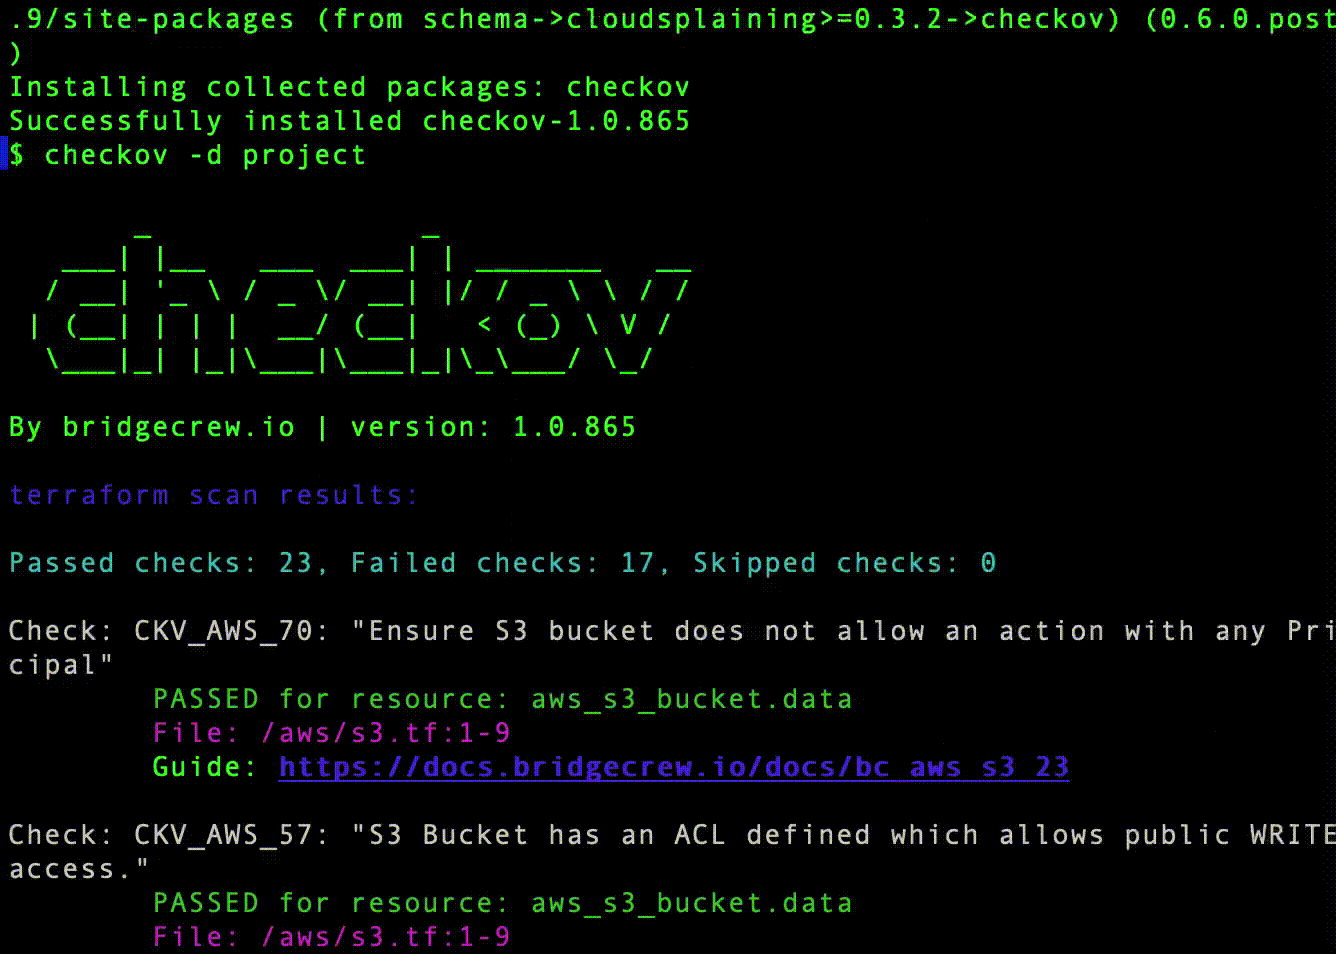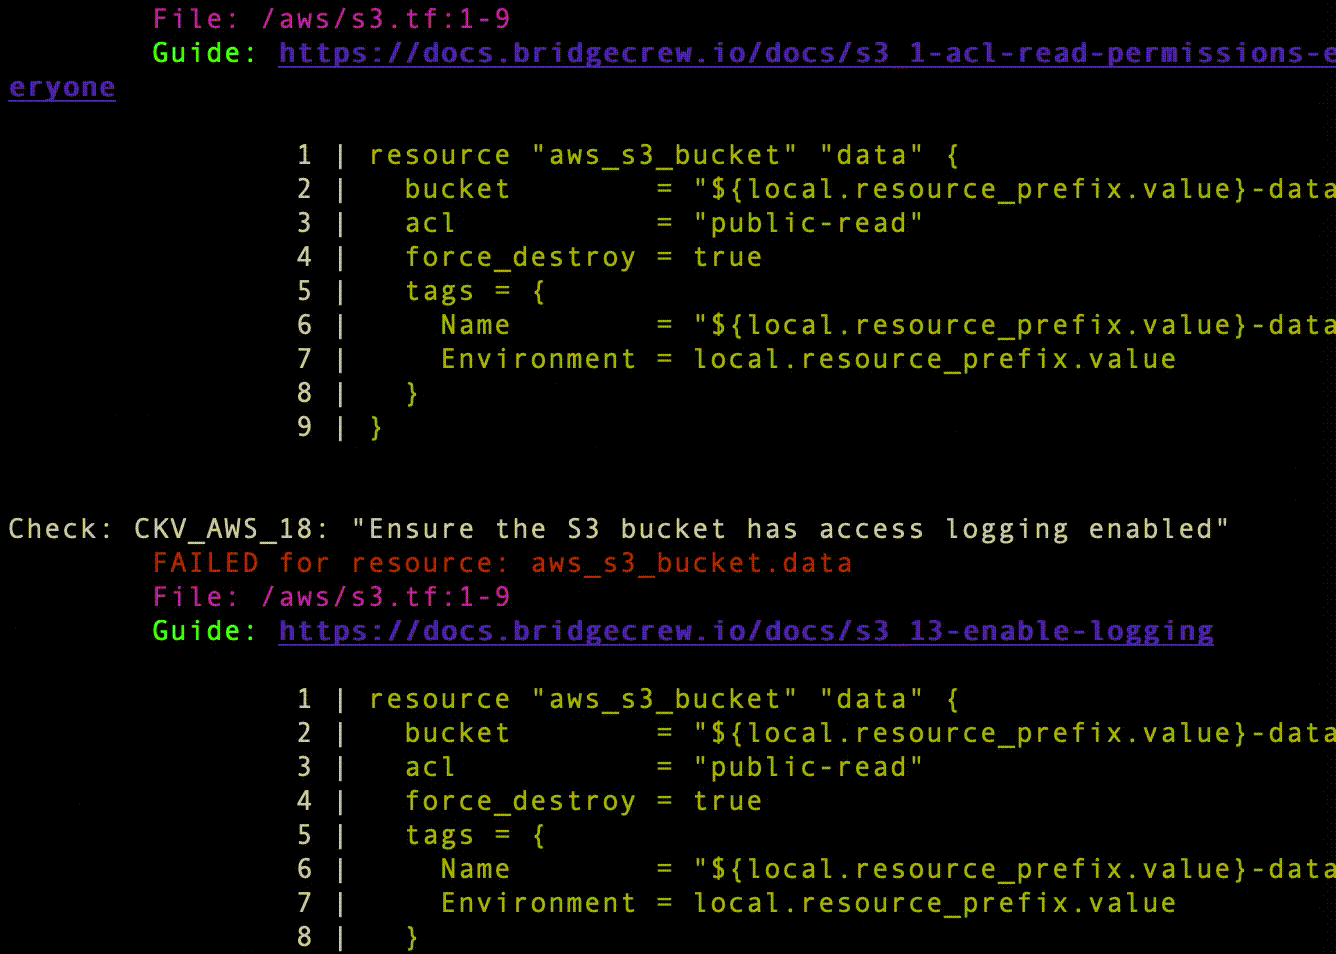
Resultados del escaneo en CLI
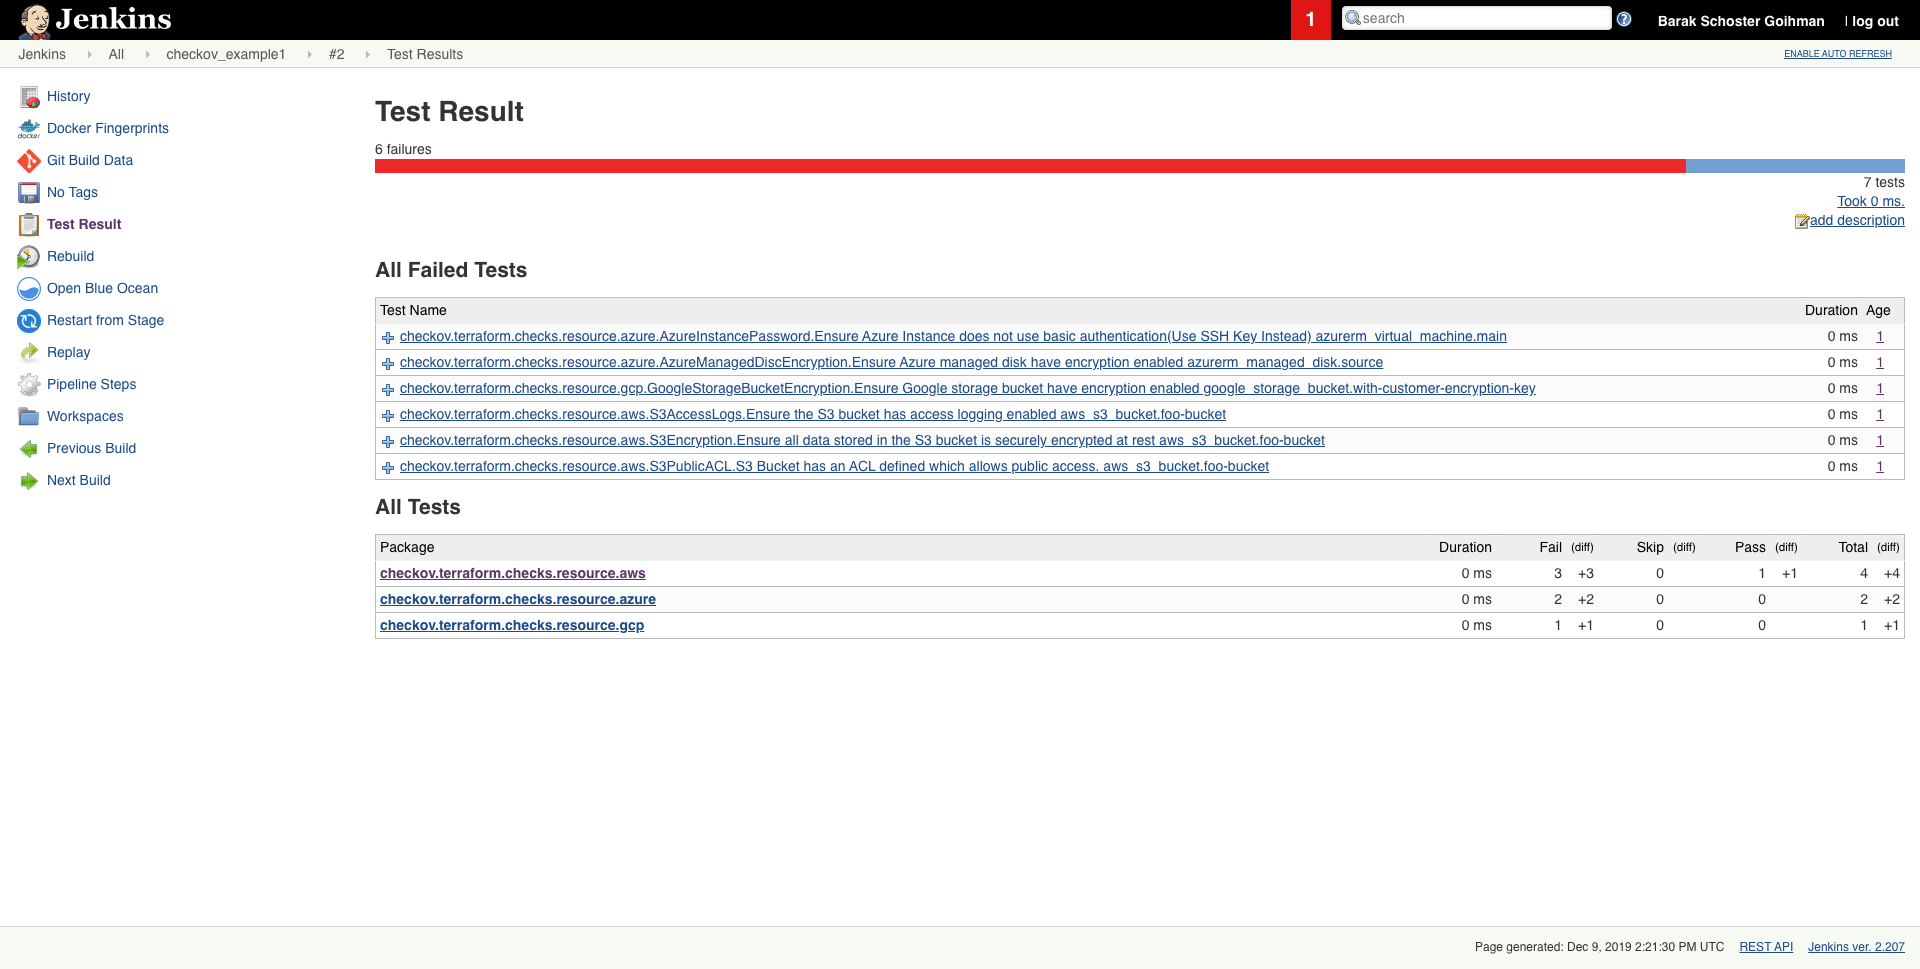
Resultado de escaneo programado en Jenkins
Primeros pasos
Requisitos
- Python >= 3.9, <=3.12
- Terraform >= 0.12
Instalación
Para instalar pip, sigue la documentación oficial.```sh pip3 install checkov
Ciertos entornos (por ejemplo, Debian 12) pueden requerir que instales Checkov en un entorno virtual```sh
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate