

checkov v3.3.12
Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en Terraform, Kubernetes, CloudFormation e imágenes de contenedores durante el tiempo de compilación.






Checkov es una herramienta de análisis estático de código para infraestructura como código (IaC) y también una herramienta de análisis de composición de software (SCA) para imágenes y paquetes de código abierto.
Escanea infraestructura en la nube aprovisionada usando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates u OpenTofu y detecta configuraciones incorrectas de seguridad y cumplimiento mediante escaneo basado en grafos.
Realiza escaneo de Análisis de Composición de Software (SCA), que es un escaneo de paquetes de código abierto e imágenes en busca de Vulnerabilidades y Exposiciones Comunes (CVE).
Checkov también impulsa Prisma Cloud Application Security, la plataforma centrada en el desarrollador que codifica y agiliza la seguridad en la nube a lo largo del ciclo de vida del desarrollo. Prisma Cloud identifica, corrige y previene configuraciones incorrectas en recursos de la nube y archivos de infraestructura como código.
Tabla de contenidos
Características
- Más de 1000 políticas integradas que cubren las mejores prácticas de seguridad y cumplimiento para AWS, Azure y Google Cloud.
- Analiza archivos de plantilla de Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM y OpenTofu.
- Analiza archivos de flujo de trabajo de Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions y GitLab CI
- Admite políticas de reconocimiento de contexto basadas en escaneo en memoria mediante grafos.
- Admite el formato Python para políticas de atributos y el formato YAML tanto para políticas de atributos como compuestas.
- Detecta credenciales de AWS en EC2 Userdata, variables de entorno de Lambda y proveedores de Terraform.
- Identifica secretos mediante expresiones regulares, palabras clave y detección basada en entropía.
- Evalúa la configuración del Proveedor de Terraform para regular la creación, gestión y actualizaciones de IaaS, PaaS o SaaS gestionados a través de Terraform.
- Las políticas admiten la evaluación de variables a su valor predeterminado opcional.
- Admite la supresión en línea de riesgos aceptados o falsos positivos para reducir fallos de escaneo recurrentes. También admite la omisión global mediante el uso de la CLI.
- Salida disponible actualmente como CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF y markdown de github, además de enlaces a guías de remediación.
Capturas de pantalla
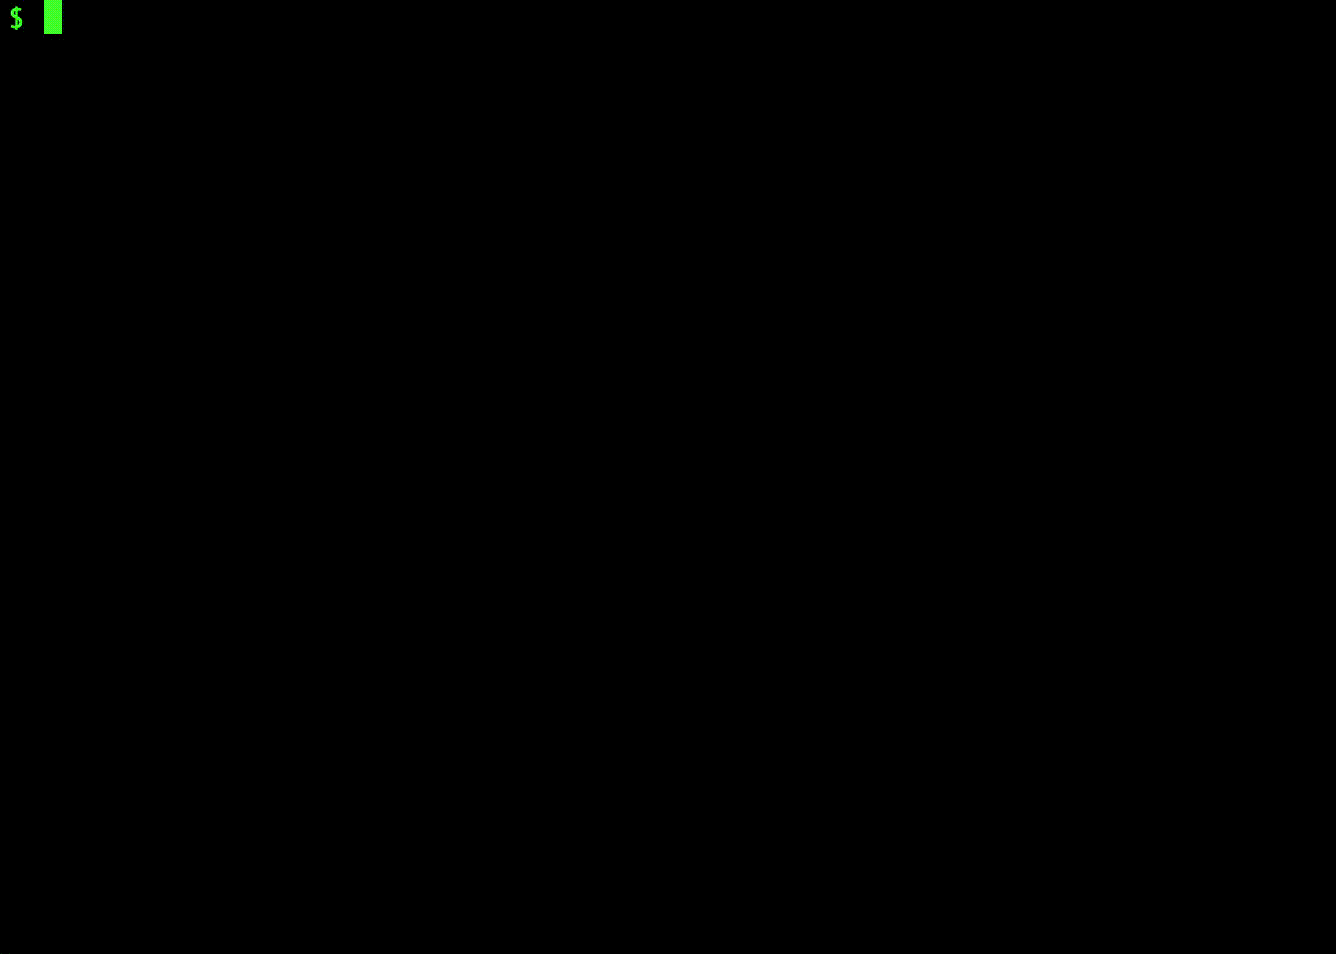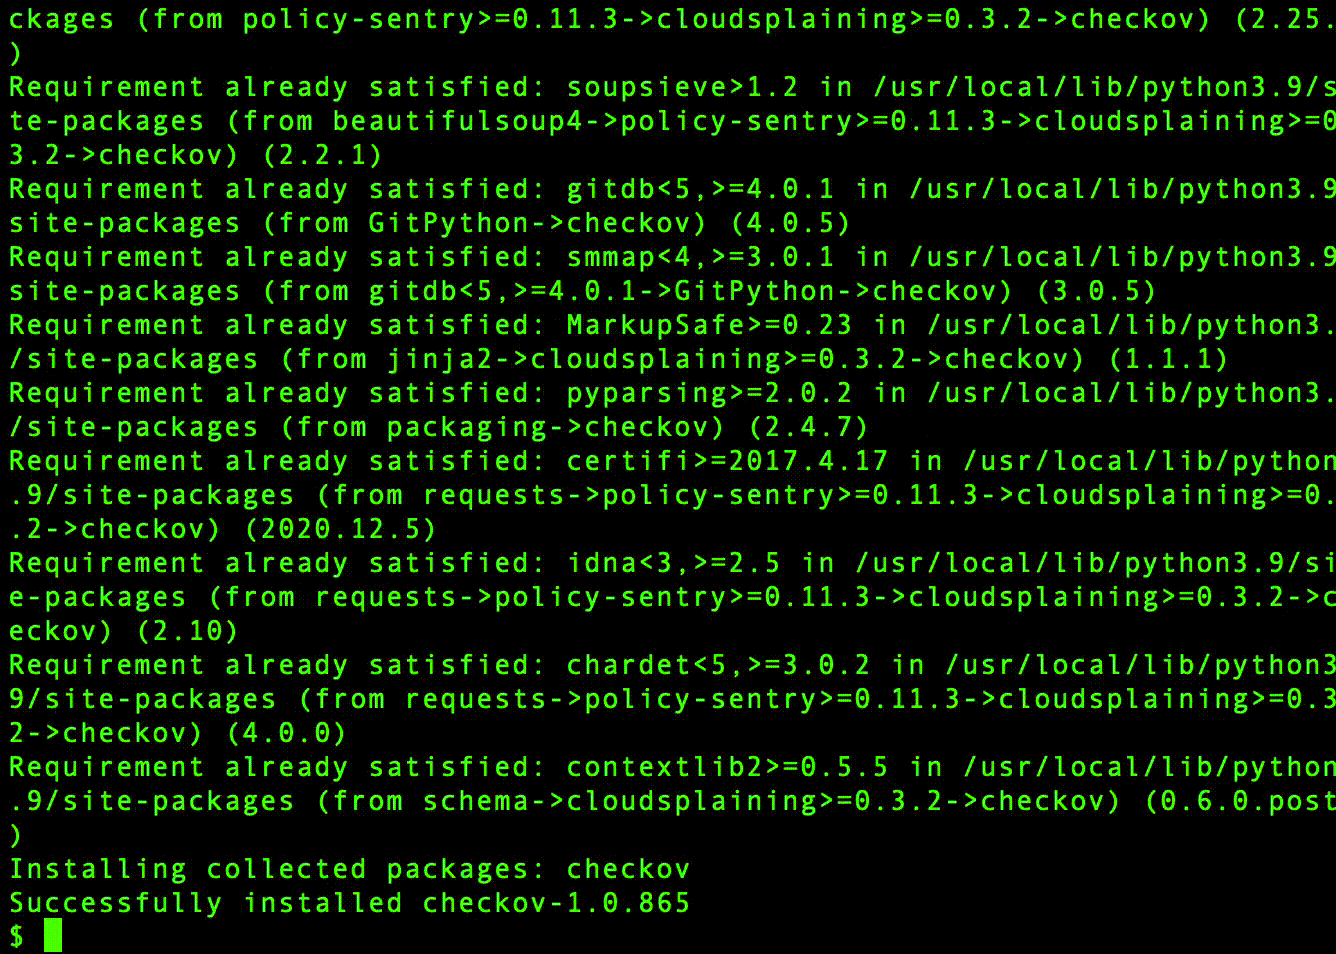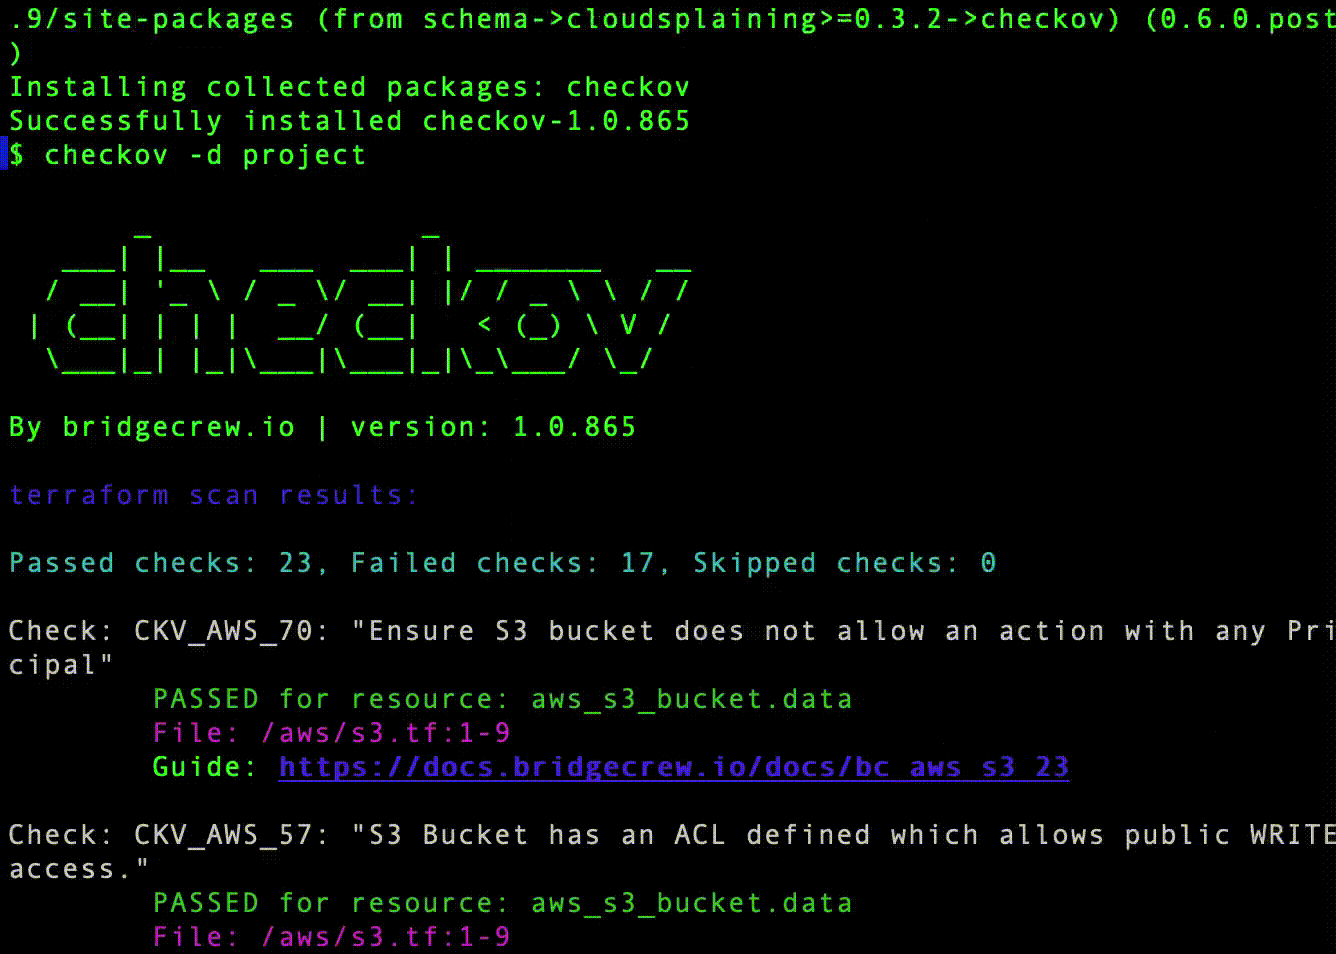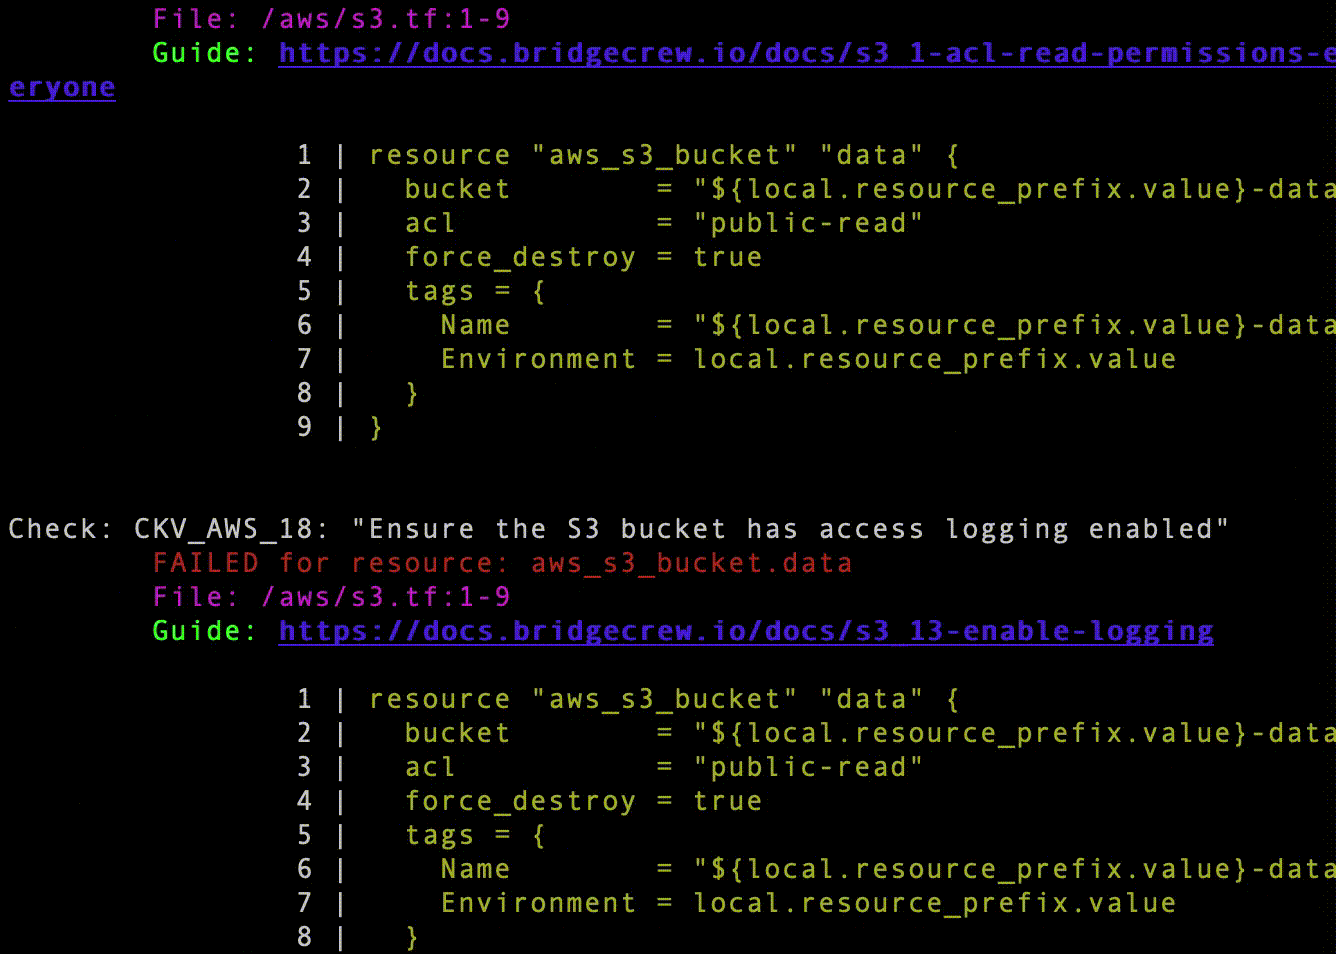
Resultados del escaneo en la CLI
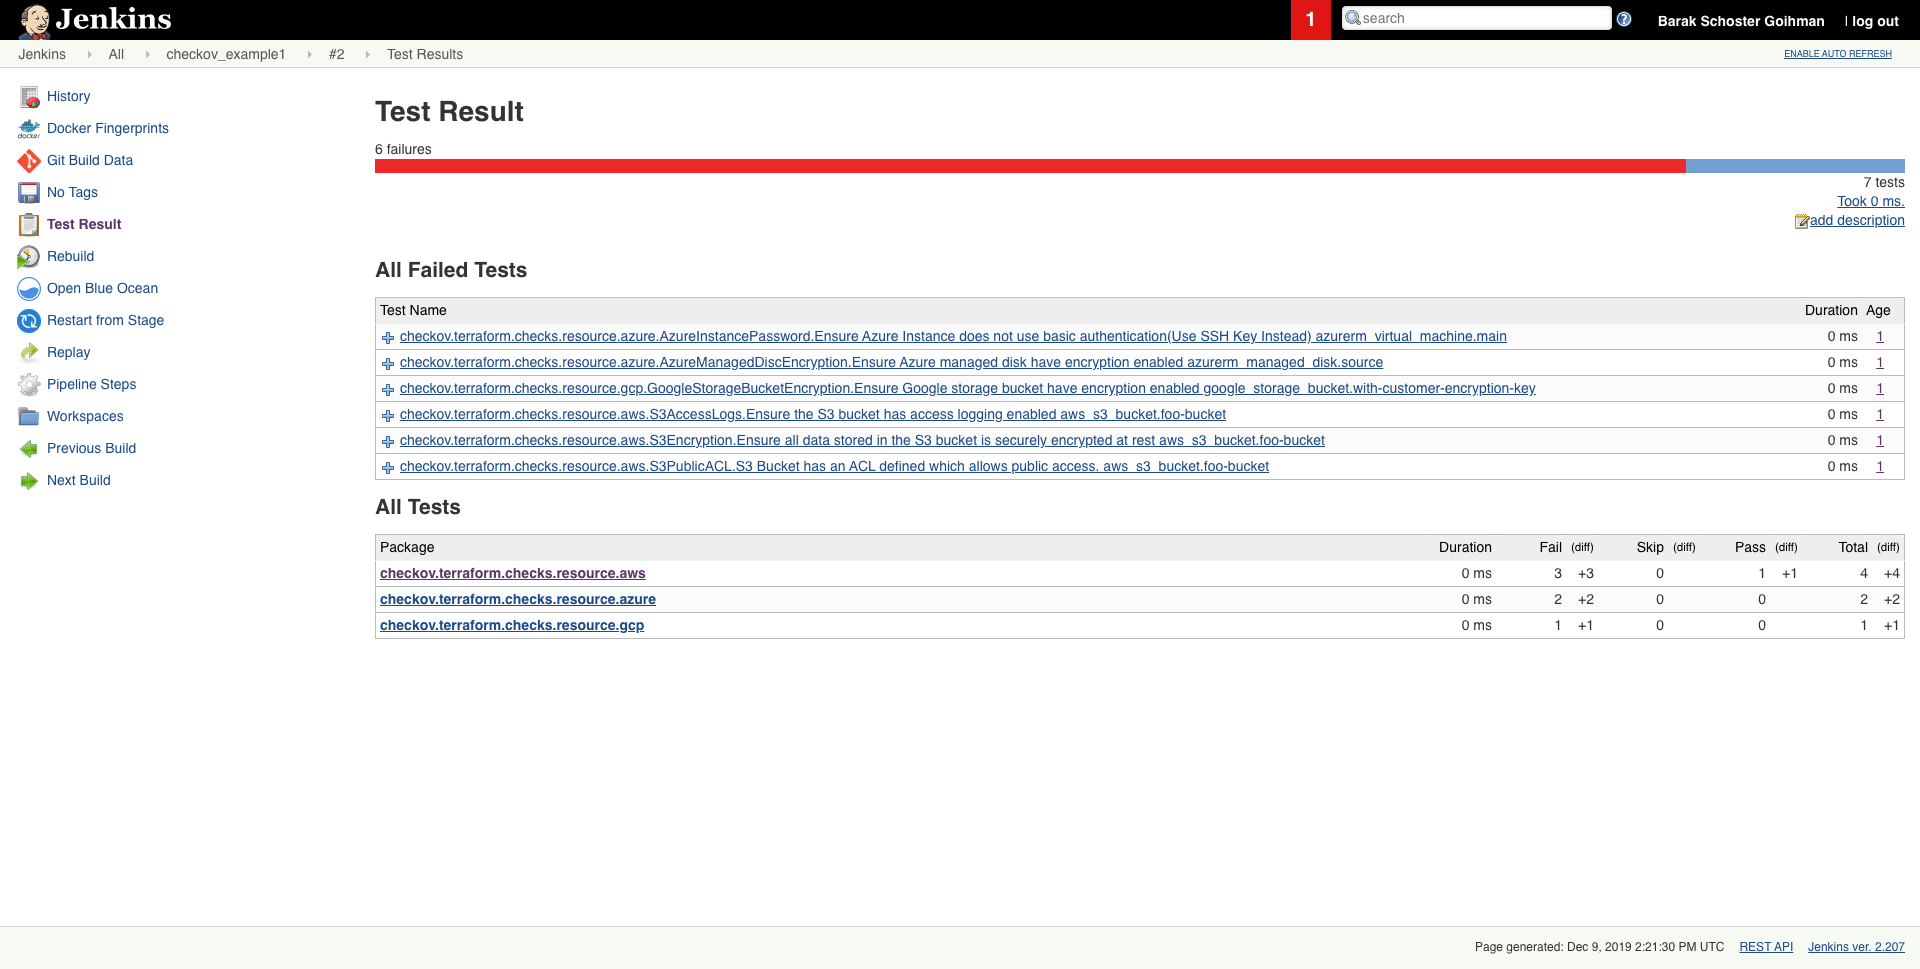
Resultado del escaneo programado en Jenkins
Primeros pasos
Requisitos
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Instalación
Para instalar pip, siga la documentación oficial
pip3 install checkov
Ciertos entornos (por ejemplo, Debian 12) pueden requerir que instales Checkov en un entorno virtual
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate