
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit
 drau6/kawaiideauther
Kit de herramientas de pentest WiFi basado en shell que desautentica clientes y routers e inunda con puntos de acceso falsos usando mdk3 y macchanger…
 hydrabus/hydrabus
Placa de hardware multiherramienta de código abierto para hacking de sistemas embebidos, depuración y pruebas de penetración, con firmware HydraFW,…

 novacode1337/eviltwin
Directrices prácticas de defensa contra ataques Evil Twin en Wi-Fi públicas — ciclo completo de investigación: análisis de amenazas, simulación en…
 entropq2/eviltwin
Directrices prácticas de defensa contra ataques Evil Twin en Wi-Fi público — ciclo completo de investigación: análisis de amenazas, simulación en…
 tmpertor/raven-storm
Kit de herramientas de pruebas de estrés y DDoS en Python con módulos de ataque L3/L4/L7, ARP, WiFi y Bluetooth, además de un modo servidor para…
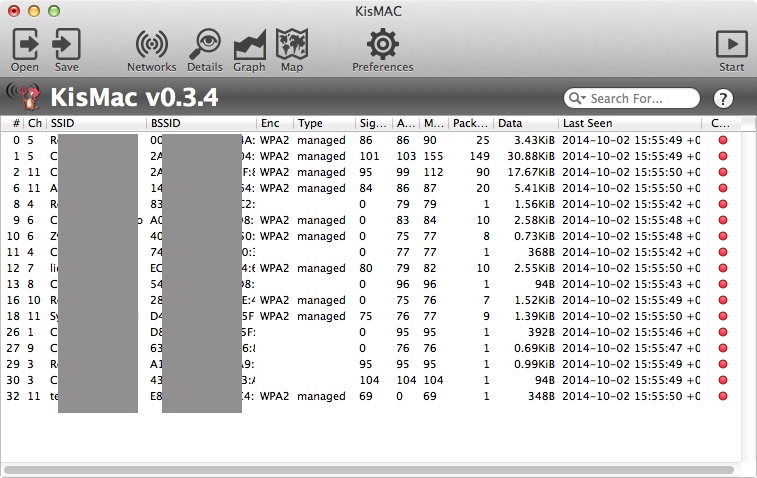 agnidia/kismac2
KisMAC es una herramienta de seguridad y descubrimiento de redes inalámbricas, gratuita y de código abierto, para Mac OS X.
 virtualabs/btlejuice
Framework Man-in-the-Middle para BLE que intercepta, reproduce y modifica el tráfico GATT entre dispositivos Bluetooth Smart y aplicaciones móviles…
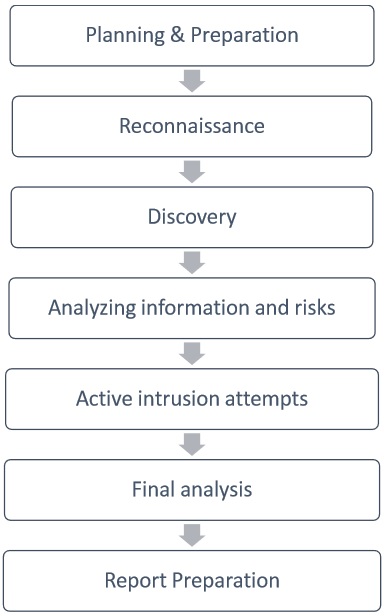 sundowndev/hacker-roadmap
Una colección de herramientas de hacking, recursos y referencias para practicar hacking ético.
 jopohl/urh
Universal Radio Hacker: Investiga protocolos inalámbricos como todo un jefe
 oblique/create_ap
[NO MANTENIDO] Este script crea un Punto de Acceso WiFi en modo NAT o puente.
 arismelachroinos/lscript
El script LAZY hará tu vida más fácil y, por supuesto, más rápida.
 osqzss/gps-sdr-sim
Simulador de señales GPS definido por software
 p0cl4bs/wifi-pumpkin-deprecated
OBSOLETO, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
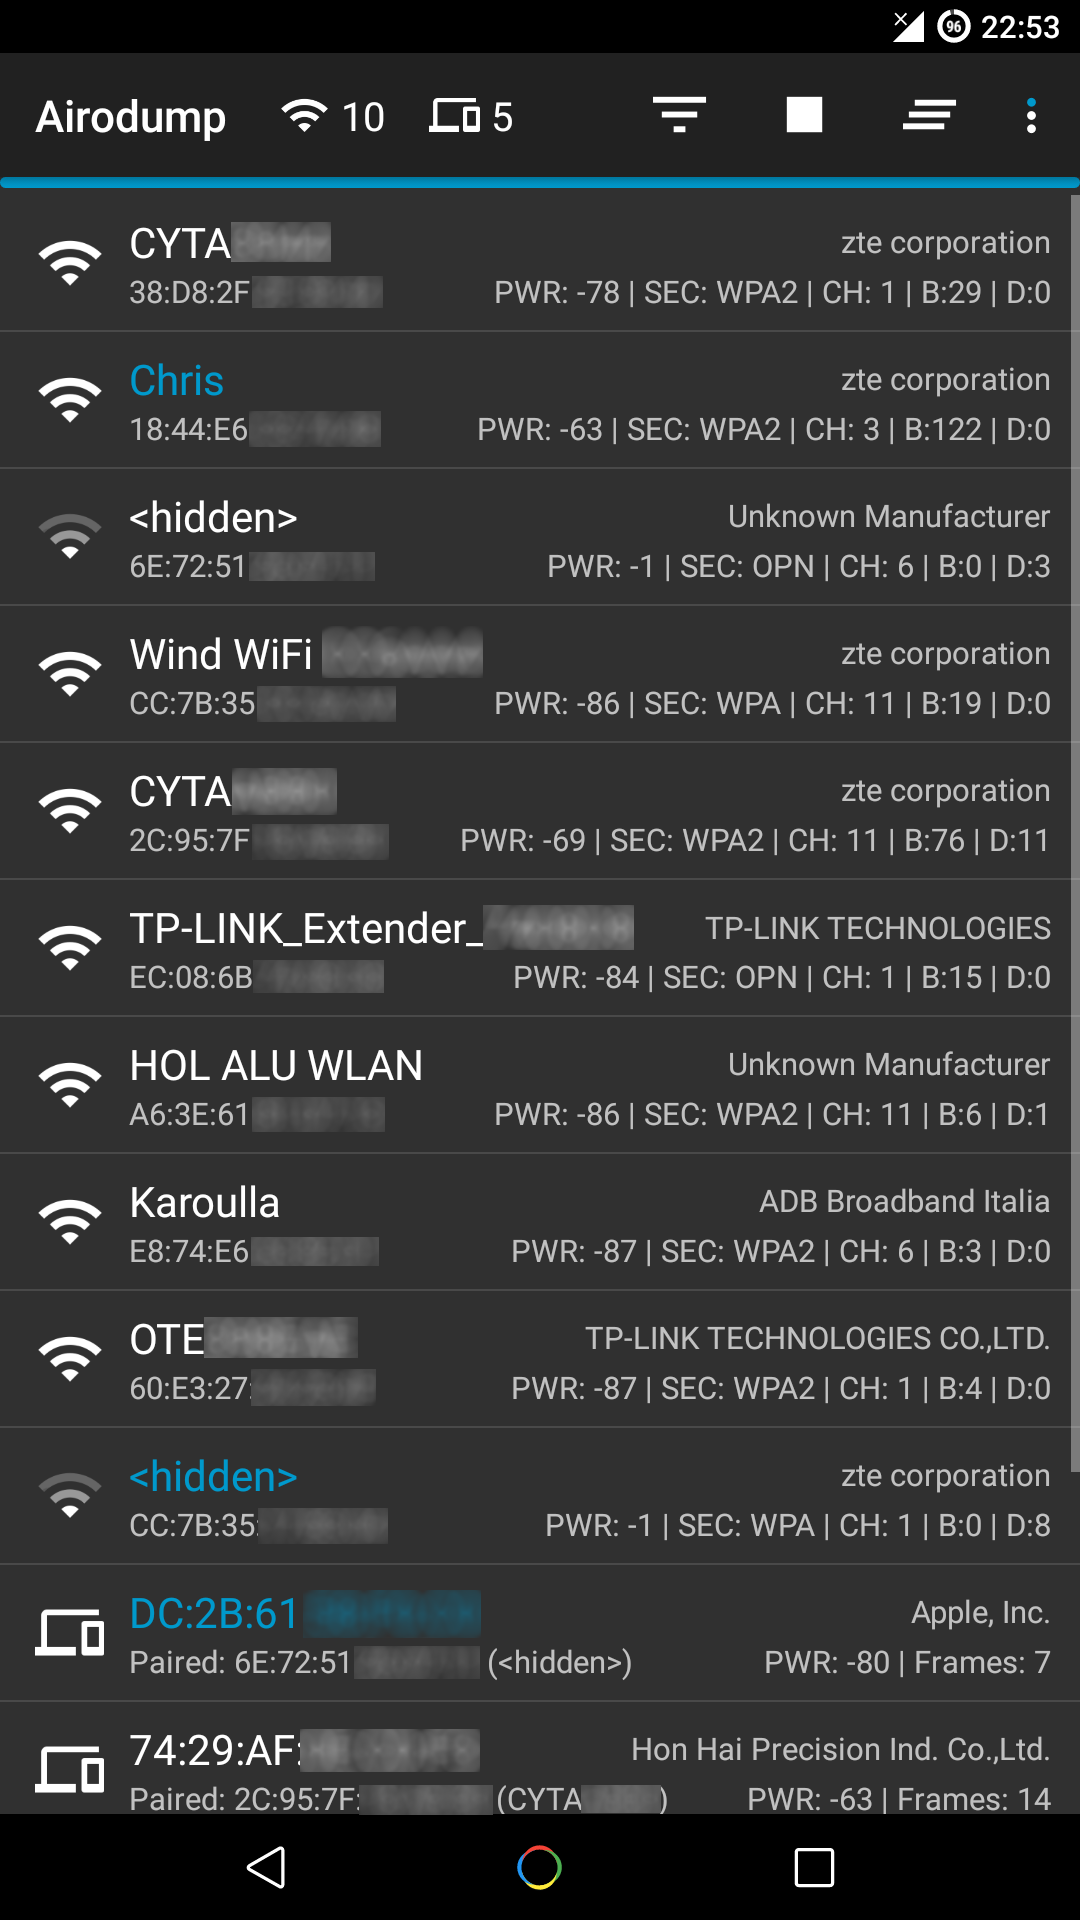 chrisk44/hijacker
Aplicación GUI de Aircrack, Airodump, Aireplay, MDK3 y Reaver para Android
 xdavidhu/mitmap
📡 Un programa en Python para crear un AP falso y sniffear datos.
 evilsocket/bleah
Este repositorio está OBSOLETO, por favor use bettercap ya que esta herramienta ha sido portada a sus módulos BLE.










