Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
eviltwin — Directrices prácticas de defensa contra ataques Evil Twin en Wi-Fi público — ciclo completo de investigación: análisis de amenazas, simulación en laboratorio aislado (Kali Linux / airgeddon) y marco de protección de 6 reglas | Kitploit
Herramientas/GitLabGitLab/entropq2/eviltwin
Herramientas DefensivasAuditoría Wi-FiPhishingSeguridad de RedesSeguridad InalámbricaIngeniería SocialPapers e InvestigaciónAprendizaje y EducaciónRed TeamingLabs y Práctica
GitLab
hace 1 mesAún no revisado
Compartir
entropq2/eviltwin

eviltwin

Directrices prácticas de defensa contra ataques Evil Twin en Wi-Fi público — ciclo completo de investigación: análisis de amenazas, simulación en laboratorio aislado (Kali Linux / airgeddon) y marco de protección de 6 reglas

Ver Repositorio

Marco de Defensa contra Ataques Evil Twin

Directrices Prácticas de Seguridad para Usuarios de Wi-Fi Público

Award Research Environment Tools Status

Proyecto de investigación individual. MAOU Gymnasium №16, Tyumen, Rusia (2026)
Autor: Saveliy Golubev | Supervisor: Yulia Myshko, Profesora de Informática

Galardonado con el 3er Puesto en la Conferencia de Investigación Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)


Descripción General

Este proyecto presenta un ciclo completo de investigación sobre el ataque Evil Twin, una de las amenazas más prevalentes y subestimadas en entornos de Wi-Fi público. El trabajo combina un riguroso análisis teórico con una simulación práctica en un laboratorio aislado, culminando en un conjunto práctico de directrices defensivas para usuarios cotidianos.

Hipótesis central: Una demostración en vivo y controlada de un ataque Evil Twin produce directrices de seguridad más efectivas e interiorizadas que un análisis puramente teórico.


Reconocimiento

Premio3er Puesto, Proyecto de Investigación Individual
EventoLomonosov Readings (Ломоносовские чтения), Conferencia de Investigación Escolar
InstituciónMAOU Gymnasium №16, Tyumen, Rusia
Año2026
CategoríaInformática

El proyecto fue reconocido por el jurado de la conferencia por combinar un riguroso análisis teórico de las vulnerabilidades de 802.11 con una simulación de laboratorio totalmente reproducible y un marco de defensa práctico y orientado al usuario, tendiendo un puente entre la investigación académica y la educación aplicada en seguridad digital.


Planteamiento del Problema

Las redes Wi-Fi públicas (cafeterías, aeropuertos, universidades) se han convertido en infraestructura estándar. Su principal ventaja, la accesibilidad abierta, es también su mayor riesgo de seguridad. Los ataques Evil Twin explotan esto mediante:

  • La suplantación de puntos de acceso legítimos con SSIDs idénticos
  • La forzación de la reconexión de los dispositivos víctima mediante paquetes de desautenticación
  • La captura de credenciales a través de un portal cautivo de phishing
  • La realización de interceptación Man-in-the-Middle de todo el tráfico no cifrado

El ataque no requiere habilidades avanzadas. Herramientas disponibles en el mercado automatizan cada etapa en cuestión de minutos. Esta accesibilidad es precisamente lo que lo hace peligroso y digno de educación pública.


Alcance de la Investigación

CapítuloEnfoque
1. Análisis TeóricoVulnerabilidades de la arquitectura 802.11, mecánica del ataque (modelo de 5 etapas), comparación con otros ataques Wi-Fi, marco legal y ético
2. Simulación de LaboratorioEntorno VirtualBox aislado, marco airgeddon v11.22, mecánica del portal cautivo, variante de ataque de clave compartida WPA2
3. Directrices de DefensaMarco de protección de 6 reglas, métodos de detección técnica, comparación VPN vs Tor vs hotspot, responsabilidades de fabricantes/proveedores de servicios de Internet

Stack Técnico

Entorno de Simulación de Ataques

  • SO Anfitrión: Windows 10/11
  • Virtualización: Oracle VM VirtualBox 7.0 (modo Red Interna, totalmente aislado)
  • SO de Ataque: Kali Linux 2024.1 Rolling Release
  • Marco Principal: airgeddon v11.22
  • Herramientas de Apoyo: hostapd, dnsmasq, lighttpd, iptables, aireplay-ng, airodump-ng

Arquitectura de Aislamiento de Red

[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)

Cadena de ataque

flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff

Resultados del experimento

La cadena de ataque completa se reprodujo en ~15 minutos desde el lanzamiento de la VM hasta la captura de credenciales:

  1. Reconocimiento: interfaz inalámbrica colocada en modo monitor, SSID objetivo identificado
  2. Despliegue del Evil Twin: AP fraudulento creado con el SSID coincidente Free_Public_Lab, cifrado deshabilitado
  3. Desautenticación: los paquetes de desautenticación de aireplay-ng forzaron al dispositivo víctima a desconectarse del AP legítimo
  4. Configuración del portal cautivo: dnsmasq, lighttpd e iptables redirigieron todo el tráfico HTTP a una página de inicio de sesión de phishing
  5. Captura de credenciales: credenciales de prueba (test_user / Sup3rSecret!) introducidas por la víctima, mostradas inmediatamente en la terminal del atacante

Escenario ampliado: el ataque también se validó contra una red WPA2 con contraseña compartida (PublicPassword123), confirmando que conocer la contraseña de la red no ofrece ninguna protección contra el Evil Twin.

Todos los experimentos se realizaron exclusivamente en equipos propiedad de los investigadores, en un entorno física y lógicamente aislado, utilizando únicamente credenciales de prueba. No se interceptaron datos reales de usuarios en ningún momento.

Hallazgos clave

  • La barrera técnica es baja: todo el ataque se ejecuta desde un script basado en menús con conocimientos básicos de CLI
  • HTTPS es insuficiente: los portales de phishing pueden servir certificados válidos (p. ej., Let's Encrypt), lo que hace que las comprobaciones de HTTPS por sí solas no sean fiables
  • La conexión automática es el principal facilitador del ataque: los dispositivos que se unen automáticamente a los SSID conocidos con mayor señal son la vulnerabilidad crítica
  • La ingeniería social domina: el ataque no rompe la criptografía, la elude explotando la confianza del usuario

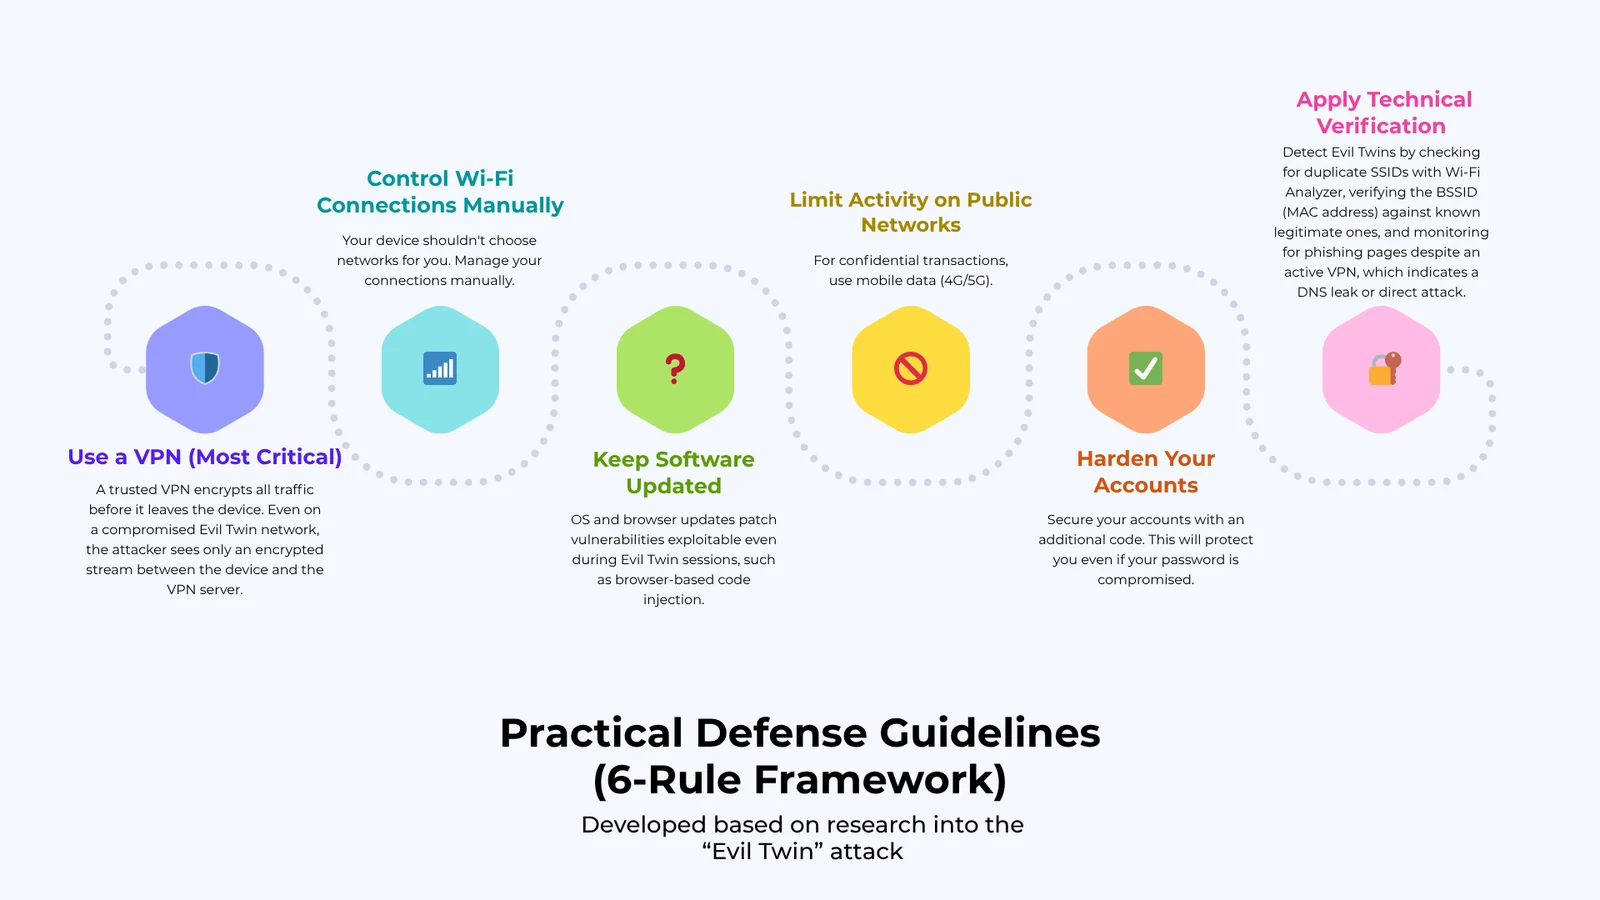
Directrices prácticas de defensa (marco de 6 reglas)

Directrices prácticas de defensa, marco de 6 reglas

Regla 1. Utilice una VPN (la más crítica)

Una VPN de confianza cifra todo el tráfico antes de que salga del dispositivo. Incluso en una red Evil Twin comprometida, el atacante solo ve un flujo cifrado entre el dispositivo y el servidor VPN.

  • Elija proveedores con política de no registros y protocolos modernos (WireGuard u OpenVPN)
  • Active la VPN antes de conectarse a cualquier red pública

Regla 2. Controle las conexiones Wi-Fi manualmente

  • Desactive la conexión automática a redes abiertas en todos los dispositivos
  • Elimine las redes guardadas de hoteles, cafeterías y centros de transporte después de usarlas
  • Verifique el SSID exacto con el personal antes de conectarse, y esté atento a nombres casi idénticos (p. ej., Starbucks_Free frente a Google Starbucks)


Regla 3. Limite la actividad en redes públicas

  • Sin una VPN activa: evite cualquier autenticación (correo electrónico, banca, redes sociales)
  • Para operaciones sensibles: utilice datos móviles (4G/5G), ya que las redes celulares proporcionan cifrado integrado entre el dispositivo y la torre
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →