novacode1337/eviltwin
Directrices prácticas de defensa contra ataques Evil Twin en Wi-Fi públicas — ciclo completo de investigación: análisis de amenazas, simulación en laboratorio aislado (Kali Linux / airgeddon) y marco de protección de 6 reglas


Proyecto de investigación individual. MAOU Gymnasium №16, Tyumen, Rusia (2026)
Autor: Saveliy Golubev | Supervisor: Yulia Myshko, Profesora de Informática
Galardonado con el 3er Puesto en la Conferencia de Investigación Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)
Este proyecto presenta un ciclo completo de investigación sobre el ataque Evil Twin, una de las amenazas más prevalentes y subestimadas en entornos de Wi-Fi público. El trabajo combina un riguroso análisis teórico con una simulación práctica en un laboratorio aislado, culminando en un conjunto práctico de directrices defensivas para usuarios cotidianos.
Hipótesis central: Una demostración en vivo y controlada de un ataque Evil Twin produce directrices de seguridad más efectivas e interiorizadas que un análisis puramente teórico.
| Premio | 3er Puesto, Proyecto de Investigación Individual |
| Evento | Lomonosov Readings (Ломоносовские чтения), Conferencia de Investigación Escolar |
| Institución | MAOU Gymnasium №16, Tyumen, Rusia |
| Año | 2026 |
| Categoría | Informática |
El proyecto fue reconocido por el jurado de la conferencia por combinar un riguroso análisis teórico de las vulnerabilidades de 802.11 con una simulación de laboratorio totalmente reproducible y un marco de defensa práctico y orientado al usuario, tendiendo un puente entre la investigación académica y la educación aplicada en seguridad digital.
Las redes Wi-Fi públicas (cafeterías, aeropuertos, universidades) se han convertido en infraestructura estándar. Su principal ventaja, la accesibilidad abierta, es también su mayor riesgo de seguridad. Los ataques Evil Twin explotan esto mediante:
El ataque no requiere habilidades avanzadas. Herramientas listas para usar automatizan cada etapa en cuestión de minutos. Esta accesibilidad es precisamente lo que lo hace peligroso y digno de educación pública.
| Capítulo | Enfoque |
|---|---|
| 1. Análisis Teórico | Vulnerabilidades de la arquitectura 802.11, mecánica del ataque (modelo de 5 etapas), comparación con otros ataques Wi-Fi, marco legal y ético |
| 2. Simulación de Laboratorio | Entorno VirtualBox aislado, framework airgeddon v11.22, mecánica del portal cautivo, variante de ataque de clave compartida WPA2 |
| 3. Directrices de Defensa | Marco de protección de 6 reglas, métodos de detección técnica, comparación VPN vs Tor vs hotspot, responsabilidades de fabricantes/ISP |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
La cadena de ataque completa se reprodujo en ~15 minutos desde el lanzamiento de la VM hasta la captura de credenciales:
Free_Public_Lab, cifrado deshabilitadoaireplay-ng forzaron al dispositivo víctima a desconectarse del AP legítimotest_user / Sup3rSecret!) introducidas por la víctima, mostradas inmediatamente en la terminal del atacanteEscenario ampliado: el ataque también se validó contra una red WPA2 con contraseña compartida (PublicPassword123), lo que confirma que conocer la contraseña de la red no ofrece ninguna protección contra el Evil Twin.
Todos los experimentos se realizaron exclusivamente en equipos propiedad de los investigadores, en un entorno física y lógicamente aislado, utilizando únicamente credenciales de prueba. No se interceptaron datos reales de usuarios en ningún momento.
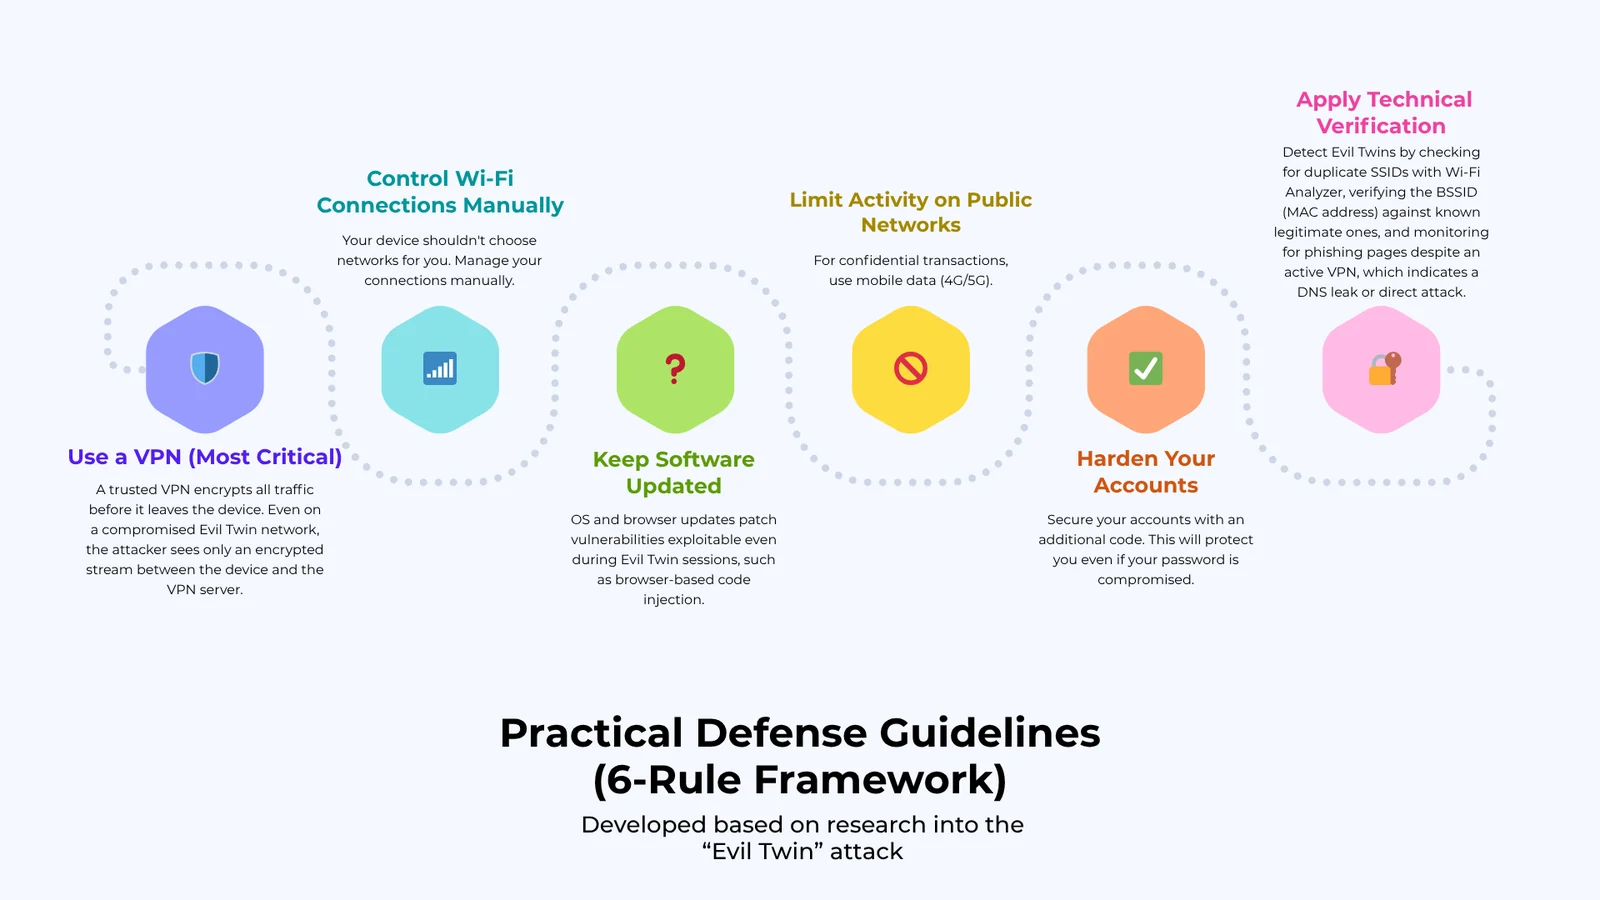
Una VPN de confianza cifra todo el tráfico antes de que salga del dispositivo. Incluso en una red Evil Twin comprometida, el atacante solo ve un flujo cifrado entre el dispositivo y el servidor VPN.
Starbucks_Free frente a Google Starbucks)