
 tmpertor/raven-storm
Kit de herramientas de pruebas de estrés y DDoS en Python con módulos de ataque L3/L4/L7, ARP, WiFi y Bluetooth, además de un modo servidor para coordinar ataques distribuidos.



Raven-Storm es un potente toolkit de DDoS para pruebas de penetración, que incluye ataques para varios protocolos escritos en python(3.8).
Derriba puntos de acceso WiFi, dispositivos en tu red, servidores, servicios y dispositivos Bluetooth con facilidad.
Raven (abreviatura) está diseñado para ayudarte a probar, comprender y aprender de los ataques de pruebas de estrés.
Raven puede lidiar con servidores fuertes y puede optimizarse para objetivos no típicos.
Raven se adaptará a tu propósito, incluso si se trata de bloquear redes wifi o dispositivos bluetooth.
Archivé este repositorio porque actualmente no quiero trabajar en él.
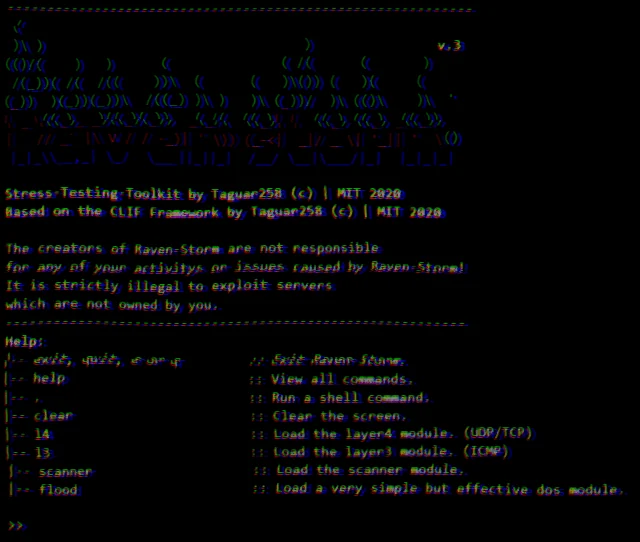
Solo introduce la siguiente línea para instalar Raven-Storm en Linux.
curl -s https://raw.githubusercontent.com/Taguar258/Raven-Storm/master/install.sh | sudo bash -s
Haz clic aquí para ver la guía de instalación más detallada.
| Método | Módulo |
|---|---|
| ping | l3 |
| servicios udp/tcp | l4 |
| sitios web | l7 |
| dispositivos locales | arp |
| bluetooth | bl |
| wifi | wifi |
| botnet | server |
Intenta usar el ataque L4 si L7 falla.

Probablemente ya conozcas la diferencia entre DoS y DDoS: Un ataque DoS lo ejecuta una sola máquina y un ataque DDoS varias.
Pero, ¿cómo realizamos un ataque DDoS usando Raven-Storm?
Para conectar varias instancias de Raven-Storm, necesitarás abrir un host.
Simplemente ejecuta el comando server y define una contraseña personalizada para evitar que otros interfieran.
Al ejecutarlo, recibirás una URL a la que podrás conectarte al ejecutar el comando ddos.
EL CREADOR (Taguar258) DEL TOOLKIT RAVEN-STORM NO ASUME NINGUNA RESPONSABILIDAD POR LOS DAÑOS CAUSADOS. EL USUARIO ES EL ÚNICO RESPONSABLE, YA SEA POR: ABUSAR DE RAVEN-STORM PARA ADAPTARLO A PROPÓSITOS ILEGALES O POR DAÑOS ACCIDENTALES CAUSADOS POR RAVEN-STORM. EL CREADOR NO CONCIBIÓ RAVEN-STORM COMO UNA HERRAMIENTA PARA PROPÓSITOS ILEGALES Y, POR LO TANTO, NO APOYA NINGÚN USO ILEGAL DE ESTA HERRAMIENTA. AL USAR ESTE SOFTWARE, DEBES ACEPTAR ASUMIR TODA LA RESPONSABILIDAD POR LOS DAÑOS CAUSADOS POR RAVEN-STORM DE CUALQUIER FORMA POR TU CUENTA. EL CREADOR NO QUIERE QUE LAS PERSONAS USEN RAVEN-STORM SI NO TIENEN EXPERIENCIA CON LOS ATAQUES INCLUIDOS. CADA ATAQUE CAUSARÁ DAÑOS TEMPORALES, PERO DEFINITIVAMENTE ES POSIBLE QUE CAUSE DAÑOS A LARGO PLAZO. RAVEN-STORM NO DEBE SUGERIR A LAS PERSONAS REALIZAR ACTIVIDADES ILEGALES.
EL SOFTWARE SE PROPORCIONA "TAL CUAL", SIN GARANTÍA DE NINGÚN TIPO, EXPRESA O IMPLÍCITA, INCLUYENDO, ENTRE OTRAS, LAS GARANTÍAS DE COMERCIABILIDAD, IDONEIDAD PARA UN PROPÓSITO PARTICULAR Y NO INFRACCIÓN. EN NINGÚN CASO LOS AUTORES O TITULARES DE LOS DERECHOS DE AUTOR SERÁN RESPONSABLES DE NINGUNA RECLAMACIÓN, DAÑOS U OTRA RESPONSABILIDAD, YA SEA EN UNA ACCIÓN CONTRACTUAL, EXTRACONTRACTUAL O DE OTRO TIPO, DERIVADA DE, FUERA DE O EN RELACIÓN CON EL SOFTWARE O EL USO U OTRAS OPERACIONES EN EL SOFTWARE.
MIT Taguar258 2020







