
 #1
Herramientas para probar la seguridad de redes Wi-Fi, descifrar contraseñas y analizar protocolos.
Recomendado por Kitploit
 fengchenzxc/cve-2020-28148
# Exploit de omisión de autenticación de portal Wi-Fi mediante suplantación de dirección MAC para obtener acceso no autorizado a la red, demostrado…
 infobyte/wardriving
Wardriving ekoparty
 ottoyrocky/phantom-brain
Red portatil de reconocimiento inteligente con IA offline
 elevenpaths/wild-wild-wifi
Wild Wild WiFi
 s0c5/remotepasswordwifi
Script en Ruby. Rompe contraseñas wifi de routers remotos.
 mellen9999/cmdchamp
entrenador de CLI bash — 30 niveles desde ls hasta escalada de privilegios
 0x13enny/kr00k
PoC de la vulnerabilidad kr00k CVE-2019-15126
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
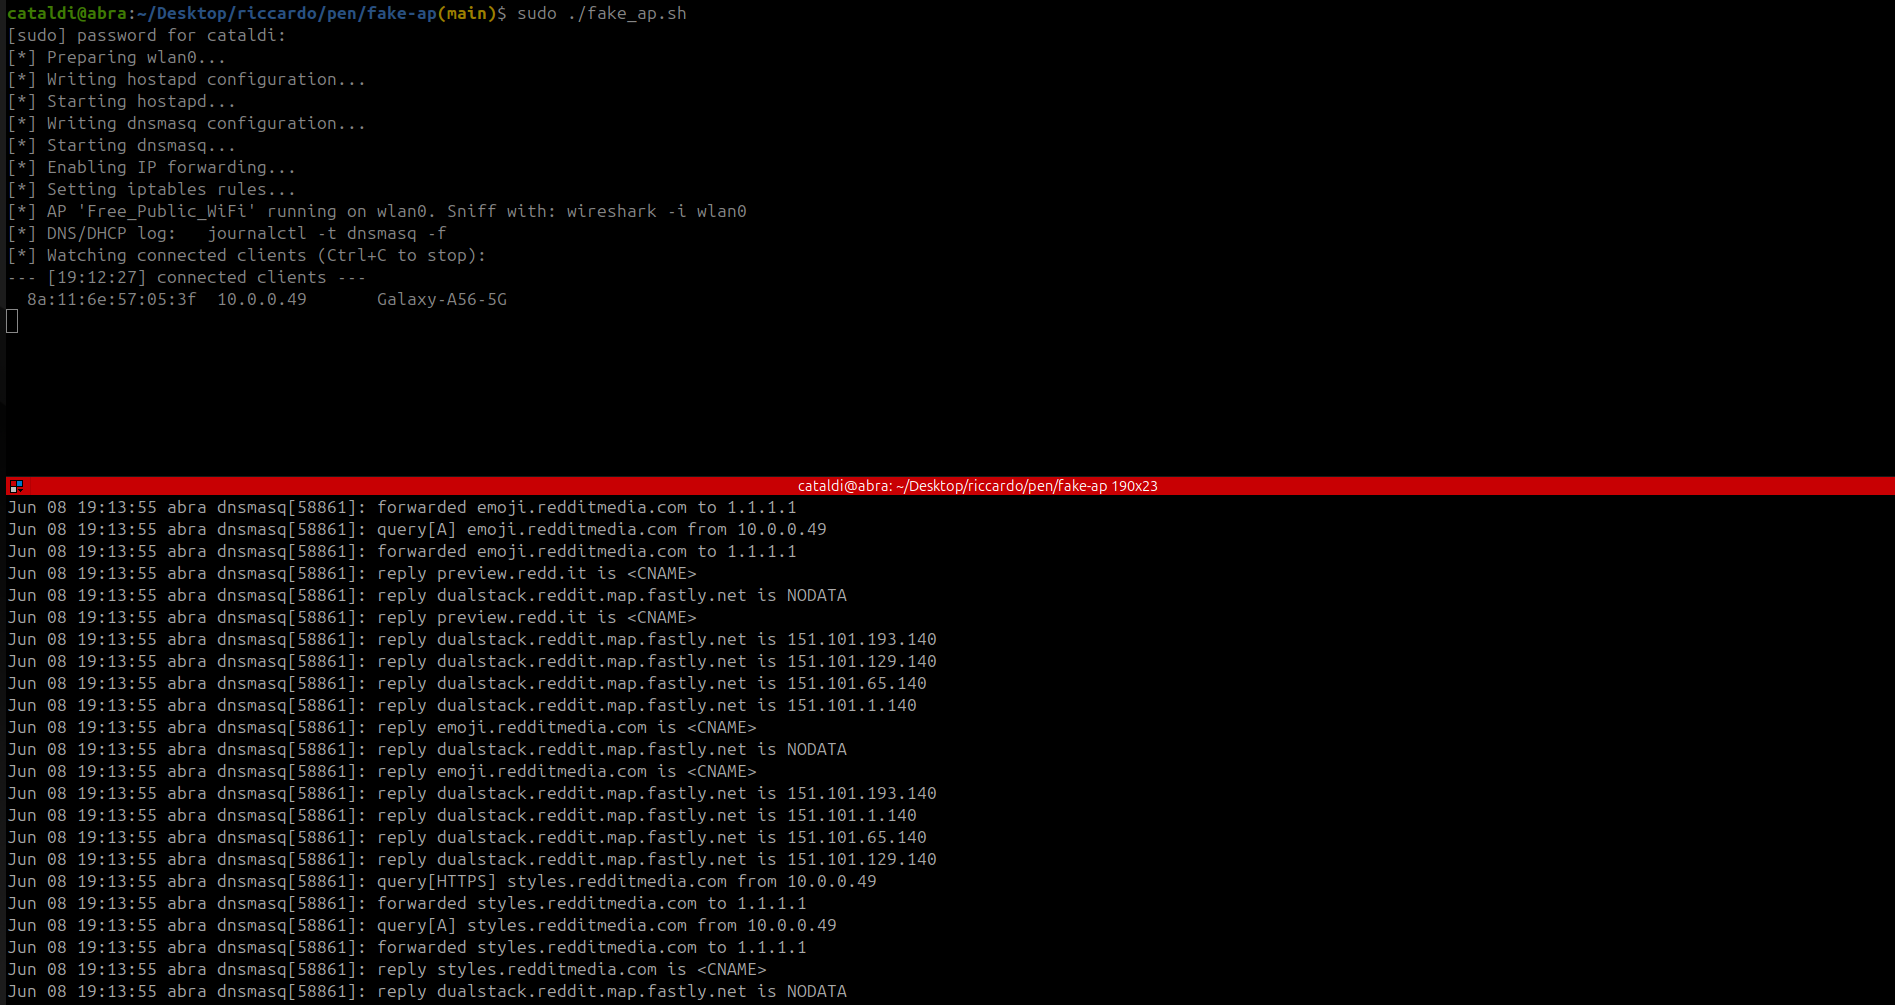 riccardocataldi/access-point
Punto de acceso Wi-Fi abierto no autorizado para captura controlada de tráfico usando hostapd, dnsmasq y NAT de iptables. Permite monitoreo de…
 mahmoud-sadder/airstrike
AirStrike es un framework avanzado de evaluación de seguridad inalámbrica diseñado para simplificar y mejorar las pruebas de penetración Wi-Fi…
 jean-nestor/evil-twin-ap
Kit de herramientas automatizado para punto de acceso gemelo malvado con captura de tráfico y monitoreo en tiempo real para pruebas de penetración…
 unsignedchad/bcm4360-wpa3
funcionalidad wpa3 para el chip WiFi en un MacBook Pro de 2014
 dougives/wisp
Script y kit de hardware para desautenticar automáticamente clientes 802.11 en masa. Captura paquetes para futuras fechorías.
 tw-d/wifi-pineapple-mk7_evil-portal
Kit de punto de acceso malicioso para pruebas de penetración WiFi, que despliega cargas de phishing de portal maligno para capturar credenciales y…
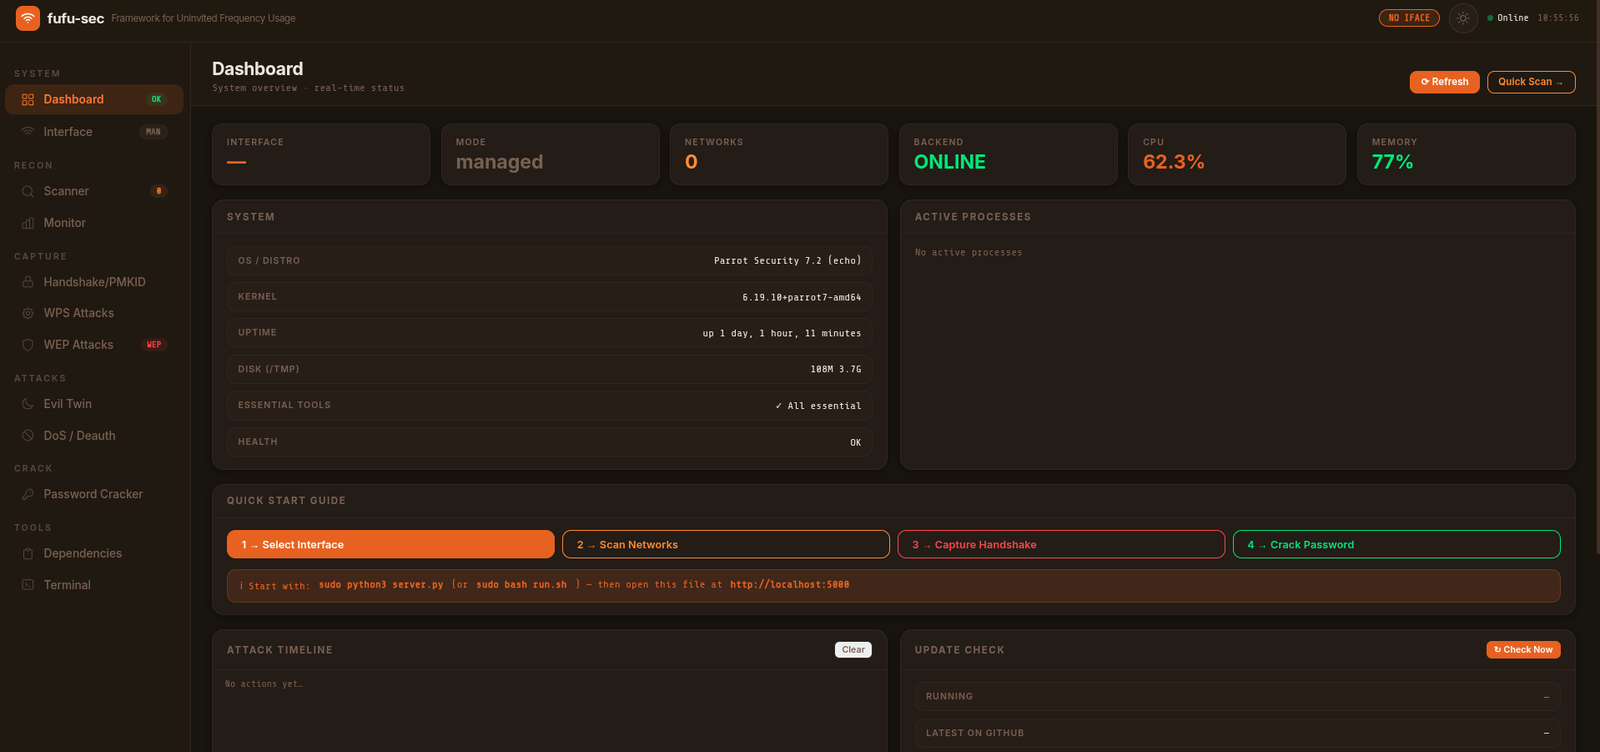 kyllr-qwen/fufu-sec
Marco para el Uso de Frecuencias No Invitadas
 wiire-a/cve-2017-9476
AP oculto con credenciales deterministas
 geniuszly/genwififaker
es una herramienta para crear puntos de acceso WiFi falsos
 helica-core/eap_pwn
Prueba de concepto de CVE-2023-52160








