

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
netgraph — Un sniffer HTTP multiplataforma con una interfaz web | Kitploit

Herramientas/GitHubGitHub/ga0/netgraph
Sniffing y Análisis de PaquetesForensia de RedRecopilación de InformaciónSeguridad WebUtilidades y Frameworks
GitHubga0/netgraph

netgraph

Un sniffer HTTP multiplataforma con una interfaz web

Ver Repositorio
9569227hace 3 añosRevisado por Kitploit
Compartir

Go Report Card codecov GitHub license

Netgraph

Netgraph es una herramienta de captura de paquetes que captura todas las solicitudes/respuestas HTTP y las muestra en una página web.
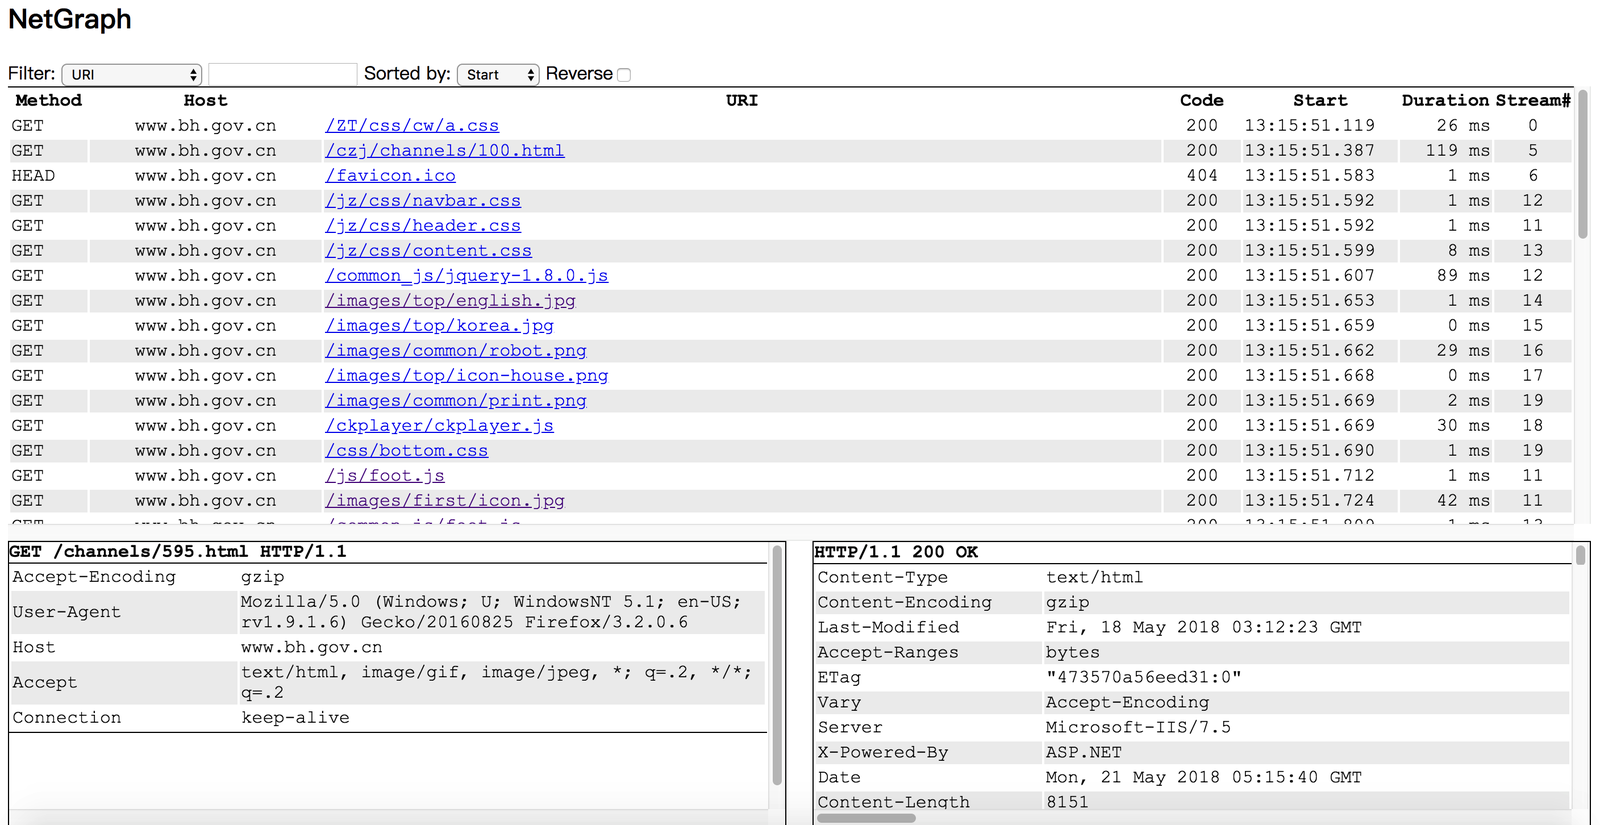
Screenshot

Puedes ejecutar Netgraph en tu servidor Linux sin entorno de escritorio instalado, y monitorizar las solicitudes/respuestas HTTP en el navegador de tu portátil.

Compilar, Instalar, Ejecutar

  1. go get github.com/ga0/netgraph
  2. ejecuta $GOPATH/bin/netgraph -i INTERFACE -p PORT
  3. abre la página web de netgraph en tu navegador (por ejemplo: http://localhost:9000, 9000 es el PORT establecido en el paso 2)

  Los usuarios de Windows necesitan instalar primero la librería winpcap.

Opciones

  -bpf string
        Establece el filtro de paquetes berkeley (por defecto "tcp port 80")
  -i string
        Escucha en la interfaz, selecciona una automáticamente si no se proporciona ninguna interfaz
  -input-pcap string
        Abre un archivo pcap
  -o string
        Escribe las solicitudes/respuestas HTTP en un archivo, establece el valor "stdout" para imprimir en la consola
  -output-pcap string
        Escribe el paquete capturado en un archivo pcap
  -output-request-only
	      Escribe solo la solicitud HTTP en el archivo, descarta la respuesta. Solo se usa cuando la opción "-o" está presente. (por defecto true)
  -p int
        Puerto del servidor web. Si el puerto se establece en '0', el servidor no se ejecutará.  (por defecto 9000)
  -s	Guarda el evento HTTP en el servidor
  -v	Muestra mensajes detallados (por defecto true)

Ejemplo: imprimir las solicitudes capturadas en stdout:

  $ ./netgraph -i en0 -o=stdout
  2018/07/26 10:33:24 open live on device "en0", bpf "tcp port 80"
  [2018-07-26 10:33:34.873] #0 Request 192.168.1.50:60448->93.184.216.34:80
  GET / HTTP/1.1
  Host: www.example.com
  Connection: keep-alive
  Pragma: no-cache
  Cache-Control: no-cache
  Upgrade-Insecure-Requests: 1
  User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_13_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/67.0.3396.99 Safari/537.36
  Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8
  Accept-Encoding: gzip, deflate
  Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,zh-TW;q=0.7

  content(0)


Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




