
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 d3ext/cve-2015-10141
Exploit de prueba de concepto para CVE-2015-10141
 beetlechunks/cve-2020-12116
Código de prueba de concepto para explotar CVE-2020-12116: Lectura de archivos arbitraria no autenticada en ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
PoC simulado para CVE-2025-2783 — una vulnerabilidad de escape de sandbox en el Mojo IPC de Chrome. Incluye entrega de phishing, fuzzing de memoria,…
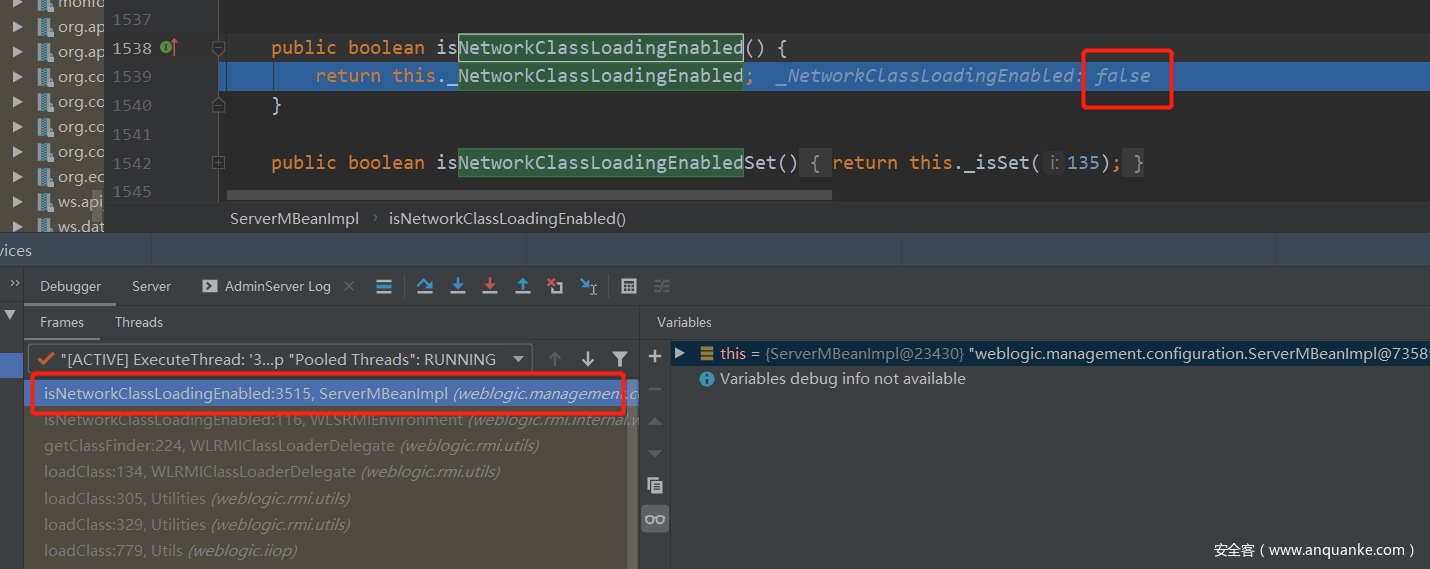 dido1960/weblogic-cve-2020-2551-to-internet
CVE-2020-2551 POC para usar en Internet
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
Prueba de concepto de exploit para CVE-2020-1958, una vulnerabilidad de inyección LDAP en Apache Druid 0.17.0, que permite la enumeración de usuarios…
 chrisjd20/cve-2017-9805.py
Mejor código de explotación para CVE 2017 9805 apache struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - Carga de archivos arbitraria no autenticada (Metasploit)
 greyorder/cve-2021-21978
Exploit de CVE-2021-21978
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
Este PoC en Python explota CVE-2024-46987, una vulnerabilidad de Path Traversal en Camaleon CMS 2.8.0 < 2.8.2 (funciona en 2.9.0). Permite a usuarios…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
PoC de investigación que demuestra una cadena de contaminación de prototipos e inyección de JavaScript en Adobe Acrobat Reader, permitiendo la…
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 verificador masivo de una línea
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 herramienta de explotación gráfica, compatible con la explotación de varias versiones de JDK, así como la implementación de eco y…
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Directory Traversal / Authenticated Arbitrary File Deletion en Python3
 ulyssessaicha/cve-2023-6875
Prueba de concepto del exploit para CVE-2023-6875, que demuestra una vulnerabilidad en aplicaciones web. Incluye código e instrucciones para…








