
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 w01fh4cker/cve-2023-46747-rce
Exploit para CVE-2023-46747, una vulnerabilidad de ejecución remota de código en F5 BIG-IP, que permite la creación de usuarios no autorizados y la…
 brutelogic/unkover
Comprobador de omisión de acceso 403/401 en Bash que sondea una URL con suplantación de encabezados, manipulación de métodos, normalización de rutas…
 euphrat1ca/cve-2020-0618
RCE en SQL Server Reporting Services(CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Python exploit para Jenkins CVE-2024-23897: lectura arbitraria de archivos mediante el análisis de args4j en CLI, lo que permite RCE. Escanea hosts y…
 exodusintel/chromium-941743
Chrome v8 1Day Exploit por István Kurucsai
 ynsmroztas/keysniper
**CVE-2026-18963** — toma de control no autenticada de cuentas de Keycloak a través del flujo de restablecimiento de credenciales.
 s0md3v/shiva
Exploit DoS mejorado para sitios web wordpress (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Exploit de ejecución remota de código de Foxit PDF Reader
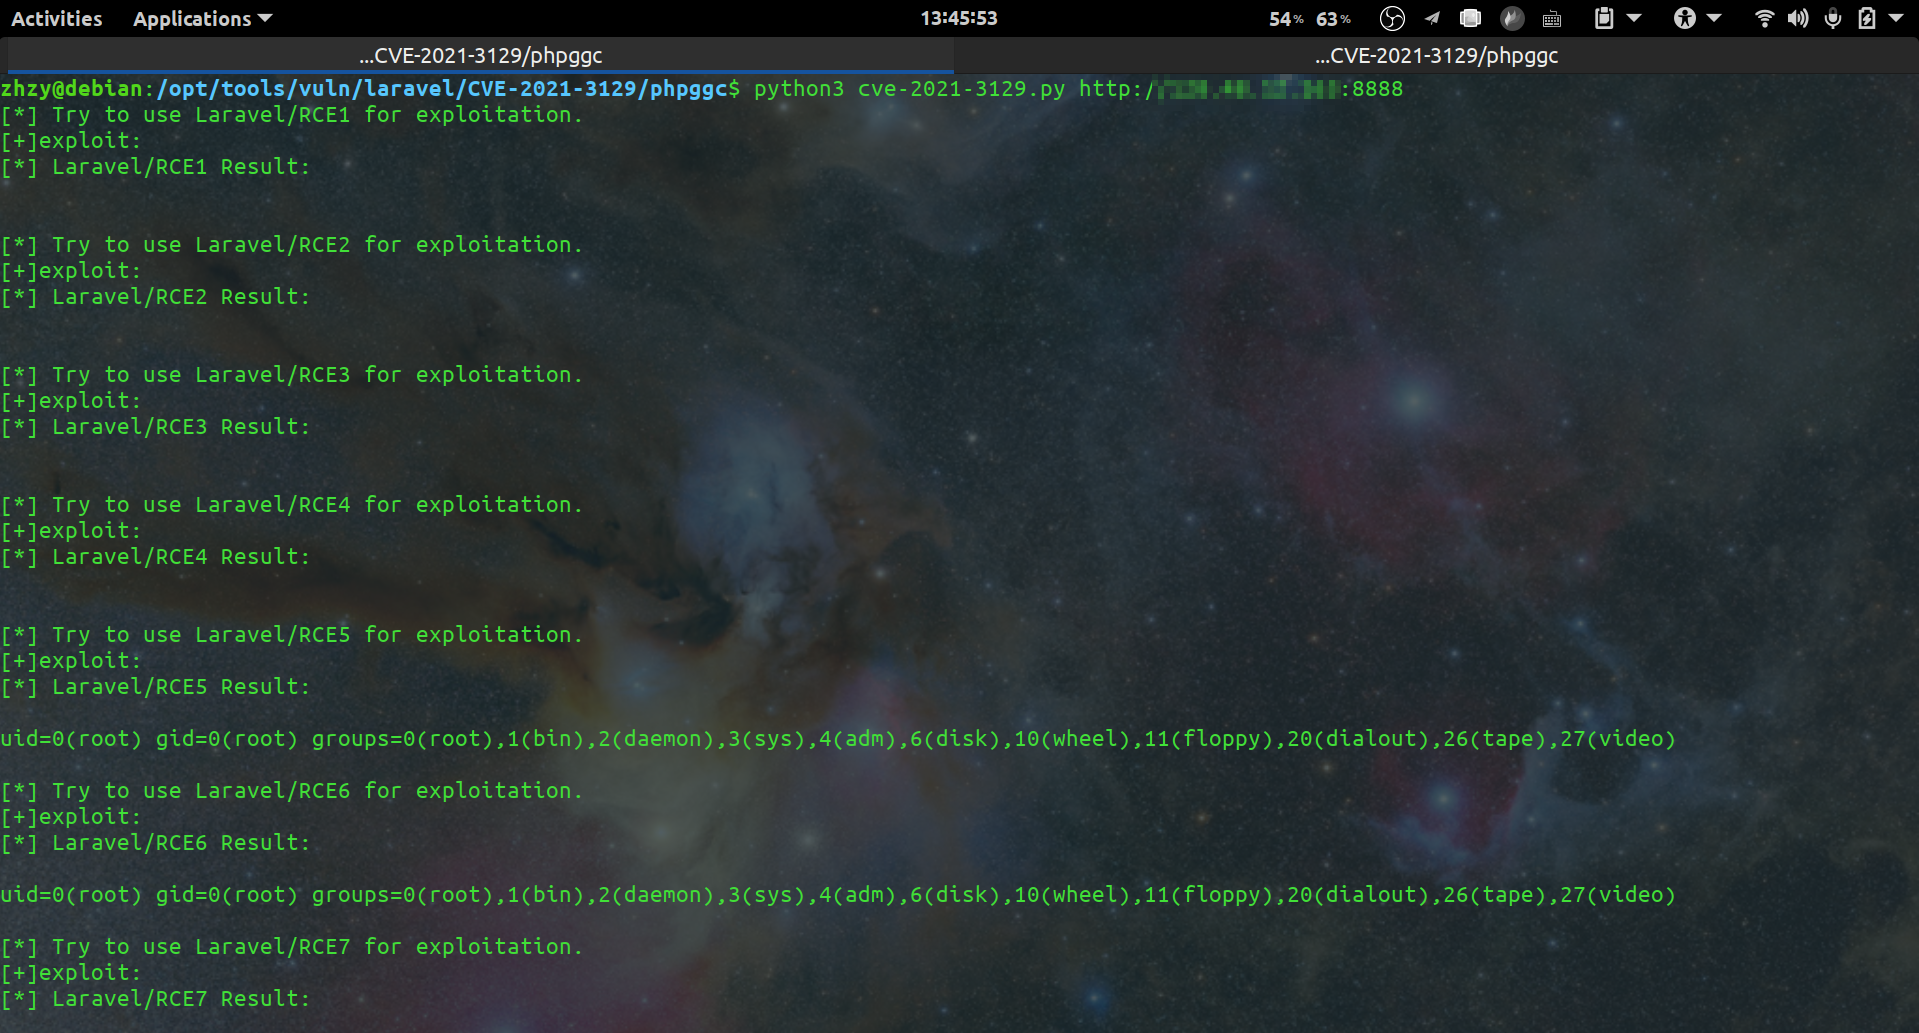 zhzyker/cve-2021-3129
Laravel <= v8.4.2 modo debug: Ejecución remota de código (CVE-2021-3129)
 synacktiv/livepyre
Una herramienta diseñada para explotar CVE-2025-54068 y la Ejecución Remota de Comandos si se conoce la APP_KEY del proyecto Livewire.
 zapstiko/bug-bounty
Aquí hay algunos recursos de Bug Bounty de Twitter
 rafabd1/cve-2026-75604-poc
Prueba de concepto de exploit para CVE-2026-75604, una ejecución remota de código no autenticada en aplicaciones Next.js alojadas en Windows, con…
 nicholasaleks/crackql
Herramienta de pruebas de penetración de GraphQL que explota límites de tasa débiles y análisis de costos para realizar fuerza bruta de credenciales,…
 daxakahackerman/xss-catcher
Un marco de detección de XSS ciego y captura de datos XSS
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Servidor MCP de Pentesting Agentic que descubre, explota y reporta vulnerabilidades en aplicaciones web.
 moopinger/smugglefuzz
Un escáner rápido de contrabando de degradación HTTP escrito en Go.








