
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 coffinxp/img-payloads
Colección curada de payloads basados en imágenes para pruebas de red team autorizadas y educación en seguridad, con ejemplos HTML para generar o…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
Ese repositorio contiene mis actualizaciones de la conocida herramienta de explotación de deserialización de Java ysoserial.
 bp2008/dahualoginbypass
Extensión de Chrome que utiliza las vulnerabilidades CVE-2021-33044 y CVE-2021-33045 para iniciar sesión en cámaras Dahua sin autenticación.
 csenox/cve-2022-2992
Ejecución remota de comandos autenticada en Gitlab mediante la importación de GitHub
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) cadena XSS pre-autenticación a RCE en WordPress — exploit PoC + herramienta de auditoría defensiva + plantilla de nuclei
 b3rito/peeko
peeko – C2 XSS basado en navegador para exploración sigilosa de redes internas a través de un navegador infectado.
 secmob/badkernel
Exploit completo de CVE-2016-6754(BadKernel) y diapositivas de SyScan360 2016
 whxitte/white-deface
Esta es una herramienta sencilla de Python para desfigurar automáticamente sitios web vulnerables de WebDAV.
 gotr00t0day/forbiddenpass
Escáner de bypass HTTP 403 multidominio que prueba técnicas de manipulación de cabeceras para descubrir rutas de acceso ocultas en servidores web,…
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 Inyección de Godzilla memory shell
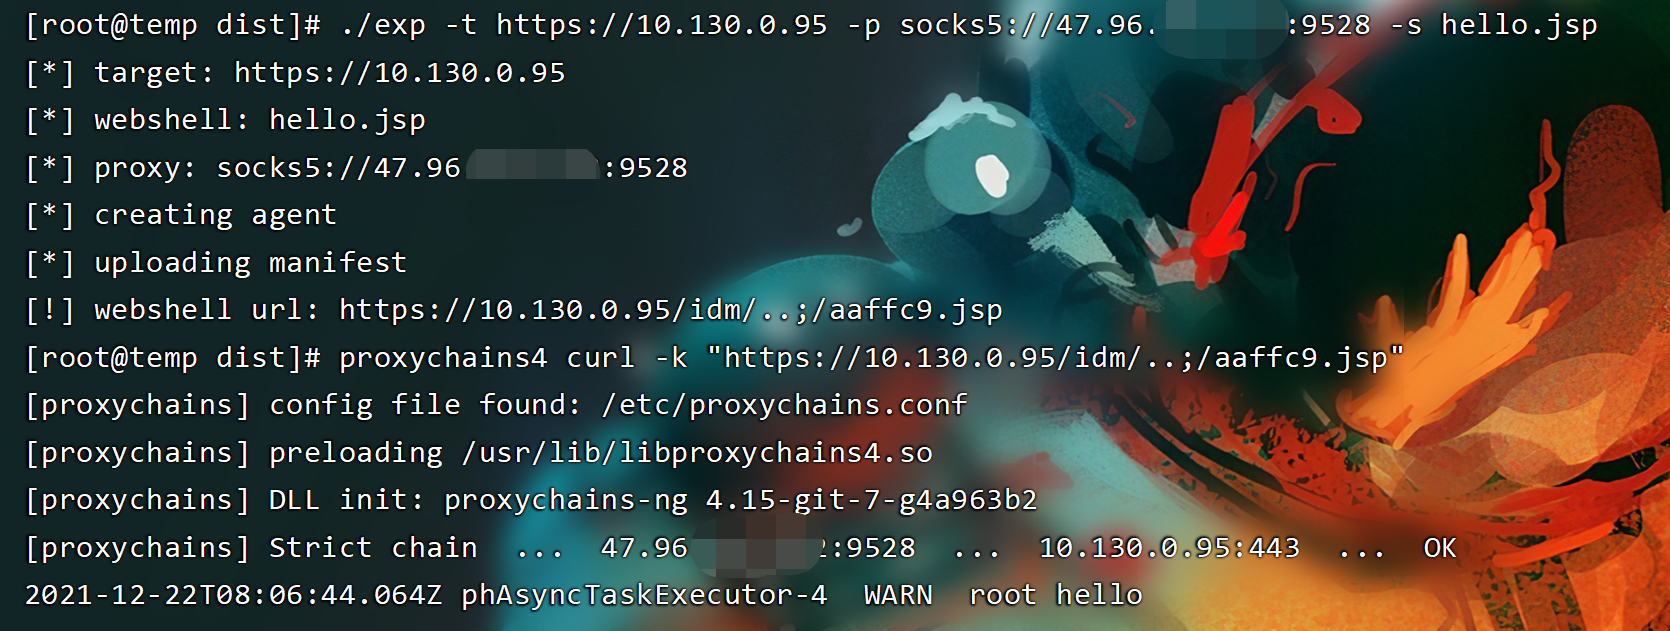 shmilylty/cve-2021-22005-exp
Exploit para CVE-2021-22005, una vulnerabilidad de carga arbitraria de archivos sin autenticación previa en VMware vCenter Server, que permite la…
 hellsender01/llmmap
Marco automatizado de pruebas de inyección de prompts para aplicaciones integradas con LLM con arquitectura de doble LLM.
 daffainfo/oneliner-bugbounty
Una colección de scripts de una línea para bug bounty
 pyn3rd/cve-2019-0232
Apache Tomcat: Ejecución remota de código en Windows
 threedr3am/tomcat-cluster-session-sync-exp
Cuando Tomcat utiliza su función de sincronización de sesiones incorporada, una configuración insegura (sin usar EncryptInterceptor) provoca una…
 absholi7ly/poc-cve-2025-24813
Este repositorio contiene un script automatizado de Prueba de Concepto (PoC) para explotar **CVE-2025-24813**, una vulnerabilidad de Ejecución Remota…
 strategic-automation/violin
Perfil de pentest agéntico para Hermes: 31 playbooks para reconocimiento autorizado, ataques web/de control de acceso, validación segura de exploits…








