
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 beichendream/cve-2022-26134-godzilla-memshell
Exploit basado en Java para CVE-2022-26134 que inyecta un webshell Godzilla en servidores Confluence, permitiendo la ejecución remota de código con…
 horizon3ai/cve-2022-1388
PoC para CVE-2022-1388
 blasty/cve-2021-41773
Campo de pruebas de CVE-2021-41773
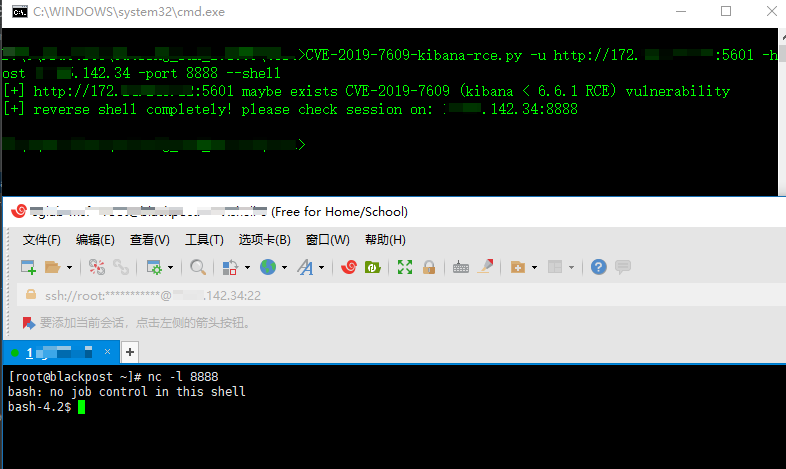 landgrey/cve-2019-7609
Explotar CVE-2019-7609 (kibana RCE) de la manera correcta con scripts de python2
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit para CVE-2022-22947: ejecución remota de código en Spring Cloud Gateway mediante solicitudes manipuladas al endpoint Actuator. Incluye script…
 portswigger/burp-extensions-montoya-api-examples
Extensiones de ejemplo de Burp Suite que demuestran la API Montoya, abarcando manejadores HTTP y de proxy, comprobaciones de escaneo personalizadas,…
 aron-tn/mega-bot
[NUEVO] : Mega Bot ☣ Escáner y Auto Explotador
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight RCE preautenticado (CVE-2023-20887)
 bao7uo/dp_crypto
Exploit de oráculo de cifrado basado en Base64 para CVE-2017-9248 (controlador de diálogo de Telerik UI para ASP.NET AJAX)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX Carga de archivos y exploit de deserialización de .NET (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
exp de CVE-2018-15982
 nccgroup/cve-2017-8759
Análisis y explotación de CVE-2017-8759 por NCC Group, junto con refinamientos adicionales.
 1n3/httpoxyscan
HTTPoxy Exploit Scanner por 1N3 @CrowdShield
 d4vinci/clickjacking-tester
Un script de Python diseñado para comprobar si el sitio web es vulnerable a clickjacking y crear un PoC.
 lizhianyuguangming/tomcatscanpro
Herramienta automatizada de escaneo y explotación de vulnerabilidades para Tomcat, compatible con detección masiva de contraseñas débiles,…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Exfiltrar la salida de ejecución remota de código ciega y de inyección SQL a través de DNS mediante Burp Collaborator.








