
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lucksec/spring-cloud-gateway-cve-2022-22947
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad de APIs
GitHublucksec/spring-cloud-gateway-cve-2022-22947

Spring-Cloud-Gateway-CVE-2022-22947

Exploit para CVE-2022-22947: ejecución remota de código en Spring Cloud Gateway mediante solicitudes manipuladas al endpoint Actuator. Incluye script Python y guía de mitigación.

Ver Repositorio
2235738hace 4 añosRevisado por Kitploit
Compartir

Spring-Cloud-Gateway-CVE-2022-22947

Aviso de seguridad sobre la vulnerabilidad de ejecución remota de código en Spring Cloud Gateway. Esta vulnerabilidad permite que las aplicaciones que utilizan Spring Cloud Gateway puedan sufrir ataques de inyección de código cuando el endpoint Gateway Actuator está habilitado y expuesto. Un atacante puede enviar solicitudes maliciosas especialmente diseñadas para ejecutar código arbitrario de forma remota.

【Versiones afectadas】

Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 Las versiones antiguas y no compatibles de Spring Cloud Gateway también se ven afectadas. 【Versiones seguras】

Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7

Spring Cloud Gateway es una puerta de enlace de API construida sobre Spring Framework y Spring Boot, diseñada para proporcionar una forma simple, eficaz y unificada de gestionar el enrutamiento de API en arquitecturas de microservicios.

Sugerencias de corrección Sugerencias de corrección temporal:

Si no se necesita el endpoint del actuador de la puerta de enlace, debe deshabilitarse mediante management.endpoint.gateway.enabled: false. Si se necesita el actuador, debe protegerse con Spring Security; consulte https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.

Sugerencias de corrección generales:

La versión segura oficial ya ha sido publicada; descárguela y actualice a tiempo. Dirección de descarga: https://github.com/spring-cloud/spring-cloud-gateway

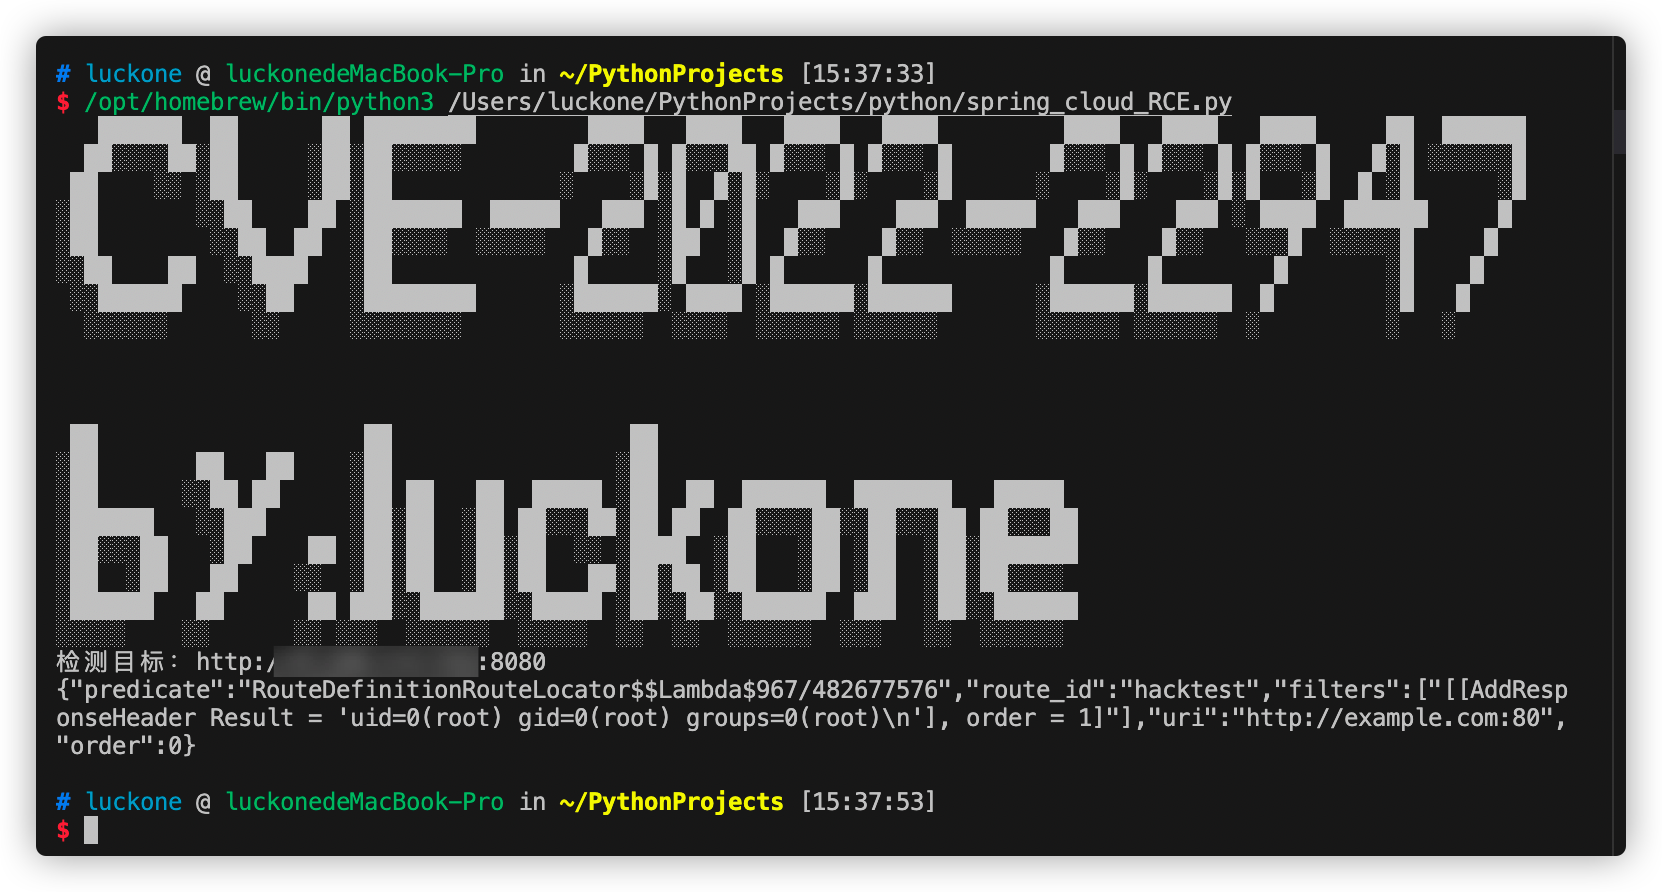
Atacar mediante URL

Ejecutar con python3
image

python3

image

La información proporcionada en este sitio web es solo de referencia.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →