
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 rxerium/bug-bounty-tools
Un script BASH para automatizar la instalación de las herramientas de bug bounty más populares
 isee857/cve-2024-50379-poc
Script de detección por lotes para la vulnerabilidad de ejecución remota de código por condición de carrera CVE-2024-50379 en Apache Tomcat. Admite…
 califio/ngxray
ngxray — escáner de seguridad de configuración de nginx
 wi3memake/react2shell-scanner
Framework de evaluación de seguridad desde línea de comandos para aplicaciones React y Next.js, que analiza los React Server Components en busca de…
 night-have-dreams/php-cgi-injector
Una herramienta de penetración de seguridad para probar CVE-2024-4577 y CVE-2024-8926.
 souravbaghz/scanginx
Escáner para Nginx - Vulnerabilidad de desbordamiento de enteros remota
 afine-com/glassworm-hunter
Detecta payloads de ataques a la cadena de suministro GlassWorm escaneando extensiones de VS Code, paquetes npm/PyPI y repositorios git en busca de…
 kapejod/rtpnatscan
Escáner CLI mínimo que sondea proxies RTP y asistentes NAT en busca de la vulnerabilidad de robo de NAT, ayudando a los administradores de VoIP a…
 adityaks/melee
Herramienta basada en Python para detectar infecciones de ransomware y código malicioso en instancias de MySQL. Realiza reconocimiento, enumeración…
 murrez/cve-2026-88772
Prueba de concepto en Python para CVE-2026-88772 que identifica Citrix NetScaler ADC/Gateway, compara las versiones de compilación con las versiones…
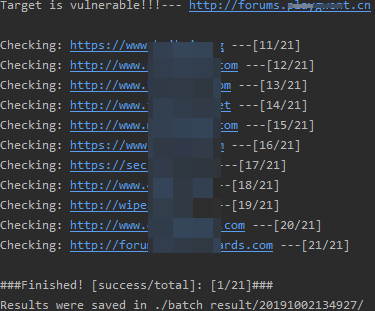 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 hasta 5.5.4 pre-autenticación RCE
 mr-r3b00t/notproxyshellhunter
Comprueba NotProxyShell CVE-2022-40140 y CVE-2022-41082
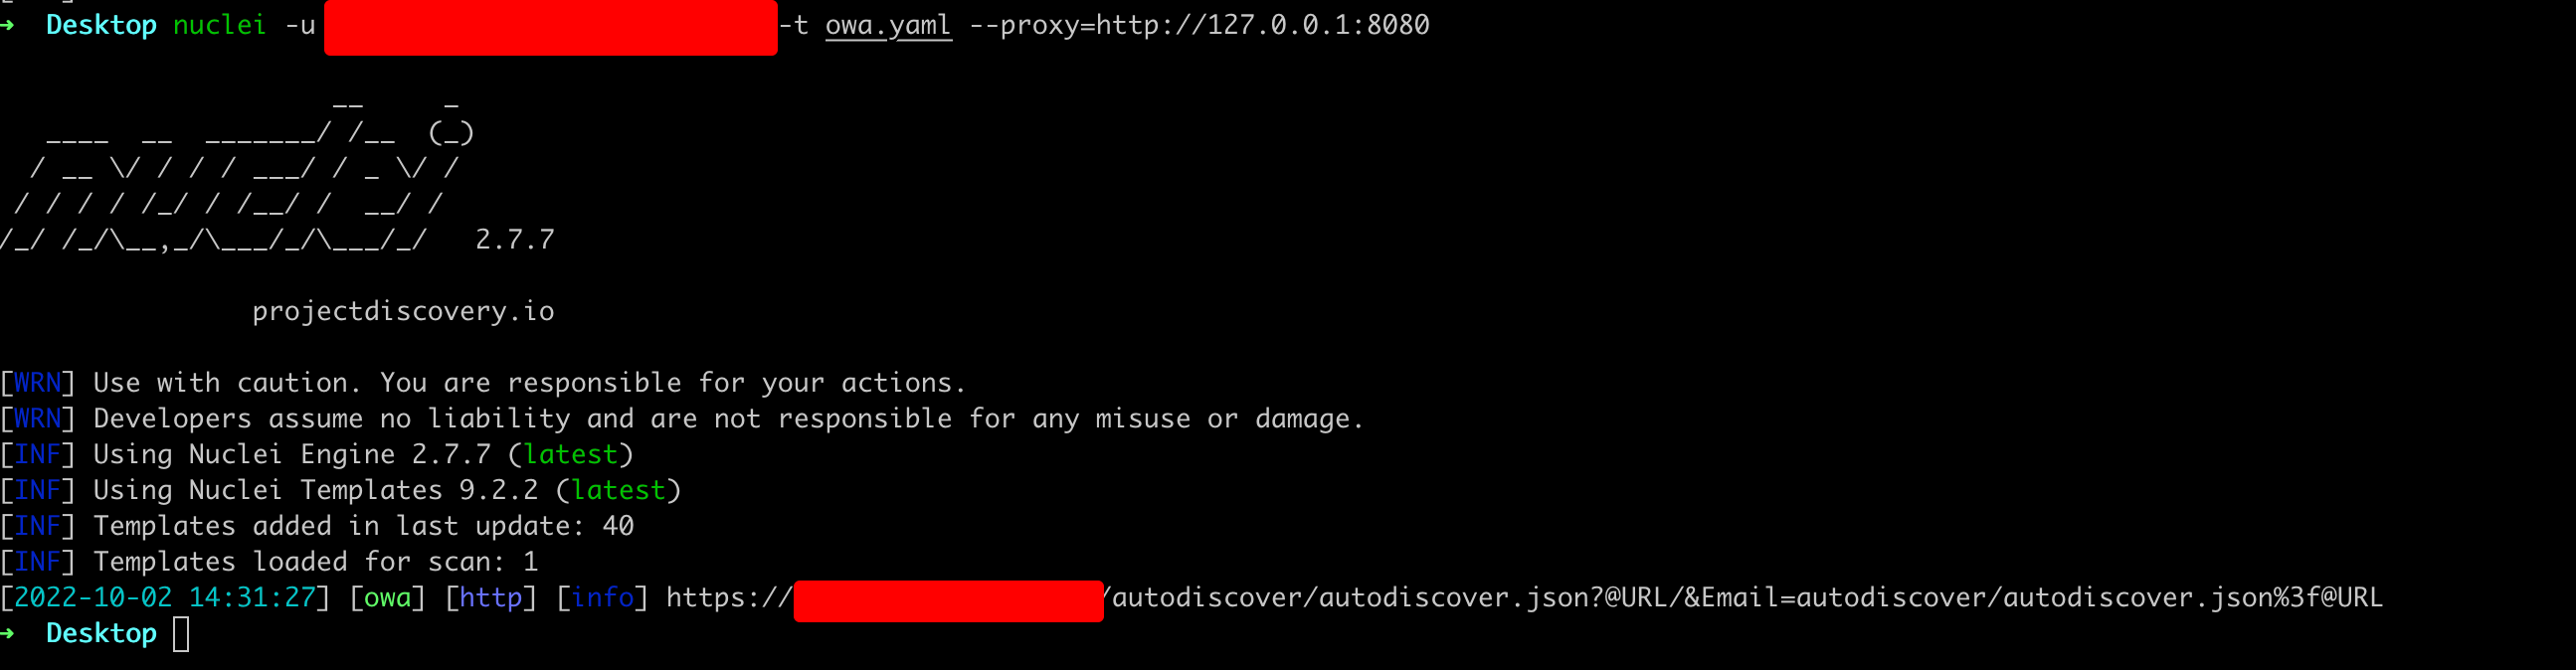 numanturle/cve-2022-41040
Plantilla de nuclei para CVE-2022-41040
 machine1337/hackguard
Escáner rápido de vulnerabilidades en aplicaciones web escrito en python3
 dani87/ntpscanner
Escanea servidores NTP para detectar la vulnerabilidad de amplificación DDoS de NTP CVE-2013-5211.
 maverickaayush/onus
Plataforma VAPT alojada localmente y aislada de red (air-gapped) que ejecuta 8 módulos de escaneo en paralelo, puntúa de forma determinista los…
 aishee/scan-dirtycow
Escanea el kernel vuls CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








