
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 nccgroup/argumentinjectionhammer
Una extensión de Burp diseñada para identificar vulnerabilidades de inyección de argumentos.
 ianxtianxt/win-exp-
Script auxiliar de escalada de privilegios para windwos
 lu1sdv/wafmeow
Huellas de wafw00f. Velocidad de Go. Nativo para pipelines. Detección de WAF a partir de HTTP en vivo y capturas offline.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) es el sistema operativo Linux de Indonesia
 rosehgal/dockerent
La única herramienta de código abierto para analizar vulnerabilidades y problemas de configuración en contenedor(es) docker en ejecución y redes…
 ryandamour/ssrfuzz
SSRFuzz es una herramienta para encontrar vulnerabilidades de Falsificación de Solicitudes del Lado del Servidor, con capacidades de encadenamiento…
 fabiobaroni/was
Herramienta automática de escaneo de malware en unidades USB para personas conscientes de la seguridad
 assetnote/cpanel2shell-scanner
Escáner de alta fidelidad para CVE-2026-41940 (bypass de autenticación de cPanel y WHM)
 kostas-pa/lfitester
Herramienta de Python3 que detecta y explota vulnerabilidades de inclusión local de archivos (Local File Inclusion), con rastreo, payloads de path…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - El escáner CVE-2025-66478 más completo para la vulnerabilidad RSC RCE de Next.js. Detección multimodo, bypass de WAF, escaneo…
 averonesis/kubolt
Utilidad Kubolt para escanear clústeres públicos de Kubernetes
 gabrielsoltz/metahub
Herramienta automatizada de enriquecimiento de hallazgos de seguridad y evaluación de impacto para AWS. Enriquece los datos de vulnerabilidades con…
 sepehrdaddev/zap-scripts
Scripts de Zed Attack Proxy para encontrar CVEs y Secretos.
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 Herramienta de detección por lotes de vulnerabilidades
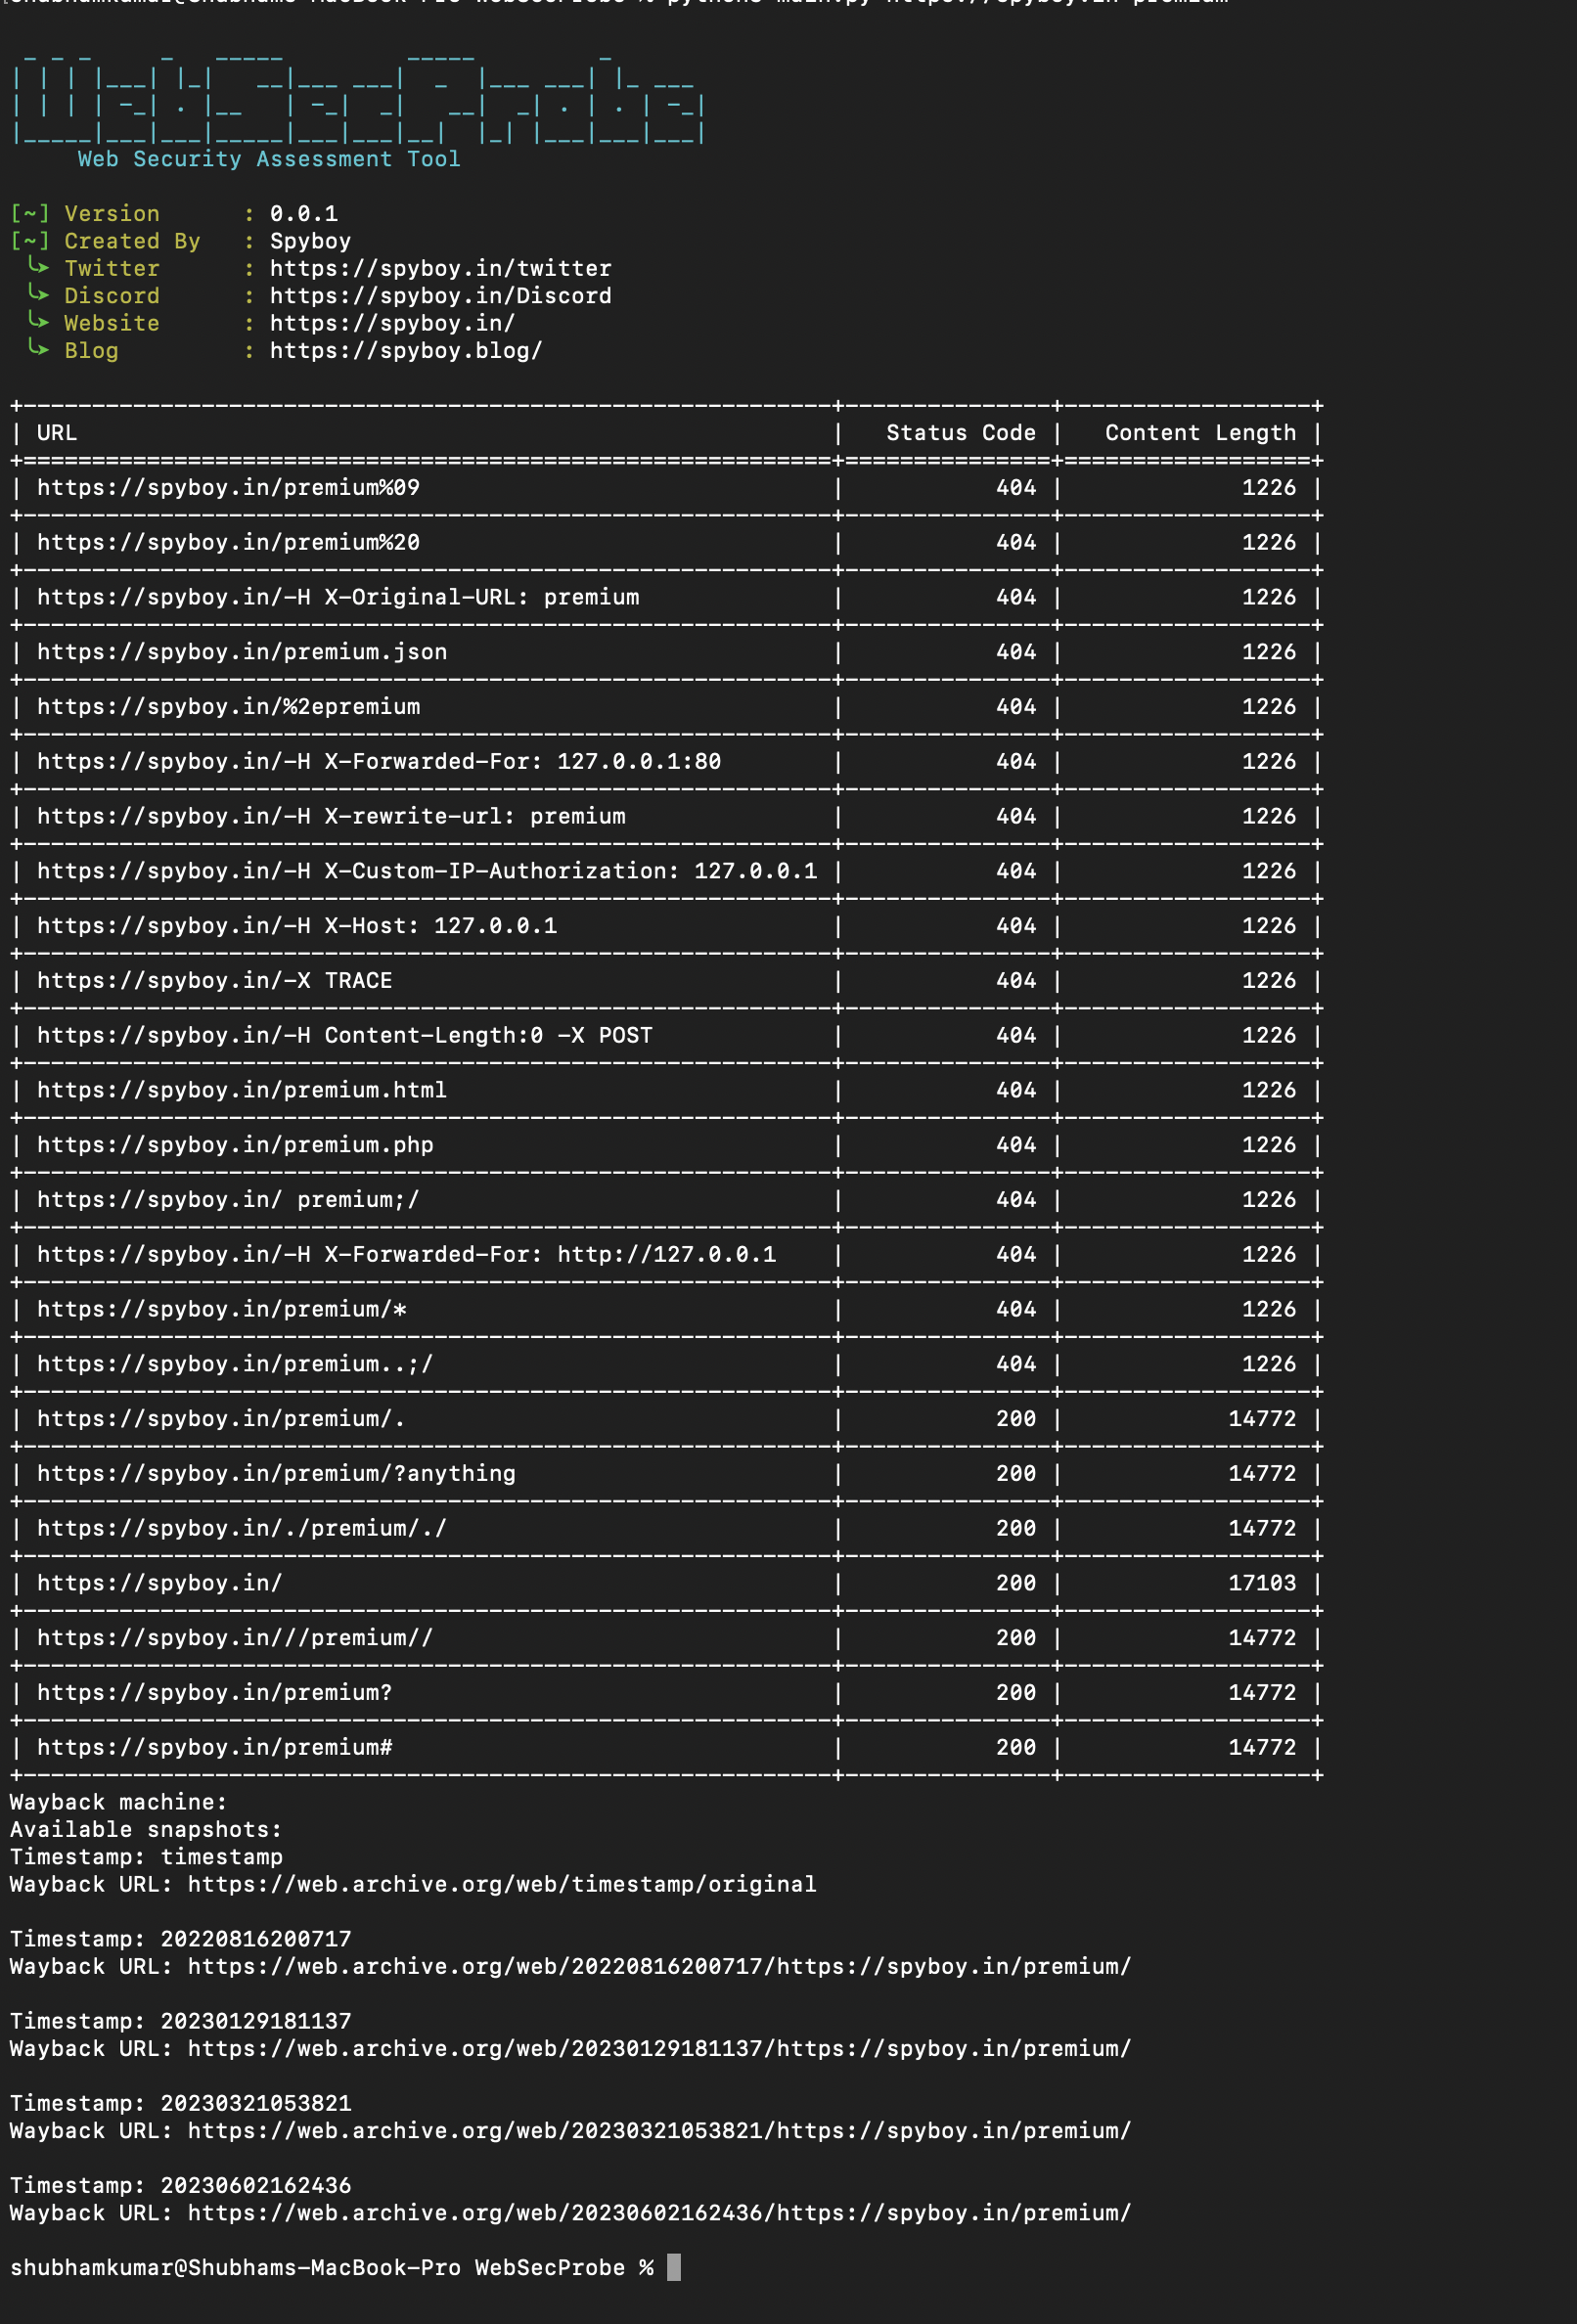 spyboy-productions/websecprobe
Herramienta de pruebas de seguridad para analizar respuestas HTTP 403 e identificar configuraciones incorrectas de control de acceso en aplicaciones…
 silentsignal/burp-text4shell
Escáner Text4Shell para Burp Suite
 dwisiswant0/proxylogscan
Una herramienta rápida para escanear masivamente una vulnerabilidad en Microsoft Exchange Server que permite a un atacante omitir la autenticación y…
 fourcorelabs/loldriverscan
Escanear drivers vulnerables en Windows con loldrivers.io








