Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
burp-text4shell — Escáner Text4Shell para Burp Suite | Kitploit
Herramientas/GitHubGitHub/silentsignal/burp-text4shell
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesSeguridad Web
GitHubsilentsignal/burp-text4shell

burp-text4shell

Escáner Text4Shell para Burp Suite

Ver Repositorio
1902333hace 4 añosRevisado por Kitploit
Sitio web
Compartir

Escáner Text4Shell para Burp Suite

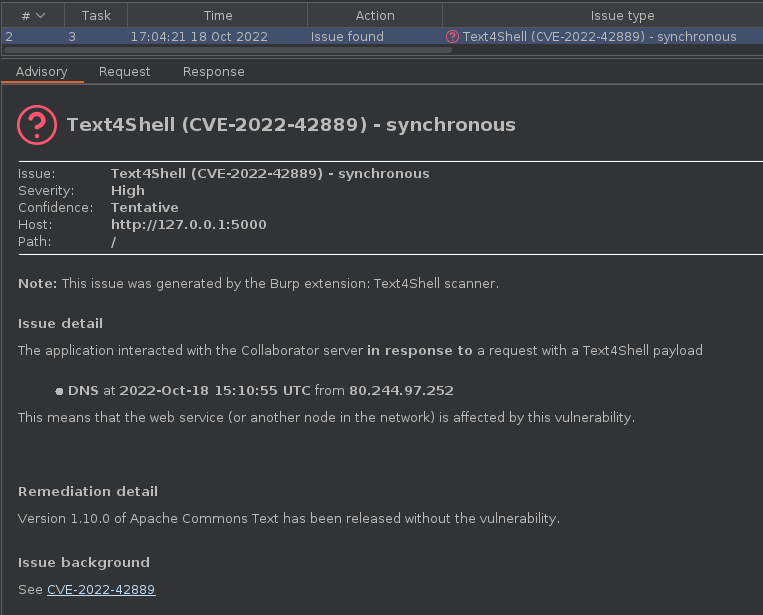
screenshot

Puedes encontrar una descripción detallada en nuestra entrada de blog sobre este plugin.

Nota sobre las capacidades de detección: este plugin solo proporciona payloads al escáner activo integrado, por lo que, para una cobertura óptima frente al rendimiento, tendrás que configurar tu escaneo adecuadamente, al igual que con cualquier otro escaneo integrado o proporcionado por extensiones.

Escaneo de un solo problema

Si deseas escanear solo en busca de CVE-2022-42889 (y no de otras cosas como XSS o SQLi), este plugin lo hace posible.

Siguiendo las instrucciones a continuación, el escáner solo realizará comprobaciones de Text4Shell en todos los puntos de inserción si se utiliza la configuración de escaneo creada como resultado.

  1. Al crear un nuevo escaneo, haz clic en Select from library en la pestaña Scan configuration
  2. Elige Audit checks - extensions only, que está integrado en Burp Suite Pro 2.x
  3. Desactiva cualquier otra extensión (si corresponde) que tenga registrada una comprobación de escaneo activa (como ActiveScan++, Backslash powered scanning, Burp Bounty, etc.) para que solo se ejecute el escáner Text4Shell

Compilación

Ejecuta ./gradlew build y tendrás el plugin listo en build/libs/burp-text4shell.jar

Licencia

Todo el proyecto está disponible bajo la Licencia Pública General de GNU v3.0; consulta LICENSE.md.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →