

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AttackTomcat — Herramienta GUI para explotar vulnerabilidades comunes de Tomcat. Vulnerabilidad de carga de archivos PUT CVE-2017-12615, tomcat-pass-getshell despliegue de paquetes WAR con autenticación débil, fuerza bruta de contraseñas débiles, CVE-2020-1938 lectura/inclusión de archivos AJP de Tomcat. | Kitploit
Herramientas/GitHubGitHub/tpt11fb/attacktomcat
Escáneres de VulnerabilidadesAtaques de ContraseñasExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubtpt11fb/attacktomcat

AttackTomcat

Ver Repositorio
2571945hace 4 añosRevisado por Kitploit

Acerca de

Herramienta GUI para explotar vulnerabilidades comunes de Tomcat. Vulnerabilidad de carga de archivos PUT CVE-2017-12615, tomcat-pass-getshell despliegue de paquetes WAR con autenticación débil, fuerza bruta de contraseñas débiles, CVE-2020-1938 lectura/inclusión de archivos AJP de Tomcat.

Compartir

AttackTomcat

Lista de vulnerabilidades detectadas

CVE-2017-12615 Vulnerabilidad de carga de archivos PUT tomcat-pass-getshell Implementación débil de paquete war con autenticación Fuerza bruta de contraseñas débiles CVE-2020-1938 Lectura/inclusión de archivos en Tomcat

Uso

Antes del primer uso, vuelva a configurar el archivo de configuración en la configuración. Para otros problemas, lea atentamente. Ejecute java -jar \*.jar para ver la información del registro de ejecución.

​ Descargue el código fuente y compílelo con Maven, o descargue directamente Releases.

​ Haga doble clic en el archivo jar para ejecutarlo o ejecute java -jar AttackTomcat
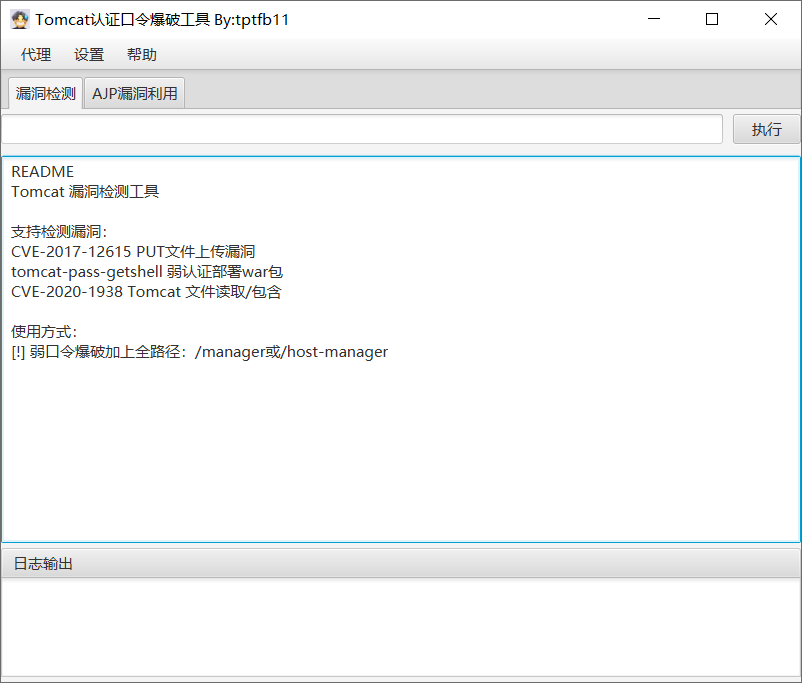
image-20221113190826427

image-20221113190913584

Proxy

​ Use proxy http y socket.

image-20221113191041737

Configuración

​ Inicie el archivo jar para generar el archivo de configuración config.

​ La vulnerabilidad AJP se verifica con un script de python; es necesario instalar el entorno Python3. Formato de comando: python -V.

​ Nota: si aparece el siguiente aviso, se recomienda descargar directamente AttackTomcat.zip de Release.

image-20221113191218888

Aviso

​ Esta herramienta es solo para aprendizaje e intercambio, autoevaluación. Prohibido el escaneo ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





