
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 drego85/joomlascan
Un software libre para encontrar los componentes instalados en Joomla CMS, construido desde las cenizas de Joomscan.
 bishopfox/rmiscout
RMIScout utiliza estrategias de wordlist y fuerza bruta para enumerar funciones Java RMI y explotar vulnerabilidades de deserialización de parámetros…
 ly4k/bluegate
PoC (DoS + escáner) para CVE-2020-0609 y CVE-2020-0610 - RCE en RD Gateway
 damian89/extended-ssrf-search
Escáner ssrf inteligente que utiliza diferentes métodos como fuerza bruta de parámetros en POST y GET...
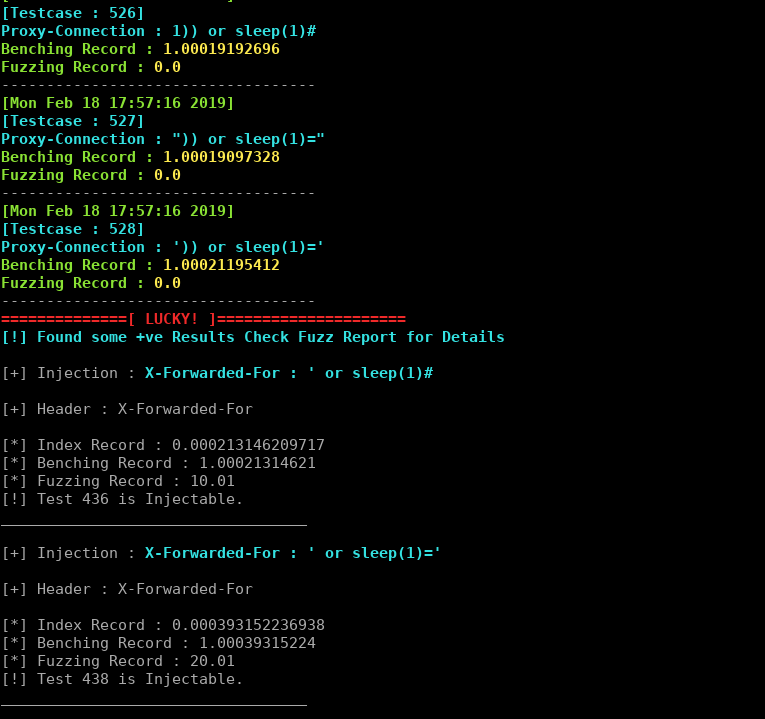 johntroony/blisqy
Versión 0.2 - Explota la inyección SQL ciega basada en tiempo en cabeceras HTTP (MySQL/MariaDB).
 wish-i-was/femida
Búsqueda automatizada de blind-xss para Burp Suite
 jakson2030/wphunter
WPHunter Un Escáner de Vulnerabilidades de WordPress
 solomonsklash/chomp-scan
Un pipeline programado de herramientas para agilizar la fase de reconocimiento en bug bounty/pruebas de penetración, para que puedas centrarte en…
 4shadoww/hakkuframework
Hakku Framework pruebas de penetración
 evilsocket/dirsearch
Herramienta concurrente de fuerza bruta de directorios y archivos web que realiza solicitudes HEAD contra una URL objetivo utilizando una lista de…
 ynsmroztas/nextrce
Herramienta de explotación de React Shell y Next.js RSC (CVE-2025-55182)
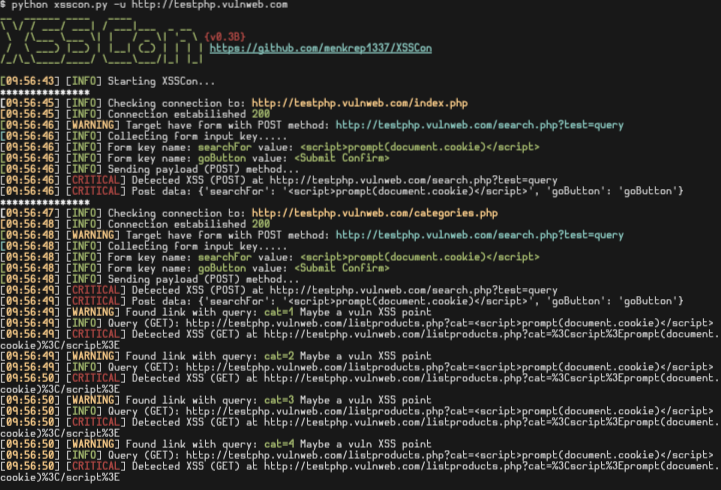 menkrep1337/xsscon
XSSCon: Herramienta simple de escaneo XSS
 w-digital-scanner/w12scan-client
Cliente de descubrimiento y escaneo de activos de red que integra nmap y masscan para la identificación de activos a gran escala, escaneo de puertos…
 leviathan36/kaboom
Una herramienta para automatizar pruebas de penetración.
 paralelo14/google_explorer
Herramienta de explotación masiva en python
 rubo77/log4j_checker_beta
una comprobación rápida, si tu servidor podría ser vulnerable a CVE-2021-44228
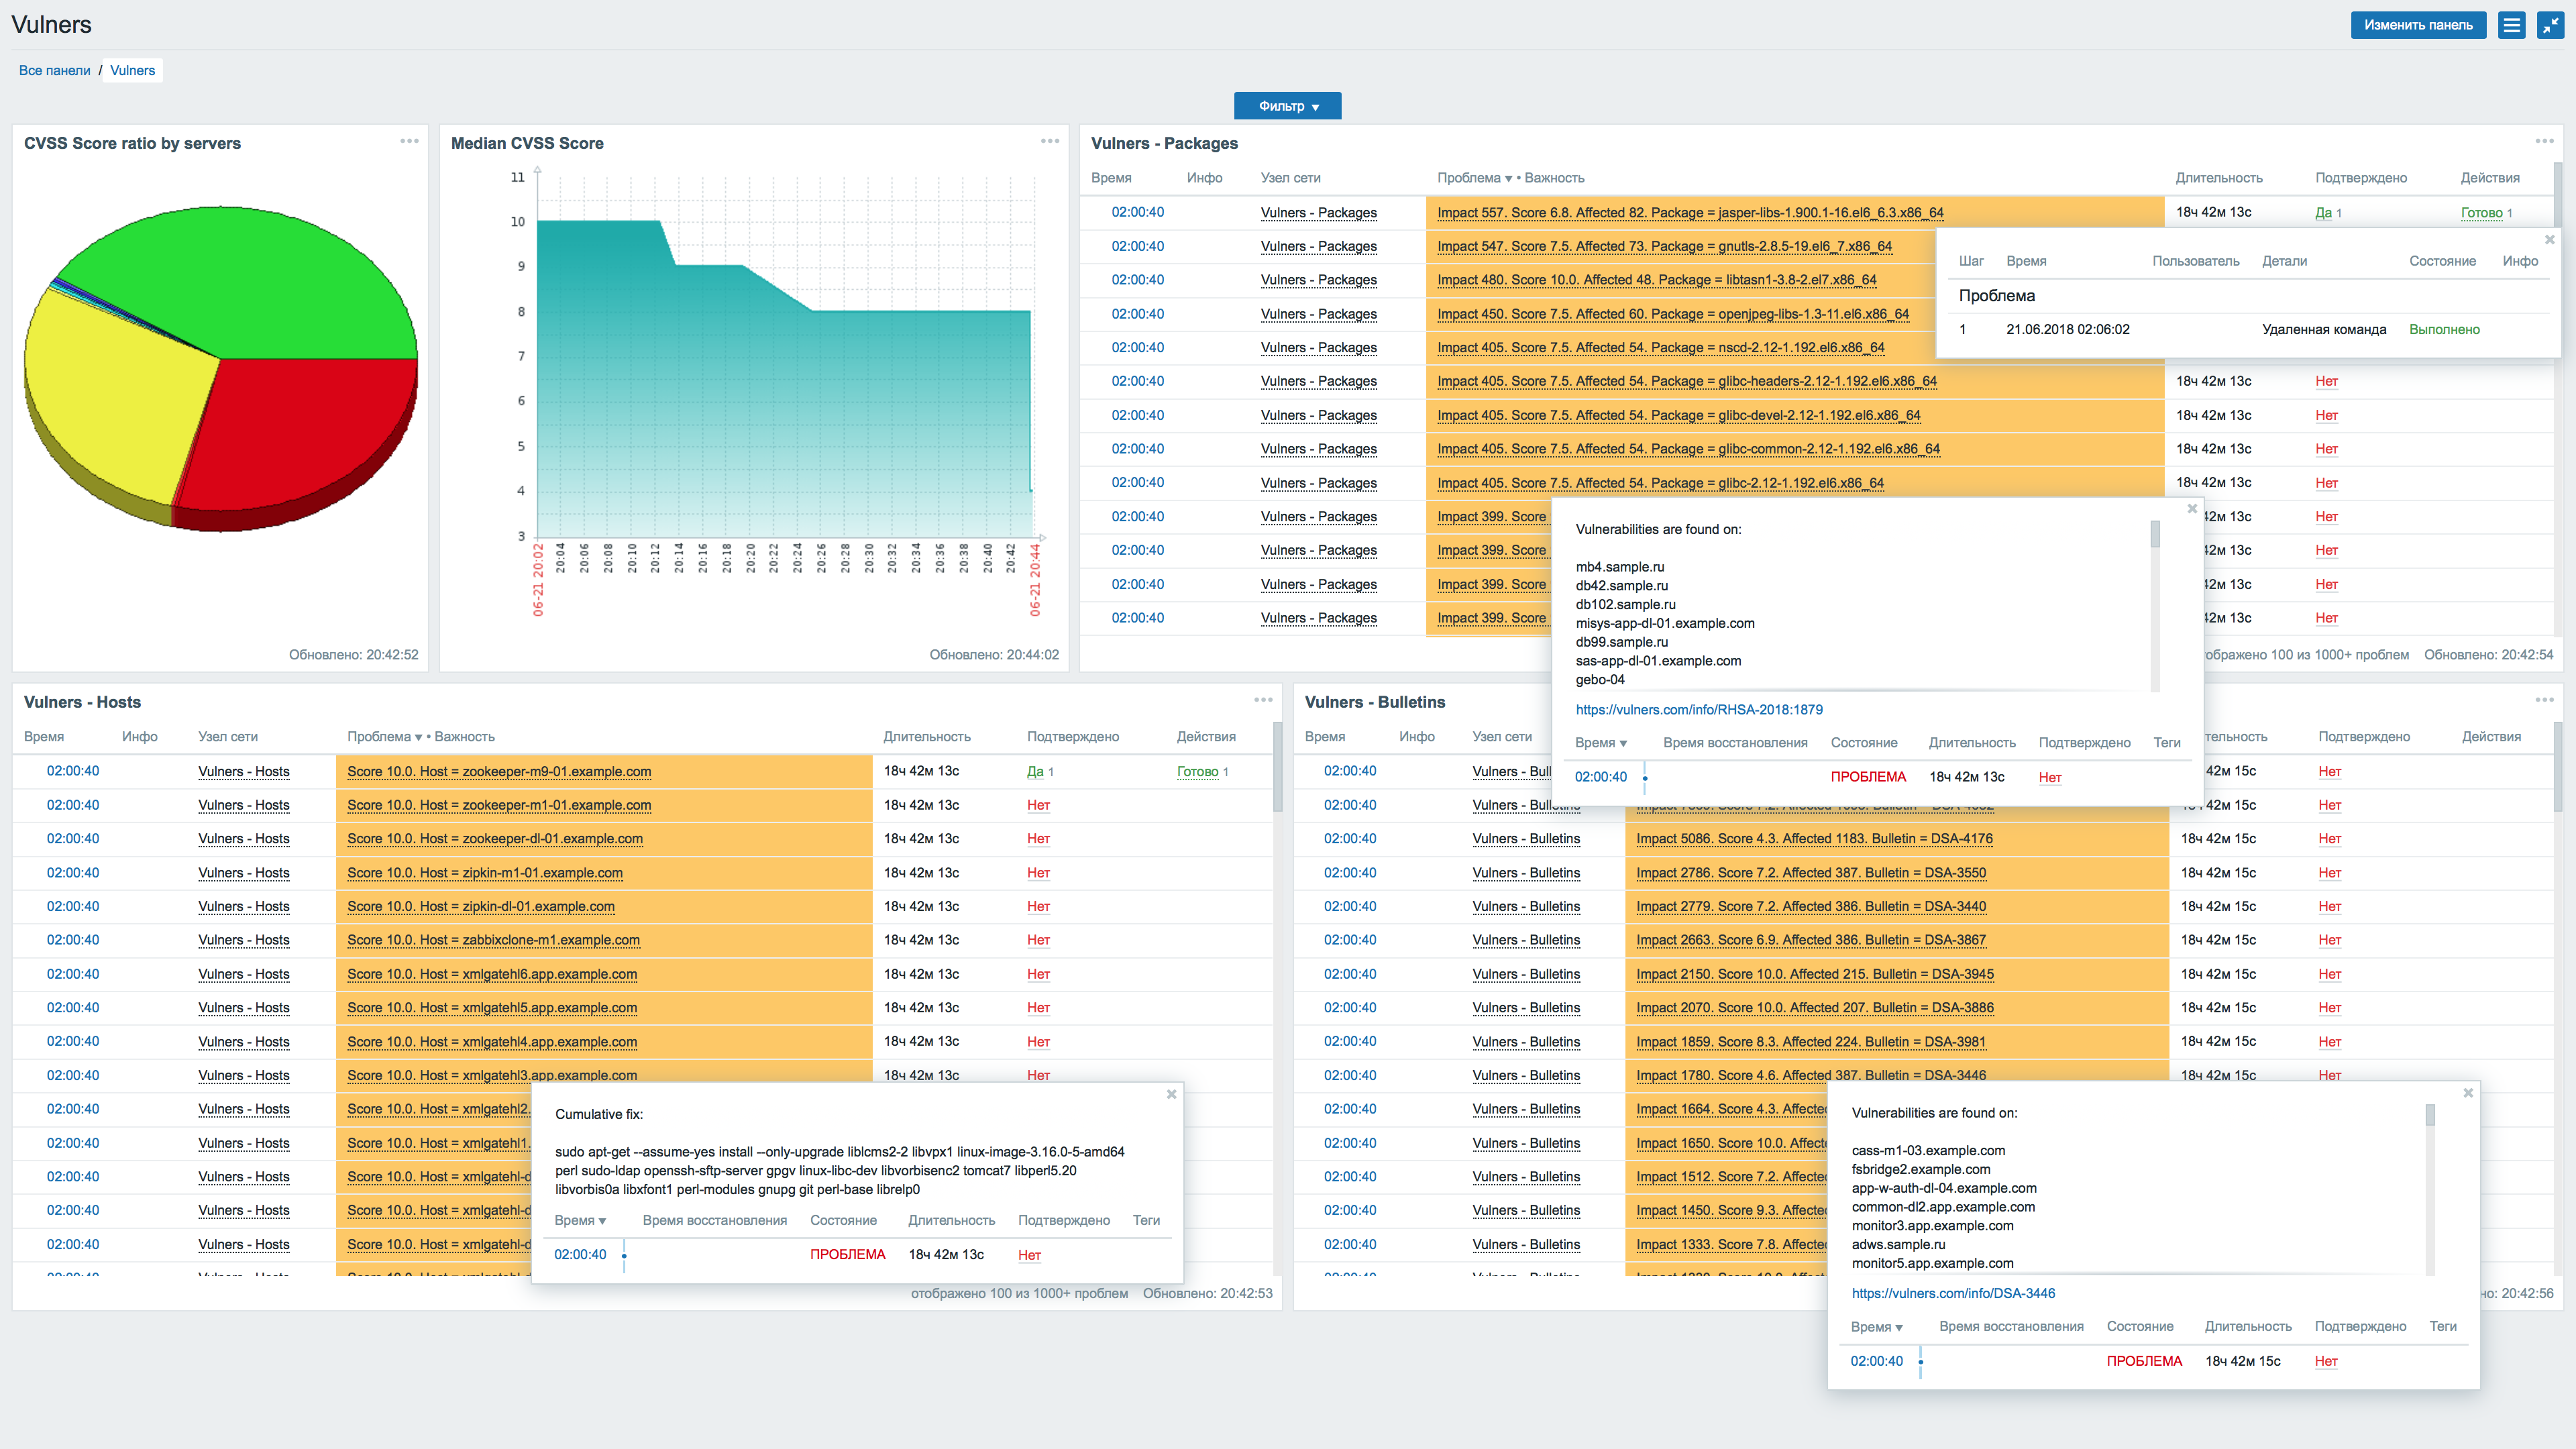 vulnerscom/zabbix-threat-control
Plugin de evaluación de vulnerabilidades de Zabbix
 s4n7h0/halcyon-ide
Primer IDE para el desarrollo de Nmap Script (NSE).








